言い伝えによると、テルモピュライの戦いで、レオニダスと300人のスパルタ兵が敗れたのは、予想されていた正面攻撃が原因ではありません。ペルシャ軍が狭い山羊道を通って密かに迂回し、「熱き門」*を守るスパルタ軍の防衛線の背後に足場を築き、側面から攻撃したためです。
目立たない攻撃経路である山羊道を守らなかったことは、戦略上の誤りだったのかもしれません。後から振り返れば明らかですが、侵入経路となり得るすべての地点を守らなければ、壊滅的な結果を招きかねないことが今では分かります。
では、私たちは歴史から学んだのでしょうか。それとも、同じ過ちを繰り返す運命にあるのでしょうか。
F5の「State of Application Delivery 2018」調査の結果を見る限り、私たちは歴史を繰り返そうと全力を尽くしているようです。
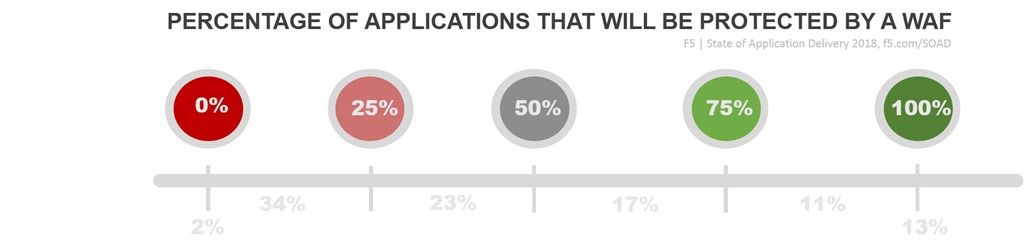
このグラフから、2%の組織ではWAFを使用しているものの、保護対象が何もないことがわかります。つまり、どのアプリケーションもWAFで保護されていません。一方、13%の組織では、すべてのアプリケーション(100%)をWAFで保護しています。
その中間に大半の組織が位置しており、34%は保護しているアプリケーションが全体の4分の1以下(1~24%)にとどまります。これらのアプリケーションは、いわば「テルモピュライの門」に相当するでしょう。最も人目に触れ、宣伝や広告の対象となるアプリケーションです。トラフィックが最も多く、当然ながら攻撃経路として狙われる可能性も最も高くなります。
残りは「獣道」です。データセンターへと続く、狭く草木に覆われた小道で、めったに使われず、攻撃を受ける可能性も最も低い――少なくとも、そう願っているはずです。
業界では、アプリケーションを「クリティカル」かどうかという観点で語りがちです。クリティカルアプリケーションとは、ビジネスを常時稼働させるために欠かせないアプリケーションです。たとえば、CRM、SFA、オンラインストア、パートナーがお客さまとの取引に使用するAPIなどが該当します。これらは特に重要視されています。攻撃から保護し、需要に応じて拡張できるようにするとともに、パフォーマンスを向上させる必要があります。そうすることで、ユーザーエクスペリエンスへの配慮が、要求の厳しい消費者にも満足していただけるものになります。
私たちは「重要ではない」アプリケーションを軽視しがちです。データや認証情報を保護するために必要なセキュリティチェックポイントの設定を考慮せず、どこかのパブリッククラウドに押し込んでしまうことさえあります。
ここでお伝えしたいのは、スパルタ軍の防衛線を破る重大な侵入口となったあの山羊道と同じく、そうした「その他」のアプリケーションも侵入口になり得るということです。インターネットに接続している場合、そして何らかのネットワークに接続している以上、おそらく接続しているでしょうが、攻撃者にとって潜在的な侵入口となります。また、「重要な」アプリケーションと同じプラットフォームやプロトコルを利用している場合、そしておそらく利用しているでしょうが、同じ脆弱性を共有するため、すべてのアプリケーションにリスクをもたらします。
たった1つのどのようなアプリケーションであっても、そこからネットワークへ通じる狭い経路があれば、組織全体(事業)がリスクにさらされます。攻撃者は、1つのアプリケーションやサーバーに足掛かりを得るだけで、さまざまな経路を探れるようになります。認証情報から接続まで、データセンターの内部に攻撃ポイントが1つ存在するだけで、それがパブリッククラウドかオンプレミスかを問わず、想像以上に大きな脅威となります。
セキュリティ対策において、「重要ではない」アプリケーションを無視すべき理由はありません。むしろ、そうしたアプリケーションにも注意を払い、WAFによる保護を適用すべき理由は数百、場合によっては数千もあります。従業員の認証情報。個人データ。さらに価値の高い他のアプリケーションやサービスへの経路です。
セキュリティの観点では、「重要でない」アプリなど存在しません。
「熱き門」に気を取られ、山羊道を見落としてはなりません。
*確かに、いずれにせよペルシャ軍が勝っていた可能性は高いでしょう。しかし、今となっては確かめようがありません。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。