
分散型サービス拒否(DDoS)攻撃は、特定のアプリケーションやWebサイトを標的とするサイバー攻撃の一種です。標的システムのリソースを枯渇させ、正規ユーザーが接続またはアクセスできなくなることを狙います。2023年には、 アプリケーション層への攻撃が165%増加し、すべての業種の中でテクノロジー業界が最も多くの攻撃を受けました。このため、稼働時間とレジリエンスを維持するには、包括的なDDoS緩和ソリューションの導入が不可欠です。
DDoS攻撃の主要な概念
DDoS攻撃の緩和手法やソリューションを詳しく見ていく前に、今日のDDoSの脅威を深く理解しておくことが重要です。A 分散型サービス拒否(DDoS)攻撃は 標的のリソースに大量のトラフィックを送り込むことでインフラの機能を低下させ、稼働できなくなるほどの過負荷を引き起こします。また、DDoS攻撃では、アプリケーションのパフォーマンスを低下させるよう特別に細工したメッセージを送信する場合もあります。DDoS攻撃は、ファイアウォールのステートテーブルなどのネットワークインフラに加え、サーバーやCPUなどのアプリケーションリソースも標的にすることができます。
DDoS攻撃は、オンラインサービスの可用性と完全性を損ない、大規模な障害を引き起こすなど、深刻な影響を及ぼす可能性があります。経済的損失や評判の低下につながるおそれもあります。また、攻撃者が重要なデータにアクセスするための陽動として利用されることもあります。
DDoS攻撃は、サービス拒否(DoS)攻撃の一種です。DoS攻撃は、大量のトラフィックを送りつけることで、ネットワーク、サーバー、Webサイトの正常な動作を妨害しようとします。一方、DDoS攻撃は複数のデバイスを使って、標的に大量のトラフィックを送りつけます。DDoS攻撃では、複数のシステムが単一のシステムを攻撃するため、脅威がはるかに大きく、防ぐこともより困難です。
7階層の開放型システム間相互接続(OSI)モデルで見られる一般的なDDoS攻撃の種類は次のとおりです。
- ボリューム型攻撃は、大量のトラフィックでネットワークに過負荷をかけ、機能不全に陥らせることを目的としています。通常、こうした攻撃にはボットネットが使用されます。ボットネットとは、単一の攻撃者が制御する、侵害されたデバイスで構成されるネットワークです。
- プロトコル攻撃は、OSIモデルのネットワーク層を標的とし、TCP/IP、ICMP、UDPなどのネットワークプロトコルの脆弱性を悪用します。これらの攻撃は、ファイアウォール、ルーター、ロードバランサーなどのネットワーク機器のリソースに過剰な負荷をかけ、サービスを中断させることを目的としています。「計算リソース型」攻撃とも呼ばれます。
- アプリケーション層攻撃は、OSIモデルのアプリケーション層を標的とし、HTTP、HTTPS、DNSなどのWebアプリケーションの脆弱性を悪用します。これらの攻撃は、Webサーバーのリソースを枯渇させ、サービスの中断を引き起こすことを目的としています。
DDoS攻撃でよく使われる攻撃ベクトル:
- UDPフラッド:この攻撃は、標的のサーバーに大量のUser Datagram Protocol(UDP)パケットを送りつけます。これにより、サーバーがクラッシュしたり、応答しなくなったりする可能性があります。
- TCP SYNフラッド:この攻撃は、Transmission Control Protocol(TCP)が2台のデバイス間の接続を確立する際に使用する3ウェイハンドシェイクのプロセスを悪用します。攻撃者は標的のサーバーに大量のSYNパケットを送信し、その結果、サーバーが応答しなくなる可能性があります。
- HTTPフラッド: この攻撃はWebサーバーを標的とし、大量のHTTPリクエストを送信します。これにより、標的のサーバーが応答しなくなる可能性があります。
- DNS増幅攻撃:この攻撃は、ドメインネームシステム(DNS)を悪用して、標的のサーバーに大量のDNS応答パケットを送りつけます。これにより、サーバーが応答しなくなる可能性があります。
- NTP増幅攻撃: この攻撃は、Network Time Protocol(NTP)を悪用し、標的のサーバーに大量のNTP応答パケットを送りつけます。その結果、サーバーが応答しなくなる可能性があります。
- SSDP増幅攻撃: この攻撃は、Simple Service Discovery Protocol(SSDP)を悪用して標的のサーバーに大量のSSDP応答パケットを送りつけ、応答不能に陥らせる可能性があります。
- SYN-ACKフラッド: この攻撃は、TCPの3ウェイハンドシェイクのプロセスを悪用し、標的のサーバーに大量のSYN-ACKパケットを送信します。これにより、サーバーが応答しなくなる可能性があります。
- HTTPスローリード: この攻撃は、標的のサーバーにHTTPリクエストを送信し、そのレスポンスを低速で読み取ることで、サーバーを応答不能にする可能性があります。
- Ping of Death攻撃: この攻撃は、標的のサーバーに過大なサイズのpingパケットを送信し、クラッシュや応答停止を引き起こす可能性があります。
- Smurf攻撃:この攻撃は、Internet Control Message Protocol(ICMP)を悪用し、複数の送信元から標的のサーバーに大量のpingリクエストを送りつけます。これにより、サーバーが応答しなくなる可能性があります。
- 高負荷URL: 攻撃者は、攻撃計画の偵察段階で、Webサイト内で最も多くの計算リソースを必要とするURLを探し、DDoS攻撃の一環として利用します。これらのURLは、リクエスト時にサーバーにより大きな負荷をかけるため、「高負荷」URLと呼ばれます。
- 低速・少量型攻撃: この種のDDoS攻撃は、ごくわずかな帯域幅で、気付かれないようひそかにアプリケーションリソースをダウンさせることを目的としています。そのため検知が難しく、さらに、TCP接続がすでに確立されたアプリケーション層で行われるため、HTTPリクエストは正当なものに見えます。
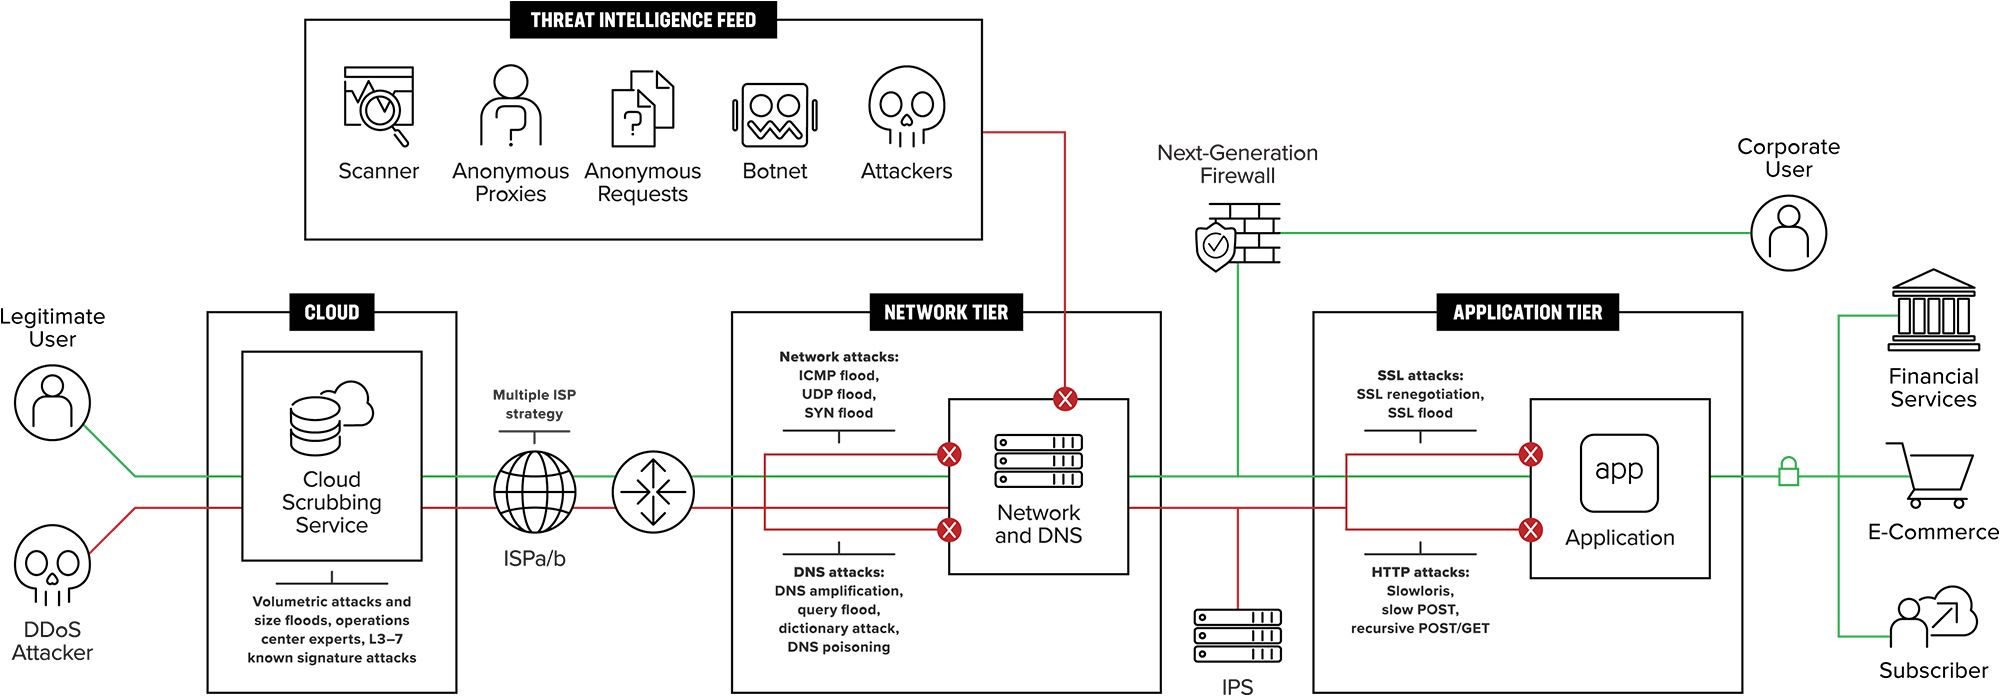
このように、DDoS攻撃の脅威は甚大であり、企業がサイバー攻撃に対してより脆弱になるおそれがあります。そのため、DDoS攻撃を緩和する対策を講じられるよう、その仕組みを理解することが不可欠です。
サイバーセキュリティポリシーにDDoS対策を組み込むことが重要な理由:可用性
DDoS攻撃は、長時間のダウンタイムを引き起こしてサービスの可用性を損ない、経済的損失や評判の低下につながる可能性があります。
保護:DDoS緩和策を導入することで、悪意のあるトラフィックが自社のネットワークインフラストラクチャに到達するリスクを低減しながら、正規ユーザーによる自社のWebサイトやWebアプリケーションへのアクセスを確保できます。DDoS攻撃は、データ侵害につながり得る組織的な攻撃キャンペーンからセキュリティチームの注意をそらすための煙幕として使われることがあります。また、攻撃の種類によっては、コードの修正だけでは防げないものもあります。
レジリエンス:効果的なDDoS緩和技術への投資は、国家が関与する攻撃者やその他の悪意あるアクターに対する組織のレジリエンスを高め、標的として狙われにくくします。
コスト削減:DDoS攻撃を迅速に緩和することで、組織の時間とコストを節約できます。
サイバーセキュリティポリシーにDDoS対策を組み込むことで、組織はリソースを先手を打って保護し、サービスの可用性を維持するとともに、起こり得るDDoS攻撃の影響を最小限に抑えることができます。
DDoS攻撃の緩和手法
DDoS攻撃に対して脆弱な状態では、ビジネスに不可欠なデータやアプリケーションなどがリスクにさらされること、そしてDDoS緩和ソリューションの導入が極めて重要である理由を確認しました。ここからは、ニーズに最適なソリューションを選べるよう、DDoS緩和の種類を見ていきましょう。
オンプレミスのDDoS緩和
組織がDDoS攻撃のリスクを軽減するために導入できるオンプレミスのソリューションや対策には、いくつかの種類があります。その一部は、クラウドベースのソリューションや対策と併用して、全体的な防御態勢をさらに強化することも可能です。
- ネットワークインフラの強化:このソリューションでは、DDoS攻撃に耐えられるようにネットワークインフラを強化します。具体的には、帯域幅の拡大、冗長リンクの追加、ネットワーク機器のアップグレードなどを行います。
- レート制限とトラフィックシェーピング:このソリューションでは、ネットワークに流入できるトラフィック量を制限します。ネットワーク機器にレート制限を設定するか、トラフィックシェーピング技術を使用してトラフィックに優先順位を付けることで実装できます。
- ファイアウォールと侵入防止システム(IPS):このソリューションでは、ファイアウォールとIPSデバイスを使用して悪意のあるトラフィックを除外します。ファイアウォールはIPアドレス、ポート、プロトコルに基づいてトラフィックをブロックできます。一方、IPSデバイスはシグネチャに基づいて攻撃を検出し、ブロックできます。
クラウドベースのDDoS緩和
DDoS対策をクラウドまたはハイブリッドソリューションに移行すると、効率性、拡張性、有効性の向上に役立ちます。クラウドベースのソリューションの中には、オンプレミスのソリューションと統合できるものもあります。クラウドベースのDDoS対策ソリューションは、クラウド配信ネットワーク(CDN)上で動作します。
- エニーキャストルーティングは、トラフィックを処理可能な最寄りのデータセンターに振り分けます。ネットワーク内の異なる場所で同じネットワークをアナウンスすることで、そのネットワークに到達するまでの「移動時間」を短縮します。CDNネットワークでエニーキャストルーティングを使用すると、トラフィックがより戦略的に分散されます。これにより、受信側ネットワークの受け入れ範囲が広がり、大量のトラフィックをより多くのデータセンターに迂回させやすくなります。
- トラフィック スクラビング センターは、正当なトラフィックから悪意のあるトラフィックを除去するように設計されたデータ センターです。攻撃トラフィックを除去し、クリーンなトラフィックをお客さまのサーバーに転送することで、DDoS攻撃を軽減するために使用されます。DDoS攻撃が発生すると、トラフィックはスクラビング センターを経由するようにルーティングされ、そこで分析とフィルタリングが行われます。その後、クリーンなトラフィックがお客さまのサーバーに転送されます。
ハイブリッドクラウドベースのDDoS攻撃緩和
DDoS対策をハイブリッドソリューションに移行することで、パブリッククラウドのセキュリティと、プライベートクラウドまたはオンプレミスでの管理のそれぞれの長所を活用できます。ハイブリッドモデルにより、企業は独自のデータ要件に合わせてセキュリティ態勢をさらに調整できます。
アプリケーションDDoS攻撃の緩和
アプリは現代のビジネスを牽引していますが、DDoS攻撃の標的になるケースが増えています。従来のDDoS対策は静的かつ集中型です。しかし、アプリは複数のクラウドやアーキテクチャに分散しているため、最大限の保護を実現するには、拡張性と柔軟性を備えたDDoS対策ソリューションが必要です。
DDoS対策の構成要素
包括的なDDoS緩和戦略には、通常、いくつかの主要な要素が含まれます。
トラフィックの分析と監視
DDoS攻撃の緩和の第一歩は、潜在的な問題やリスクを検出することです。脅威を特定してアラートを発する主な手法には、シグネチャベースの検出と異常ベースの検出の2つがあります。
シグネチャベースの検知は、あらかじめプログラムされた既知の侵害指標(IOC)のリストに基づいて脅威を特定します。これらのIOCには、悪意のあるネットワーク攻撃の挙動、メールの件名の内容、ファイルハッシュ、既知のバイト列、悪意のあるドメインなどが含まれる可能性があります。シグネチャベースの検知は、既知の攻撃に対する処理速度が速く、誤検知率も低い一方で、ゼロデイエクスプロイトは検知できません。
異常ベースの検知は、一方で、未知の不審な挙動についてアラートを発することができます。異常ベースの検知では、まず正規化されたベースラインを用いてシステムを学習させ、次にアクティビティをそのベースラインと比較します。通常とは異なる挙動を検知すると、アラートが発せられます。異常ベースの検知では、誤検知率が高くなる場合があります。
リアルタイムのトラフィック迂回
DNSリソースの保護は、ビジネス上極めて重要です。2つのリアルタイムトラフィック迂回ソリューションが、その保護に役立ちます。
- DNSリダイレクトとは、DNSクエリをあるドメイン名から別のドメイン名へ転送することです。Webサイトが新しいドメイン名に移行した場合や、企業があるドメイン名から別のドメイン名にトラフィックを転送したい場合に役立ちます。DNSリダイレクトは、DNSゾーンファイル内のCNAMEレコードを使用して実装できます。元のドメイン名に対するDNSクエリを受信すると、DNSサーバーは新しいドメイン名を指すCNAMEレコードで応答します。その後、クライアントは新しいドメイン名に対して新たなDNSクエリを送信します。
- BGP Anycastでは、インターネット上の複数の拠点から同じIPアドレスを広告します。BGP Anycastでは、Border Gateway Protocol(BGP)を使用して、複数の拠点からIPアドレスを広告します。クライアントがAnycast IPアドレスにDNSクエリを送信すると、そのIPアドレスを広告している最も近い拠点にクエリがルーティングされます。これにより、レイテンシが低減し、DNSサービスのパフォーマンスと可用性の向上につながります。BGP Anycastは通常、地理的に異なる地域に複数のデータセンターを持つ大規模な組織で使用されます。
攻撃のフィルタリングとクリーニング
ネットワークに向かうトラフィックやネットワーク内を通過するトラフィックに悪意のある活動がないか、継続的に監視するDDoS緩和ソリューションが必要です。
- 悪意のあるトラフィックの識別では、クライアントからのトラフィックをアプリケーション層に送信する前に検査し、悪意のあるトラフィックがプロキシの境界を決して通過しないようにします。サーバーから戻るトラフィックは、クライアントに返してもよいと判断する前に、徹底的に検査できます。これにより、クレジットカード番号やPIIなどの機密データがプロキシの境界を越えて渡されることを防ぐのに役立ちます。
- スクラビングのアルゴリズムや技術は、ネットワークに流入する悪意のあるトラフィックの検出と除去に使用されます。スクラビングセンターは、トラフィックが最初に通過する場所です。ここでは、トラフィックの特性と想定される攻撃手法に基づいてトリアージを行います。スクラビングセンターを通過する間もチェックを続け、悪意のあるトラフィックが完全に除去されたことを確認します。DDoS攻撃はお客さまの環境への流入回線を容易に過負荷にする可能性があるため、このセキュリティ対策は極めて重要です。
プロバイダー選定時に考慮すべきDDoS緩和の要素
組織のニーズに合ったDDoS緩和ソリューションを検討する際は、事業の成長の見通しと潜在的なリスクの範囲を念頭に置き、以下の要素を比較検討することが重要です。また、クラウドサービスを検討する場合は、現在、複数のパブリッククラウド(AWS、Google Cloud、Microsoft Azure、Alibaba Cloud)に加え、プライベートクラウドの提供企業も選択肢に含まれます。
DDoS対策プロバイダーの選定時に考慮すべき要素
- 拡張性: ソリューションには、企業のネットワークのトラフィック量に対応し、必要に応じてスケールアップまたはスケールダウンできることが求められます。
- 柔軟性:ソリューションには、変化するDDoS攻撃の特性に適応できる柔軟性と、新たな攻撃ベクトルから保護する能力が求められます。
- 信頼性: ソリューションには信頼性が求められ、正当なトラフィックに影響を与えることなく攻撃をリアルタイムで検知し、軽減できる必要があります。
- 費用対効果: ソリューションには、費用対効果が高く、支払う費用に見合う価値を提供することが求められます。
- 使いやすさ:ソリューションは、導入、設定、管理が容易である必要があります。
- サポート:ソリューションには、迅速に対応するサポートチームがあり、必要なときに支援を提供できることが求められます。
DDoS対策のベストプラクティス
包括的なDDoS対策ソリューションは、予防的な保護、リアルタイムのインシデント対応、最高のパフォーマンスを確保するための継続的なテストと見直しを通じて、ネットワークの保護を支援します。
予防的対策
ネットワーク アーキテクチャの設計:適切に設計されたネットワーク アーキテクチャは、ネットワークのレジリエンスと大量のトラフィックに耐える能力を確保することで、DDoS攻撃の防止に役立ちます。例えば、ファイアウォールや侵入検知システムなどのセキュリティ対策を多層的に組み込んだネットワーク設計は、DDoS攻撃がネットワーク内部に侵入するのを防ぐのに役立ちます。また、ネットワークのセグメンテーションは、影響を受けた領域を隔離することで、攻撃の影響を限定するのに役立ちます。
負荷分散:負荷分散は、トラフィックを複数のサーバーに分散することでDDoS攻撃の防止に役立ち、特定のサーバーへの過負荷の防止にも役立ちます。これにより、DDoS攻撃中もネットワークの可用性を維持しやすくなります。また、ロードバランサーは悪意のあるトラフィックの検出とブロックを支援し、DDoS攻撃の成功を防ぐのに役立ちます。
ベンダーとの詳細なSLA: DDoS攻撃対策を外部の事業者に委託することを検討する際は、あらゆるDDoSシナリオにおけるベンダーの対応能力を把握し、手順、実施事項、対応をSLAに盛り込むことが不可欠です。
インシデント対応
DDoSインシデントへの対応手順:DDoSインシデントに迅速かつ効果的に対応するには、6つの主要なステップがあります。ただし、これらのステップは一方向に進むのではなく、循環的に繰り返される点が重要です。
- 準備:攻撃発生時の対応時間を短縮するために、連絡先を確保し、手順を定め、ツールを揃えます。
- 検知:インシデントを検知し、その範囲を特定して、適切な関係者に対応への参加を求めます。
- 分析:攻撃トラフィックを分析して、その特徴を把握し、標的を特定します。
- 封じ込め:トラフィックをフィルタリングし、悪意のあるトラフィックをブロックすることで、攻撃を封じ込めます。
- 根絶:ネットワークから悪意のあるトラフィックを排除し、攻撃を根絶します。
- 復旧:サービスを復元し、インシデントを振り返ることで、攻撃から復旧します。
DDoSインシデント発生時の緩和サービスプロバイダーとの連絡手順: 初動から、企業と緩和サービスプロバイダーが厳格な連絡手順に従うことが重要です。インシデント発生時のコミュニケーションには、以下のベストプラクティスを推奨します。
- 連絡計画の策定:攻撃が発生する前に、DDoS緩和サービスプロバイダーと連絡計画を策定します。この計画には、主要担当者の連絡先、エスカレーション手順、連絡手段を含める必要があります。
- 詳細情報の提供:攻撃の種類、標的、継続時間など、攻撃に関する詳細情報をDDoS対策プロバイダーに提供します。この情報は、プロバイダーが効果的な緩和戦略を策定するのに役立ちます。
- プロバイダーとの連携:DDoS緩和サービスプロバイダーと緊密に連携し、組織のニーズに合わせた緩和戦略を策定します。この戦略には、トラフィックのルーティング調整、フィルタリング、悪意のあるトラフィックのブロックなどが含まれる場合があります。
- 状況の監視:状況を継続的に詳しく監視し、DDoS緩和サービスプロバイダーに定期的に最新情報を提供します。これにより、プロバイダーが必要に応じて緩和戦略を調整しやすくなります。
- インシデントの振り返り:攻撃を緩和した後、DDoS対策プロバイダーとともにインシデントを振り返り、改善点を特定して、必要に応じてインシデント対応計画を更新します。
定期的なテストと見直し
ITチームとセキュリティチームは、分析とテストを定期的に実施する必要があります。テストの一種に、レッドチームテストがあります。これは、実際の攻撃者の戦術や手法をシミュレーションするものです。この場合、レッドチームのテスト担当者は、さまざまなDDoS攻撃を試し、緩和ソリューションの応答を監視します。
世界中の攻撃者が手法を変え続けているため、サイバー攻撃の最新動向を把握しておくことも極めて重要です。緩和ソリューションには、拡張性と、あらゆる新たな種類のサービス妨害に対応できる適応性が求められます。
DDoS攻撃緩和の事例
業種や規模、事業を展開する地域を問わず、あらゆる組織が、信頼できるDDoS緩和ソリューションの導入によるメリットを得られます。これらの導入事例は、さまざまな状況でDDoS緩和ソリューションがどれほど効果を発揮できるかを示しています。お客さまと同様の企業が、DDoSリスクへの対策に取り組み、測定可能な成果を上げています。
- 導入事例:大手保険会社がDDoS攻撃の試みを阻止し、アプリケーションとユーザーの保護にどのように貢献したかをご覧ください。
- 動画:F5がメールプロバイダーによるネットワーク機器の統合を支援し、潜在的な攻撃対象領域の縮小と運用セキュリティの強化にどのように貢献したかをご紹介します。
DDoS対策の今後の動向
DDoS攻撃は数十年前から存在しますが、攻撃を仕掛ける悪意ある攻撃者の手口は、ますます巧妙かつ攻撃的になっています。サイバーセキュリティのDDoS分野における現在と今後の動向を把握しておくことが重要です。
F5が2023年に確認した主な傾向は次のとおりです。
- アプリケーション層への攻撃が165%増加
- 2022年との比較で、テクノロジー分野が最も攻撃を受けた分野の首位に
- 観測されたイベントの総数は9.7%減少
- ピーク帯域幅は2020年比で216%増加
- あらゆる業種で、アプリケーションDDoS攻撃とマルチベクトルDDoS攻撃の増加を見込む必要があります
さらに、サイバーセキュリティの専門家が注目している、拡大傾向にある分野が3つあります。
人工知能と機械学習:製造やカスタマーサービスなどの業務分野でAIやMLの導入が広がる中、これらの技術はDDoS攻撃の検知と軽減にも役立ちます。最近のある研究では、人工知能を用いた手法でDDoS攻撃を検知した結果、96%を超える精度が得られました。
モノのインターネット(IoT):IoTは拡大していますが、それに伴って増えるコンピューティング領域のセキュリティを確保する過程で、こうしたソリューションが攻撃に対してより脆弱になる可能性があります。専門家は、攻撃のリスクにさらされるデバイスの数を減らすために、より堅牢なセキュリティ対策やパスワード保護の導入、ファイアウォールやVPSの使用を推奨しています。
ブロックチェーン技術:ブロックチェーン技術は、本質的に分散型であり、セキュリティが確保された分散ストレージを備えているため、DDoS攻撃の緩和に向けた興味深い選択肢です。特に、特定の地域を狙う攻撃に対しては、セキュリティ対策も地域を絞って実施できるため、有効な手段となる可能性があります。
DDoS攻撃がなくなるわけではありませんが、現在も、そして今後数年にわたっても、こうした攻撃の軽減に役立つツールは増えています。
F5ができること
分散型サービス拒否(DDoS)攻撃は数十年前から存在し、今後もなくなることはありません。そのため、企業は将来を見据えてDDoS対策ソリューションを検討する必要があります。F5では、ほぼすべての取り組みの中心にサイバーセキュリティを据えています。F5のDDoS対策ソリューションと卓越したサポートは、発生し得るDDoS攻撃のリスクを軽減するうえで、組織に必要な優位性をもたらします。また、DDoS対策ソリューションが、自社のニーズやDDoS攻撃者による脅威の変化に応じて、拡張・適応できることを確認することも重要です。
お客さまとネットワークのニーズに幅広く対応するF5のDDoS攻撃対策をご活用ください。F5は、組織のニーズに適したDDoS緩和策の導入において豊富な経験を有しています。