Der kürzlich veröffentlichte Bericht von CyberNews über ein Datenleck mit mehr als 16 Milliarden Zugangsdaten, die aus Protokollen von Infostealer-Malware und früheren Datenschutzverletzungen zusammengetragen wurden, liefert wichtige Informationen für Organisationen, die digitale Identitäten zum Schutz ihrer Nutzer und Dienste einsetzen. Zwar handelt es sich hierbei nicht um einen einzelnen Sicherheitsvorfall, doch die Bündelung und Verfügbarkeit eines derart umfangreichen Datensatzes verschärfen die Bedrohungslage erheblich.
Das Datenleck betrifft eine Vielzahl von Plattformen, darunter auch Zugangsdaten für große Dienste wie Apple, Google, Facebook und Microsoft sowie für SaaS-Plattformen von Unternehmen. Dadurch steigt die Wahrscheinlichkeit erfolgreicher Versuche, sowohl private als auch geschäftliche Benutzerkonten zu übernehmen.
Das eigentliche Risiko: Automatisierung im großen Maßstab
Die Offenlegung von Zugangsdaten ist kein neues Phänomen. Neu ist jedoch der industrielle Missbrauch von Zugangsdaten. Infostealer greifen unbemerkt Zugangsdaten von infizierten Endgeräten ab, die anschließend gebündelt und verkauft oder in großen Mengen veröffentlicht werden. Wie unsere interne, Anfang dieses Jahres veröffentlichte Studie zeigt, wurde bei fast einem Drittel aller Anmeldeversuche bei F5-Kunden auf offengelegte Zugangsdaten zurückgegriffen. In vielen Fällen handelte es sich um legitime Benutzer, die unwissentlich kompromittierte Zugangsdaten wiederverwendeten – eine tickende Zeitbombe für Angriffe zur Kontoübernahme (Account Takeover, ATO).
Hier wird die Automatisierung zum Bedrohungsmultiplikator. Bots schlafen nicht. Sie machen keine Tippfehler. Und sie können Milliarden von Anmeldedaten auf Tausenden von Websites mit chirurgischer Präzision testen. Wie unser „Bericht zu Advanced Persistent Bots 2025“ zeigt, entfallen inzwischen mehr als 10 % des gesamten Web- und API-Datenverkehrs auf Bots, wobei Credential Stuffing und Kontoübernahmen (ATO) zu den häufigsten Angriffsmustern zählen.
Warum dieses Datenleck gerade jetzt relevant ist
Der CyberNews-Bericht verdeutlicht einen entscheidenden Wandel: Die Einstiegshürde für den Missbrauch von Zugangsdaten ist drastisch gesunken. Da inzwischen 16 Milliarden Zugangsdaten im Umlauf sind, müssen Angreifer nicht mehr in Ihre Systeme eindringen – sie müssen lediglich passende Zugangsdaten finden. Und mit der zunehmenden Verbreitung privater Proxy-Netzwerke und Bot-as-a-Service-Plattformen können selbst technisch wenig versierte Akteure äußerst effektive Kampagnen starten.
Dies ist nicht nur ein Sicherheitsproblem, sondern ein Geschäftsrisiko. Kontoübernahmen führen zu Betrug, Kundenabwanderung, Reputationsschäden und regulatorischen Risiken. Herkömmliche Schutzmaßnahmen wie Ratenbegrenzung oder CAPTCHAs reichen nicht mehr aus.
Selbst Unternehmen, die eine Multi-Faktor-Authentifizierung (MFA) eingeführt haben, sind nicht davor geschützt. Warum? Weil Angreifer weiterhin Anmeldeseiten ins Visier nehmen, um:
- Gestohlene Zugangsdaten überprüfen, bevor sie verkauft werden.
- MFA-Fatigue-Angriffe starten, indem Benutzer mit Push-Benachrichtigungen bombardiert werden.
- Nutzen Sie Ausweichverfahren wie das Zurücksetzen von Passwörtern oder die SMS-basierte Kontowiederherstellung aus.
- Verhaltensdaten sammeln, um künftige Angriffe gezielt zu optimieren.
Kurz gesagt: Wenn Ihre Anmeldeseite über das Internet erreichbar ist, ist sie auch Bots ausgesetzt – und Bots ist es egal, ob Sie MFA verwenden oder nicht. Eine eingehende Analyse verschiedener Techniken zur Umgehung von MFA finden Sie in unserem F5 Labs Identity Threat Report.
Was Unternehmen tun müssen
Gehen Sie von einer Kompromittierung aus: Wenn Sie sich ausschließlich auf Passwörter verlassen, sollten Sie davon ausgehen, dass diese bereits kompromittiert wurden.
Ergänzen Sie die bestehende Multi-Faktor-Authentifizierung: MFA erhöht zwar die Sicherheit, kann jedoch von ausgefeilteren Bots umgangen werden. Diese Bots nehmen nicht nur Anmelde-Endpunkte ins Visier, sondern fügen sich auch in den legitimen Datenverkehr ein, was ihre Erkennung zusätzlich erschwert. Daher ist es umso wichtiger, zwischen legitimen Bots und bösartigen Aktivitäten zu unterscheiden.
F5 Distributed Cloud Bot Defense nutzt branchenführende proprietäre Techniken zur Signalerfassung und Verschleierung in Kombination mit einer deterministischen Klassifizierung von Bots, sodass keine Abhängigkeit von Bewertungsmodellen besteht. Spezialisten für Bedrohungsinformationen können die Fähigkeiten Ihres Sicherheitsteams erweitern und Credential Stuffing in Echtzeit erkennen und abwehren, ohne die Benutzerfreundlichkeit zu beeinträchtigen.
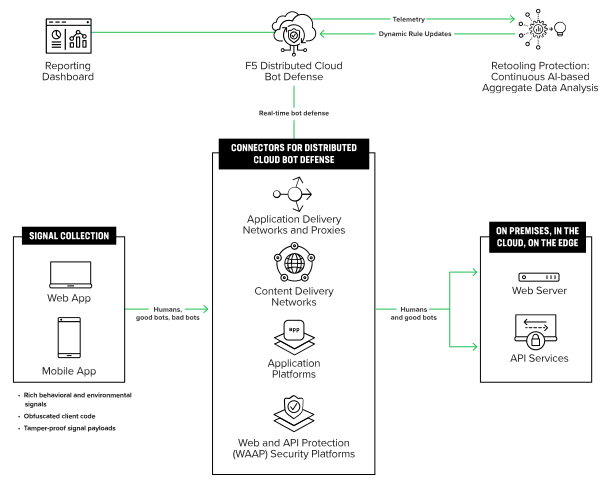
Ein Überblick über F5 Distributed Cloud Bot Defense.
Aufklären und warnen: Benutzer müssen die Risiken der Wiederverwendung von Anmeldedaten verstehen. Unternehmen sollten kontinuierlich große Datensätze mit geleakten Anmeldedaten aus Drittquellen überwachen oder kommerzielle beziehungsweise quelloffene Threat-Intelligence-Feeds abonnieren, die Daten zu Sicherheitsverletzungen bündeln. Sobald betroffene Anmeldedaten identifiziert wurden, sollten sie die Benutzer proaktiv darüber informieren, dass ihre Anmeldedaten in Datensätzen zu Sicherheitsverletzungen enthalten sind, und sie beim Zurücksetzen ihrer Passwörter unterstützen.
Zusammenarbeiten und Informationen austauschen: Der branchenübergreifende Austausch von Bedrohungsinformationen ist unerlässlich. Je schneller wir neu auftretende Bot-Muster erkennen und darauf reagieren können, desto besser können wir das gesamte Ökosystem schützen.
Bereit, aktiv zu werden?
Vereinbaren Sie eine Bewertung Ihres Bot-Managements mit einem F5-Spezialisten.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...