Jedes Sicherheitsteam kennt diesen Moment: Eine kritische Schwachstelle wird veröffentlicht, und die erste Frage lautet nicht mehr: „Was müssen wir beheben?“ Sondern: „Was schützt uns, bis wir das getan haben?“
Bei PHP2Shell hatten die Verteidiger nicht einmal den üblichen Vorsprung. Details wurden bereits am 20. Oktober bekannt, noch bevor ein Patch verfügbar war, und Berichten zufolge nutzten Angreifer die Schwachstelle bereits aus, bevor die Fehlerbehebungen am nächsten Tag veröffentlicht wurden.
Am 21. Oktober veröffentlichte das PHP-Projekt Notfall-Patches für CVE-2026-109618 und CVE-2026-109619. Dabei handelt es sich um zwei Schwachstellen, die eine nicht authentifizierte Remotecodeausführung ermöglichen und nahezu jeden PHP-Server im Internet betreffen. Angreifer müssen sich nicht anmelden. Sie müssen lediglich den Server erreichen und eine speziell präparierte Datei-Upload-Anfrage senden, durch die PHP während der Verarbeitung der Arbeitsspeicher ausgeht. PHP vertraut anschließend den beschädigten Speicherinhalten, die dabei zurückbleiben, und Angreifer können dies so steuern, dass ihr eigener Code ausgeführt wird – noch bevor die Anwendung selbst auch nur eine einzige Codezeile ausführt. Das bedeutet, dass die Anfrage abgefangen werden muss, bevor sie PHP überhaupt erreicht.
Die Schwachstellen sind Jahrzehnte alt. Neu ist, wie sie ausnutzbar gemacht wurden. Mit den Worten der Wiz-Forscher, die sie offengelegt haben: „Modernste KI-Modelle haben diese Hürde erheblich gesenkt und aus einer seit Langem bestehenden Schwachstelle einen Exploit gemacht.“
Wenn KI die Zeitspanne von einem alten Fehler bis zu einem funktionsfähigen Exploit verkürzt, muss der Schutz bereits greifen, bevor die Sicherheitswarnung veröffentlicht wird.
Für F5-Kunden, die F5 WAF im Blockierungsmodus betreiben – ob auf F5 BIG-IP, F5 NGINX oder F5 Distributed Cloud –, war dieser Schutz bereits vorhanden.
Die KI-gestützte WAF blockierte den Angriff bereits
Die Sicherheitsexperten von F5 nahmen den veröffentlichten Proof-of-Concept-Exploit, erstellten mehrere Varianten davon und richteten sie gegen eine Anwendung, die durch F5 WAF for Distributed Cloud mit aktivierter KI-gestützter WAF geschützt war. Sie fügten keine speziellen Maßnahmen für PHP2Shell hinzu und nahmen keine Konfigurationsänderungen vor.
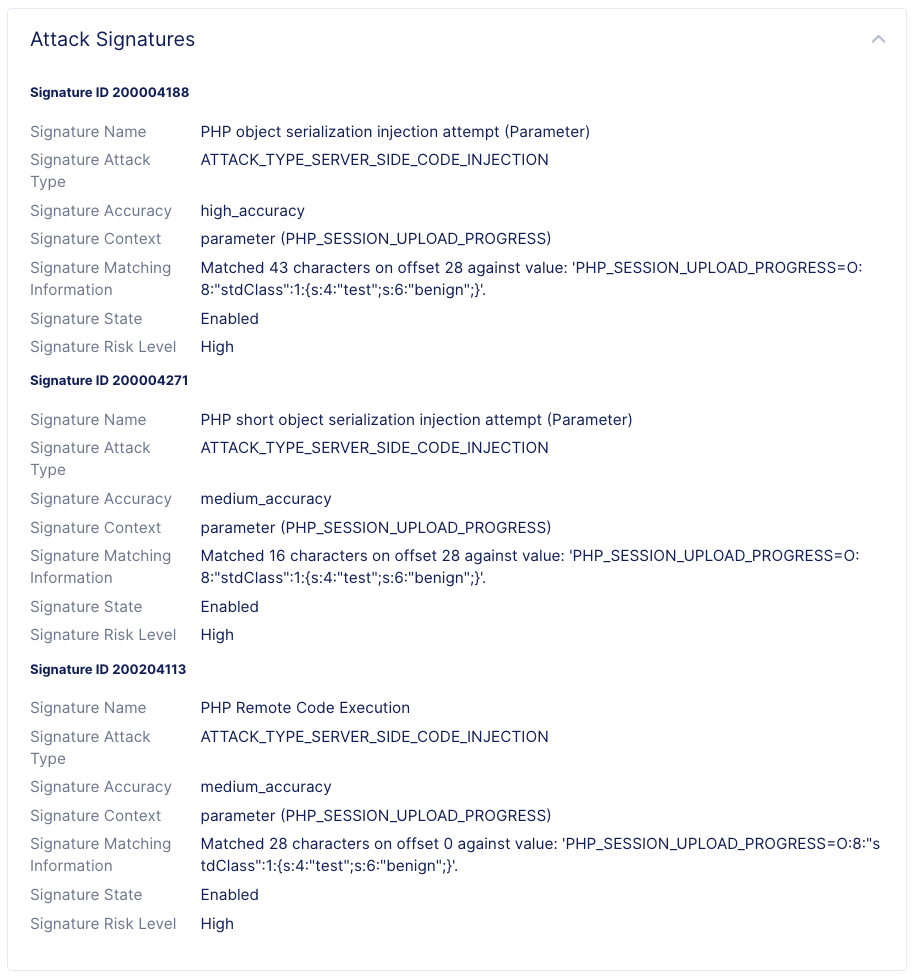
Die Varianten nutzten unterschiedliche Kodierungen, Platzierungen der Payload, HTTP-Methoden und gängige Umgehungstechniken. Die KI-gestützte WAF stoppte sie im Blockierungsmodus. Das ist echte Durchsetzung – und nicht nur ein Protokolleintrag, den am nächsten Morgen jemand liest. Eine normale Anfrage an dieselbe Anwendung wurde hingegen ohne Weiteres durchgelassen.
So sah eine dieser blockierten Anfragen in F5 WAF for Distributed Cloud aus:
Mit Zuversicht blockieren, nicht aus Angst
Einen Angriff zu erkennen und sich seiner Sache sicher genug zu sein, um ihn zu blockieren, sind zwei verschiedene Dinge. Viele Sicherheitsteams belassen neue Erkennungsregeln zunächst im reinen Warnmodus, da das Blockieren einer legitimen Anfrage bedeuten kann, einen echten Kunden abzuweisen. Bei diesen Teams wird ein Angriff wie PHP2Shell zwar protokolliert, aber nicht gestoppt.
Eine KI-gestützte WAF ändert das. Ihr Herzstück ist ein neuronales Netzwerk – eine Art Machine-Learning-Modell –, das mit realen Angriffsdaten aus den weltweiten Sicherheitsaktivitäten von F5 trainiert wurde. Da es aus Angriffsmustern lernt, anstatt auf eine neue Regel zu warten, kann es einen neuen Exploit erkennen, der sich ähnlich verhält wie bereits bekannte Angriffe. Bei jeder verdächtigen Anfrage gleicht es die potenziell schädlichen Bestandteile mit dem Gelernten ab, entscheidet, ob der Inhalt tatsächlich schädlich ist, und liefert eine eindeutige Risikobewertung, auf die die WAF sofort reagiert.
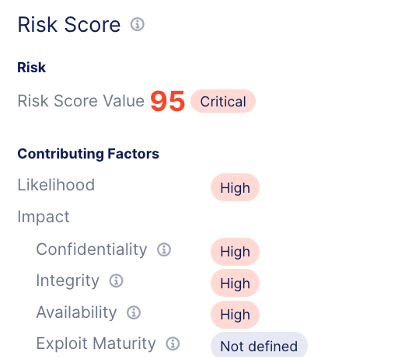
Bei PHP2Shell lautete das Urteil 95 von 100 Punkten. Die schädlichen Anfragen wurden sofort blockiert, während der legitime Datenverkehr ungehindert weiterlief.
Das ist die Veränderung, die für das Unternehmen zählt. Im Blockierungsmodus können Sie Bedrohungen zuverlässig abwehren. Sie müssen sich keine Sorgen machen, dass Sicherheitsmaßnahmen den Geschäftsbetrieb ausbremsen oder sich bei Ihrem Helpdesk Beschwerden von Kunden häufen, denen der Zugriff fälschlicherweise verweigert wurde.
Es gibt noch eine weitere gute Nachricht. Aus Angst vor Fehlalarmen hielten Teams früher Erkennungsregeln zurück, bei denen die Wahrscheinlichkeit einer Fehlauslösung höher war. Diese Empfehlung gilt heute nicht mehr. F5 empfiehlt, die Erkennung auf allen Genauigkeitsstufen (hoch, mittel und niedrig) zu aktivieren und Anfragen zu blockieren, die die KI-gestützte WAF als hohes oder mittleres Risiko einstuft. Das Modell berücksichtigt dann jedes verfügbare Signal und filtert die Fehlalarme heraus.
Virtuelles Patching schließt das Zeitfenster der Gefährdung
PHP2Shell ist kein Einzelfall. Laut dem „Mandiant M-Trends 2026 Report“ nutzen Angreifer Schwachstellen inzwischen im Durchschnitt etwa sieben Tage aus, bevor ein Patch verfügbar ist. Am anderen Ende dieser Lücke stellte der „Verizon 2024 Data Breach Report“ fest, dass Unternehmen etwa 55 Tage benötigen, um auch nur die Hälfte ihrer kritischen Schwachstellen zu beheben, von denen bekannt ist, dass sie aktiv angegriffen werden. Zusammengenommen bedeutet dies, dass die meisten Unternehmen wochenlang gefährdet sind.
Mit virtuellem Patching lässt sich diese Lücke schließen. Dabei handelt es sich nicht um eine einzelne Produktfunktion, sondern um ein Konzept: Gemeint ist jede Maßnahme, die die Auswirkungen einer Schwachstelle neutralisiert, ohne die anfällige Software selbst zu aktualisieren. Eine WAF-Signatur, die einen Exploit blockiert, ist ein virtueller Patch. Das gilt ebenso für eine Sicherheitsrichtlinie, die speziell für eine bestimmte Schwachstelle erstellt wurde, sowie für ein Modell, das den Angriff als solchen erkennt. In jedem Fall wird schädlicher Datenverkehr im Datenpfad gestoppt und erreicht den anfälligen Code gar nicht erst, während die Entwickler das eigentliche Problem im Rahmen des regulären Änderungsmanagements beheben.
Genau das ist bei PHP2Shell passiert. Die F5 WAF-Lösungen in F5 Distributed Cloud, F5 BIG-IP, und F5 NGINX boten bereits durch vorhandene Signaturen Schutz, noch bevor es eine spezielle Regel für PHP2Shell gab.
Da wir auf mehrschichtige Sicherheit setzen, ging die Bedrohungsforschung von F5 noch einen Schritt weiter. Das Team hat für diese Produkte spezielle Signaturen für CVE-2026-109618 und CVE-2026-109619 veröffentlicht, die den bereits vorhandenen Schutz für Kunden zusätzlich verstärken. Einzelheiten zu den Signaturen und ihrer Verfügbarkeit je Produkt finden Sie im F5-Sicherheitshinweis.
Der nächste ist bereits geschrieben
PHP2Shell gibt einen Vorgeschmack auf das, was uns erwartet: Mehr als ein Jahrzehnt alte Schwachstellen werden mit KI-Geschwindigkeit in funktionsfähige Exploits verwandelt – und der nächste kommt noch schneller. Schutzmaßnahmen, die nach der Offenlegung erst auf eine neue Regel warten, werden in der ersten Runde weiterhin das Nachsehen haben. So sind Sie auf diesen und den nächsten Angriff vorbereitet:
- Patchen Sie PHP, sobald es Ihre betrieblichen Abläufe zulassen. Die meisten Teams können nicht jeden Server über Nacht aktualisieren – und genau diese Lücke soll virtuelles Patching schließen.
- Stellen Sie sicher, dass Ihre WAF Angriffe blockiert und nicht nur überwacht. Eine WAF im Überwachungsmodus zeichnet einen Angriff auf, verhindert ihn aber nicht. Prüfen Sie, ob die Richtlinien zum Schutz von PHP-Anwendungen auf den Blockierungsmodus eingestellt sind.
- Aktivieren Sie die KI-gestützte WAF und stellen Sie ihr alle Signale zur Verfügung. Aktivieren Sie die Erkennung für alle Genauigkeitsstufen, blockieren Sie Anfragen mit hohem und mittlerem Risiko und vergewissern Sie sich, dass die speziellen PHP2Shell-Signaturen aktiv sind.
- Wenden Sie die speziellen PHP2Shell-Signaturen an, sobald sie veröffentlicht werden, und verfolgen Sie deren Verfügbarkeit für Ihre Produkte im F5 Security Advisory.
- Suchen Sie nach Anzeichen für versuchte Angriffe. Überprüfen Sie den jüngsten Datenverkehr auf ungewöhnliche Multipart-Anfragen, auf die PHP-Arbeitsspeicherlimitfehler oder wiederholte HTTP-500-Antworten folgen. Achten Sie außerdem auf unerwartet große PHPSESSID-Antwort-Cookies und unerklärliche Neustarts von PHP-Workern.
- Verkleinern Sie die Angriffsfläche. Verschärfen Sie die Größenbeschränkungen für Anfragen und Uploads und deaktivieren Sie Upload-Endpunkte, die Ihre PHP-Anwendungen nicht benötigen.
Sie können nicht beeinflussen, wann die nächste Sicherheitslücke öffentlich bekannt wird. Aber Sie können dafür sorgen, dass Sie darauf vorbereitet sind.
Erfahren Sie mehr über KI-gestützte Risikobewertung und die KI-gestützte WAF.
Der F5-Sicherheitshinweis enthält verlässliche, aktuelle Informationen zu den Auswirkungen auf Produkte, Signatur-IDs, Abhilfemaßnahmen und der bevorstehenden Verfügbarkeit von Patches.
Über die Autoren
Muhammad Abid ist Senior Director of Product Marketing für Application Security und WAAP bei F5. Mit mehr als 20 Jahren Erfahrung in der Skalierung von Netzwerk- und Cybersicherheitsgeschäften bei Netskope, Cisco, Juniper und Fortinet verantwortet Muhammad das einheitliche WAAP-Portfolio von F5, das WAF, API-Sicherheit, Bot-Abwehr und Post-Quanten-Kryptografie umfasst.
Weitere Blogbeiträge von Muhammad AbidÄhnliche Blogbeiträge
Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]