In einem früheren Beitrag haben wir uns mit dem Konzept befasst, App-Dienste mithilfe eines von uns als „Einfügepunkte“ bezeichneten Konzepts in sich wandelnde App-Architekturen zu integrieren. Für alle, die den Beitrag nicht verfolgt haben: Ein Einfügepunkt ist eine architektonisch klar abgegrenzte Stelle im Pfad vom Code zu den Kundendaten, an der es sinnvoll ist, Funktionen hinzuzufügen, die häufig nicht in den Zuständigkeitsbereich der Entwicklung fallen oder sich dort effizienter betreiben lassen.
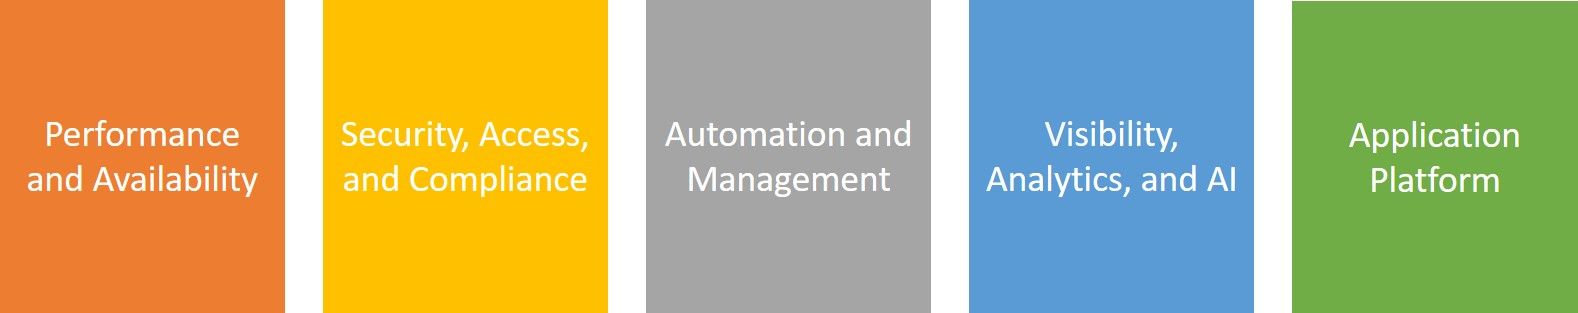
Ein umfassendes Spektrum an Funktionen ergänzt oder verbessert die Anwendungen, die heutige Geschäftsaktivitäten abbilden.
Zu den Einbindungspunkten zählen der Client, die Infrastruktur und die Anwendung selbst. Jeder dieser Punkte hat Vor- und Nachteile, wenn es darum geht, betriebliche Effizienz und Kosteneffizienz in Einklang zu bringen. So ist es beispielsweise wahrscheinlich weder betrieblich noch wirtschaftlich effizient, einen netzwerkzentrierten DDoS-Anwendungsdienst in den Client oder die Anwendung zu integrieren. Der Grund dafür ist, dass keiner dieser Einbindungspunkte Zugriff auf die hardwarebeschleunigten Funktionen einer Infrastrukturoption hat und ihnen zudem die erforderliche Transparenz für eine präzise Beurteilung fehlt.
Wir suchen also nach App-Diensten, die am Einbindungspunkt sowohl betriebs- als auch kosteneffizient sind. In diesem Fall konzentrieren wir uns auf den App-Server (die Plattform) selbst.
Die App-Plattform als Integrationspunkt
Auf den ersten Blick mag dieser Einfügepunkt ungewöhnlich erscheinen. Anwendungsserver hosten Anwendungen und stellen sie bereit, nicht aber Anwendungsdienste. Betrachtet man jedoch die Rolle, die NGINX und andere Anwendungsserver heute spielen, stellt man fest, dass sie häufig gleichzeitig als Infrastruktur und als Server fungieren. Einige Anwendungsserver können beispielsweise als SSL-Terminierungspunkt dienen und tun dies auch. Die SSL-Terminierung ist ein Anwendungsdienst, der häufig mit SSL-Offloading (Hardwarebeschleunigung) kombiniert wird. Auch Web-Application-Firewall-Dienste werden häufig über Plug-ins an Anwendungsserver angebunden.
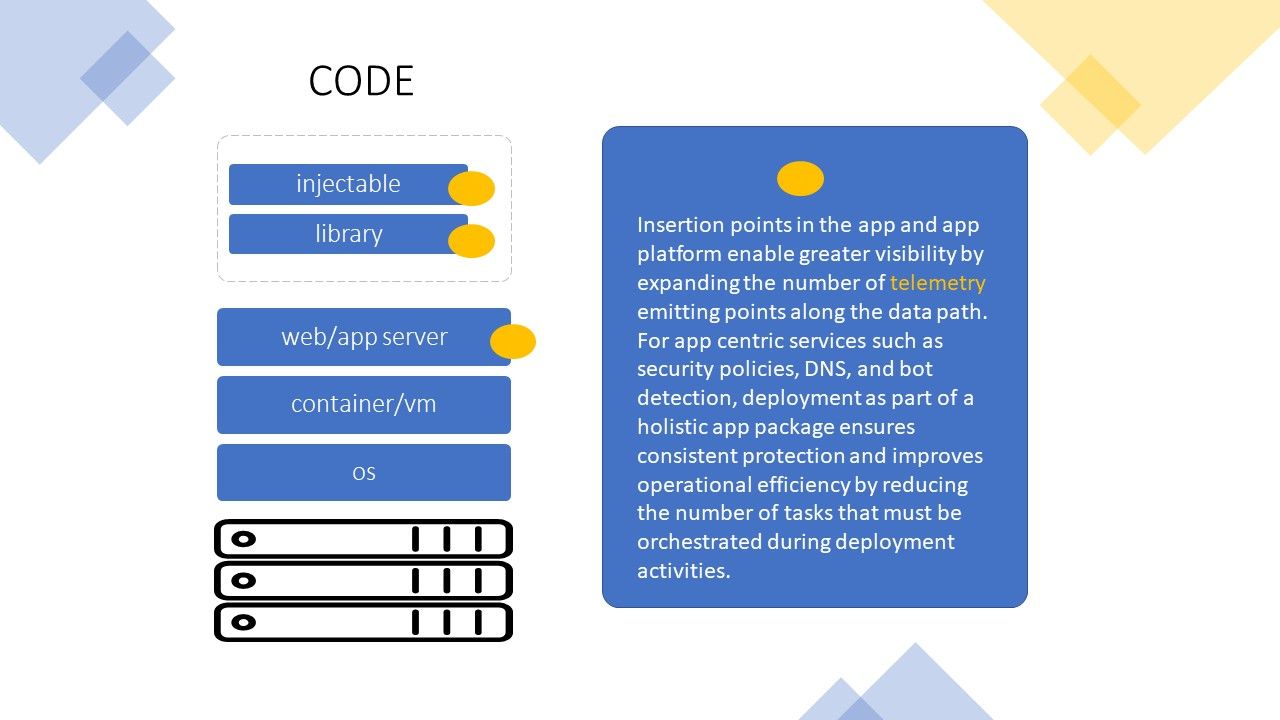
Die Nutzung des Anwendungsservers als Einbindungspunkt ist weder neu noch ungewöhnlich. In unserer Studie „State of Application Services 2020“ haben wir nach dieser Möglichkeit zur Bereitstellung von Anwendungsdiensten gefragt. Dabei stellten wir fest, dass Interesse an diesem Einbindungspunkt besteht. Rund 6 % der Befragten würden für Anwendungsdienste gerne ein „Plug-in“ verwenden. Weitere 9 % würden die Bereitstellung „as a Service“ bevorzugen, wofür ein ergänzender Codebaustein (eingeschleust oder eingebunden) zum Aufruf erforderlich ist. Eine kleine Gruppe von 4 % würde gerne eine Bibliothek zur Einbindung von Anwendungsdiensten verwenden. Diese letzte Option wird unserer Erfahrung nach häufig genutzt, um Funktionen in serverlose Anwendungen (Function as a Service) zu integrieren.
In vielen Fällen ist es aus betrieblicher Sicht sinnvoll, einen Anwendungsdienst auf einem Anwendungsserver bereitzustellen. Da diese Dienste häufig für eine einzelne Anwendung konfiguriert sind, können sie vom selben Team paketiert und bereitgestellt werden. Fachkenntnisse im Umgang mit dem Anwendungsserver schaffen mehr Sicherheit und erleichtern die Integration in Ökosysteme und Bereitstellungspipelines.
In einigen Fällen ist es sinnvoll, die App und den App-Dienst gemeinsam auf derselben Instanz eines einzelnen App-Servers bereitzustellen. Beispielsweise kann der Schutz der App über eine App-spezifische Richtlinie eingebunden und als Schritt bei der Verarbeitung von Anfragen und Antworten ausgeführt werden. Es ist sinnvoll, diese Funktionalität innerhalb des Servers aufzurufen. Wenn die Prüfung lokal erfolgt, kann dies zudem die Leistung verbessern, da zusätzliche Übertragungsschritte und die Verarbeitung durch außerhalb der Umgebung gehostete Dienste entfallen. Dadurch lässt sich die betriebliche und finanzielle Effizienz steigern, insbesondere wenn der Dienst nach Nutzungsdauer oder Anzahl der Aufrufe abgerechnet wird.
Unabhängig davon, ob der App-Server zum Hosten eines eigenständigen App-Dienstes oder sowohl der App als auch des App-Dienstes verwendet wird, eignet er sich zweifellos gut als Integrationspunkt für die passenden App-Dienste.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.