Für die überwiegende Mehrheit liegt der Reiz des Public Cloud Computing in der uneingeschränkten Möglichkeit, praktisch alles zu tun, was man möchte, und zwar wann immer man möchte (natürlich in einem vernünftigen Rahmen). Diese Freiheit macht jede Cloud-Reise einzigartig und oft auch kompliziert, denn jede bringt ganz unterschiedliche Ziele, Strategien und Herausforderungen mit sich. Während einige noch erste Erfahrungen sammeln und ihre ersten Schritte in die Cloud wagen, gehen andere bereits mit Volldampf voran – sie erweitern ihre Multi-Cloud-Architekturen und modernisieren bestehende Cloud-Anwendungen, um Automatisierung und cloudnative Services zu nutzen. Sehen wir uns vor diesem Hintergrund an, wie F5 Sie und Ihre Anwendungen in jeder Phase Ihrer Cloud-Reise unterstützen kann.
1) Ihre Anwendungen in Azure bereitstellen
Oft genügt es schon, das Wort „Migration“ nur zu flüstern, um denjenigen Angst einzujagen, die für den täglichen Betrieb der Rechenzentrumsanwendungen eines Unternehmens verantwortlich sind. Anwendungen, die in vielen Fällen jahrelang unverändert geblieben sind, aus ihrer bisherigen Umgebung herauszulösen und in der Cloud auf einer neuen Plattform bereitzustellen, die unterstützende Netzwerkinfrastruktur neu zu konfigurieren und gleichzeitig noch unbekannte Anwendungsdienste zu implementieren, ist alles andere als trivial.
Dieser schwierige Übergang lässt sich jedoch erleichtern, indem auch ein Teil der unterstützenden Netzwerkinfrastruktur der Anwendung – ihre Anwendungsdienste – mitmigriert wird. So bleiben Sicherheit und Leistung konsistent (ein bisschen so, als würde man seinem Kind den ersten schweren Kindergartentag erleichtern, indem man ihm erlaubt, seine geliebte, rotzverschmierte Kuscheldecke mitzunehmen ). Ganz gleich, ob Sie eine Anwendung zu Microsoft Azure oder in andere Cloud-Umgebungen migrieren: Mit F5 kann sie dieselben vertrauten Dienste, Richtlinien und iRules weiterverwenden. Das verkürzt Ihre Einarbeitungszeit in die Cloud und beschleunigt den Migrationsprozess.
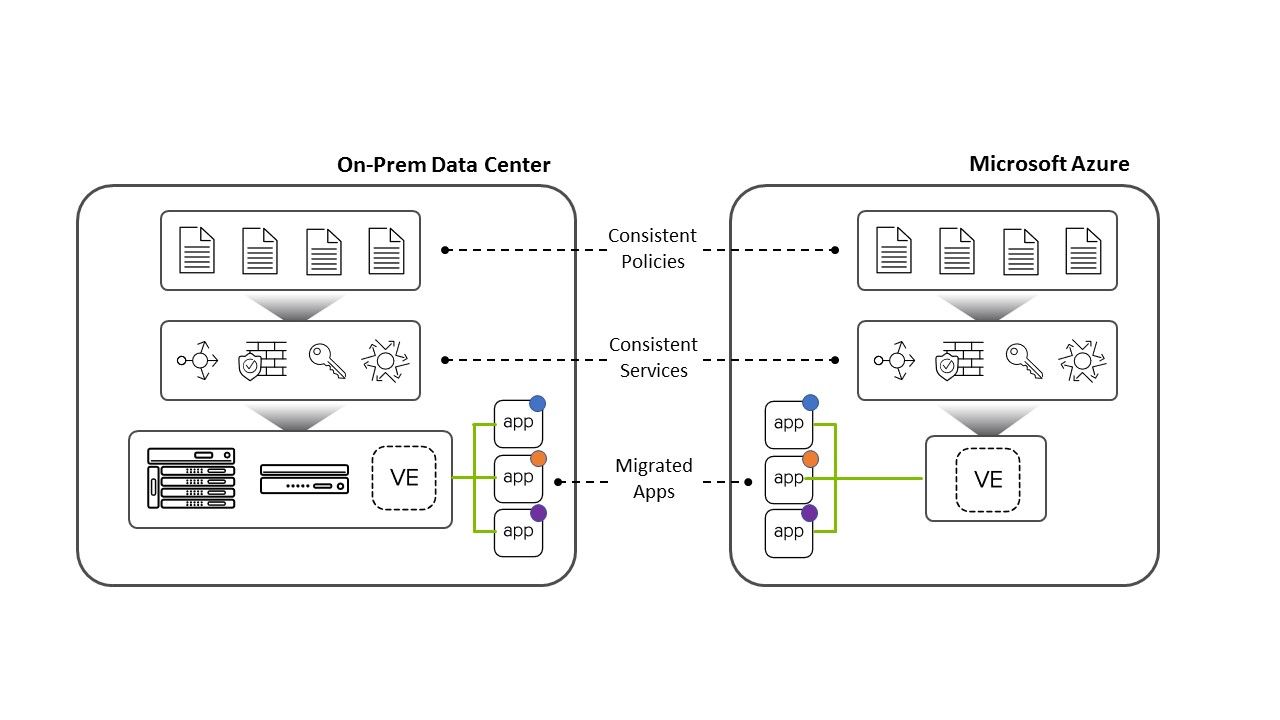
Weitere Informationen zur Bedeutung einheitlicher Richtlinien bei der Migration von Apps finden Sie hier.
2) Modernisieren Ihrer Apps in Azure
Eine Anwendung zu migrieren ist eine Sache, sie zu modernisieren jedoch eine ganz andere (entschuldigen Sie die britische Redewendung). In der Regel muss die Architektur einer Anwendung dabei so umgestaltet werden, dass sie stärker auf die Cloud ausgerichtet ist und deren Möglichkeiten voll ausschöpft. Das kann bedeuten, eine Legacy-Anwendung für den Betrieb in einem Kubernetes-Cluster umzubauen, Prozesse durch die Integration in CI/CD-Pipelines zu automatisieren oder Funktionen zur automatischen Skalierung zu implementieren, um Ihre Betriebskosten zu optimieren. Unabhängig davon, wie Sie Ihre Modernisierung angehen, kann das Anwendungsservice-Portfolio von F5 Sie dabei unterstützen und anschließend dafür sorgen, dass Ihre Anwendung auch künftig sicher und leistungsfähig bleibt. Hier finden Sie eine Auswahl an Möglichkeiten, wie F5 Ihre Modernisierungsmaßnahmen effizienter gestalten kann:
- Container-Ingress ermöglichen
- Integration in CI/CD-Pipelines
- Automatisierung der Einbindung von App-Diensten
3) Schutz Ihrer Azure-Apps
Microsoft leistet zwar hervorragende Arbeit bei der Absicherung der zugrunde liegenden Infrastruktur und des Netzwerks von Azure, doch für Ihre Apps und Daten bieten diese Sicherheitsmaßnahmen keinerlei Schutz. Der Schutz Ihrer Apps liegt vollständig in Ihrer Verantwortung. Und diese Aufgabe wird von Tag zu Tag schwieriger, da Anwendungen immer mehr Angriffspunkte bieten, sich wie Bakterien vermehren und von Entwicklern schneller als je zuvor bereitgestellt werden (manchmal ganz ohne Berücksichtigung von Sicherheitsaspekten). Dadurch ist es nahezu unmöglich, sicherzustellen, dass jede App mit den erforderlichen Sicherheitskontrollen veröffentlicht wird.
Durch die Zusammenarbeit mit F5 können Sie strategisch in Sicherheit investieren und so konsequent jede Anwendung schützen, die in Azure ausgeführt wird – ebenso wie Anwendungen, die Sie möglicherweise in anderen Komponenten Ihrer Multi-Cloud-Architektur betreiben. Unabhängig davon, welche Form ein Cyberangriff annimmt – ob Injektionsangriff, automatisiertes Botnet oder ressourcenlähmender Denial-of-Service-Angriff – können Sie sich darauf verlassen, dass F5 ihn erkennt, blockiert und protokolliert. Indem Sie zudem einen zentralen Sicherheitskontrollpunkt im Kern Ihrer Cloud-Architektur durchsetzen, ermöglichen Sie sichere Innovationen am Netzwerkrand und verhindern, dass Entwickler zugunsten von Geschwindigkeit und Agilität Sicherheitsverfahren umgehen.
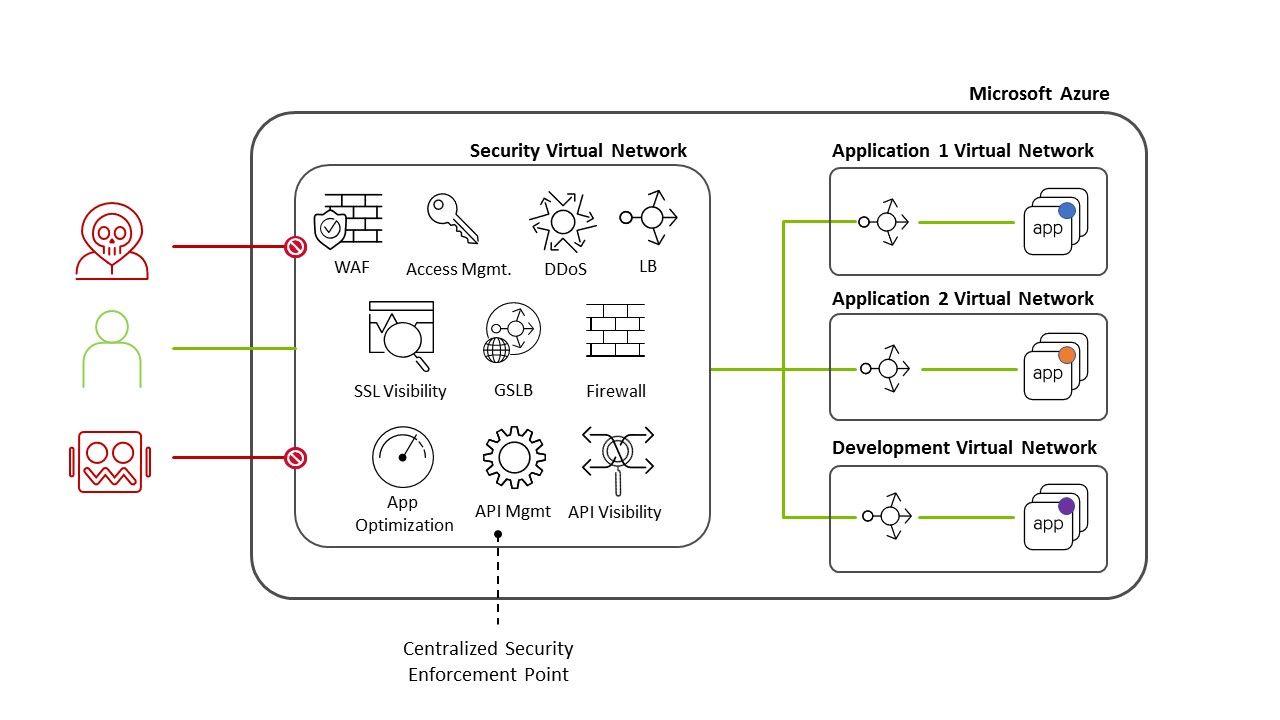
Erfahren Sie mehr über Web-App- und API-Schutz von F5.
4) Sicherer Zugriff auf Ihre Azure- (und Hybrid-)Anwendungen
Schätzungen zufolge nutzt ein durchschnittliches Unternehmen heute zwischen 500 und 1.000 Anwendungen zur Unterstützung seiner Geschäftsabläufe. Die meisten davon sind in der Regel über eine hybride Architektur verteilt, die sich über Public Clouds, Private Clouds, Colocation-Einrichtungen und private Rechenzentren erstreckt. Schon die Bereitstellung des Zugriffs auf diese Anwendungen ist keine leichte Aufgabe. Zusätzlich erschwert wird sie dadurch, dass Benutzer von einer Vielzahl von Standorten und Geräten aus auf diese Anwendungen zugreifen müssen. Darüber hinaus unterstützen einige ältere Legacy-Anwendungen möglicherweise keine modernen Authentifizierungs- und Autorisierungsverfahren, wodurch es zunehmend schwieriger wird, ein einheitliches Zugriffserlebnis für das gesamte Anwendungsportfolio eines Unternehmens zu schaffen.
Microsoft und F5 bieten gemeinsam die passende Lösung: Durch den Einsatz von Azure Active Directory – der umfassenden cloudbasierten Identitätsplattform von Microsoft – in Verbindung mit der bewährten Anwendungszugriffslösung von F5, dem Access Policy Manager (APM), können Unternehmen Benutzeridentitäten, Authentifizierung und Autorisierung föderieren und so die Identitätslücke zwischen cloudbasierten (IaaS), SaaS- und lokalen (Legacy-)Anwendungen schließen. Diese Anwendungen unterstützen möglicherweise keine modernen Authentifizierungsstandards wie SAML oder OAuth und bieten häufig weder Single Sign-On (SSO) noch Multi-Faktor-Authentifizierung (MFA). Unabhängig davon, wo eine Anwendung ausgeführt wird oder ob sie moderne Authentifizierungsstandards und -methoden unterstützt, ermöglicht diese gemeinsame Lösung den Benutzern, sich einmal anzumelden und von jedem Standort aus sicher auf alle Anwendungen zuzugreifen, für die sie zugriffsberechtigt sind.
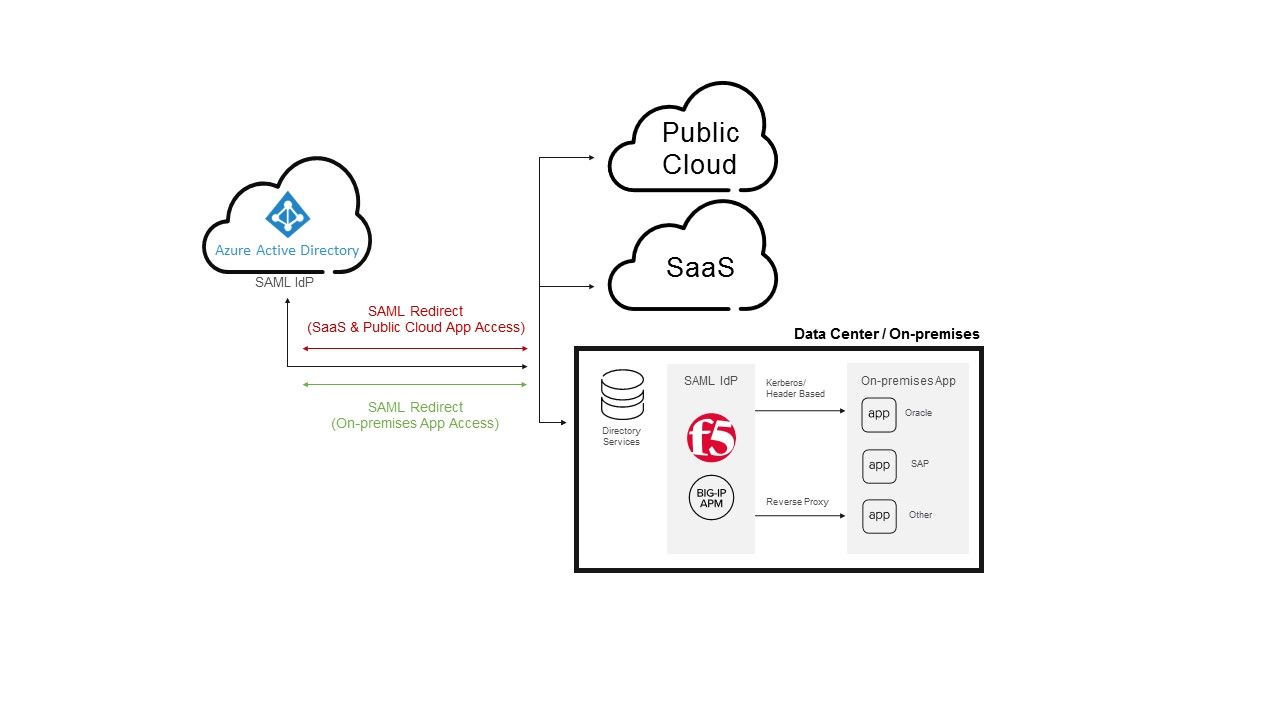
Weitere Informationen zu dieser Lösung von F5 und Microsoft finden Sie in diesem Artikel von John Morgan von F5 (VP & GM, Security Business Unit). Wenn Sie an der Ignite teilnehmen, können Sie auch die Breakout-Session von Microsoft und F5 zu dieser gemeinsamen Lösung besuchen: Modernisieren Sie Ihre Hybridumgebung mit Azure Active Directory (BRK3108) am Donnerstag um 9:00 Uhr ET.
Wenn Sie schließlich oben etwas gefunden haben, das Ihr Interesse geweckt hat, und planen, nächste Woche an der Microsoft Ignite teilzunehmen, dann schauen Sie doch am Stand von F5 (Nr. 1231) vorbei. Meine großartigen Kolleginnen und Kollegen und ich freuen uns darauf, mit Ihnen tiefer in die Themen einzusteigen.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...