Objektspeicher wurde dafür entwickelt, Daten zu speichern, nicht aber dafür, hohen Datenverkehr zu steuern. Doch KI hat diese Aufgabe verändert. Da Unternehmen immer mehr Daten in S3-kompatible Speicher übertragen, um Modelle zu trainieren und auszuführen, nehmen die Lese- und Schreibvorgänge schneller zu, als der integrierte Lastenausgleich des Speichersystems bewältigen kann. Der Datenverkehr staut sich genau dort, wo es am kritischsten ist. Eine einzige Lastspitze kann das System zum Absturz bringen. Ein einziger langsamer Pfad kann dazu führen, dass teure GPUs ungenutzt bleiben. Deshalb ist der Zugang zu Ihrem Speicher heute genauso wichtig wie der Speicher selbst. BIG-IP wird dem S3-Cluster vorgeschaltet und sorgt für einen stabilen Betrieb. Es wehrt Angriffe ab, fängt Lastspitzen auf und verteilt den Datenverkehr auf die fehlerfreien Knoten – etwas, das die Speicherplattform allein nicht zuverlässig leisten kann.
Als Teil der F5 Application Delivery and Security Platform (ADSP) fungiert F5 BIG-IP als Datenbereitstellungsschicht für S3-kompatiblen Speicher führender KI-Speicheranbieter wie Dell, MinIO, Scality und NetApp. Die Lösung abstrahiert Speicherendpunkte, vereinheitlicht das Datenverkehrsverhalten und setzt konsistente Richtlinien durch – unabhängig davon, von welchem Anbieter der zugrunde liegende Cluster stammt.
Heute haben wir zwei Ankündigungen zu unseren Bestrebungen, BIG-IP noch besser auf S3-kompatiblen Speicher abzustimmen: die für später in diesem Jahr geplante Unterstützung für S3-native iRules sowie zwei Bereitstellungsleitfäden für BIG-IP mit Dell ObjectScale und MinIO AIStor.
Diese beiden Fortschritte ermöglichen einen intelligenteren, einfacher bereitzustellenden Kontrollpunkt, der den Anforderungen gewachsen ist, die KI an die Speicherinfrastruktur stellt.
Heute wird die S3-Logik in HTTP geschrieben
Mit iRules kann BIG-IP S3-Datenverkehr bereits intelligent verwalten und anhand des Buckets, des Vorgangs und der Authentifizierung entscheiden, wohin eine Anfrage weitergeleitet wird. Kunden setzen dies bereits täglich in ihren Produktivumgebungen ein. Bisher musste diese Logik jedoch so geschrieben werden, dass S3-Entscheidungen in reinen HTTP-Begriffen ausgedrückt, Header analysiert, URIs mithilfe regulärer Ausdrücke abgeglichen und Abfrageparameter einzeln ausgewertet wurden. Das funktioniert, war jedoch fehleranfälliger. Außerdem mussten Sie die AWS-Signaturspezifikation genau kennen, um die Logik zu schreiben und sie bei Weiterentwicklungen der Spezifikation auf dem neuesten Stand zu halten.
Native S3-Befehle und -Ereignisse kommen für iRules
Mit der nativen Unterstützung für S3 in iRules, die im Laufe dieses Jahres eingeführt wird, ermöglicht BIG-IP native S3-Befehle und -Ereignisse. Dieselbe Logik, nur deutlich einfacher: ein einziger Ausdruck, der genau die ausgeführte Prüfung beschreibt. So wird beispielsweise die Erkennung einer vorsignierten GET-Anfrage von einer komplexen HTTP-Bedingung mit vier Klauseln – bei der vorausgesetzt wird, dass Sie wissen, welche Abfrageparameter die Signaturdaten enthalten – zu einer einzigen Anweisung, die den Vorgang direkt benennt. Diese neue Funktionalität ergänzt die S3-TCP/TLS-Profile, die wir letztes Jahr mit BIG-IP v21.0 eingeführt haben.
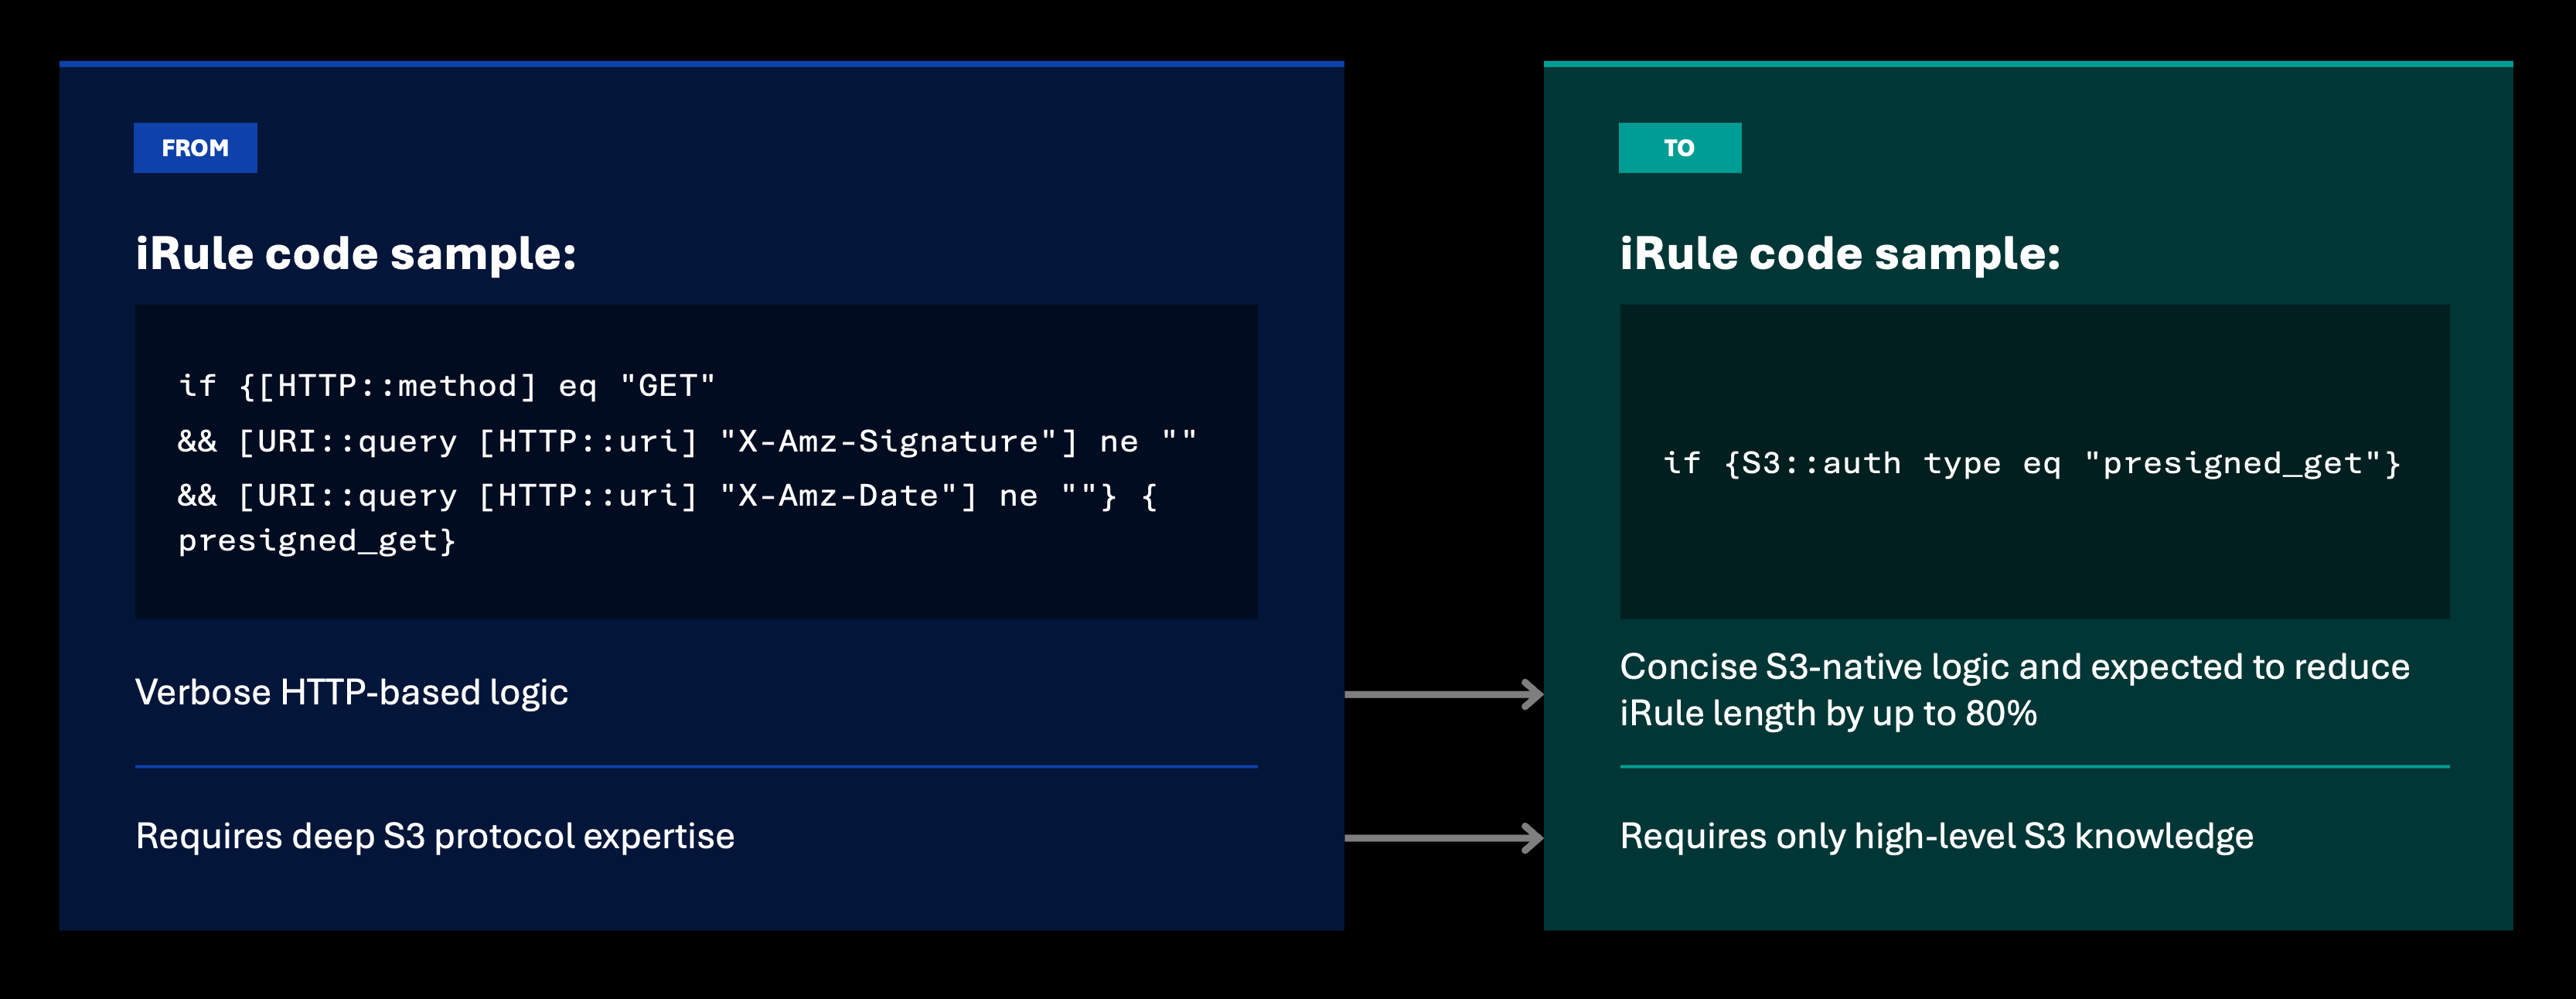
Daraus ergeben sich einige Vorteile: Bei typischer S3-Logik verkürzt sich die iRule bei gängigen Mustern um bis zu 80 %. Der Autor muss kein Experte mehr für HTTP-Parsing oder SigV4 sein. Die Konfiguration von S3-Richtlinien in BIG-IP wird weniger fehleranfällig. Dank dieser neuen Funktion können Speicheradministratoren oder Sicherheitsingenieure S3-Richtlinien selbst erstellen und verwalten. Das Fachwissen verlagert sich zu den Personen, die am engsten mit dem Workload befasst sind. Dadurch ändert sich grundlegend, wer die Regeln für Ihre Daten kontrolliert.
(Wenn Sie an einem frühzeitigen Zugang interessiert sind, besuchen Sie f5.com/s3, um unserem Produktmanagement und unseren Entwicklungsteams Ihr Interesse mitzuteilen. Die allgemeine Verfügbarkeit ist für einen späteren Zeitpunkt in diesem Jahr geplant.)
Zwei Bereitstellungsleitfäden für Dell ObjectScale und MinIO
Programmierbarkeit ist nur dann von Bedeutung, wenn die zugrunde liegende Basis solide ist. Heute veröffentlichen wir außerdem zwei Bereitstellungsleitfäden, die Schritt für Schritt erläutern, wie F5 BIG-IP Local Traffic Manager einem S3-kompatiblen Speichercluster als zentraler, hochverfügbarer Endpunkt vorgeschaltet wird.
Die beiden Bereitstellungsleitfäden beziehen sich auf die zwei beliebten Speicheranbieter MinIO und Dell, die beide Technologieallianzpartner von F5 sind.
BIG-IP vor MinIO AIStor bereitstellen. Eine Anleitung zur Bereitstellung von BIG-IP vor einem MinIO-AIStor-Cluster als zentraler, hochverfügbarer S3-Endpunkt. Sie umfasst eine benutzerdefinierte Integritätsüberwachung für das Schreibquorum, die Datenverkehr nur an Knoten weiterleitet, die Schreibvorgänge annehmen können. So wird verhindert, dass ein Client bei einem Mitglied landet, das den Vorgang nicht abschließen kann. Außerdem führt die Anleitung durch den gesamten Prozess – vom Netzwerk über den Pool und den virtuellen Server bis hin zu einem End-to-End-Test. (Laden Sie den Bereitstellungsleitfaden hier herunter.)
BIG-IP vor Dell ObjectScale bereitstellen. Ein Leitfaden zur Vorschaltung vor einen Dell ObjectScale-Cluster mit 32 Knoten, der alle Schritte von der Einrichtung der rSeries und des Mandanten über Self-IPs, Routing und den Pool bis hin zum virtuellen Server abdeckt. Er beschreibt sowohl verschlüsselte als auch unverschlüsselte Pfade, sodass Sie die Bereitstellung an die Sicherheitsstandards für Ihren S3-Datenverkehr anpassen können. (Laden Sie den Bereitstellungsleitfaden hier herunter.)
Das Speicher-Frontend trägt jetzt die Hauptlast
Objektspeicher wurde dafür entwickelt, die Kapazität zu skalieren, nicht aber dafür, Datenverkehr dieser Intensität zu vermitteln. Der in diese Plattformen integrierte Lastausgleich war auf eine gleichmäßige Nachfrage in Unternehmen ausgelegt. KI hat diese Nachfrage verändert. Da Unternehmen immer größere Datenmengen in S3 einspeisen, um Training und Inferenz zu ermöglichen, übersteigt der Lese- und Schreibverkehr zunehmend das Volumen, für das der native Lastausgleich der Speicherebene konzipiert wurde. Der Pfad zwischen Speicher und Rechenressourcen wird ausgerechnet dann ungleichmäßig ausgelastet und überlastet, wenn er den größten Nutzen bietet.
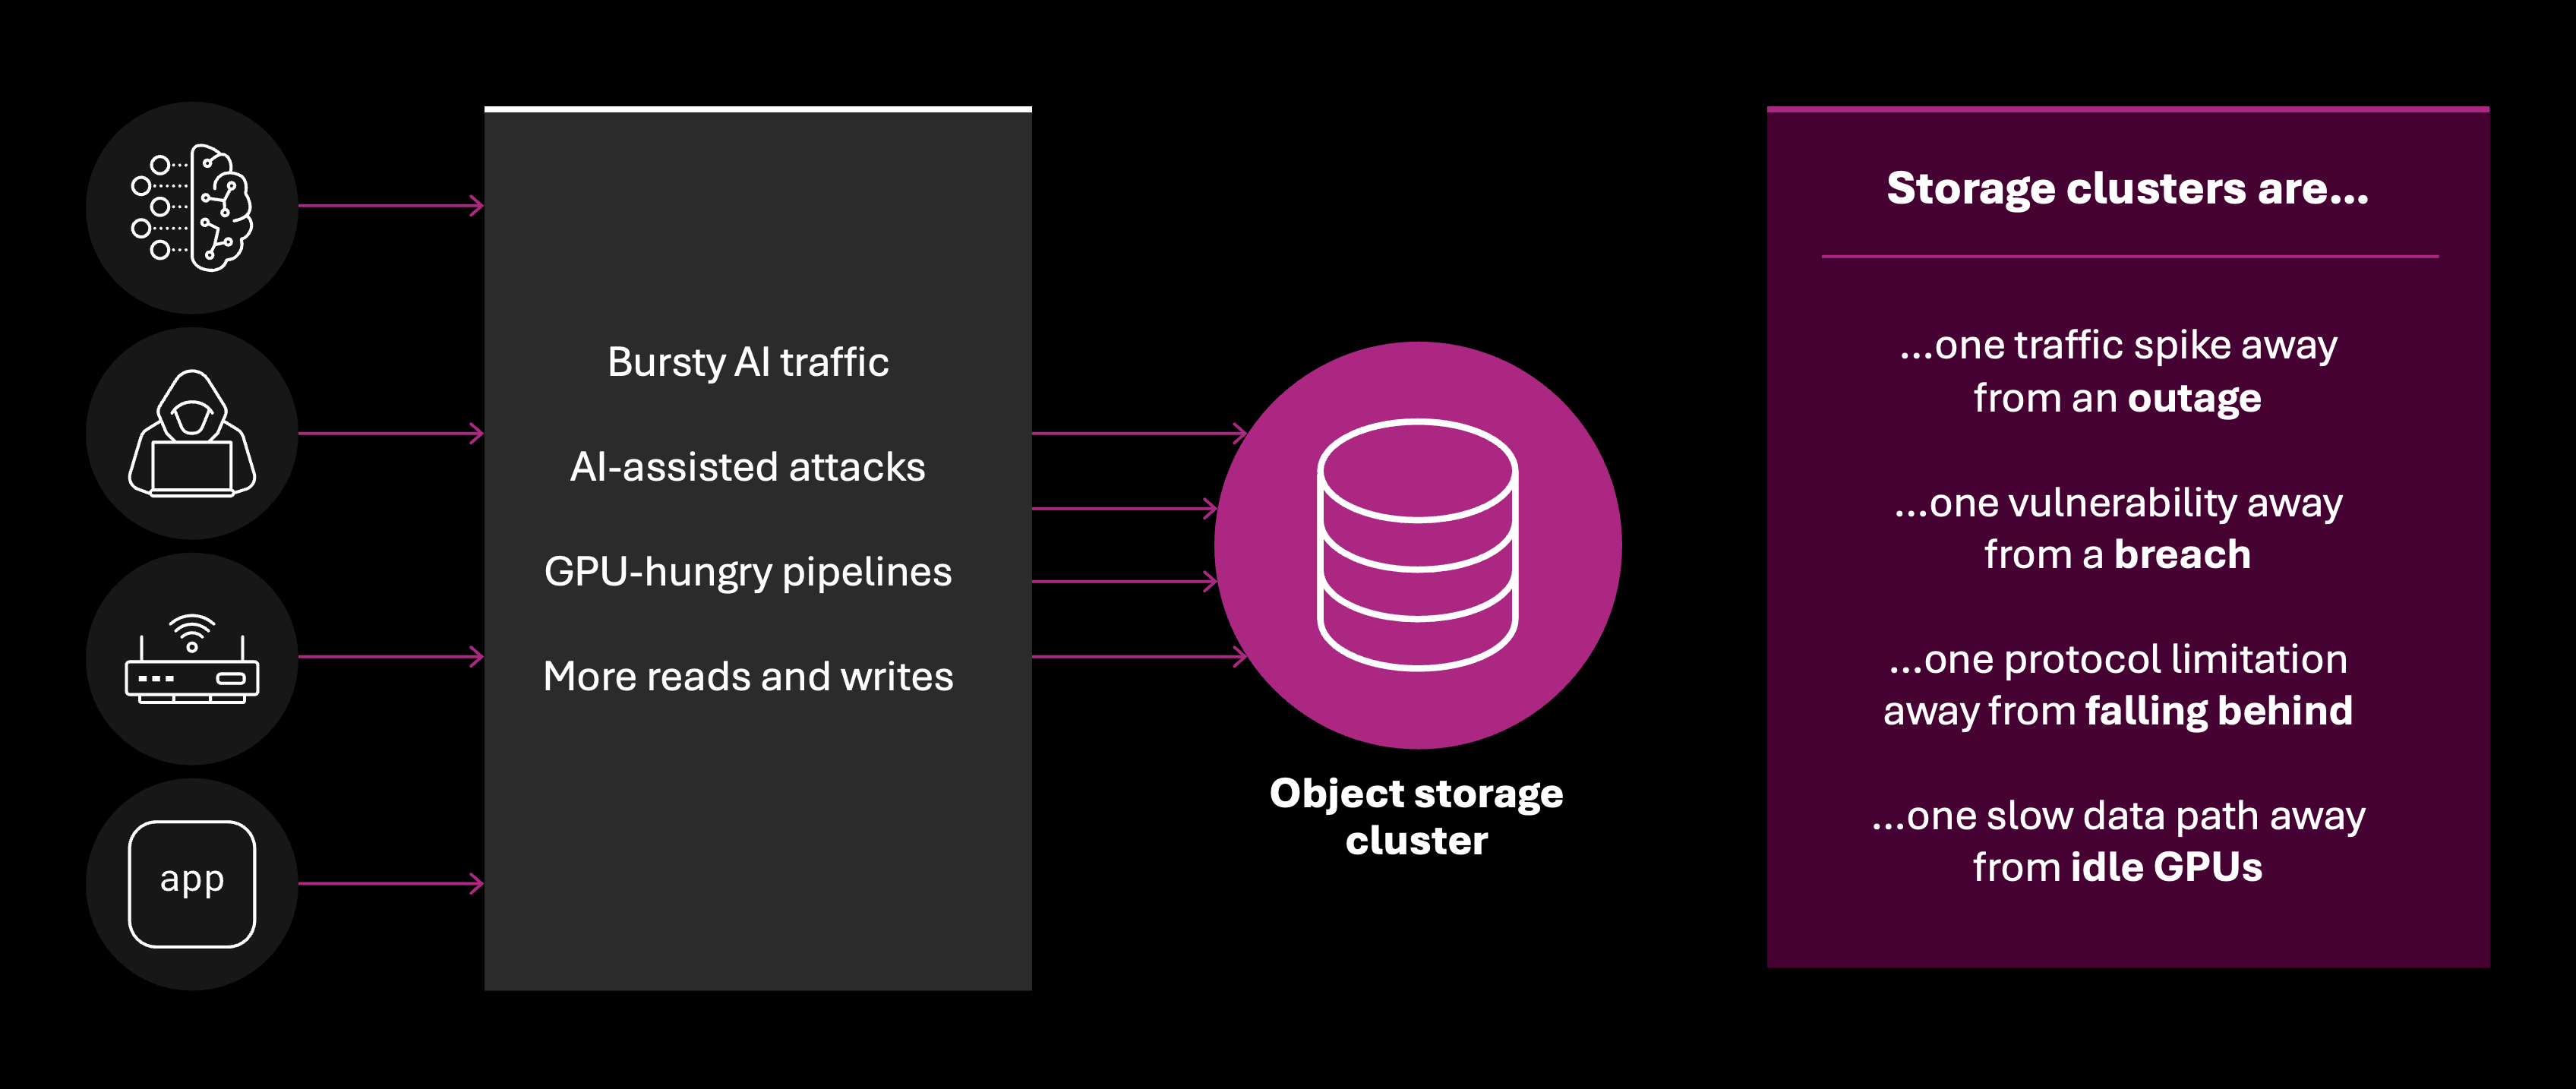
Aufgrund dieser Lücke ist der Zugang zu Ihrem Storage heute genauso wichtig wie der Storage selbst. Für die Bereitstellung von KI-Daten fungiert BIG-IP vor dem Cluster als hochleistungsfähiger, hochverfügbarer Endpunkt. Dabei verteilt BIG-IP die Last unter Berücksichtigung des Systemzustands – eine Funktion, die eine Storage-Plattform allein nicht bieten kann – und hält den Durchsatz auch bei wachsendem Datenvolumen stabil. Der Zugangspunkt zu Ihren Daten ist zu einer tragenden Infrastrukturkomponente geworden und sollte entsprechend ausgelegt sein.
Der ADC der Wahl vor dem Storage
Beiden Ankündigungen liegt dasselbe Muster zugrunde. F5 investiert in BIG-IP als eine speziell für Objektspeicher entwickelte Bereitstellungs- und Sicherheitsschicht, die nicht erst nachträglich daran angepasst wurde. Dank nativer S3-Programmierbarkeit versteht die Plattform das Protokoll, das sie steuert. Validierte Bereitstellungsleitfäden geben Teams die nötige Sicherheit, um die Plattform produktiv einzusetzen.
Als Teil von F5 ADSP bietet BIG-IP Storage-, Sicherheits- und Netzwerkteams einen zentralen Kontrollpunkt vor jedem S3-Cluster – mit der technischen Präzision, die moderne Datenpipelines heute erfordern. Ihr Storage-Administrator kann die iRule schreiben.
Nehmen Sie unbedingt am F5 AI Summit teil, einer dreistündigen virtuellen Veranstaltung am 23. Juni, bei der wir in der Session „Zuverlässigkeit gehört zwischen Rechenleistung und Speicher“ ausführlich über die S3-Programmierbarkeit für F5 BIG-IP sprechen werden.
Das Engagement von F5 im Bereich KI geht noch weiter – erfahren Sie, wie F5 KI-Anwendungen überall absichert und bereitstellt.
Über die Autoren
Tanu Mutreja ist Senior Director of Product Management bei F5 und verantwortet dort die Produktportfolios für KI und Datenbereitstellung im Unternehmensumfeld. Bei AWS, Microsoft Azure, New Relic und F5 hat Tanu mehrere branchenweit wegweisende Produkte entwickelt, die Unternehmen weltweit dabei unterstützen, KI verantwortungsvoll zu entwickeln, bereitzustellen und zu skalieren. In ihrer Arbeit verbindet sie hochkomplexe technische Architekturen mit Produktstrategie, um die Zukunft von KI im Unternehmenseinsatz voranzutreiben.
Weitere Blogbeiträge von Tanu Mutreja
Hunter Smit ist Senior Manager im Produktmarketing für Lösungen und Strategie bei F5. Er leitet das Lösungsmarketing für das gesamte F5-Portfolio, einschließlich KI-Infrastruktur und Anwendungssicherheit, und treibt den Einstieg von F5 in den aufstrebenden Markt für die Bereitstellung von KI-Daten voran. Hunter ist Mitglied des Beirats der School of Business der Whitworth University und war als Lehrbeauftragter für Produktmarketing tätig. Er erwarb an der Whitworth University einen MBA sowie einen Bachelor of Business Administration mit Schwerpunkt Management.
Weitere Blogbeiträge von Hunter SmitÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...