Das Ziel der digitalen Transformation war schon immer ein Betriebsmodell, bei dem „digital“ der Standard ist. Ich kann mich nicht erinnern, wann zuletzt jemand ein Telefonbuch vor meiner Haustür abgelegt oder mir eine DVD mit einem neuen Film zum Anschauen in die Hand gedrückt hat. Wenn ich ein neues Spiel spielen möchte, nutze ich den Store auf meiner Konsole. Ich stehe ganz sicher nicht mehr auf, fahre zu einem Spieleladen und stöbere dort durch Spielmodule. Und Updates? Die werden automatisch bereitgestellt. Im Ernst: Selbst meine liebsten Pen-&-Paper-Rollenspiele sind heute digital. Ich muss nicht dreizehn Bücher und mehrere Pfund Würfel zu jemandem nach Hause schleppen, um zu spielen. Ich brauche nur meinen Laptop.
Das heißt aber nicht, dass ich meine Würfel aufgebe. Denn das wäre einfach völlig verrückt.
Aber ich nutze zunehmend digitale Tools, weil uns die Geschäftswelt immer mehr davon bietet.
Im vergangenen Jahr hat sich jede Branche – angetrieben von der Notwendigkeit – rasch bis zur zweiten und dritten Phase der digitalen Transformation weiterentwickelt.
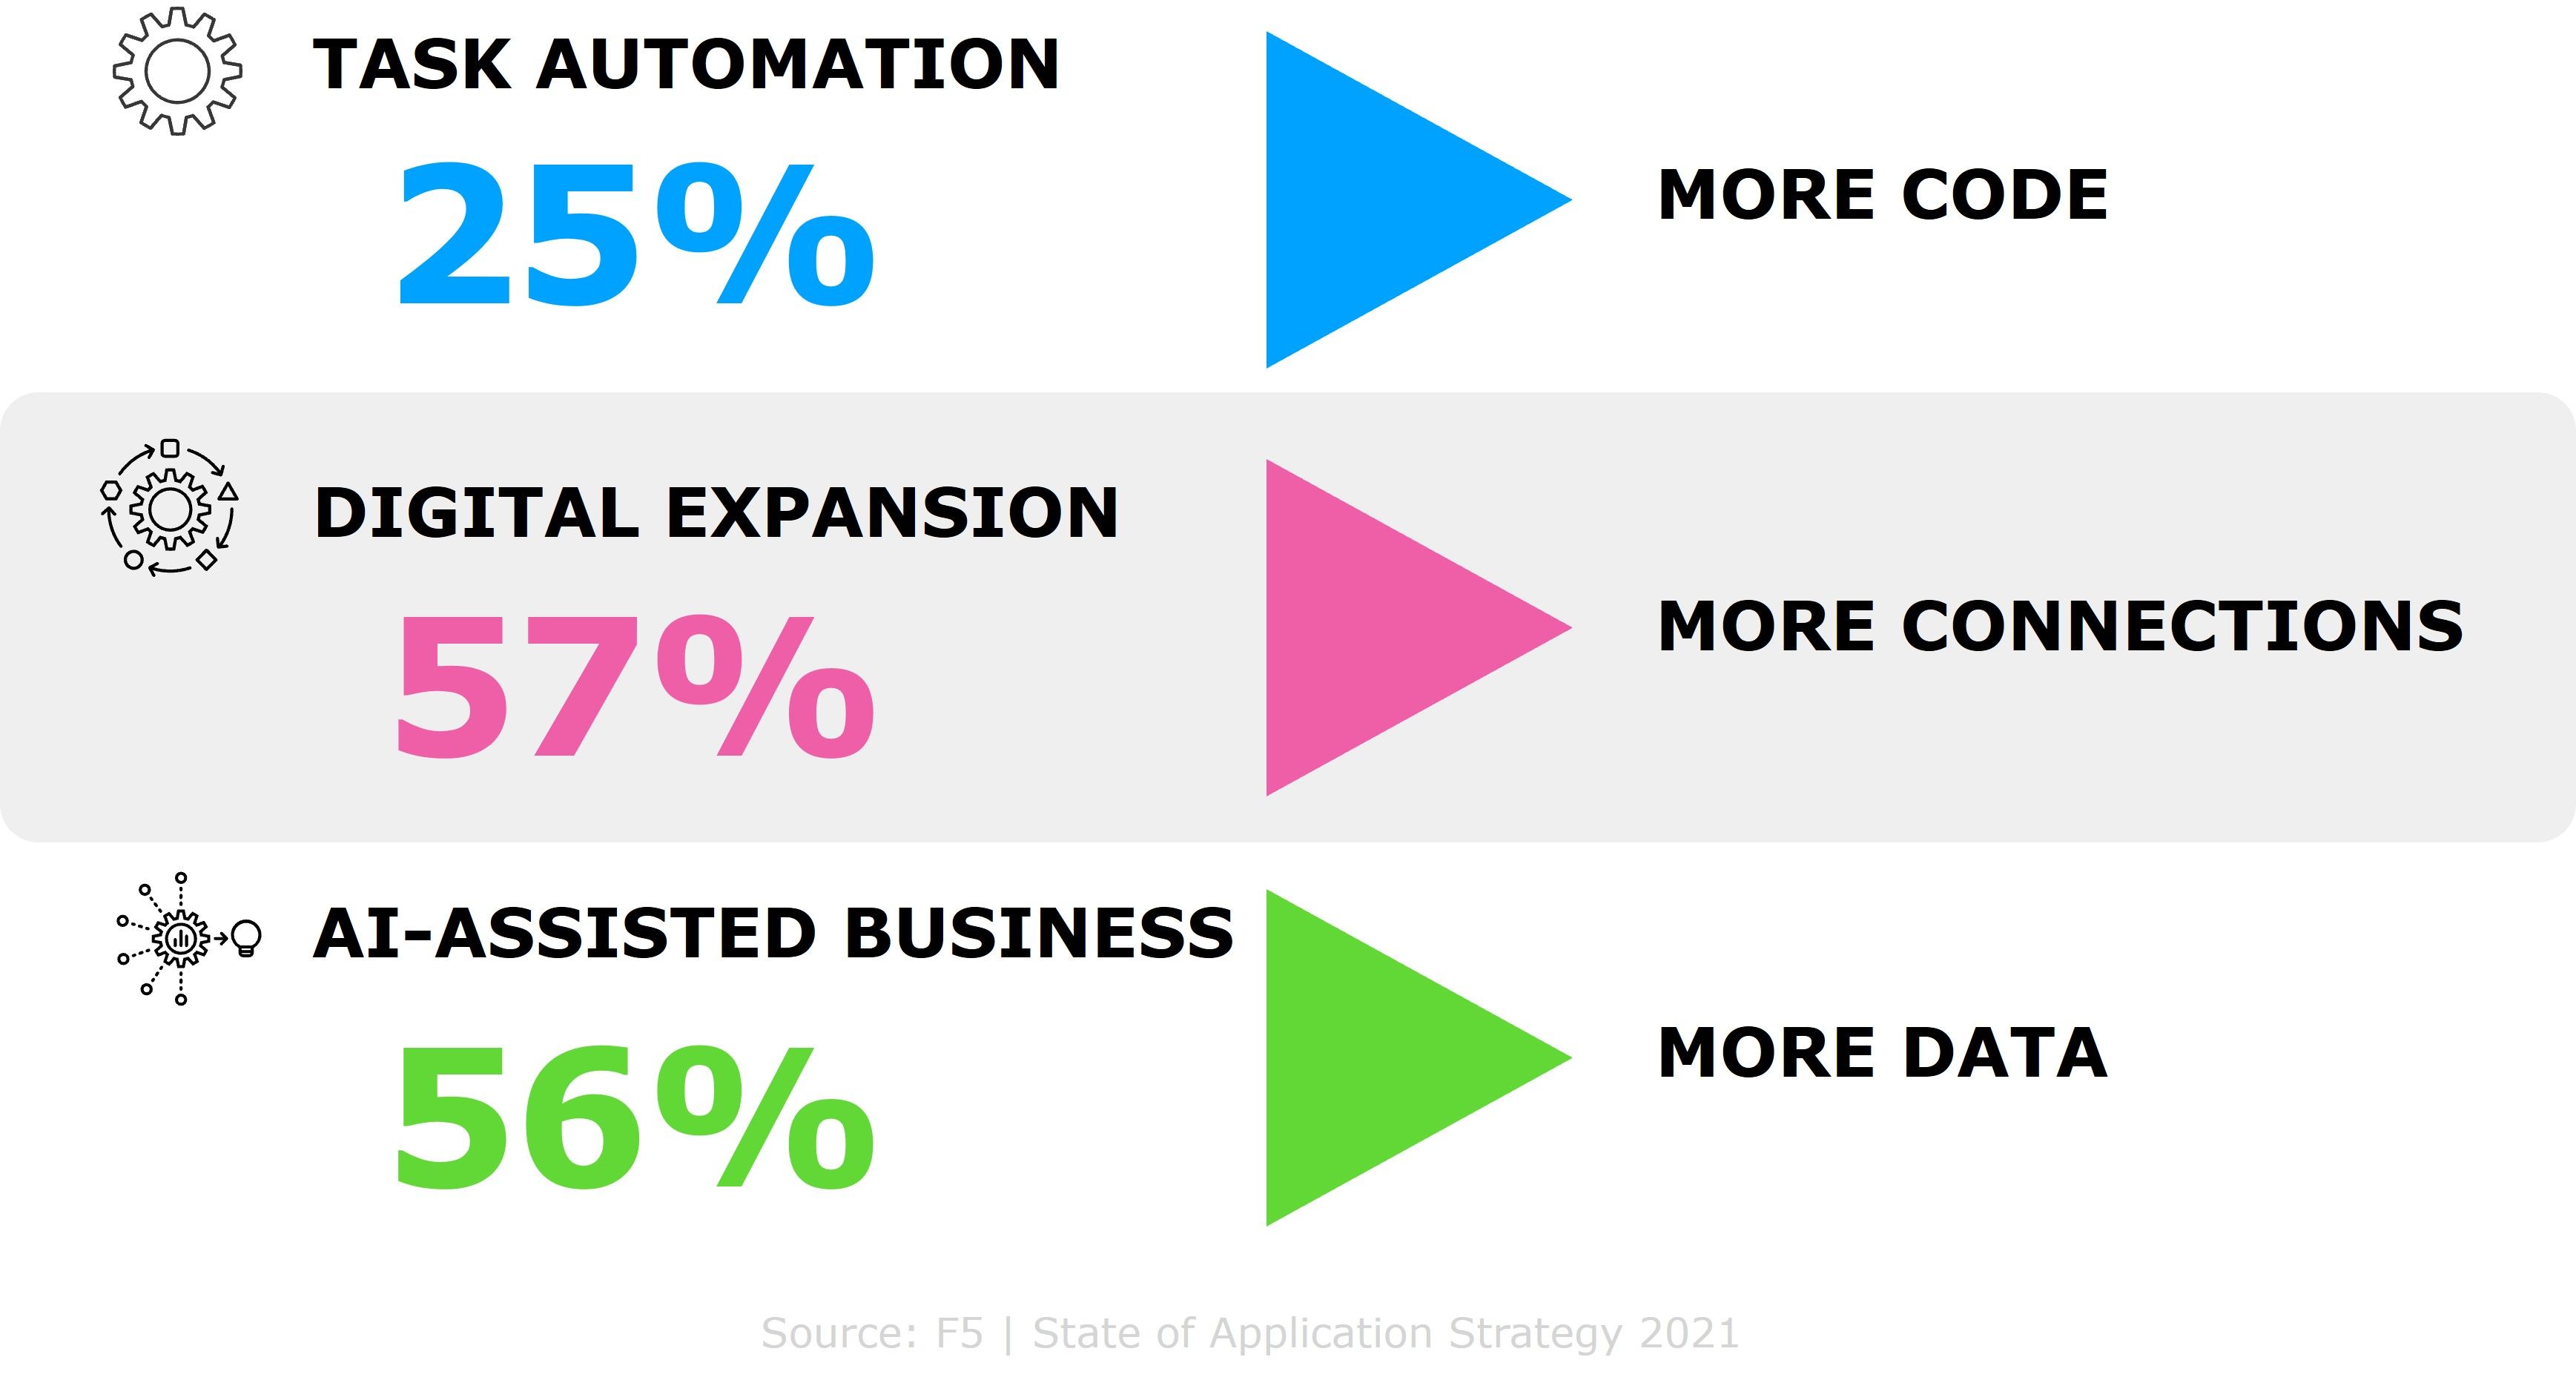
Phase 1
Aufgabenautomatisierung
In dieser Phase führt die Digitalisierung dazu, dass Unternehmen bislang von Menschen ausgeführte Geschäftsaufgaben auf unterschiedliche Weise „automatisieren“. Dadurch werden weitere Anwendungen in den Geschäftsablauf eingebunden oder eigens dafür entwickelt. Begonnen hat dies mit der Automatisierung klar definierter Einzelaufgaben, um die Effizienz zu steigern. Ein typisches Beispiel sind IVR-Systeme, die häufig gestellte Fragen zu einem Produkt oder einer Dienstleistung beantworten, bei Bedarf aber an einen menschlichen Ansprechpartner weiterleiten. In dieser Phase werden einzelne Aufgaben automatisiert, jedoch nicht durchgängig integriert.
Die unbeabsichtigte Folge: mehr Code
Mehr Anwendungen führen nicht nur zu mehr Code, sondern auch neue Anwendungsarchitekturen lassen die Codemenge wachsen. Eine durchschnittliche iPhone-App umfasst weniger als 50.000 Codezeilen. Google? Mehr als 2 Millionen. Die meisten Anwendungen liegen irgendwo dazwischen. Dieser gesamte Code muss gewartet, aktualisiert und abgesichert werden, und Unternehmen erweitern ihre Codebasis seit Jahren über verschiedene Architekturen hinweg. Mittlerweile betreiben sie fünf unterschiedliche Architekturen und etwa drei bis vier verschiedene Codebasen – von COBOL über C und JS bis hin zu Go.
Dabei ist die zunehmende Nutzung von JSON, YAML und Python im Zuge der Einführung von „Infrastructure as Code“ in Unternehmen noch gar nicht berücksichtigt. Laut unserer jährlichen Studie sind es bereits mehr als die Hälfte (52 %), und dieser Anteil wird weiter steigen, wenn Unternehmen, die erste Erfahrungen mit KI und ML sammeln, damit beginnen, operative Verfahren einzuführen, bei denen auch „Modelle und Algorithmen“ als Code behandelt werden.
Phase 2
Digitale Expansion
Wenn Unternehmen beginnen, Cloud-native-Infrastrukturen zu nutzen und die Automatisierung durch ihre eigene Softwareentwicklung voranzutreiben, entsteht eine neue Generation von Anwendungen, die die Skalierung und weitere Ausweitung ihres digitalen Geschäftsmodells unterstützt. Treibende Kraft hinter dieser Phase sind Führungskräfte, die sich an Anwendungsentscheidungen beteiligen, mit denen sich das Unternehmen vom Wettbewerb abheben oder ein einzigartiges Kundenerlebnis schaffen kann. So integrieren beispielsweise Gesundheitsdienstleister zunehmend Patientenakten und Abrechnungssysteme in Systeme für Aufnahme, Entlassung und Terminplanung. Automatisierte Terminerinnerungen können dann manuelle Prozesse überflüssig machen. Die Verbesserung durchgängiger Geschäftsprozesse ist das zentrale Thema dieser Phase.
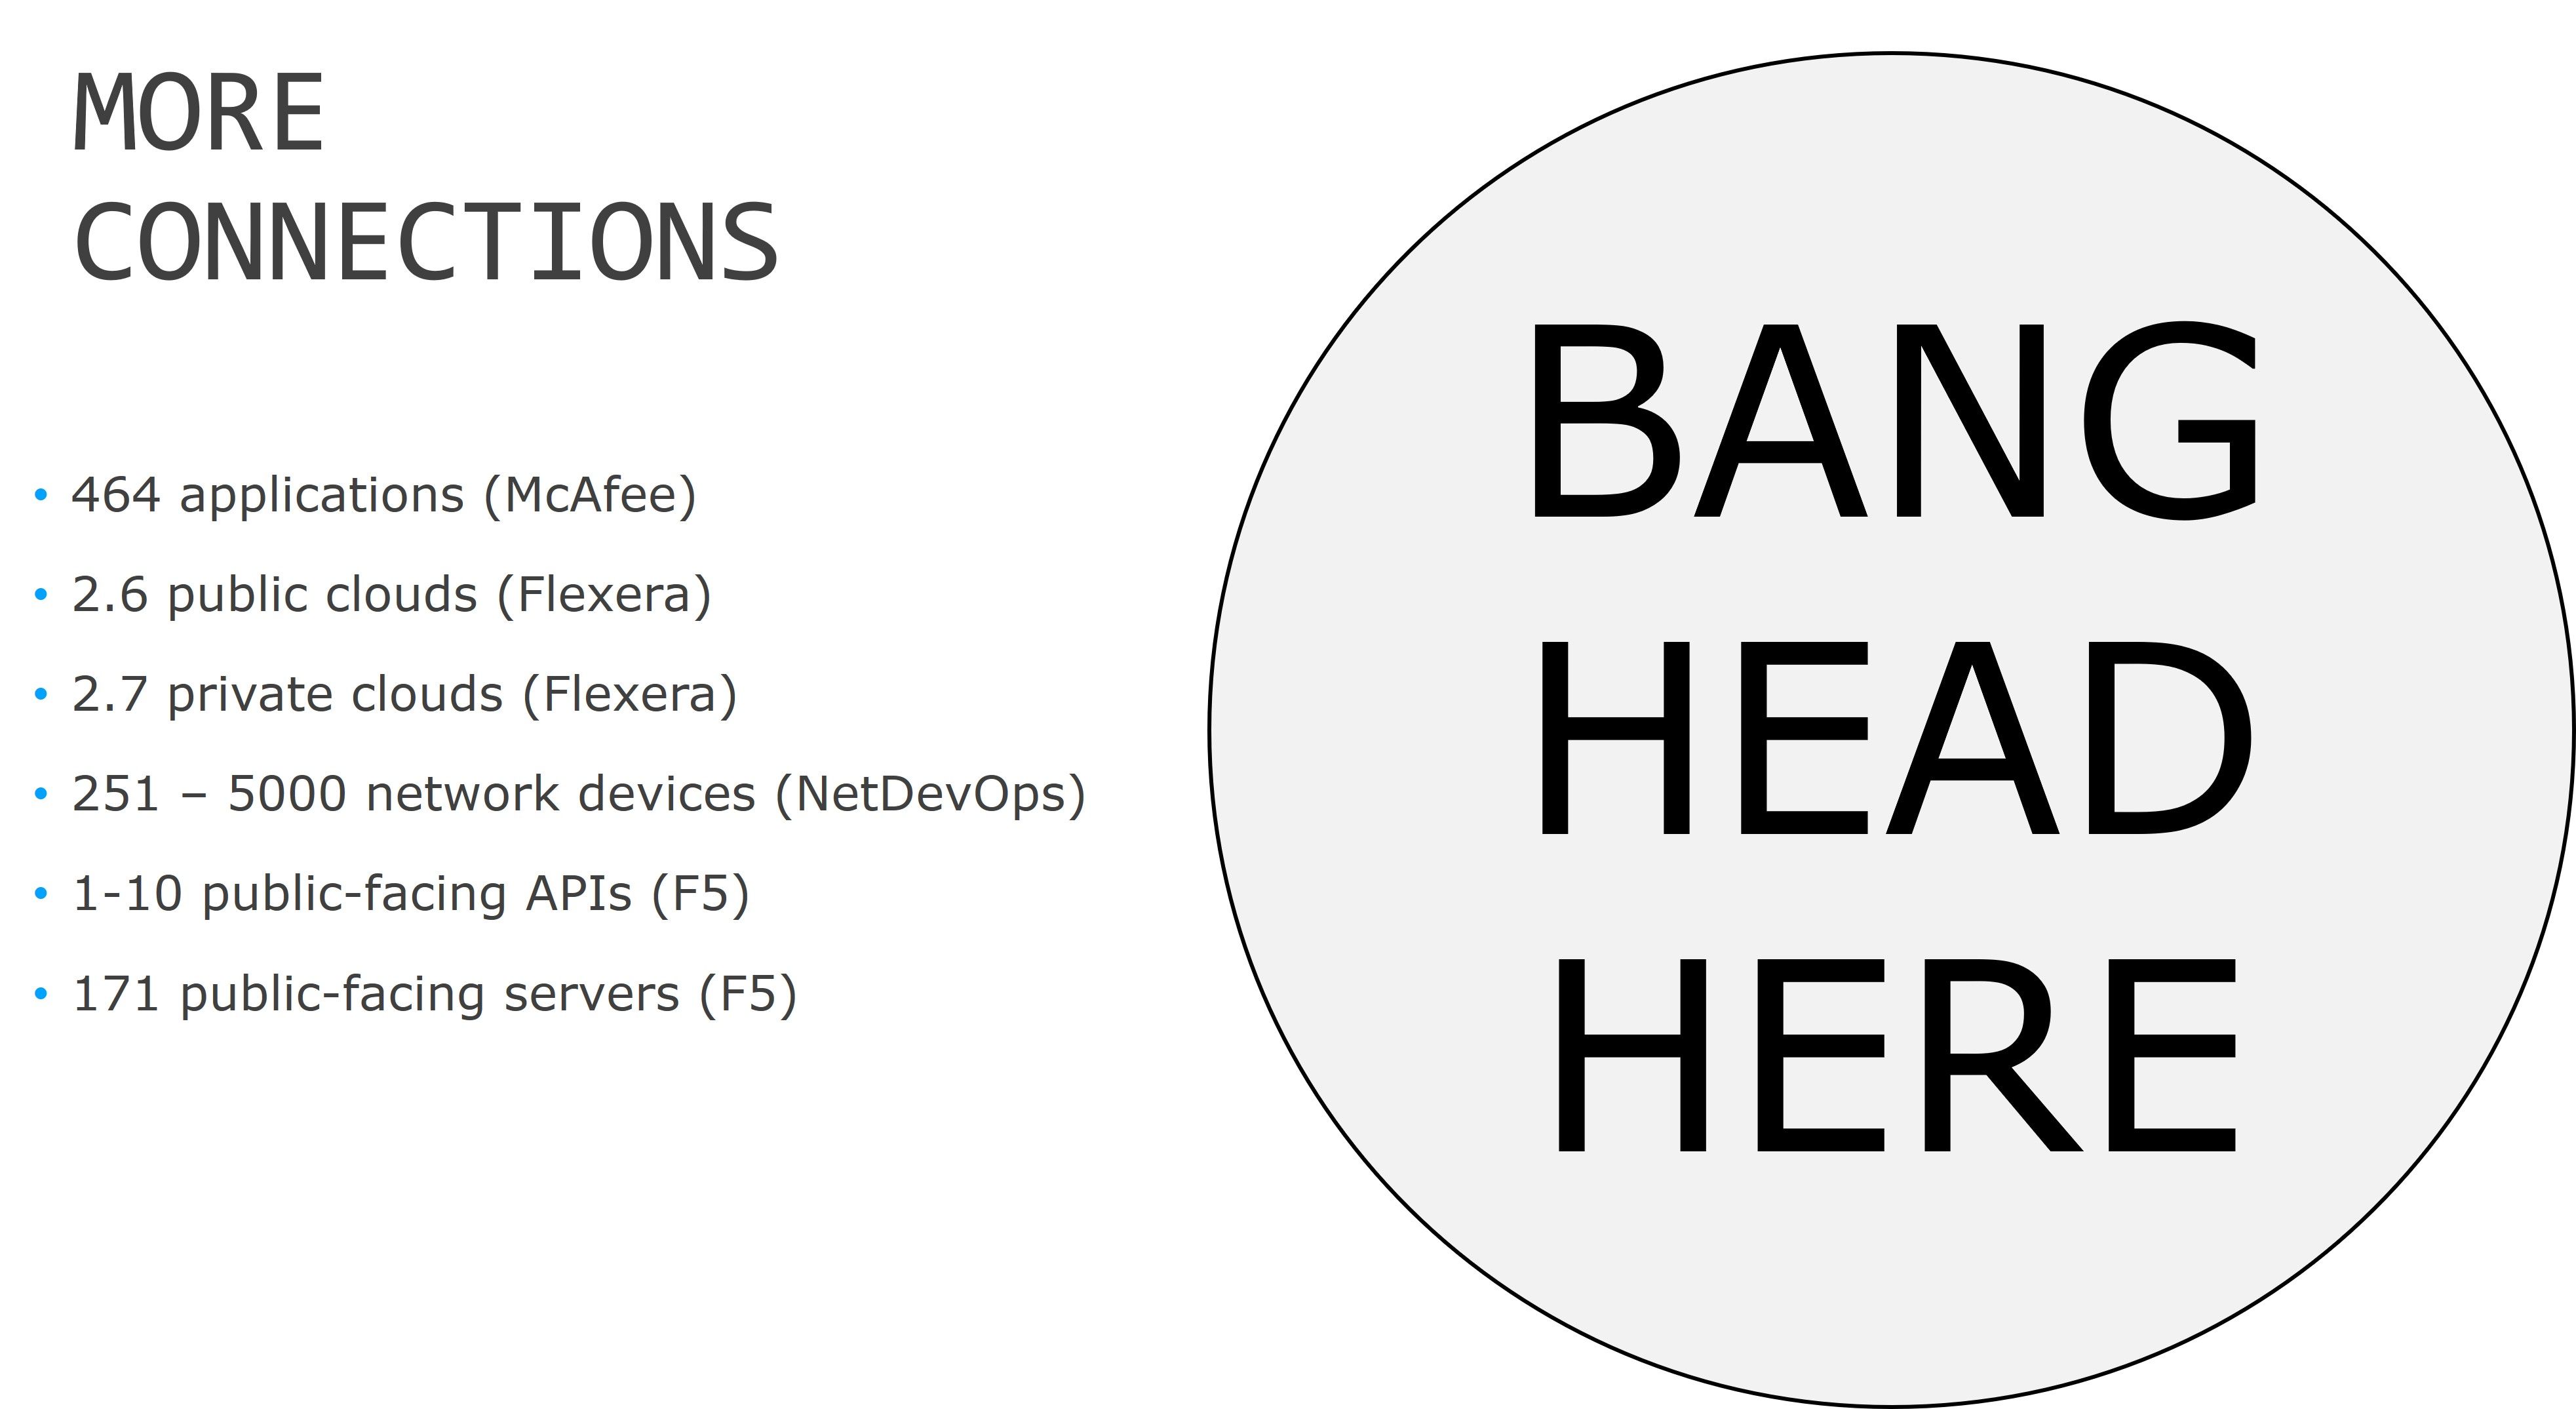
Die unbeabsichtigte Folge: mehr Verbindungen
Doch das ist noch nicht alles. „Digital First“ und die Modernisierung der IT führen zu mehr Verbindungen – zwischen Anwendungen, Systemen, Geräten, Verbrauchern, Partnern und APIs. Jede einzelne davon ist ein potenzielles Einfallstor, das letztlich zu einer schwerwiegenden Sicherheitsverletzung oder zur Kompromittierung von Systemen führen könnte.
Hier steht viel auf dem Spiel. Schadsoftware. Ransomware. Betrug. Umsatzeinbußen. Die Kosten, die entstehen, wenn nicht alles geschützt wird, was angegriffen werden könnte, sind überwältigend – ebenso wie die Frage, wie Sie dabei vorgehen sollen.
Phase 3
KI-gestütztes Unternehmen
Je weiter Unternehmen auf ihrem Weg der Digitalisierung voranschreiten und fortschrittlichere Funktionen von Anwendungsplattformen, Geschäftstelemetrie und Datenanalysen sowie ML-/KI-Technologien nutzen, desto stärker werden sie durch KI unterstützt. Diese Phase eröffnet neue Möglichkeiten für Produktivitätssteigerungen, die Unternehmen bisher nicht zur Verfügung standen. Ein Einzelhändler stellte beispielsweise fest, dass 10 bis 20 % seiner fehlgeschlagenen Anmeldeversuche von legitimen Benutzern stammten, die Schwierigkeiten mit dem Validierungsprozess hatten. Die standardmäßige Verweigerung des Zugriffs bedeutete einen potenziell erheblichen Umsatzverlust. Mithilfe von Verhaltensanalysen lassen sich legitime Benutzer von Bots unterscheiden, die sich Zugriff zu verschaffen versuchen. Technologie und Analysen ermöglichen es, diese Benutzer mithilfe von KI zu identifizieren und ihnen Zugang zu gewähren. Dadurch werden der Umsatz gesteigert und die Kundenbindung verbessert.
Die unbeabsichtigten Folgen: mehr Daten
Schließlich führt der Grundsatz „Digital als Standard“ zwangsläufig zu mehr Daten. Dabei geht es nicht nur um Kundendaten – Bestellungen, Produkte, Adressen, Zahlungsdaten –, sondern auch um Betriebsdaten wie Metriken und Protokolle. Ein digitales Unternehmen benötigt Telemetriedaten, um Besucher, Interaktionsmuster, Leistung, ungewöhnliche Abläufe und auffälliges Verhalten zu verstehen. Diese Telemetriedaten können nicht einfach analysiert und anschließend verworfen werden, zumindest nicht sofort. Um betriebliche Ausgangswerte zuverlässig zu ermitteln und anschließend Muster aufzudecken, die sowohl in Geschäftsentscheidungen einfließen als auch auf einen Angriff hindeutende Anomalien erkennen lassen, können Telemetriedaten über Tage, wenn nicht sogar Wochen oder Monate hinweg erforderlich sein.
All diese Daten erfordern Aufmerksamkeit. Sie müssen normalisiert, gespeichert, verarbeitet, analysiert und aufbereitet werden. Außerdem müssen sie geschützt werden, da einige dieser Daten möglicherweise geschützte Kundeninformationen enthalten, für die Compliance-Vorgaben und regulatorische Aufsicht gelten.
Die unbeabsichtigte Folge der digitalen Transformation: mehr Komplexität
Unabhängig davon, wie schnell oder langsam eine Organisation diese Phasen durchläuft, ist das Ergebnis dasselbe: mehr Komplexität.
Und wir alle wissen, dass Komplexität der Feind der Sicherheit ist.
Für Sicherheitsexperten bedeutet „Digital First“ also neue Herausforderungen. Eine Möglichkeit, diese Sicherheitsherausforderungen zu bewältigen, besteht darin, sie in überschaubarere Kategorien zu unterteilen.
Vereinfachen Sie, um den Überblick zu behalten
Die meisten Sicherheitsherausforderungen lassen sich grob in drei Kategorien einteilen: Anwendung, Infrastruktur und Geschäft. Diese übergeordneten Kategorien sind hilfreich für die Kommunikation mit der Führungsebene, wenn Sie finanzielle Mittel oder Unterstützung durch das Management benötigen. Sie eignen sich auch zur Priorisierung, wenn es darum geht, den besten Ansatz zu ihrer Eindämmung zu bestimmen.
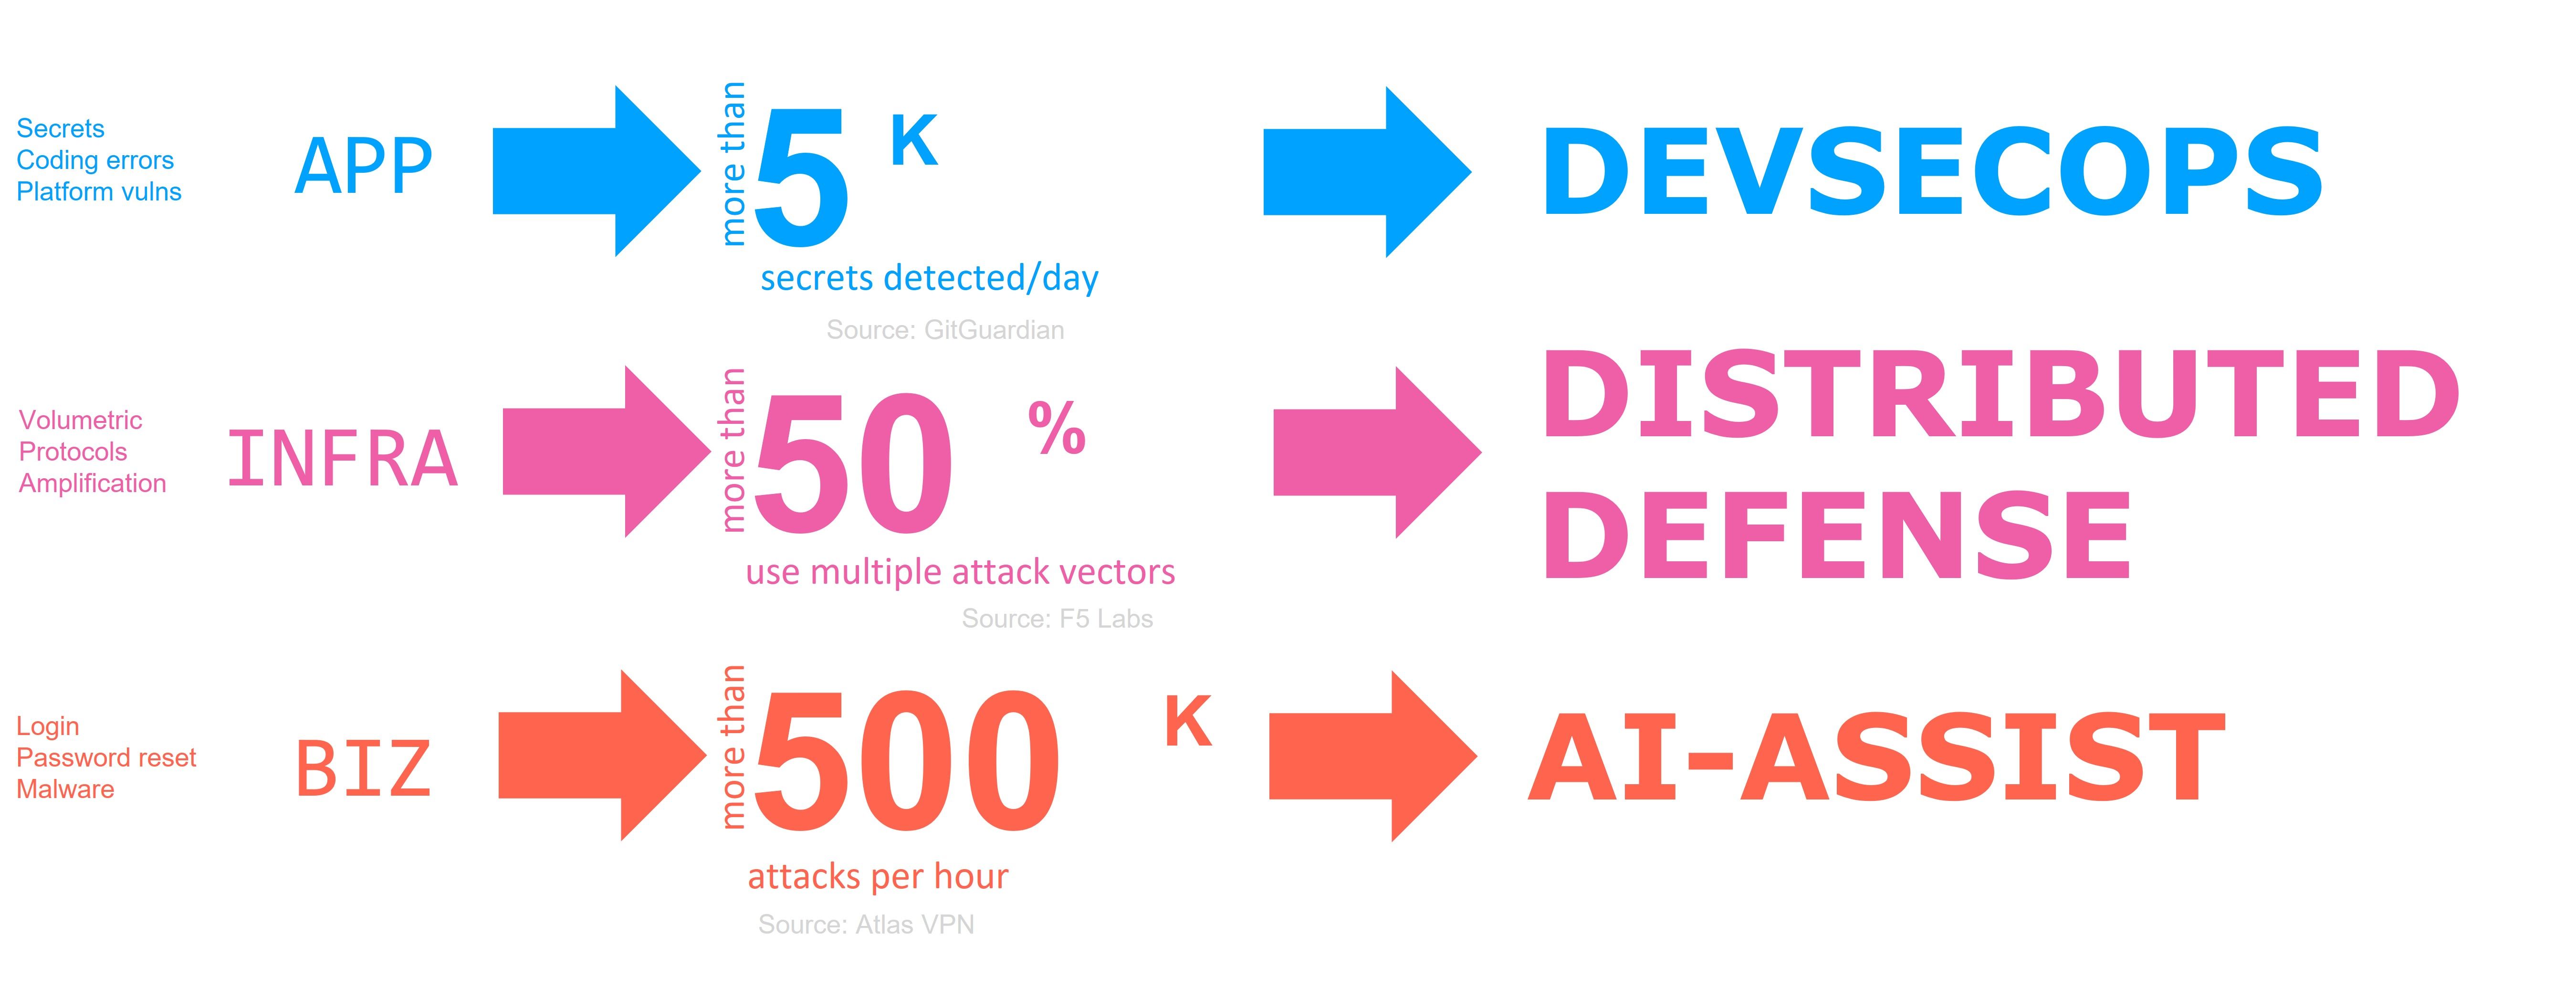
Anwendungsebene → DevSecOps
Schwachstellen auf der Anwendungsebene lassen sich mit einem Shift-Left-Ansatz beheben. Dabei wird Sicherheit zum Bestandteil jeder Pipeline – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Fast immer handelt es sich um unbeabsichtigte Schwachstellen, die in der Regel durch menschliches Handeln verursacht werden – ob vorsätzlich oder versehentlich. Sie können den gesamten Stack betreffen: von Geheimnissen, die über persönliche Entwickler-Repositorys weitergegeben werden, bis hin zu Fehlkonfigurationen von S3-Buckets. Tools können Schwachstellen in Komponenten von Drittanbietern und anderen Abhängigkeiten erkennen und so sicherstellen, dass Sie die neueste, beste und hoffentlich sicherste Version des jeweiligen Skripts verwenden.
Von WAF über DAST und RASP bis hin zu SAST gibt es zahlreiche Tools, die dabei helfen, Code zu überprüfen und abzusichern. Die meisten davon lassen sich vollständig in die Entwicklungspipeline integrieren. Durch die Automatisierung der Scans entfällt praktisch eine Übergabe – und damit auch der damit verbundene Zeitaufwand. In der Branche wird dies als DevSecOps bezeichnet, man könnte es aber auch Parallelverarbeitung oder Multitasking nennen. Dadurch kommt der Zeitplan nicht ins Stocken, wenn ein Team oder eine Person nicht verfügbar oder überlastet ist. Zudem ermöglicht dies gründlichere Analysen und das frühzeitige Erkennen von Fehlern im Prozess.
Infrastrukturschwachstellen → Verteilte Abwehr
Traditionellere Schwachstellen wie volumetrische DDoS-Angriffe und DNS-Amplification sind auf der Infrastrukturebene angesiedelt. Bei diesen lässt sich die Absicherung nicht wirklich nach links verlagern, und vollständig beseitigen lassen sie sich schon gar nicht, da Sie keine Kontrolle über die Angreifer haben. Sie können lediglich Ihre Reaktion darauf steuern.
Schwachstellen auf der Infrastrukturebene erfordern eher einen „Shield-right“-Ansatz, bei dem Sicherheitsdienste vor laufenden Angriffen schützen, da es keine Möglichkeit gibt, sie durch Prozesse zu beseitigen.
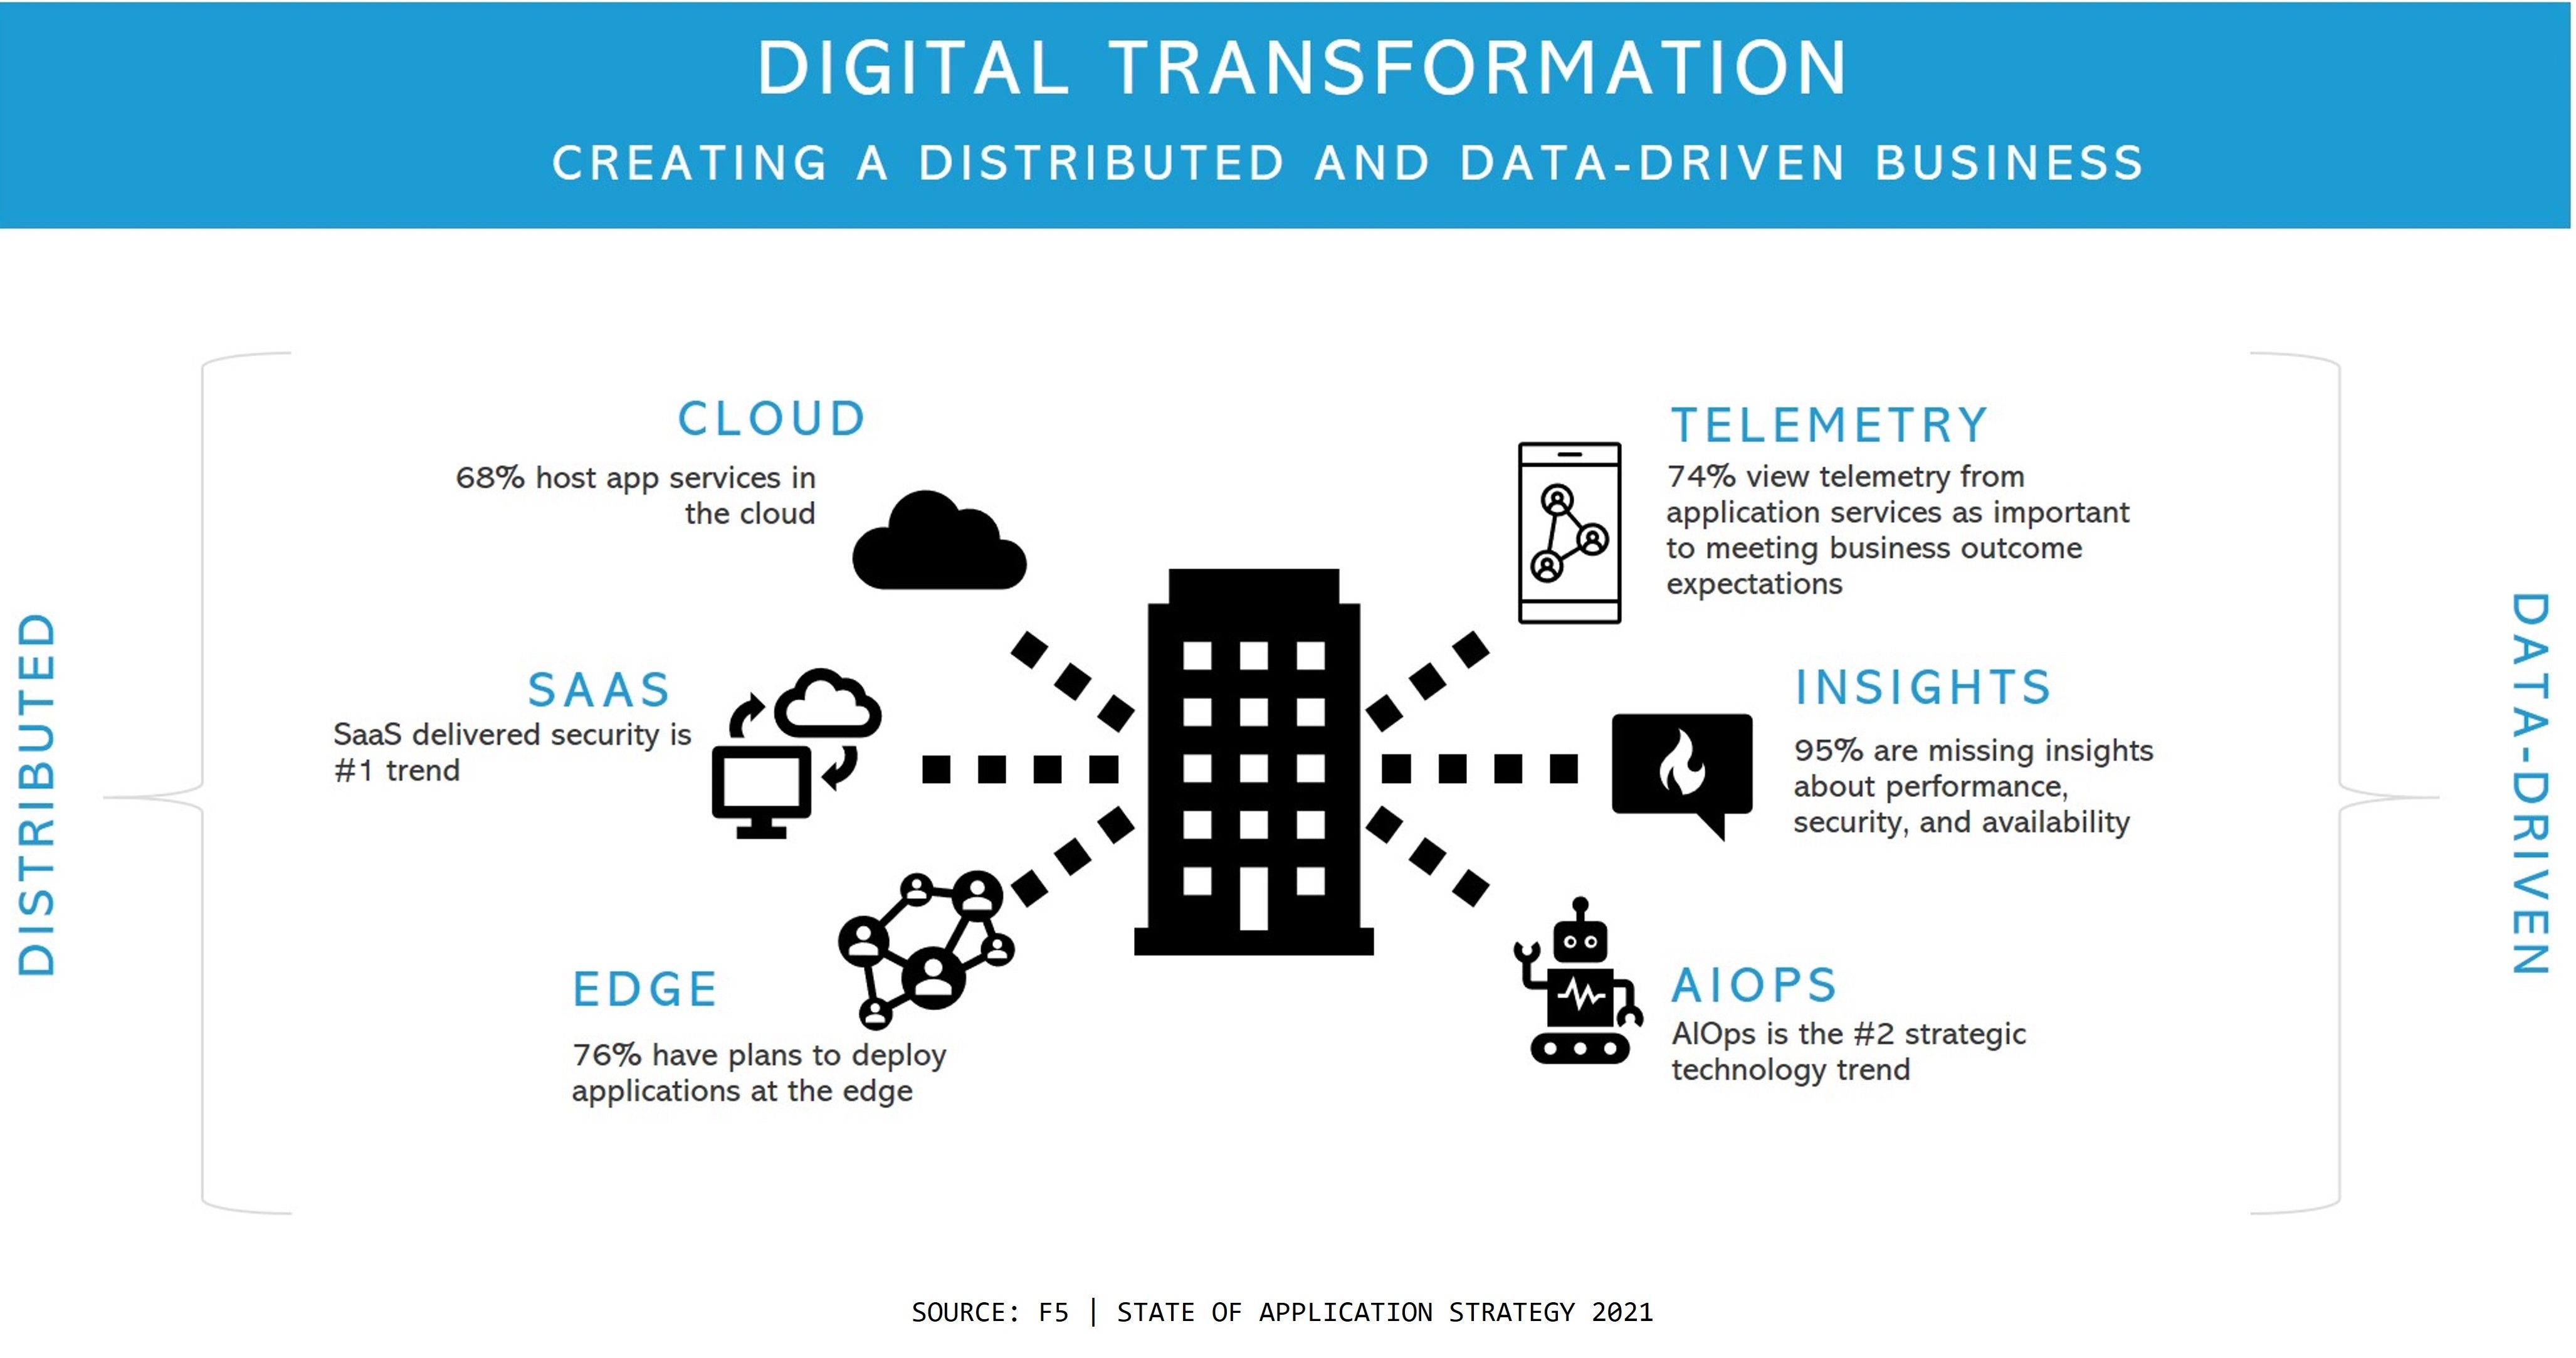
Heute bildet die App den Perimeter, und Unternehmen betreiben Apps auf der ganzen Welt. SaaS ausgenommen, nutzen Unternehmen im Durchschnitt 2,7 verschiedene Public Clouds, die bestehende Rechenzentren erweitern. Mehrere also.
Außerdem verfügen sie über zahlreiche verteilte Endgeräte – wie meinen Firmenlaptop. Schon bevor das Arbeiten von zu Hause mehr oder weniger zur Dauerlösung wurde, waren die Menschen unterwegs – und das bedeutete mobile, verteilte Endgeräte.
Dies erhöht den Bedarf an verteilten, anwendungs- und identitätszentrierten Lösungen zum Schutz von Infrastruktur und Anwendungen. Dazu gehören SASE und Zero Trust sowie die Nutzung von Edge-Technologien, um defensive Infrastrukturdienste näher an den Ursprung von Angriffen zu verlagern. SASE und ZTNA verlagern Richtlinien von IP-Adressen und Netzwerken auf Benutzer und Geräte und verlangen einen Identitätsnachweis für den Zugriff auf Anwendungen und Ressourcen.
Geschäftliche Schwachstellen → KI-Unterstützung
Schließlich gibt es noch die Schwachstellen auf der Geschäftsebene. Wie Schwachstellen auf der Infrastrukturebene sind auch diese systembedingt und lassen sich nicht durch Prozessänderungen beseitigen. Eine Anmeldeseite oder einen Prozess zum Zurücksetzen des Passworts kann man schließlich nicht einfach abschaffen. Daher bleibt einem nichts anderes übrig, als sich gegen Angriffe zu verteidigen, die unweigerlich immer wieder auf die eigenen Schutzmaßnahmen einprasseln.
Und sie werden sie mit voller Wucht treffen. Untersuchungen von F5 Labs zufolge stieg der durchschnittliche Umfang von DDoS-Angriffen im vergangenen Jahr um 55 %, wobei der Bildungssektor Anfang 2021 zu den am häufigsten angegriffenen Branchen gehörte. Im Jahr 2020 wurden Credential-Stuffing-Angriffe auf Videospieler mit einer Häufigkeit von mehr als 500.000 pro Stunde durchgeführt. Diese Angriffe müssen in Echtzeit abgewehrt werden.
Daher ist es nicht verwunderlich, dass KI-gestützte Sicherheitslösungen in rasantem Tempo eingeführt werden, um mit der enormen Geschwindigkeit Schritt zu halten, mit der neue Angriffe und neue Methoden zur Durchführung bereits bekannter Angriffe entwickelt und eingesetzt werden.
Denken Sie daran: Wissenschaftlichen Erkenntnissen zufolge kann der Mensch nur etwa 50 bis 60 Bit pro Sekunde verarbeiten. Deshalb fällt Multitasking so schwer. Daten aus Systemen, Geräten, Anwendungen, Clients und dem Netzwerk strömen mit einer weitaus höheren Geschwindigkeit ein, als wir Menschen sie verarbeiten können. Deshalb nutzen wir Dashboards und Visualisierungen, doch diese geben uns keinen wirklichen Aufschluss darüber, was tatsächlich vor sich geht. Sie sind lediglich Momentaufnahmen und basieren allzu oft ausschließlich auf binären Messwerten – verfügbar oder nicht verfügbar, schnell oder langsam. 45 % der Befragten unserer jährlichen Studie gaben an, dass ihren derzeitigen Monitoring-Lösungen die Fähigkeit „fehlt“, potenzielle Angriffe präzise zu analysieren und vorherzusagen. KI ist eine mögliche Antwort darauf: Sie verspricht die Echtzeitanalyse von Daten mithilfe trainierter Modelle, die einen möglichen Angriff erkennen und uns davor warnen können.
Digital als Standard ist die neue Normalität
Letztlich führt diese umfassende Digitalisierung zu einer dezentralen und datengesteuerten Welt. Digital ist der neue Standard. Und das eröffnet Angreifern mehr Möglichkeiten, sich Zugang zu verschaffen, Daten abzugreifen und ganz allgemein Schaden anzurichten. In einer Welt, in der Digitales der Standard ist, braucht Sicherheit einen digitalen Stack – und damit DevSecOps, ein dezentrales Verteidigungsmodell und KI-gestützte Sicherheit.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.