
Programmierschnittstellen (APIs) sind das verborgene zentrale Nervensystem unseres modernen digitalen Lebens. Tag für Tag ermöglichen APIs den Betrieb der Apps, mit denen wir morgens unseren ersten Kaffee in unserem Lieblingscafé kaufen, die Bürotür per Ausweis öffnen, für ein Mittagessen mit einem Kollegen eine Mitfahrgelegenheit buchen, das Wetter prüfen und uns schließlich am Ende eines langen Tages hinsetzen, um unsere Lieblingsserie zu streamen. Nahezu jede Organisation, mit der wir täglich interagieren, ist für ihr digitales Geschäft auf APIs angewiesen – ob sie es nun so betrachtet oder nicht.
Der Aufstieg der API-First-Softwareentwicklung und -Bereitstellung hat die Welt auf unzählige Arten zum Besseren verändert. Doch es gibt ein Problem: Wenn sich Ihre Anwendungen und Architekturen verändern, verändert sich auch Ihre Angriffsfläche. Herkömmliche Sicherheitsmaßnahmen wie WAF-, DDoS- und Bot-Schutz sind nach wie vor unverzichtbar, reichen jedoch nicht aus, um diese APIs umfassend zu schützen. Sie wurden für die damaligen Angriffsflächen entwickelt und konnten weder die künftige Angriffsfläche noch die Veränderungen vorhersehen, die durch die rasante Verbreitung von APIs in den letzten Jahren entstanden sind.
Als weltweit führender Anbieter im Bereich Anwendungs- und API-Sicherheit befindet sich die Technologie von F5 im Datenpfad von fast der Hälfte aller Anwendungen weltweit und bietet dadurch einen einzigartigen Einblick in Angriffe auf moderne Web- und Mobilanwendungen. Unsere Analyse zeigt, dass heute mehr als 90 % der webbasierten Cyberangriffe auf API-Endpunkte abzielen und versuchen, neuere, weniger bekannte Schwachstellen auszunutzen, die häufig durch APIs offengelegt werden, welche von Sicherheitsteams nicht aktiv überwacht werden.
Da sich Angriffe und Angriffsflächen verändern, müssen sich auch Ihre Abwehrmaßnahmen anpassen. Der aktuelle Fokus der Branche auf generative KI führt zudem zu einem rasanten Anstieg der Zahl von Apps und APIs zur Unterstützung von Modellen für künstliche Intelligenz und maschinelles Lernen (KI/ML), was die Komplexität weiter erhöht. Moderne Unternehmen benötigen eine dynamische Abwehrstrategie, die darauf ausgerichtet ist, Risiken zu erkennen und zu mindern, bevor sie zu kostspieligen, rufschädigenden und häufig vermeidbaren Sicherheitsverletzungen führen.
Das Tempo dieser rasanten Veränderungen hat die Absicherung kritischer APIs zu einer erheblichen Herausforderung für Unternehmen und Organisationen aller Art gemacht. Bereits stark ausgelastete Entwicklungs- und Sicherheitsteams wissen häufig nicht einmal, wie viele APIs ihr Unternehmen nutzt, wo sich diese befinden und welche Compliance- und sonstigen Risiken mit den kritischen Daten und Geschäftsprozessen verbunden sind, die über diese Schnittstellen bereitgestellt werden.
Auch wenn sich die Technologie ständig weiterentwickelt, unterstreicht das Phänomen der API-Sicherheit die Grundprinzipien der Cybersicherheit. Nicht ohne Grund beginnen wichtige Kontrollrahmenwerke wie das des NIST fast immer mit „Identifizieren“. Einfach ausgedrückt: Was man nicht sieht, kann man nicht schützen. Und es ist unmöglich, das Risiko einer Angriffsfläche, die man nicht versteht, wirksam zu steuern.
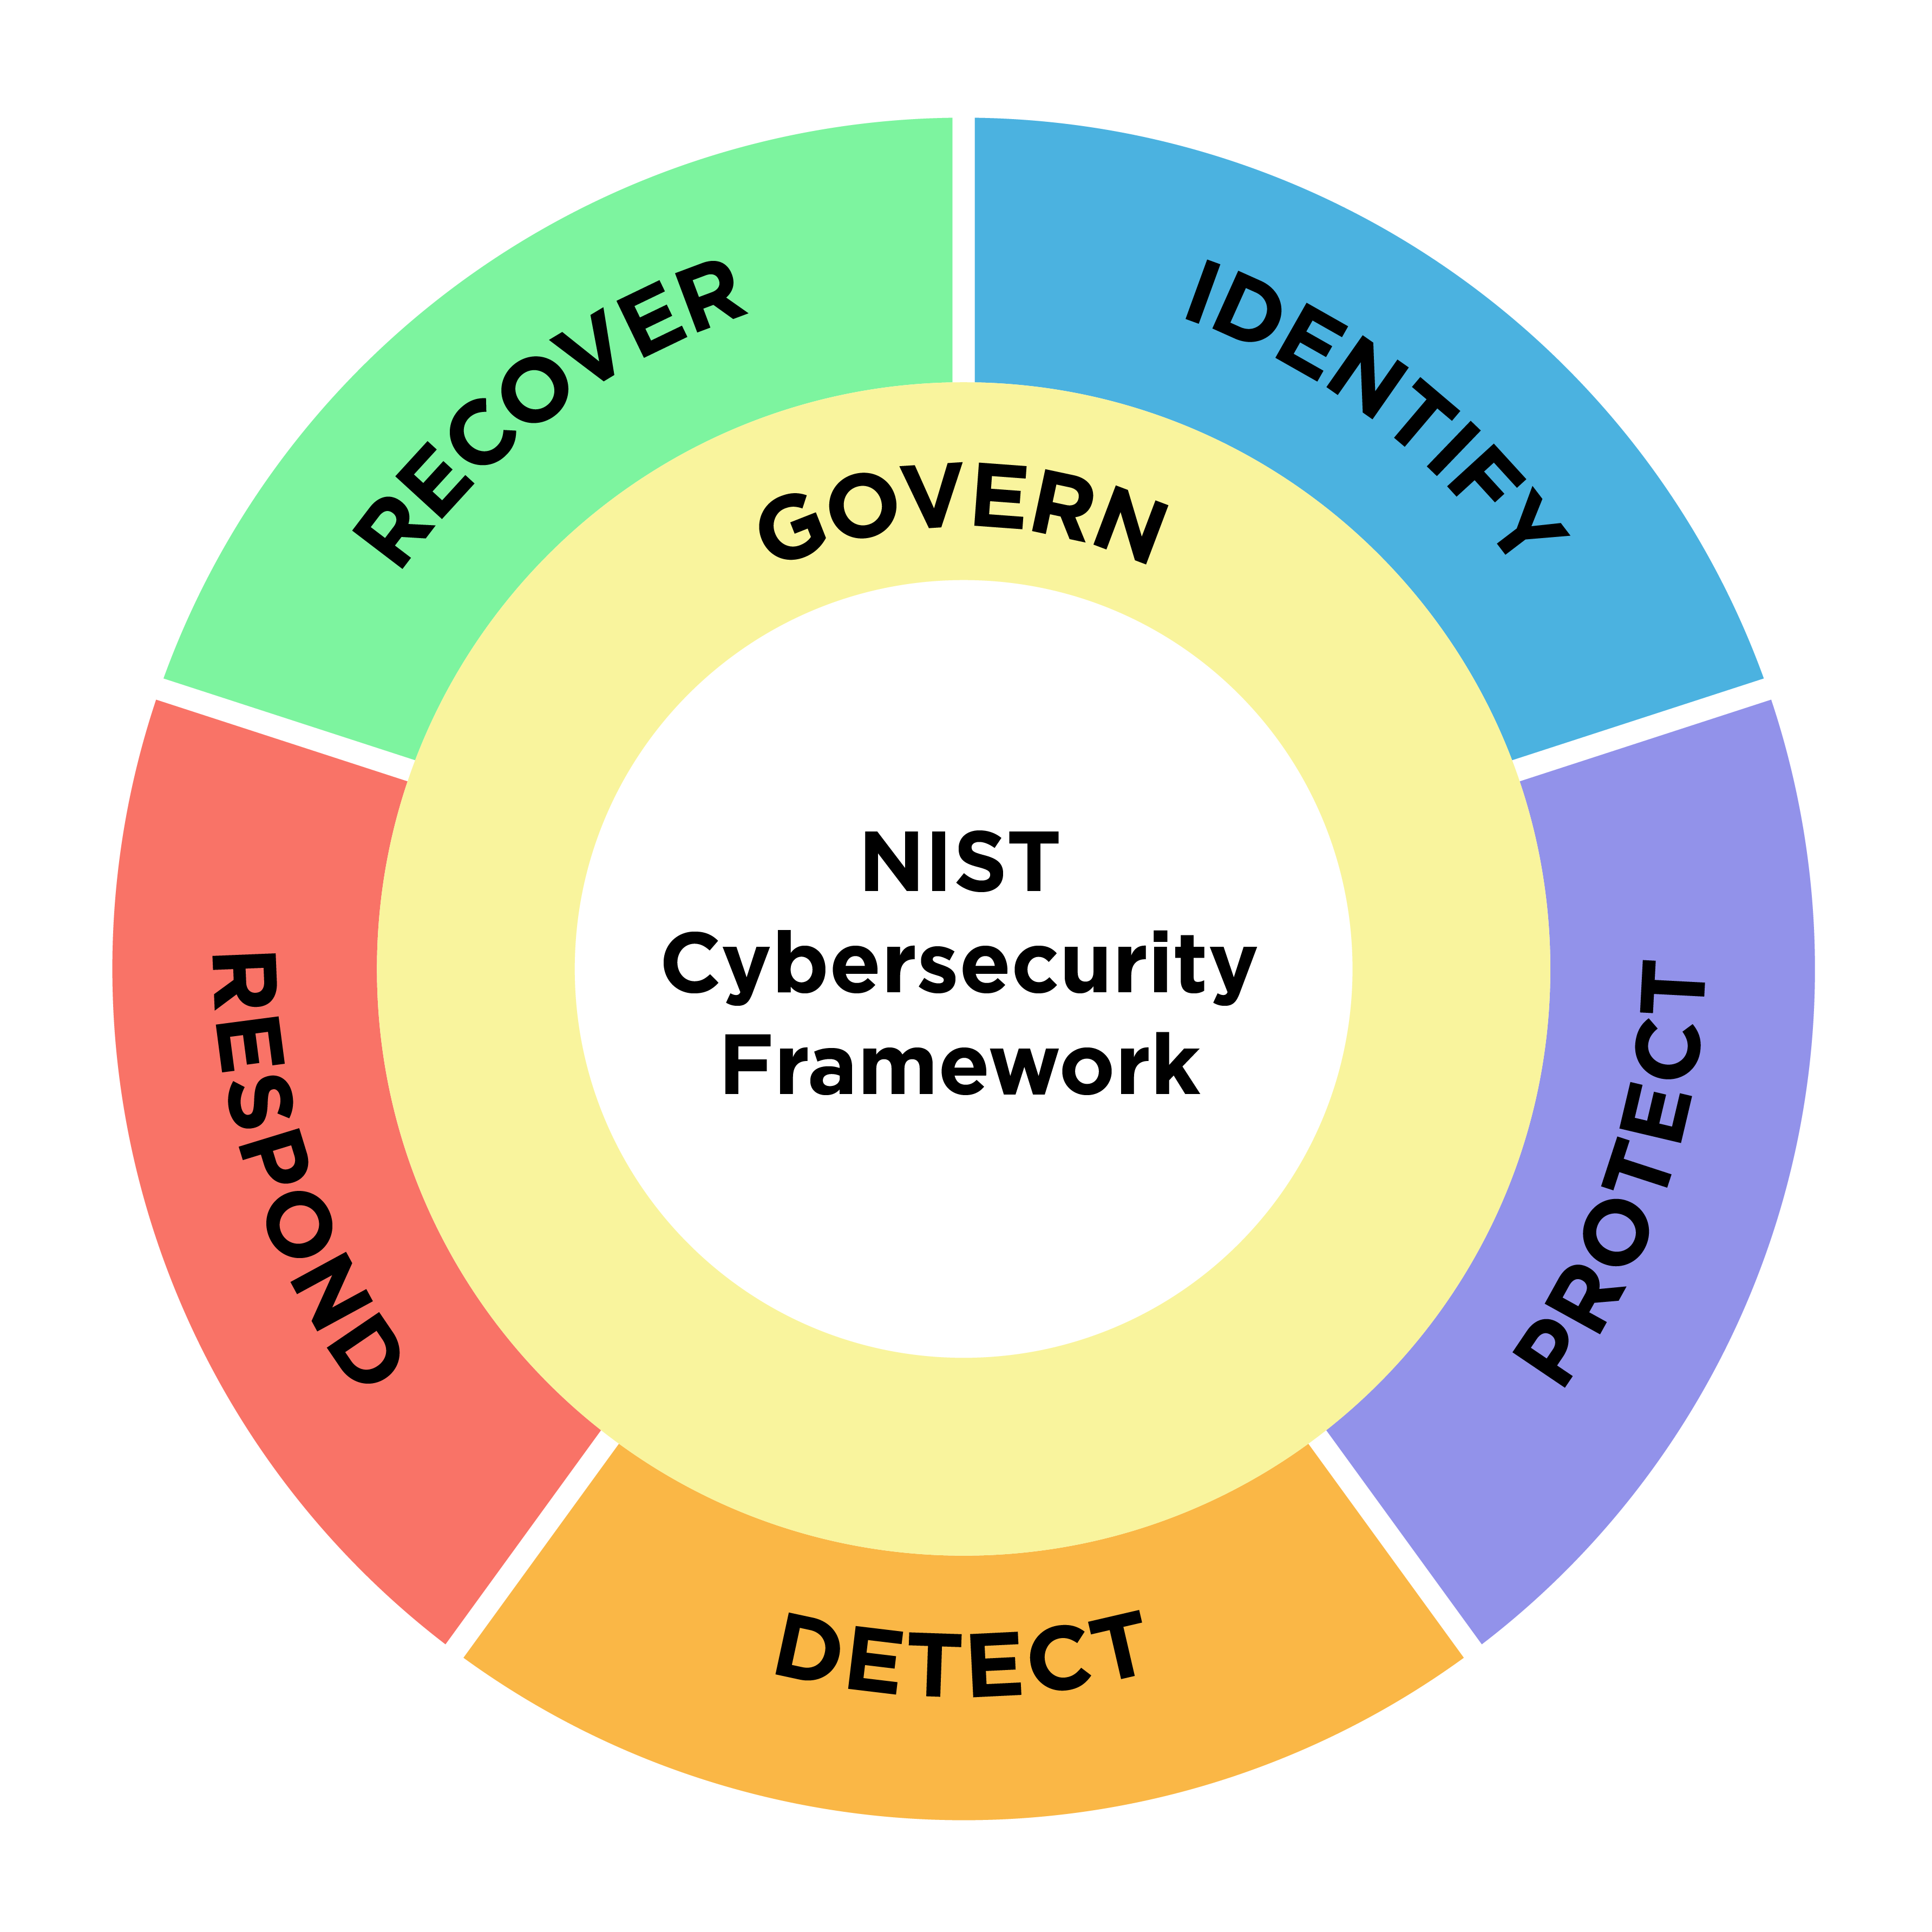
Fehlende Transparenz bei APIs ist zu einem grundlegenden Problem geworden, und viel zu viele Unternehmen haben heute keinen Überblick über ihre APIs. Gartner und andere Branchenanalysten prognostizieren bereits seit mindestens 2019, dass APIs zum Angriffsvektor Nummer eins werden würden. Unsere Daten bestätigen diese Einschätzung, und eine Abschwächung dieses Trends ist nicht in Sicht.
Die Cybersicherheitsbranche hat darauf reagiert, bislang jedoch hauptsächlich mit Einzellösungen, die jeweils auf einen bestimmten Aspekt der API-Entwicklung ausgerichtet sind. Solche Produkte bieten vielfältige, aber begrenzte Funktionen, etwa die API-Erkennung, um bekanntermaßen genutzte APIs zu identifizieren, oder Scan- und Testtools, die dabei helfen, Schwachstellen aufzuspüren und diese Sicherheitslücken nach Möglichkeit zu schließen.
Doch die Zukunft der API-Sicherheit besteht nicht aus einer Reihe von Einzellösungen, die Sie selbst zusammenstückeln und zu integrieren versuchen müssen. Hier kommt F5 Distributed Cloud Services ins Spiel.
Um die Zukunft Ihres Unternehmens zu gestalten, müssen Sie Ihr Unternehmen für die Zukunft rüsten.
Die Branchenführer für verteiltes Computing und Anwendungssicherheit bei F5 erkannten frühzeitig, dass APIs eine zentrale Rolle spielen würden, und begannen vor fünf Jahren mit der Entwicklung einer bahnbrechenden Suite von Funktionen, die als F5 Distributed Cloud Services auf den Markt gebracht wurde.
Heutige KI-gestützte Anwendungen basieren auf einer verteilten Anordnung von Datenquellen, Modellen und Diensten in lokalen, Cloud- und Edge-Umgebungen, die durch eine rasant wachsende Zahl von APIs miteinander verbunden sind. Um Kunden dabei zu unterstützen, die damit verbundenen Herausforderungen zu meistern und die sich daraus ergebenden Chancen zu nutzen, freuen wir uns, bekannt zu geben dass F5 erweiterte API-Code-Tests und Telemetrieanalysen in die F5 Distributed Cloud Services integriert und damit die umfassendste und für KI ausgelegte API-Sicherheitslösung der Branche schafft. Die kürzlich vom API-Sicherheitsinnovator Wib übernommenen Funktionen ermöglichen die Erkennung von Schwachstellen und die Beobachtbarkeit in Anwendungsentwicklungsprozessen, sodass Risiken erkannt und Richtlinien implementiert werden können, bevor APIs in die Produktion gehen.
Ähnlich wie die Zukunft der API-Sicherheit ist auch die F5 Distributed Cloud Platform für die Zukunft der gesamten Unternehmens-IT konzipiert und zeichnet sich durch folgende wesentliche Merkmale aus:
- Multi-Cloud
- API-first
- KI-gestützt
Das Beste noch besser machen
F5 bietet bereits eine robuste API-Erkennung und einen zuverlässigen API-Schutz in der F5 Distributed Cloud Suite für den Schutz von Webanwendungen und APIs (WAAP). Die Plattform erstellt und validiert automatisch robuste Schemata für APIs, macht API-Risiken durch umsetzbare Erkenntnisse sichtbar, nutzt KI/ML zur Abwehr komplexer API-Angriffe und vieles mehr. Mit Distributed Cloud WAAP sowie NGINX App Protect und BIG-IP Advanced WAF bietet F5 seinen Kunden die einzigartige Möglichkeit, jede Anwendung und jede API überall abzusichern.
Und jetzt setzt F5 früher im Entwicklungsprozess an, um den gesamten API-Lebenszyklus abzudecken.
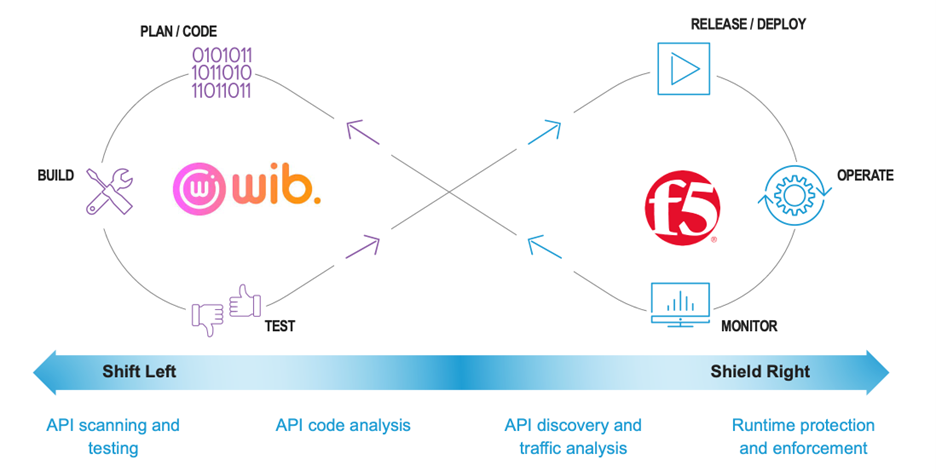
Die Kombination der Wib-Plattform mit F5 Distributed Cloud API Security bietet die umfassendste API-Sicherheitslösung der Branche.
Um dies zu erreichen, erweitern wir die bestehenden Funktionen zur API-Erkennung und zum API-Schutz um:
- API-Codeanalyse zur Erkennung von API-Endpunkten und zur Bewertung ihrer Risiken, bevor sie in der Produktionsumgebung bereitgestellt werden.
- API-Tests zur Untersuchung auf Schwachstellen und zur Validierung mutmaßlicher Bedrohungen, die bei der Code- und Datenverkehrsanalyse erkannt wurden.
- API-Compliance-Analyse zur Gewährleistung eines angemessenen API-Sicherheitsniveaus im Einklang mit den regulatorischen Anforderungen des Kunden.
- Bewertung der API-Angriffsfläche zur Überwachung der öffentlich zugänglichen Ressourcen eines Unternehmens auf neu entstehende APIs sowie auf APIs, die nicht der Sicherheits-Governance unterliegen.
- API-Sicherheits-Fusions-Engine zur Schaffung einer nahtlos integrierten Lösung, bei der jede Bedrohung, Schwachstelle oder Erkenntnis anhand sämtlicher Informationsquellen validiert wird.
Als ehemaliger CTO von Wib und frischgebackener F5er teile ich die Begeisterung des Teams darüber, die Funktionen von Wib in die F5 Distributed Cloud Services einzubringen. Wir arbeiten bereits mit Hochdruck daran, unsere Technologie zu integrieren, um die robusteste und umfassendste API-Sicherheitsplattform bereitzustellen, die es je gab.
Schützen Sie gemeinsam mit uns Ihre Apps und APIs – mit der weltweit ersten ganzheitlichen Sicherheitslösung für Apps und APIs, die echte Transparenz und Sicherheit vom Code bis zur Cloud bietet.
Überall einsetzbar, überall geschützt – nur mit F5.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...