Wir alle wissen, dass der Wunsch nach mehr Agilität und Geschwindigkeit zu den wichtigsten Treibern der Cloud-Einführung zählt. Dadurch können IT-Organisationen dynamischer agieren und Unternehmen werden im Zeitalter der digitalen Transformation gestärkt. Für diejenigen, die Anwendungen in die Public Cloud migrieren, ist dies häufig mit größeren Herausforderungen verbunden, da für das einfache Verschieben („Lift and Shift“) oder die Überarbeitung von Anwendungen in der Regel ein erheblicher Planungsaufwand erforderlich ist. Diese Schwierigkeiten können sich noch verstärken, wenn zusätzlich Anwendungservices neu konfiguriert werden müssen, um diese neuen Umgebungen zu unterstützen. Vor diesem Hintergrund arbeitet F5 kontinuierlich mit Partnern zusammen und entwickelt seine Cloud-Lösungen weiter, um die Markteinführung von Anwendungen zu beschleunigen und die Migration seiner Anwendungservices in die Cloud zu vereinfachen. Ein Paradebeispiel dafür sind die Fortschritte, die wir in den vergangenen Jahren bei der Entwicklung von Amazon Web Services CloudFormation Templates (CFT) erzielt haben. Sie helfen unseren Kunden, F5-Bereitstellungen auf AWS zu beschleunigen, zu vereinfachen und zu automatisieren. (Falls Sie damit noch nicht vertraut sind, lesen Sie diese Übersicht oder besuchen Sie das GitHub-Repository von F5, um weitere Informationen zu erhalten).
Aufbauend auf dieser CFT-Bibliothek hat F5 seine Integration mit AWS durch die Bereitstellung eines neuen offiziellen Quick Start weiter vertieft und damit die Einrichtung von BIG-IP Virtual Editions in Produktions- oder Testumgebungen zusätzlich beschleunigt. Für alle, die Quick Start noch nicht kennen: Dieser Service startet, konfiguriert und betreibt die AWS-Rechen-, Netzwerk- und Speicherdienste sowie weitere Services (einschließlich ISV-Lösungen), die für die Bereitstellung Ihrer Workloads auf AWS erforderlich sind, und setzt dabei Best Practices für Sicherheit und Verfügbarkeit um.
Was leistet also der neue Quick Start von F5?
Was wäre als Auftakt für den ersten von vielen Quick Starts besser geeignet als ein wenig automatische Skalierung? Dieser Quick Start wird zur Erhöhung der Redundanz über mehrere Availability Zones verteilt und stellt eine automatisch skalierte Gruppe von BIG-IP Virtual Editions (VE) mit dem bereitgestellten Modul Local Traffic Manager (LTM) bereit. Diese VE-Instanzen werden je nach Durchsatz oder vCPU-Auslastung automatisch hoch- oder herunterskaliert. So stellen Sie bei schwankendem Datenverkehr Ihrer Anwendung stets nur die zur Deckung des Bedarfs erforderlichen Ressourcen bereit und optimieren damit die Anwendungsverfügbarkeit und die Betriebsausgaben. Ohne zu sehr ins Detail zu gehen: Der Quick Start stellt alles bereit – von VPCs und Subnetzen über Internet-Gateways und Auto-Scaling-Gruppen bis hin zu BIG-IP VEs. Die wesentlichen Komponenten der gesamten Bereitstellung sind unten in Abbildung 1 dargestellt. Ausführlichere Informationen zur bereitgestellten Architektur finden Sie hier.
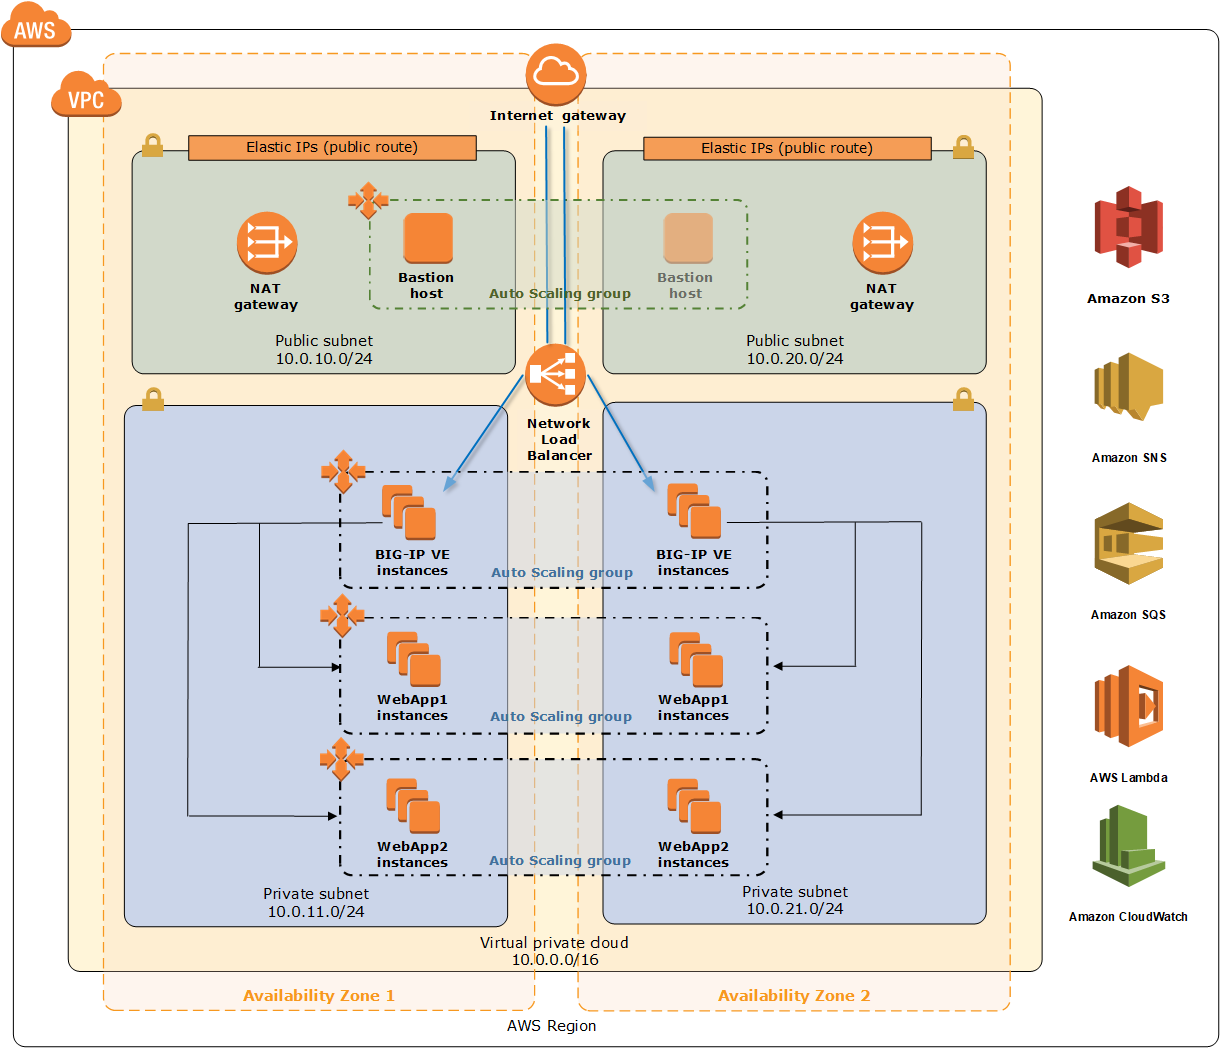
Das Schöne an Quick Starts ist, dass Sie mit wenig bis gar keinen Vorkenntnissen über F5 oder AWS innerhalb von 30 Minuten eine voll funktionsfähige Produktions- oder Sandbox-Umgebung einrichten können! So können Kunden all die großartigen Funktionen von F5 und AWS ausprobieren, ohne sich zunächst mit der aufwendigen Konfiguration befassen zu müssen. Nur ein paar Klicks und Parametereingaben – und schon kann es losgehen.
Angesichts der Vielfalt unseres Kundenstamms ist es unwahrscheinlich, dass eine einzige Lösung für alle Szenarien geeignet ist. Daher lassen sich verschiedene Elemente des Quick Starts an Ihre individuellen Geschäftsanforderungen anpassen, darunter Instanzgrößen, Lizenztypen, Schwellenwerte für die automatische Skalierung und vieles mehr. So wird sichergestellt, dass die implementierte Architektur optimal zu Ihnen passt. Und wie bereits angedeutet, ist dies nur der erste Baustein eines bald vielfältigen Portfolios an F5 Quick Starts. In den kommenden Monaten und Jahren planen wir, weitere Quick Starts zu entwickeln, um eine größere Bandbreite an Anwendungsfällen und Architekturen unserer Kunden zu unterstützen. Bleiben Sie also gespannt!
Wenn Sie schließlich planen, nächste Woche an der AWS re:Invent teilzunehmen und mehr über diesen Quick Start oder andere Themen rund um F5 auf AWS erfahren möchten, besuchen Sie uns gerne am Stand Nr. 1640 – unsere Experten stehen Ihnen dort für alle Fragen zur Verfügung.
Weitere Informationen zu diesem Quick Start sowie eine schrittweise Bereitstellungsanleitung finden Sie hier.
Weiterführende Ressourcen
WAF-Lösung mit automatischer Skalierung für AWS
F5-Anwendungsbereitstellungs- und Sicherheitsdienste auf AWS
F5 Networks auf der AWS re:Invent
Über den Autor

Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...