KI in Unternehmen hat einen Wendepunkt erreicht. Laut dem F5 2026 State of Application Strategy Report betreiben Unternehmen inzwischen durchschnittlich sieben KI-Modelle gleichzeitig, und 78 % nutzen eine eigene Infrastruktur für KI-Inferenz. Gleichzeitig bereiten sich 98 % der Unternehmen aktiv auf agentenbasierte KI vor. Der Übergang von der Erprobung zum produktiven Einsatz ist in vollem Gange und vollzieht sich schneller, als die meisten Unternehmen erwartet hatten.
Was diesen Moment so besonders macht, ist nicht nur das Ausmaß der KI-Einführung, sondern auch ihre Architektur. Unternehmen verbinden mehrere Agenten mit mehreren Modellen, Clouds und Datenquellen. Der „2026 State of Application Strategy Report“ ergab, dass 93 % der Unternehmen hybride Multicloud-Umgebungen betreiben und mehr als die Hälfte mehrere Modelle miteinander verknüpft oder orchestriert, um komplexe Workflows zu bewältigen. KI-Inferenz ist nicht länger ein einzelner Endpunkt. Sie ist ein verteiltes System, und mit dieser Verteilung entsteht eine neue Risikokategorie.
Wenn sich KI-Workflows über Clouds, Colocation-Rechenzentren und lokale Umgebungen erstrecken, vergrößert sich die Angriffsfläche. Sensible Daten fließen zwischen Systemen. Agenten treffen autonom Entscheidungen. Doch die Governance-Frameworks, die bei herkömmlichen Anwendungen funktionierten, wurden schlichtweg nicht für diese Art von Datenverkehr konzipiert, und viele Unternehmen haben bereits die Kontrolle verloren.
Eine neue operative Realität für KI in Unternehmen
Stellen Sie sich einen Workflow für einen Kundenservice-Agenten vor, der sich über mehrere Umgebungen erstreckt. Eine Benutzeranfrage löst eine Abfrage einer privaten Wissensdatenbank aus, ruft über eine externe API Echtzeitdaten ab und leitet die Antwort anschließend zur Zusammenfassung an ein öffentliches Large Language Model (LLM) weiter.
Jeder Schritt birgt Risiken. Beim Verlassen der Unternehmensgrenzen können sensible Daten offengelegt werden. Externe APIs können ungeprüfte Inhalte zurückgeben. Das Modell selbst kann Antworten generieren, die gegen Richtlinien verstoßen.
Hier wird Governance operativ: nicht als nachträglicher Bericht, sondern als Kontrollmechanismus, der bei jedem Schritt des Workflows greift. Die meisten herkömmlichen Tools für Anwendungssicherheit wurden jedoch zur Überprüfung des HTTP-Datenverkehrs entwickelt, nicht für KI-native Interaktionen. Sie können weder erkennen, wenn ein Modell Inhalte ausgibt, die gegen Compliance-Richtlinien verstoßen, noch wenn ein Agent vertrauliche Daten gegenüber einem öffentlichen LLM offenlegt oder ein automatisierter Workflow die vom Unternehmen festgelegten Grenzen überschreitet. Um diese Lücke zu schließen, sind Kontrollmechanismen erforderlich, die speziell auf die Kommunikation und das Verhalten von KI-Systemen zugeschnitten sind.
So arbeiten Equinix Distributed AI Hub und F5 AI Guardrails zusammen
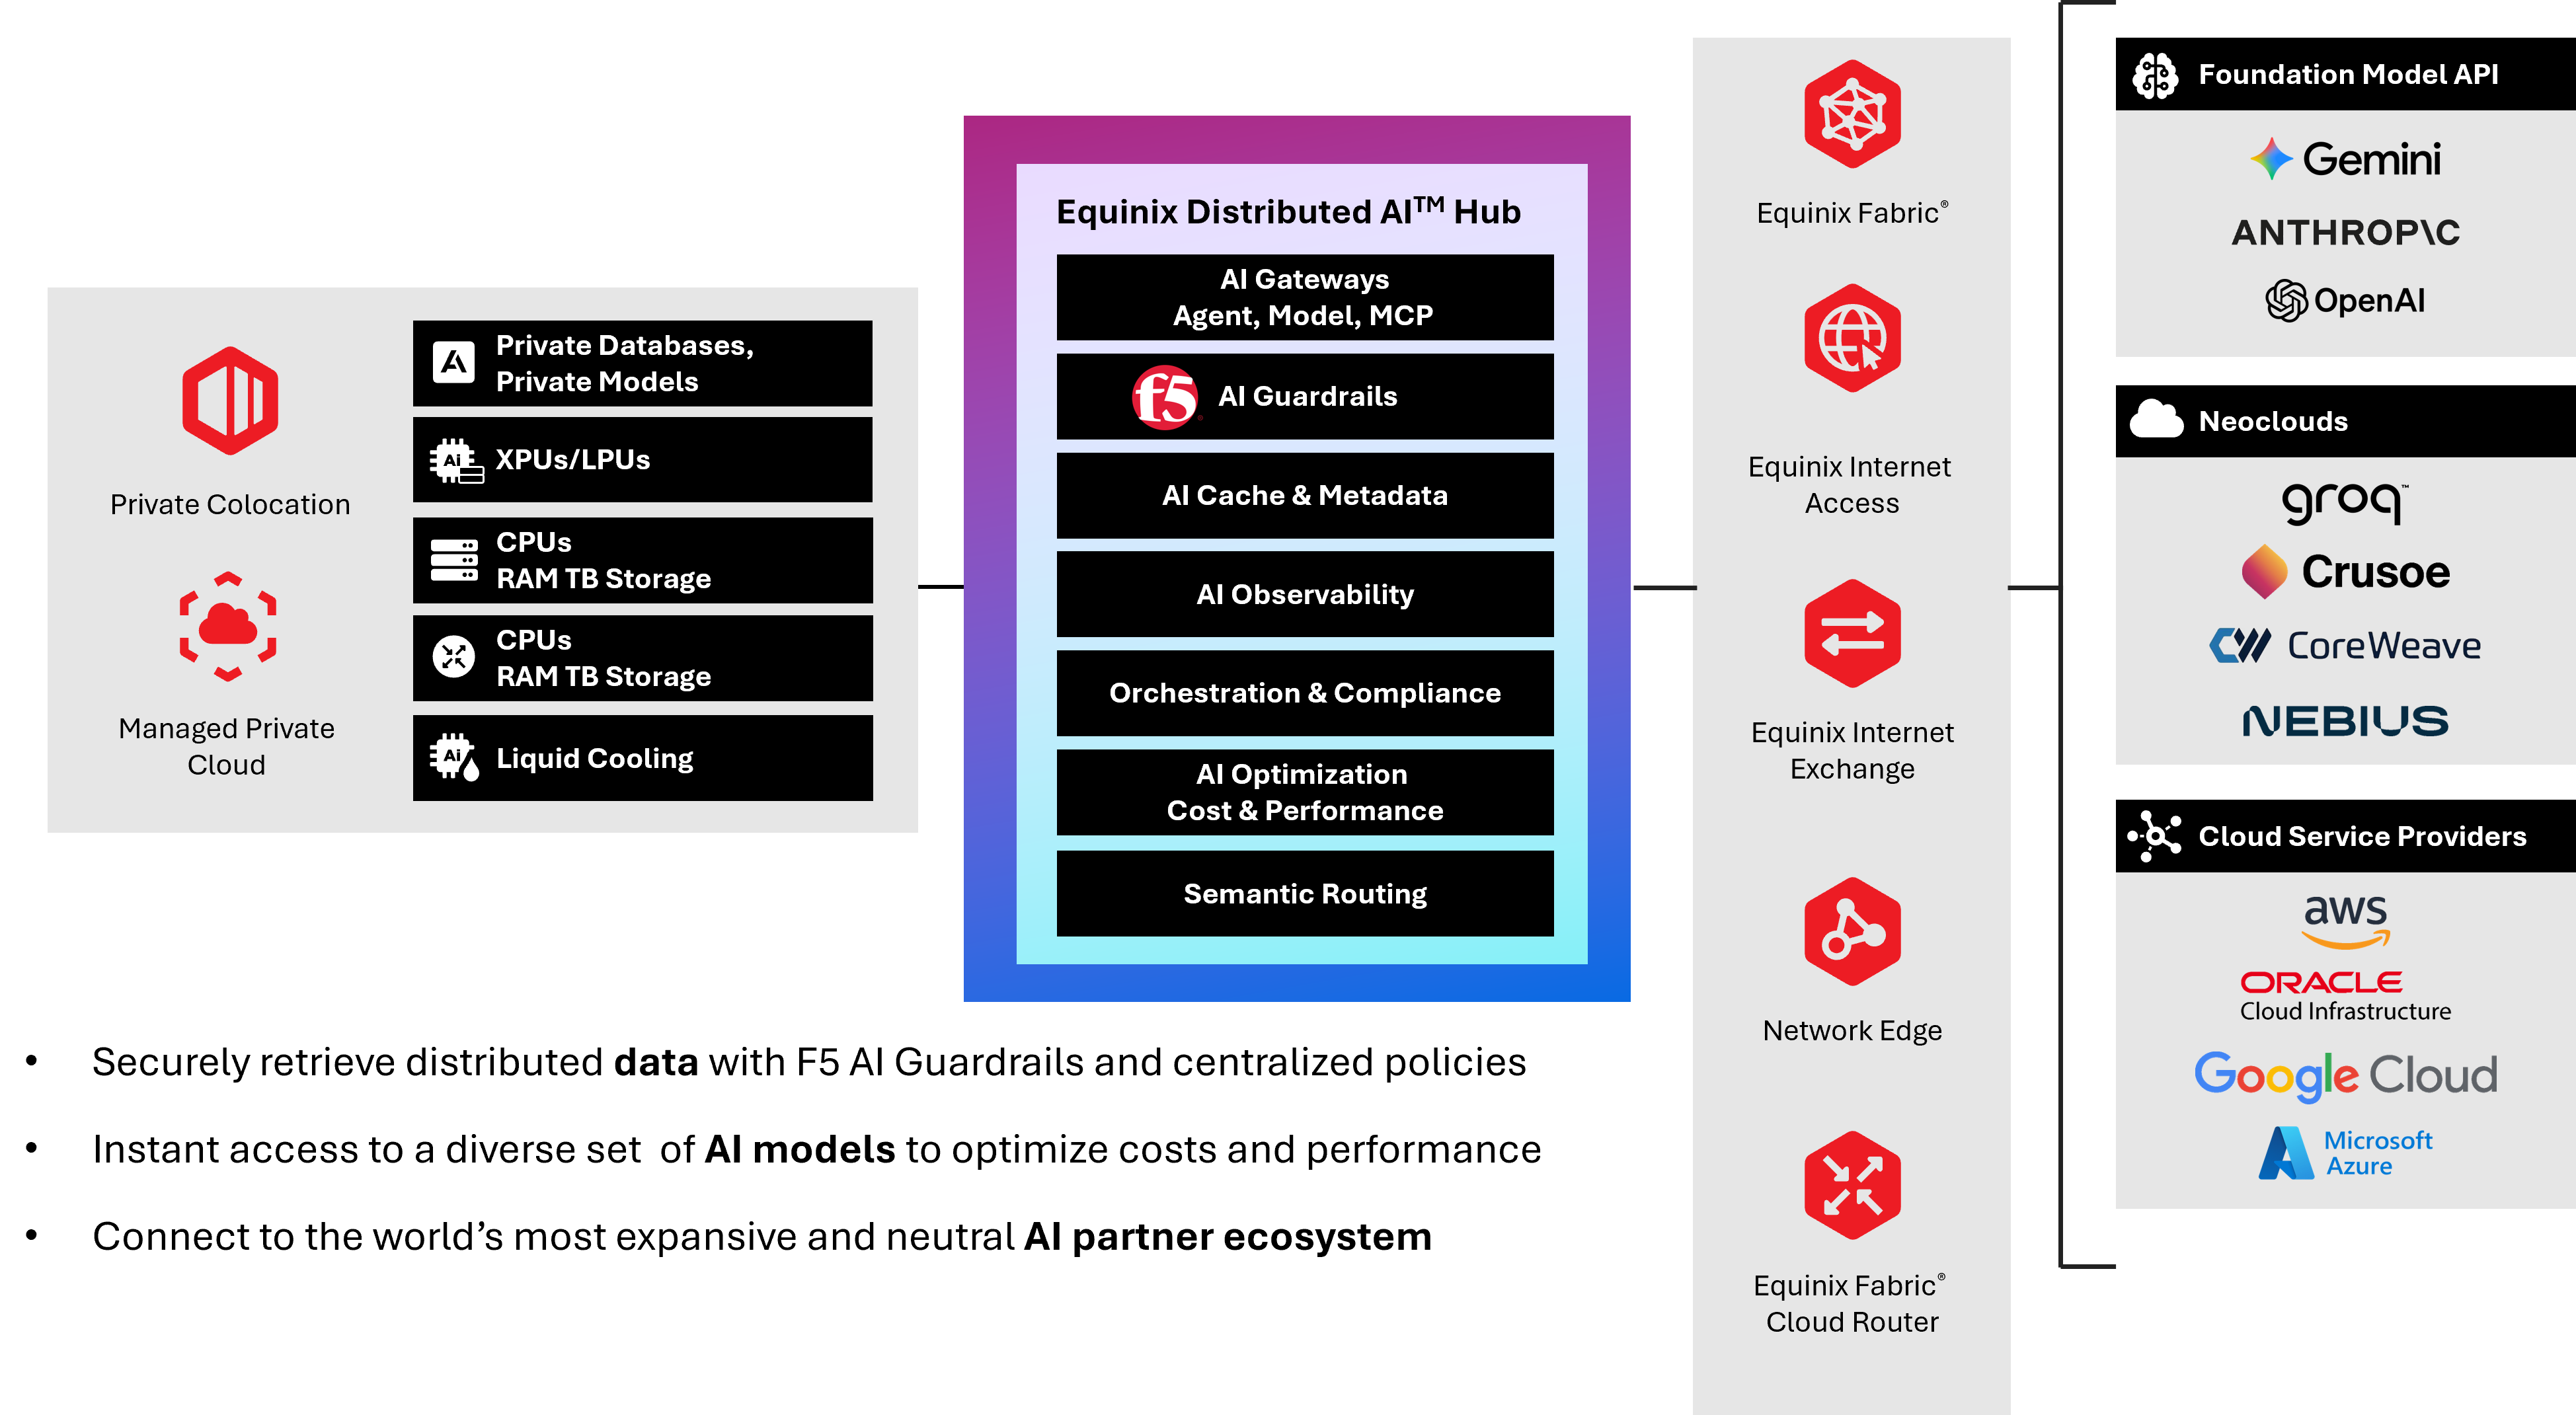
Um gemeinsame Kunden bei der Bewältigung der heutigen Herausforderungen in den Bereichen KI-Governance und -Kontrolle zu unterstützen, bauen F5 und Equinix ihre langjährige Partnerschaft durch die Kombination des Equinix Distributed AI Hub und von F5 AI Guardrails weiter aus. Mit diesem gemeinsamen Angebot können Unternehmen KI-Inferenz und -Prüfung näher an den Netzwerkrand verlagern, die Leistung optimieren und die Latenz minimieren, um ein nahtloses und sicheres Benutzererlebnis zu gewährleisten.
Der Distributed AI Hub erstreckt sich über mehr als 280 Equinix-Rechenzentren weltweit und bietet ein einheitliches Framework, das Daten, Rechenleistung, Cloud-Plattformen und Partner aus dem KI-Ökosystem in einer anbieterneutralen Umgebung zusammenführt. Unternehmen können damit KI-Workloads dort ausführen, wo sie die beste Leistung erzielen, ohne ihre Architektur jedes Mal neu aufbauen oder Daten an andere Standorte verschieben zu müssen. Mit dieser Lösung bietet Equinix eine einfache und sichere Möglichkeit, Modelle zu vernetzen, Daten zu übertragen, Inferenzen auszuführen und verteilte KI-Systeme mit einheitlicher Governance und Kontrolle zu verwalten.
Der Distributed AI Hub ist von Grund auf offen und herstellerneutral konzipiert und gibt Kunden die Freiheit, ihren eigenen KI-Stack aus den besten Lösungen führender Anbieter zusammenzustellen. Dank dieser Flexibilität können Teams gleichzeitig Kosten, Leistung und Souveränität optimieren.
F5 AI Guardrails arbeitet unterdessen auf der Interaktionsebene und wird lokal in Equinix-Einrichtungen bereitgestellt, um die Einhaltung strenger regulatorischer Anforderungen zu unterstützen. Die Lösung wendet in Echtzeit KI-native, richtlinienbasierte Kontrollen an, um Datenlecks, Richtlinienverstöße und schädliche Ausgaben bei jeder KI-Interaktion zu erkennen und zu blockieren. Unternehmen können benutzerdefinierte und sofort einsatzbereite Compliance-Kontrollen festlegen, die auf Rahmenwerke wie die DSGVO und den EU AI Act abgestimmt sind. Eine adaptive Richtlinien-Engine gewährleistet eine konsistente Governance über wechselnde Modelle, Benutzer und Geschäftskontexte hinweg und bietet zentrale Transparenz sowie eine auditfähige Nachverfolgbarkeit jeder Durchsetzungsentscheidung.
Die kombinierte Architektur schafft einen zentralen Durchsetzungspunkt für KI-Interaktionen über verschiedene Umgebungen hinweg. Equinix stellt private Konnektivität und Bereitstellungsoptionen bereit, um Inferenzen dort auszuführen, wo die beste Leistung erzielt wird, während F5 Laufzeitkontrollen auf jede Anfrage und Antwort anwendet.
Dadurch wird Governance nicht mehr erst im Nachhinein umgesetzt, sondern direkt in die Abläufe integriert. Anstatt Richtlinien teamübergreifend zu duplizieren, können Unternehmen sie einmal einheitlich durchsetzen und auf verschiedene Modelle, Clouds und Agenten ausweiten.
Das Ergebnis sind einfachere Abläufe, eine robustere Risikoposition und die Flexibilität, KI zu skalieren, ohne die Sicherheitsarchitektur für jede Bereitstellung neu gestalten zu müssen.
Der Business Case für die Governance von KI auf Infrastrukturebene
Unternehmen, die erst im Nachhinein versuchen, Governance-Strukturen für ihre KI-Implementierungen einzuführen, sehen sich häufig mit fragmentierten Tools, uneinheitlichen Kontrollen und erheblichen Auditrisiken konfrontiert. Jedes Team entwickelt eigene Leitplanken – oder verzichtet ganz darauf. Die Nutzung nicht autorisierter KI nimmt zu. Die Abhängigkeit von Anbietern wächst. Und wenn Aufsichtsbehörden Nachweise über die Überwachung verlangen, ist die Dokumentation lückenhaft. Um diese Probleme zu vermeiden, benötigen Unternehmen einen proaktiven, zentralisierten Ansatz, der zur Kostenkontrolle beiträgt und zugleich reaktive Einzelinvestitionen sowie eine unkontrollierte Ausbreitung von Tools verhindert.
Die Verankerung von Governance auf der Infrastrukturebene löst diese Probleme strukturell. Wenn die Durchsetzung von Richtlinien zentralisiert ist und die KI-Workloads unabhängig von ihrem Ausführungsort begleitet, erhalten Unternehmen eine einheitliche Transparenz über alle Modelle und Umgebungen hinweg. Compliance-Teams erhalten die benötigten revisionssicheren Nachweise. Sicherheitsteams profitieren von Echtzeitschutz vor den für KI-Systeme relevantesten Bedrohungen. Und Plattformteams gewinnen die Flexibilität, Modelle und Anbieter anhand von Leistung und Kosten auszuwählen, ohne einen Kontrollverlust befürchten zu müssen.
Für wen dies relevant ist
Da sich KI-Workflows über verschiedene Umgebungen hinweg ausweiten, darf die Governance nicht fragmentiert bleiben. Durch die Verlagerung der Richtliniendurchsetzung in den Interaktionspfad erhalten Unternehmen Echtzeitkontrolle, durchgängige Transparenz und die nötige Flexibilität für eine Skalierung ohne zusätzliche Komplexität.
Genau das ermöglicht es, KI von der Experimentierphase in eine zuverlässige Produktionsinfrastruktur zu überführen.
Teams für KI-Plattformen und -Infrastrukturen müssen in der Lage sein, verteilte KI zu entwickeln und zu skalieren, ohne dabei mit unbeherrschbarer Komplexität konfrontiert zu werden. Die Kombination aus Equinix Distributed AI Hub und F5 AI Guardrails bietet diesen Teams eine herstellerneutrale Grundlage mit integrierter, einheitlicher Governance. So können sie sich auf die Bereitstellung von KI-Funktionen konzentrieren, anstatt Sicherheitslücken zu verwalten.
Risiko- und Compliance-Beauftragte benötigen Rückverfolgbarkeit. Jede KI-Interaktion, die AI Guardrails durchläuft, erzeugt ein Protokoll, das überprüft, für Berichte ausgewertet und bestimmten Durchsetzungsmaßnahmen zugeordnet werden kann. Diese Nachweise schließen die Lücke zwischen dem KI-Betrieb und der regulatorischen Rechenschaftspflicht.
Weitere Informationen finden Sie in unserer Pressemitteilung. Besuchen Sie außerdem unsere Webseite zu F5 und Equinix.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...