Oh ja. Es passiert. Erwägen Sie, dies in Ihre übergreifende Cloud-Strategie einzubeziehen, um den Prozess weniger mühsam zu gestalten.
Was haben die folgenden Dinge gemeinsam? Lachse, Kanadagänse, Monarchfalter und Anwendungen.
Wenn Sie vermutet haben, dass all diese Dinge von einem Ort zum anderen wandern, dürfen Sie sich selbst auf die Schulter klopfen.
Wenn wir von Cloud-Migration sprechen, meinen wir in der Regel den Wechsel von einer lokalen Infrastruktur in die Cloud. Und das aus gutem Grund. Es gibt zahlreiche Daten (unsere eigenen eingeschlossen), die auf eine zunehmende Nutzung der Public Cloud hindeuten. Worüber wir hingegen fast nie sprechen, ist die Migration in die entgegengesetzte Richtung. Ich höre schon die Rufe „Ketzerei!“, aber seien wir realistisch: Es kommt vor – und zwar häufiger, als man vielleicht denkt.
Zum Beispiel:
42 % der Befragten, die eine öffentliche IaaS-Lösung im Produktivbetrieb eingeführt hatten, gaben an, dass sie „beabsichtigen, innerhalb der nächsten vier Jahre oder im Rahmen eines fortlaufenden Prozesses von ihrer derzeitigen Strategie abzuweichen“. 70 % von ihnen „rechneten mit einem Wechsel zu einer Hybrid Cloud, anstatt ausschließlich auf eine Private-Cloud-Lösung umzusteigen“.
Der Grund? Der häufigste Faktor war die Kostensenkung (67 %), gefolgt von Sicherheit und Stabilität. Das bestätigen Berichte wie dieser über Pubmatics Migration von der Public Cloud in die Private Cloud. Die Kosten waren dabei ein wesentlicher Beweggrund.
Andere wiederum migrieren in die entgegengesetzte Richtung, wie wir alle schon gehört haben. Und zwar oft. 57 % der Nutzer einer privaten IaaS-Plattform „beabsichtigen, zu einer öffentlichen oder hybriden Cloud zu migrieren, wobei 77 % dieser Befragten angeben, einen hybriden Ansatz verfolgen zu wollen.“
Ihre Beweggründe? Skalierbarkeit (71 %), dicht gefolgt von Flexibilität. Die Kosten landeten mit 50 % der Befragten auf dem dritten Platz.
Skalierbarkeit bewegt Unternehmen dazu, auf die Public Cloud zu setzen, während die langfristigen Kosten sie offenbar wieder zurück zur Private Cloud führen.
Tatsächlich setzen die meisten Unternehmen weder ausschließlich auf eine „Public Cloud“ noch ausschließlich auf eine „Private Cloud“. Sie nutzen mehrere Clouds, selbst wenn sie Anwendungen zwischen diesen hin- und herverschieben. Dies lässt sich anhand von Entwicklungstrends belegen, wie sie beispielsweise von Cap Gemini in seinem Bericht „Cloud Native Comes of Age“ aufgezeigt wurden. Darin heißt es: „Ein Sechstel (15 %) der neuen Anwendungen in den Unternehmen der Befragten wird heute in einer Cloud-nativen Umgebung entwickelt.“
Wenn nun 15 % Cloud-nativ sind, bedeutet das im Umkehrschluss, dass die übrigen 85 % es nicht sind. Dazu gehören wahrscheinlich Mainframes. Und Client-Server-Anwendungen. Und dreischichtige Webanwendungen. Ach ja, und auch Microservices in containerisierten Umgebungen.
Moderne Unternehmen setzen nicht nur auf mehrere Clouds, sondern nutzen auch Anwendungsarchitekturen verschiedener Generationen.
Das bedeutet, dass die Wahrscheinlichkeit ziemlich hoch ist, dass Sie eine Anwendung von einer lokalen (privaten) Umgebung in eine externe (öffentliche) Umgebung oder umgekehrt migrieren werden – denn davon gibt es mehr als Cloud-native-Anwendungen. Daher ist es wichtig, diese Annahme in Ihre Cloud-Strategie einzubeziehen. Mit anderen Worten: Sie müssen sich darüber im Klaren sein, was Sie im Vorfeld tun können, um den (vielleicht unvermeidlichen) Prozess weniger aufwendig zu gestalten.
Vorbereitung auf die Cloud-zu-Cloud-Migration
Einer der ersten Aspekte, die Sie berücksichtigen sollten, ist die voraussichtliche Lebensdauer der zu migrierenden App. Ist sie langfristig ausgelegt, kommt sie künftig für eine Cloud-zu-Cloud-Migration infrage. Ist dies nicht der Fall – etwa weil sie Werbe-, Marketing- oder Veranstaltungszwecken dient –, können Sie direkt zum Ende dieser Liste springen und die App bereitstellen.
Nachdem Sie festgestellt haben, dass die App längerfristig genutzt werden soll, sollten Sie sich Gedanken darüber machen, wie Sie die App skalieren und absichern wollen.
SICHERHEIT MEINUNGSKASTEN Auch wenn die App keine Eingaben entgegennimmt oder auf Daten zugreift, benötigt sie dennoch ein gewisses Maß an Sicherheit. App-Sicherheit besteht aus mehreren Ebenen. Wenn Sie nicht sowohl Plattformen als auch Protokolle schützen, können diese Einfallstore für Angriffe bieten. Angriffe durch die Manipulation von Metadaten (also Angriffe auf HTTP-Header) sind genauso gefährlich – vielleicht sogar gefährlicher – wie Schwachstellen, die durch benutzerdefinierten Code verursacht werden. Wenn es um Sicherheit geht, ist jede App kritisch. |
Die schnelle (und einfache) Antwort lautet bei einer cloudnativen App: „Wir nutzen Dienste des Cloud-Anbieters.“ Das ist eine legitime Option – genauso wie „Wir nutzen das, was wir schon immer genutzt haben“, wenn die App in einer lokalen Private Cloud betrieben werden soll. Beide Optionen bergen jedoch potenzielle Risiken für die Zukunft: Möglicherweise lassen sich die Dienste und/oder Richtlinien nicht reibungslos von einer Cloud in eine andere migrieren. Es ist an der Zeit, genau zu prüfen, welche Lösungen Sie derzeit für Skalierbarkeit und Sicherheit einsetzen, und festzustellen, ob diese Anwendungsdienste zusammen mit Ihrer App migriert werden können – und zwar in beide Richtungen.
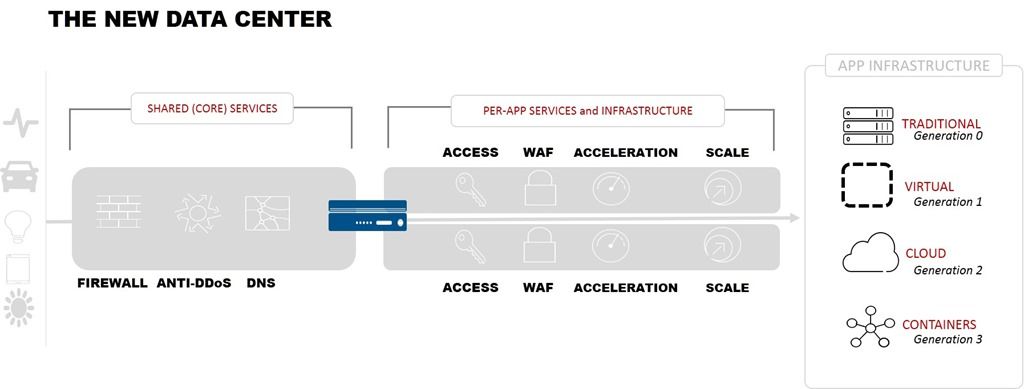
Da Unternehmen durchschnittlich 16 Anwendungsdienste nutzen, um ihre Anwendungen bereitzustellen und abzusichern, kann dieser Bereich ihre Fähigkeit, möglicherweise zu migrierende Anwendungen zu unterstützen, erheblich beeinträchtigen – ganz zu schweigen von deren Unterstützung in einer Multi-Cloud-Umgebung. Beachten Sie, dass einige dieser 16 Dienste Cloud-native sein müssen. Wenn Sie Ihren Datenpfad grundsätzlich als Zusammenspiel aus unternehmensweiten, gemeinsam genutzten Anwendungsdiensten und anwendungsspezifischen Diensten betrachten, wird deutlich, dass die architektonische Trennung weitgehend der Grenze entspricht, die Public-Cloud-Anbieter auf der Infrastrukturebene ziehen. Diese Trennung ist nicht perfekt, bietet jedoch eine logische Abgrenzung und damit eine Orientierungshilfe dafür, welche Dienste „Multi-Cloud“-fähig sein müssen und bei welchen Sie sich auf Cloud-native Dienste oder herkömmliche Rechenzentrumsdienste verlassen können.
Je einheitlicher die Anwendungsdienste sind, die Sie cloudübergreifend nutzen, desto einfacher ist die Migration zwischen zwei (oder drei, vier oder mehr) Clouds, da weniger Abhängigkeiten bestehen. Dieser Ansatz bietet zudem den Vorteil, dass sich Automatisierungsmaßnahmen auf die Public Cloud ausweiten lassen und das Unternehmen zumindest von den Betriebskosten entlastet wird, die mit der Unterhaltung separater Betriebsteams und -prozesse verbunden sind.
Die Cloud war unvermeidlich. Das gilt auch für Multi-Cloud. Letztlich bedeutet das, dass Migrationen zwischen den Clouds stattfinden werden. Wenn Abhängigkeiten berücksichtigt und Cloud-übergreifende Anwendungsdienste genutzt werden, bevor die erste Entscheidung über den Bereitstellungsort der Anwendung fällt, kann dies den Prozess weniger aufwendig machen.
Machen Sie zumindest die Möglichkeit einer Cloud-zu-Cloud-Migration zu einem Bestandteil Ihrer übergeordneten Cloud-Strategie. Wenn Sie darauf vorbereitet sind, können Sie sich später eine mühsame (und kostspielige) Migration ersparen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...