
Die anhaltende Bedrohung
Es ist über 18 Monate her, dass die log4j-Sicherheitslücke die Cybersicherheitsbranche erschütterte. Dennoch zeigen aktuelle Berichte, dass erschreckende 40 % der log4j-Downloads noch immer anfällig sind für Angriffe und 72 % der Unternehmen mit Stand vom 1. Oktober 2022 noch immer durch log4j gefährdet sind. Allein im Mai 2023 half unsere F5 Distributed Cloud Platform dabei, Kunden vor über einer Million log4j-Angriffsversuchen zu schützen, die mithilfe der Schutzfunktionen für Webanwendungen und APIs erfolgreich abgewehrt wurden.
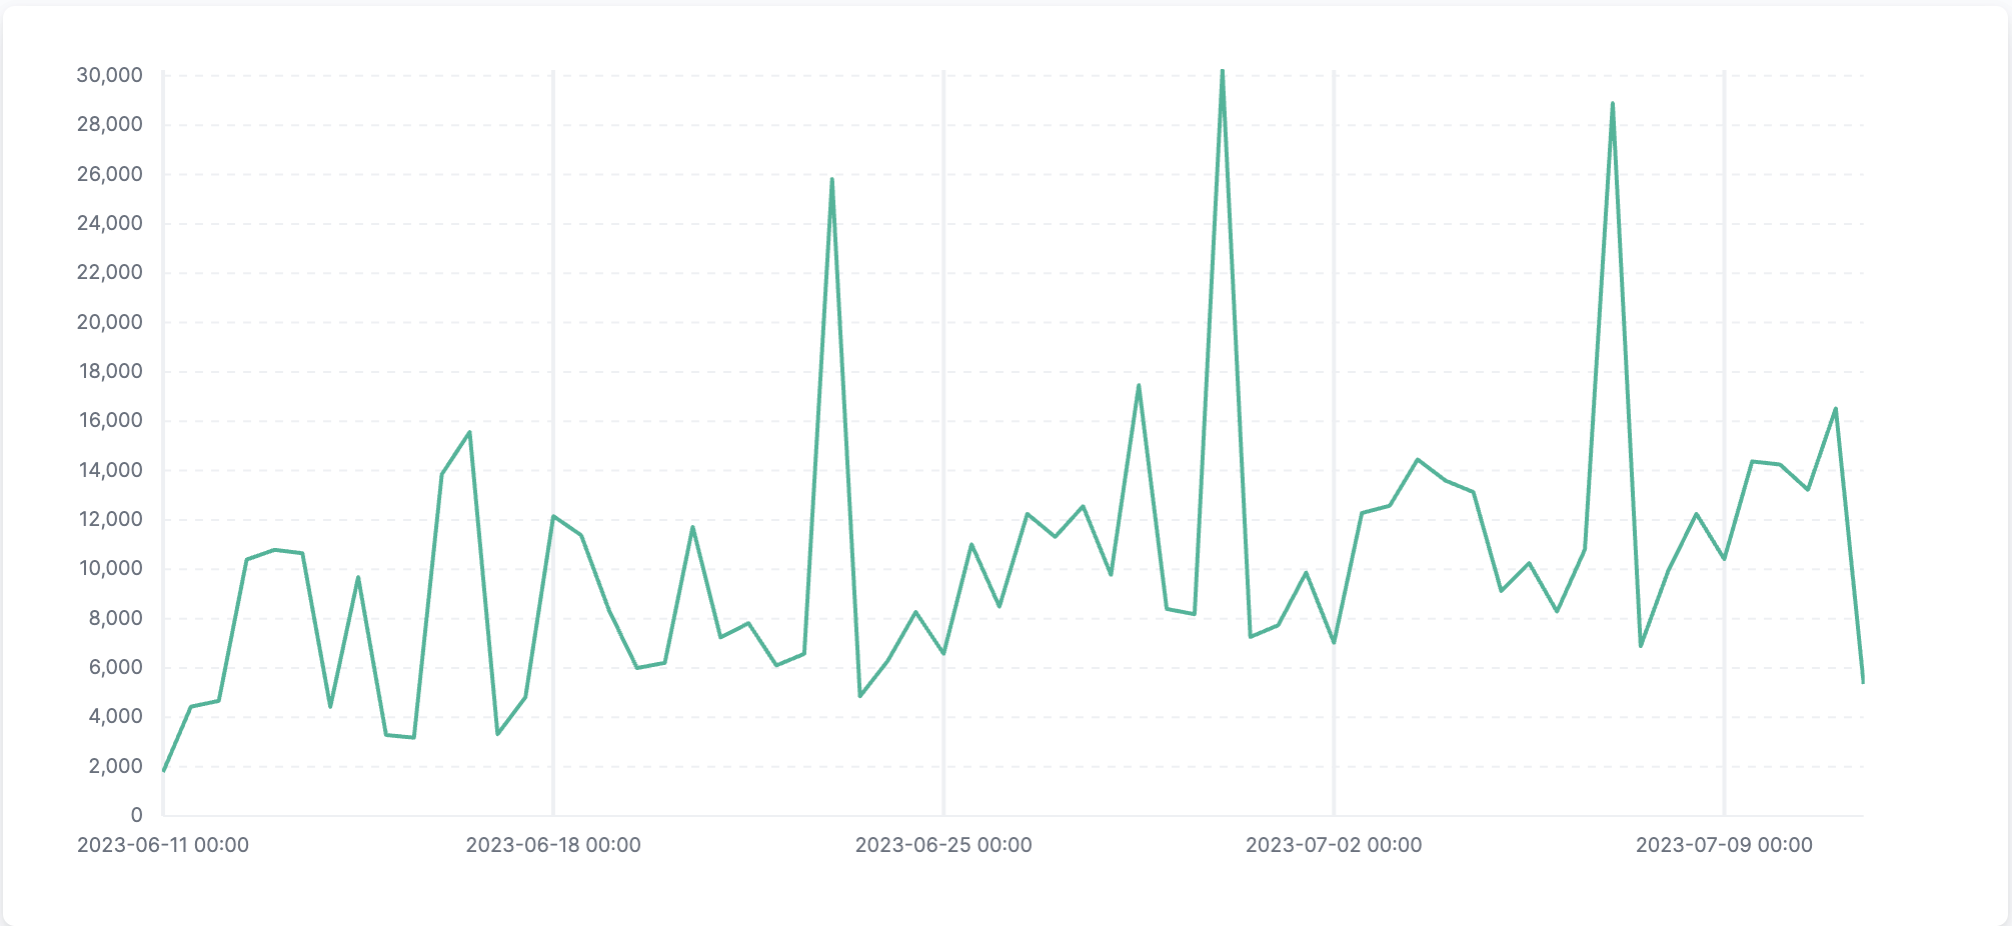
Dies ist nur ein Beispiel für eine CVE, das die anhaltenden Herausforderungen verdeutlicht, mit denen Unternehmen konfrontiert sind, wenn sie versuchen, bei der Behebung von CVEs Schritt zu halten. Dieses Problem wird sich künftig nur noch weiter verschärfen. Die Zahl der veröffentlichten CVEs steigt immer schneller, und F5 Labs geht davon aus, dass die Zahl der neu veröffentlichten CVEs in einer typischen Woche bis 2025 auf 500 pro Woche ansteigen wird. Seit der Offenlegung der log4j-Schwachstelle sind fast zwei Jahre vergangen, und Unternehmen versuchen noch immer, den Rückstand aufzuholen, während sich das übergeordnete Problem weiterentwickelt. Trotz verfügbarer Patches und Updates tragen zahlreiche Faktoren dazu bei, dass Schwachstellen wie log4j fortbestehen.
Organisatorische Herausforderungen
Die schiere Anzahl und Häufigkeit neuer Schwachstellen macht es Unternehmen schwer, mit der Entwicklung Schritt zu halten – möglicherweise bleiben neue Schwachstellen sogar unbemerkt. Gründe dafür sind unter anderem begrenzte Informationen oder fehlende Ressourcen, um sich über neue Sicherheitshinweise auf dem Laufenden zu halten. Sobald eine Schwachstelle erkannt wurde, kann das Patchen betroffener Systeme komplex sein. Dies gilt insbesondere für große Unternehmen mit miteinander vernetzten Systemen, da dort erheblicher Aufwand und Koordinationsbedarf entstehen, was zu langen Patch-Zyklen führt. Zusätzlich erschwert wird dies durch die in den meisten Unternehmen vorhandene Mischung aus veralteten und modernen Infrastrukturen, Systemen und Anwendungen. Bei der Implementierung kritischer Updates kann dies zu Kompatibilitätsproblemen, hohen Kosten oder einem ungünstig hohen Zeitaufwand führen. Eine weitere Herausforderung beim Patchen und Aktualisieren sind indirekte Abhängigkeiten innerhalb von Software-Lieferketten oder Infrastrukturkomponenten. Diese können einen blinden Fleck darstellen, selbst wenn ein Unternehmen das anfällige System nicht direkt nutzt. Ebenso wie der Softwarecode selbst können auch menschliche Fehler und Versäumnisse die Maßnahmen zur Risikominderung beeinträchtigen, etwa wenn Entwickler oder Administratoren die Notwendigkeit eines Patches übersehen oder Systeme falsch konfigurieren. Schließlich kann sich die Einführung von Patches in Unternehmen mit komplexen IT-Infrastrukturen oder einer risikoscheuen Unternehmenskultur aufgrund umfangreicher Tests, möglicher Betriebsunterbrechungen oder konkurrierender geschäftlicher Prioritäten verzögern. Erschwerend kommt hinzu, dass die meisten Unternehmen personell unterbesetzt sind, insbesondere im Bereich der IT-Sicherheit. Wie sollen sie also Schritt halten, während sie fieberhaft daran arbeiten, Systeme und Anwendungen zu patchen und zu aktualisieren?
Fazit
Die Behebung von Schwachstellen wie log4j erfordert gemeinsame Anstrengungen von Unternehmen, Entwicklern, Anbietern und der gesamten Cybersicherheits-Community. Zeitnahe und umfassende Patches, ein stärkeres Sicherheitsbewusstsein, robuste Verfahren für das Schwachstellenmanagement und eine kontinuierliche Überwachung sind unerlässlich, um das Fortbestehen von Schwachstellen zu minimieren und Unternehmen vor potenziellen Angriffen zu schützen. Patches sind zwar für die Behebung bekannter Schwachstellen wie log4j unverzichtbar, können jedoch keinen vollständigen Schutz gewährleisten, da ständig neue Schwachstellen auftreten. Um Risiken wirksam zu mindern, müssen Unternehmen umfassende Sicherheitslösungen einsetzen. Dazu gehören Web Application Firewalls (WAFs) und API-Sicherheitsmaßnahmen zum Schutz vor Angriffen auf Anwendungsebene. Darüber hinaus ist eine kontinuierliche Überwachung entscheidend, um neu auftretende Bedrohungen frühzeitig zu erkennen und umgehend darauf zu reagieren. Mit einem ganzheitlichen Ansatz, der Patches mit robusten Sicherheitsmaßnahmen und kontinuierlicher Überwachung kombiniert, können Unternehmen ihre Systeme und Daten besser vor sich wandelnden Sicherheitsrisiken schützen.
Patches werden zwar eingespielt, doch häufig – wie in diesem Fall bei log4j – geschieht dies nicht schnell genug, während laufend neue CVEs identifiziert werden. Daher ist es unerlässlich, dass Unternehmen ihren Anwendungen eine umfassende Sicherheitsebene vorschalten, unabhängig davon, wie gut sie gepatcht und auf dem neuesten Stand sind. Der Schutz sowohl interner als auch öffentlich zugänglicher Anwendungen mit einer Lösung wie F5 Distributed Cloud Web App and API Protection (WAAP) ist entscheidend, um die Sicherheitslücke zu schließen, während Unternehmen ihre Rückstände bei Patches und Updates abarbeiten.
Einige Ressourcen und weiterführende Links:
- F5 Labs: Die sich wandelnde CVE-Landschaft – plus die 7 kuriosesten CVEs (Nummer 6 werden Sie nicht glauben!)
- F5-Blog: Schutz vor der Apache-Log4j2-Sicherheitslücke (CVE-2021-44228)
- F5 DevCentral: Warum wir CVEs vergeben
- CVE.org: Erfahren Sie mehr über die Mission des CVE-Programms und weitere Themen
- National Vulnerability Database (NVD): Bleiben Sie über Log4j-bezogene Schwachstellen und andere CVEs auf dem Laufenden
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...