
Red Hat und F5 arbeiten seit Jahren gemeinsam am Aufbau einer starken Partnerschaft. Heute freuen wir uns, den nächsten Schritt auf unserem Weg bekannt zu geben, mit dem wir unsere Kunden bei der Bewältigung der Komplexität von Multicloud-Umgebungen unterstützen. Anlässlich unserer AppWorld-Veranstaltung in Dubai sind wir stolz darauf, bekannt zu geben, dass Red Hat sich für F5 Distributed Cloud Services entschieden hat, um gemeinsamen Kunden die Anwendungssicherheit, Anwendungsbereitstellung und Netzwerkkonnektivität für Multicloud-OpenShift-Bereitstellungen zu erleichtern.
Red Hat OpenShift ist eine einheitliche Plattform, mit der sich containerisierte Anwendungen in großem Maßstab entwickeln, modernisieren und bereitstellen lassen. Wenn Unternehmen OpenShift-Lösungen lokal und in der Cloud über Red Hat OpenShift Service on AWS (ROSA), Azure Red Hat OpenShift (ARO) sowie cloudnative Lösungen wie AWS EKS nutzen, um Anwendungen entsprechend unterschiedlicher Anforderungen bereitzustellen, stehen IT-Teams vor der anspruchsvollen Aufgabe, in all diesen Umgebungen eine einheitliche Anwendungssicherheit, Anwendungsbereitstellung und Konnektivität zu gewährleisten und zugleich die Portabilität von Anwendungen zwischen AWS-EKS- und OpenShift-Umgebungen zu ermöglichen.
Blake Shiver, VP of Global Cloud Partnerships bei Red Hat, erklärt: „F5 Distributed Cloud Services bieten eine Reihe von Services für Anwendungssicherheit, -bereitstellung, Konnektivität und Observability sowie ein globales Netzwerk von PoPs, um die Herausforderungen von Red Hat-Kunden bei der Anwendungsbereitstellung in Multicloud-Umgebungen zu bewältigen. Mit F5 Distributed Cloud Services können Unternehmen in jeder OpenShift-Umgebung – lokal, in ROSA oder in ARO – Innovationen vorantreiben und dabei eine nahtlos einheitliche Anwendungssicherheit, Anwendungsmobilität und Anwendungskonnektivität gewährleisten.“
In der Vergangenheit mussten Unternehmen, um ROSA in vollem Umfang nutzen zu können, weiterhin Netzwerkkonnektivität zwischen Umgebungen bereitstellen, die App-zu-App-Konnektivität für cloudübergreifende Dienste einrichten und Sicherheitsrichtlinien mithilfe unterschiedlicher Einzellösungen implementieren, von denen einige cloudspezifisch waren. Dies war für jede Anwendung – ob Legacy-Anwendung oder modernisiert – in jeder Cloud erforderlich, was die Komplexität für NetOps-, SecOps- und DevOps-Teams zusätzlich erhöhte.
Unternehmen benötigen heute eine Multicloud-Lösung für Anwendungssicherheit und -konnektivität, die die Lücke zwischen lokalen Umgebungen und der Cloud schließt und so eine Strategie nach dem Prinzip „Einmal entwickeln, überall bereitstellen“ ermöglicht. Dadurch lassen sich die Markteinführungszeit verkürzen und die Skalierbarkeit von ROSA nutzen, während zugleich die Anwendungsmobilität und die nahtlose Anbindung an cloudnative Lösungen wie EKS-Bereitstellungen ermöglicht werden, um die Gesamtbetriebskosten zu senken.
Hier können die Services von F5 Distributed Cloud helfen.
Einheitliche Sicherheit, Konnektivität und Bereitstellung auf ROSA mit F5 Distributed Cloud Services
Mit F5 Distributed Cloud Services können Kunden viele der seit Langem bestehenden Herausforderungen bei der Bereitstellung von Red Hat OpenShift in lokalen und öffentlichen Cloud-Umgebungen minimieren. F5 Distributed Cloud App Connect ermöglicht eine nahtlose hybride Konnektivität zwischen OpenShift-Clustern, die lokal und in ROSA bereitgestellt werden, sodass keine benutzerdefinierten Routing-Lösungen, VPNs oder NATs zur Verbindung dieser Cluster eingerichtet werden müssen.
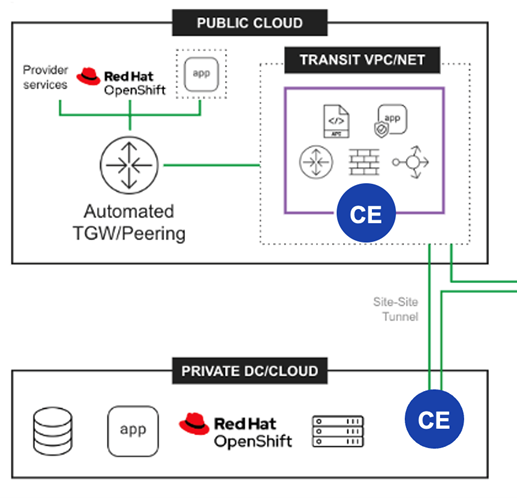
Distributed Cloud App Connect-Apps, die auf OpenShift-Clustern ausgeführt werden, stellen nahtlos Verbindungen auf Layer 7 her und nutzen dabei eine App-Delivery-Fabric, die sich auf jede beliebige Umgebung erstreckt. Dieses sichere Modell für die Servicekonnektivität minimiert laterale Bewegungen und beseitigt die Komplexität, die mit der Erweiterung der Layer-3-Netzwerkkonnektivität von lokalen Umgebungen auf die Cloud verbunden ist – ganz ohne Änderungen am Routing, Anpassungen von Firewall-Ports oder NAT- bzw. VPN-Verbindungen. Darüber hinaus können Unternehmen einheitliche Sicherheitsrichtlinien für jeden Service durchsetzen, der in einem beliebigen OpenShift-Cluster ausgeführt wird, und so den Schutz jeder App gewährleisten. Netzwerk- und Sicherheitsrichtlinien werden zentral verwaltet und global für Apps in allen OpenShift-Clustern bereitgestellt. Das spart Zeit und vereinfacht die laufende Wartung erheblich.
All dies wird durch die F5 Distributed Cloud Platform ermöglicht. F5 hat die Plattform als Hybridlösung konzipiert, die eine Reihe von Sicherheits- und Netzwerkdiensten zur Ergänzung bestehender Managementtools bereitstellt. Unternehmen können diese Dienste entweder als SaaS nutzen oder eine hybride SaaS-Lösung implementieren, bei der ein speziell angepasstes Customer-Edge-(CE-)Softwarepaket in ihrer Umgebung bereitgestellt wird. Durch die lokale Bereitstellung eines CE-Pakets kann ROSA Distributed Cloud App Connect den Datenverkehr zwischen Standorten verbinden, um Hochverfügbarkeit und die Mobilität von Diensten zu gewährleisten, Migrationen zu vereinfachen und Anwendungen mit einem einheitlichen Betriebsmodell für Anwendungsbereitstellung und Sicherheit für Benutzer bereitzustellen.
Diese lokale CE-Bereitstellung ermöglicht Distributed Cloud App Connect, eine App-zu-App-Konnektivität zwischen OpenShift-Clustern sowie zu anderen Kubernetes-Distributionen wie EKS herzustellen und dabei eine einheitliche Durchsetzung von Richtlinien und eine zentrale Beobachtbarkeit über unterschiedliche Cluster-Umgebungen hinweg zu gewährleisten.
Shiver fügt hinzu: „Durch die Kombination von ROSA mit F5 Distributed Cloud Services wird der Aufwand für die Verbindung von Workloads zwischen Ihren OpenShift-Clustern minimiert. So können Sie Ressourcen für Innovationsprojekte wie KI freisetzen, anstatt sich ausschließlich auf die Wartung der Kerninfrastruktur zu konzentrieren.“
Dieser Ansatz minimiert die Herausforderungen, mit denen Unternehmen bei der Bereitstellung neuer Anwendungen konfrontiert sind, und vereinfacht die Orchestrierung von Netzwerk und Sicherheit. Dank der vertieften Partnerschaft zwischen F5 und Red Hat können Unternehmen nun schneller skalieren als je zuvor.
Fazit
Die Zusammenarbeit von F5 und Red Hat bietet Unternehmen eine leistungsstarke Möglichkeit, die betriebliche Komplexität zu reduzieren und ihre Anwendungen zu modernisieren. Durch die Kombination der Containerplattform und der Bereitstellungsfunktionen von Red Hat OpenShift mit der durchgängigen Sicherheit und Konnektivität der F5 Distributed Cloud Services können Unternehmen ihre OpenShift-Anwendungen auf ROSA bedarfsgerecht und ohne Dienstunterbrechungen vernetzen, absichern und skalieren.
Starten Sie noch heute mit F5 Distributed Cloud Services: https://www.f5.com/cloud
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...