In Film und Fernsehen gibt es viele wiederkehrende Erzählmuster. Sie sind uns vertraut, auch wenn wir sie nicht immer bewusst erkennen. Eine häufige Gruppe solcher Muster dreht sich um den Helden einer Geschichte. Es gibt Helden wider Willen, keusche Helden, unerwartete Helden, gebrochene Helden, tragische Helden und sogar Helden mit Gedächtnisverlust. Ein weniger verbreiteter Heldentyp ist der bescheidene Held. Dieser Held ist oft die Hauptfigur, manchmal aber auch der Sidekick.
Nehmen wir Der Herr der Ringe. Nicht die einzelnen Geschichten, sondern das gesamte epische Abenteuer. Frodo ist die Hauptfigur, unser Held auf einer Reise, um den Einen Ring in den Feuern des Schicksalsbergs zu vernichten. An seiner Seite ist Samweis Gamdschie. Der bescheidene, optimistische und treue Sam. Beide Figuren entwickeln sich im Laufe der Erzählung weiter, doch Sams Entwicklung zu einem unerschütterlichen, bescheidenen Helden wird oft übersehen.
Es wird niemanden überraschen, wenn ich eine Parallele zwischen Sam und DNS ziehe. Denn ohne DNS (Sam) hätte Frodo es nie bis zum Schicksalsberg geschafft.
Na gut, vielleicht ist dieser Vergleich ein wenig weit hergeholt. Aber wenn der Schicksalsberg ein Domainname wäre, würde er genau passen.
Von allen Infrastrukturdiensten, die für den Betrieb eines digitalen Unternehmens erforderlich sind, ist keiner wichtiger als DNS. Ohne DNS sind Anwendungen nicht auffindbar. Ohne DNS sind digitale Erlebnisse nicht verfügbar. Ohne DNS gibt es, so könnte man argumentieren, kein digitales Geschäft.
Man bedenke, dass im Jahr 2020 bei 82 % der Befragten des IDC 2020 Global DNS Threat Report infolge eines DNS-Angriffs Anwendungsausfälle auftraten. Davon waren nicht nur lokal betriebene Anwendungen betroffen, sondern auch Anwendungen in der Cloud, .
Einer der Gründe für die anhaltenden Angriffe auf DNS ist, dass es notwendigerweise und konzeptionsbedingt ein offener Dienst ist. Um DNS – und das digitale Geschäft, das es letztlich ermöglicht – zu schützen, bedarf es nicht nur der Fähigkeit, eine wachsende Zahl von Angriffsarten abzuwehren, sondern auch strategischer Überlegungen dazu, wo es bereitgestellt und wie es angebunden werden sollte.
Durch die Bereitstellung auf der Equinix PlatformTM erhalten DNS-Dienste Zugang zum größtmöglichen Ökosystem. Durch die Nutzung dieser DNS-Dienste in Verbindung mit der privaten virtuellen Interconnection-Lösung von Equinix Fabric erhalten DNS-Dienste schnellen, direkten Zugang zu allen großen Public-Cloud-Anbietern und Netzwerken sowie zu einer Vielzahl von Serviceanbietern und Unternehmen. Durch die Nutzung privater Interconnection kann Equinix die unmittelbare Nähe zu und den schnellen Zugriff auf die Anwendungen gewährleisten, auf die Unternehmen zunehmend angewiesen sind, um digitale Geschäfte abzuwickeln, mit Familienangehörigen und Kollegen in Kontakt zu treten und unsere Kinder zu unterrichten.
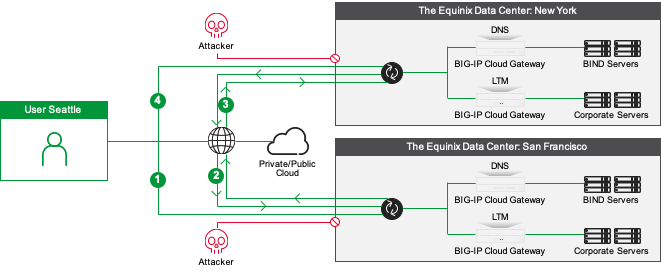
Der Einsatz von F5 DNS auf der Equinix Platform in Verbindung mit Equinix Fabric gewährleistet nicht nur einen schnellen Zugriff auf diese Anwendungen, sondern schützt sie auch vor potenziell störenden Angriffen. F5 DNS kann ein breites Spektrum an Angriffen erkennen und abwehren, die darauf abzielen, die Kommunikation zu stören, Nutzer fehlzuleiten und den Zugriff auf in der Cloud oder lokal gehostete Anwendungen zu verhindern. Um eine umfassende Verfügbarkeit zu gewährleisten, müssen sowohl die DNS-Infrastruktur als auch der Zustand der Anwendungen und die richtlinienbasierte Skalierung überwacht werden. F5 DNS verteilt DNS- und Anwendungsanfragen anhand verschiedener Kennzahlen, darunter Cloud-Performance, Nutzerstandort und Anwendungsleistung.
F5 DNS unterstützt zudem die Geschäftskontinuität, indem die Zuständigkeit für die Beantwortung von DNS-Anfragen auf alternative Instanzen im selben Rechenzentrum oder in einer anderen Region übertragen werden kann. Dadurch lassen sich Versuche vereiteln, den Geschäftsbetrieb durch eine Überlastung kritischer Infrastrukturen zu stören. Dank der weltweit starken Präsenz von Equinix Fabric und F5 DNS können Unternehmen darauf vertrauen, den mit alarmierender Häufigkeit auftretenden Angriffen standhalten zu können.
Die DNS-Infrastruktur ist wahrlich ein stiller Held des digitalen Geschäfts: Von den Verbrauchern unbemerkt sorgt sie zuverlässig dafür, dass Anwendungen schnell, sicher und verfügbar bleiben.
Der Einsatz von F5-Lösungen in der Equinix-Umgebung bietet noch weitere Vorteile. Falls Sie diese beim ersten Mal verpasst haben, finden Sie hier weitere Ressourcen, in denen Sie mehr erfahren können:
- Equinix-Technologieallianz
- Equinix & F5: Übernehmen Sie die Kontrolle über die Sicherheit Ihrer Hybrid Cloud
- Verbesserung von Geschäftsergebnissen und Anwendungserlebnissen mit einem Cloud-Gateway in Equinix
- Verbesserung der Sicherheitsergebnisse mit F5 SSLO in Equinix
- Cloud-Interconnection mit F5 und Equinix
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...