Moderne Entwicklungspraktiken automatisieren den Entwicklungslebenszyklus zunehmend. Von der IDE über Code-Repositorys und automatisierte Builds und Scans bis hin zur Bereitstellung in der Produktionsumgebung werden die Tools zu einer Continuous-Delivery-Pipeline verknüpft.
Repositorys dienen sowohl als Speicherorte für Code als auch als Ausgangspunkt für die Ereignisse, aus denen sich der Bereitstellungsprozess zusammensetzt. Wenn Code eingecheckt wird, kann dadurch eine Sicherheitsprüfung ausgelöst werden. Wird eine Konfiguration geändert, kann sie automatisch an die entsprechende Infrastruktur übertragen und sofort bereitgestellt werden.
Diese Tools beschleunigen den Entwicklungs-, Bereitstellungs- und Implementierungsprozess – und befinden sich zunehmend „in der Cloud“. Lokal betriebene Tools sind häufig über das Internet zugänglich, um eine wachsende Zahl von Remote-Entwicklern zu unterstützen. Die meisten Unternehmen sind zwar sicherheitsbewusst genug, um für den Zugriff auf Repositorys Anmeldedaten zu verlangen, schützen diesen Zugriff jedoch nicht unbedingt vor modernen Bedrohungen.
Eine dieser modernen Bedrohungen ist Credential Stuffing. Obwohl es im Allgemeinen als Risiko für Unternehmensressourcen dargestellt wird, besteht in Wirklichkeit bei jedem über das Internet zugänglichen System mit Anmeldepflicht die Gefahr, dass es kompromittiert wird. Entwickler wenden sichere Passwortpraktiken genauso häufig oder selten an wie andere IT-Fachkräfte. Die Wiederverwendung von Passwörtern im Internet ist weit verbreitet, und die Offenlegung von Milliarden von Zugangsdaten ermöglicht es Angreifern, bei ihren Versuchen, sich Zugang zu verschiedenen Systemen zu verschaffen, auf eine Fülle von Ressourcen zurückzugreifen. Betrachten Sie diesen Artikel, der folgende Binsenweisheit belegt: „Eine Umfrage von Lastline unter 306 Fachleuten für Informationssicherheit auf der Infosecurity Conference 2018 in London hat Lastline gezeigt, dass 45 Prozent eine der größten Kardinalsünden der IT-Sicherheit begehen – sie verwenden Passwörter für mehrere Konten wieder.“ Wenn fast die Hälfte der Fachleute für IT-Sicherheit Passwörter wiederverwendet, kann man sich vorstellen, wie es beim Rest der IT-Community – einschließlich der Entwickler – aussieht.
Ein anschauliches Beispiel ist die berüchtigte Datenschutzverletzung beim U.S. Office of Personnel Management (OPM), die 2014 begann und von Angreifern verübt wurde, denen es gelungen war, die Zugangsdaten eines privilegierten Benutzers zu kompromittieren. Nachdem die Angreifer diese Zugangsdaten gestohlen hatten, konnten sie nicht nur auf die vertraulichen Informationen auf den Servern des OPM zugreifen, sondern sich auch lateral zu Servern und Infrastruktursystemen des U.S. Department of the Interior bewegen, wo sie ebenfalls erheblichen Schaden anrichteten.
Der Zugriff auf Systeme und Dienste, die den SDLC bilden, ermöglicht es Angreifern sozusagen, die Quelle zu vergiften. Wer Zugriff auf den Quellcode hat, kann problemlos Schadfunktionen einschleusen oder geistiges Eigentum stehlen.
Um dieser Bedrohung entgegenzuwirken, sollten Unternehmen in Erwägung ziehen, das Konzept einer Zero-Trust-Architektur auf die Tools in ihrer Softwareentwicklungspipeline auszuweiten. Von der IDE über Cloud-Managementkonsolen bis hin zu Code-Repositorys kann der Einsatz von privilegiertem Benutzerzugriff starke Sicherheitspraktiken auf Basis von MFA/CAC durchsetzen.
Privilegierter Benutzerzugriff und die SDLC-Pipeline
Privileged User Access (PUA) ist im Grunde eine Föderation ohne SAML und ohne die Anforderung, dass Anwendungen eine ungewöhnliche Authentifizierungsmethode unterstützen müssen. Damit lassen sich die Prinzipien von Zero Trust sowohl auf Legacy-Anwendungen ausweiten als auch in modernen webbasierten Anwendungen umsetzen.
Diese Lösung basiert auf der Fähigkeit des F5 Access Policy Manager (APM), als Anmeldedaten-Proxy zu fungieren und automatisch temporäre Anmeldedaten zu generieren. Kurz gesagt: Benutzer werden über einen unternehmensweiten Anmeldedatenspeicher (Domänencontroller, LDAP) authentifiziert. Anschließend generiert APM temporäre Anmeldedaten, mit denen sie sich beim geschützten System anmelden können. Bei einer Entwicklungspipeline könnte es sich dabei um ein Code-Repository handeln, beispielsweise Bitbucket, GitHub oder GitLab. Dieser Ansatz ermöglicht eine strengere Kontrolle des Zugriffs auf das Repository, ohne für Entwickler einen erheblichen zusätzlichen Prozessaufwand zu verursachen.
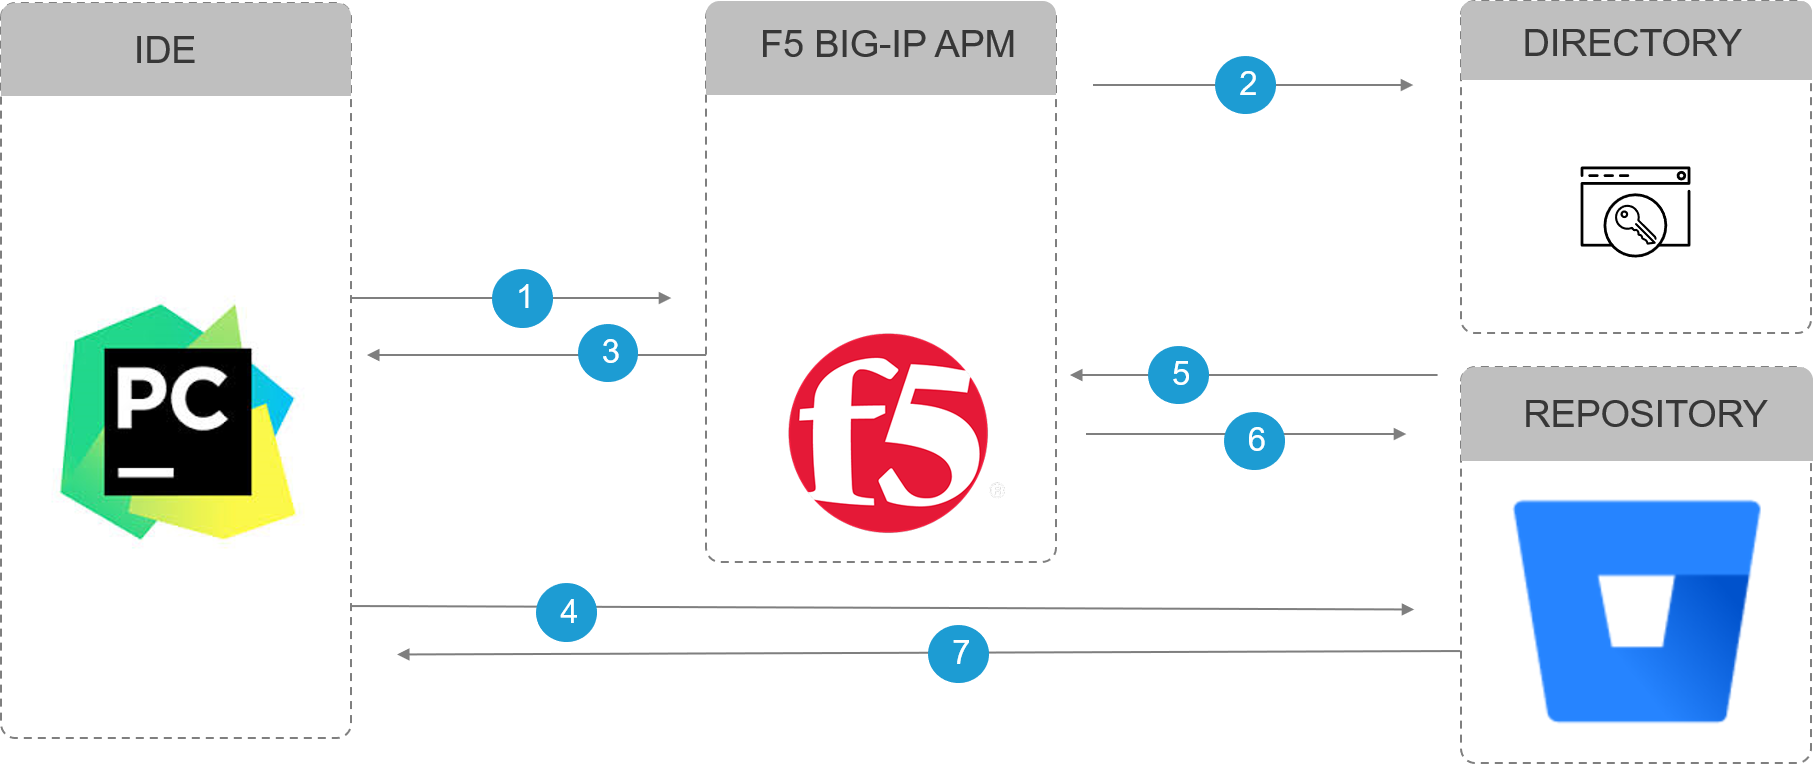
- Der Benutzer stellt BIG-IP seine Anmeldedaten bereit
- BIG-IP validiert die Anmeldedaten des Benutzers anhand eines IaaS- oder lokalen Verzeichnisdienstes
- BIG-IP stellt dem authentifizierten Benutzer kurzlebige Anmeldeinformationen bereit
- Temporäre Benutzeranmeldedaten über die IDE oder den Browser an das Repository übermitteln
- Das Repository übermittelt den Benutzernamen und die temporären Anmeldedaten zur Validierung an BIG-IP.
- BIG-IP gibt die Validierung zurück
- Der Benutzer wurde erfolgreich beim Repository angemeldet.
Zu den sensiblen Daten sollte auch der Code zählen. Das bedeutet, dass der Zugriff auf Code ebenso wie der Zugriff auf Daten geschützt werden sollte. Code ist das Herzstück eines digitalen Unternehmens, und die Bereitstellungspipeline wird zunehmend als Angriffsvektor betrachtet. Durch die Einführung eines Zugriffsmodells für privilegierte Benutzer können Sie mit größerer Sicherheit davon ausgehen, dass sowohl die Anmeldedaten als auch der dahinterstehende Benutzer legitim sind.
Weitere Informationen zu F5 APM finden Sie hier.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...