Für jede KI-Bereitstellung muss eine Einführungsstrategie den richtigen Weg zwischen Komfort und Kontrolle finden. Für manche ist ein Mandant in einer öffentlichen Cloud attraktiv, da er eine schnelle Implementierung ermöglicht und die Verantwortung für die Verwaltung der Infrastruktur auf den Cloud-Anbieter verlagert. Für andere erfordern grundlegende Datenschutzpflichten, Anforderungen an die Datensouveränität und der Bedarf an physisch isolierten Rechenumgebungen dedizierte Ressourcen, die besser vor störenden Nachbarn oder dem Abfluss von Zugangsdaten geschützt sind.
Da immer mehr kritische Unternehmens-Workloads als KI-Anwendungen neu konzipiert werden, die auf spezialisierten Modellen basieren und mit riesigen Mengen an Unternehmensdaten trainiert werden, kommt es überhaupt nicht infrage, einem Cloud-Anbieter das Vertrauen zu übertragen.
“Die F5 AI Security Platform wurde mit Private AI als grundlegendem Designprinzip entwickelt.”
Selbst wenn man Compliance- und Audit-Bedenken außer Acht lässt, möchten immer mehr Unternehmen unerwartet hohe Kosten für die Rechenleistung bei der Inferenz vermeiden und ziehen es daher vor, die KI-Infrastruktur in ihren eigenen Rechenzentren zu betreiben. Im Zuge dieser Diskussionen zwischen den Verantwortlichen für Informationssicherheit und den Anwendungsverantwortlichen zeigt sich häufig, dass die Risikobereitschaft je nach Workload und Klassifizierung der zugehörigen Daten variiert: Eine Universallösung gibt es nicht.
Dazu nehme ich noch eine Extraportion Sicherheit
Mit zunehmender Reife ihrer KI-Strategien erkennen Unternehmen unweigerlich, dass KI ihr Potenzial im Unternehmensumfeld nicht ausschöpfen kann, wenn Schutzmaßnahmen gegen Prompt-Injection, unzureichende Inhaltsmoderation und die Offenlegung vertraulicher Daten fehlen. Damit beginnt der Wettlauf um die Auswahl eines Anbieters mit einer modellunabhängigen KI-Sicherheitsplattform. Großartig! Natürlich erfordert jede Lösung zur Überprüfung, Steuerung und Auditierung der KI-Nutzung eine vollständige Kontrolle der Prompts, Antworten und des KI-API-Datenverkehrs im Netzwerk.
Wo und wie diese „Leitplanken“ zum Einsatz kommen (und wo die Auditdaten gespeichert werden), sollte wohlüberlegt sein. Der Haken ist jedoch, dass die meisten kommerziellen Lösungen die verfügbaren Bereitstellungsmodelle stark einschränken. Viele Anbieterlösungen sind ausschließlich als SaaS verfügbar oder bieten eine eigene Form des Datenschutzes, die faktisch ein Modell der geteilten Verantwortung mit dem Hosting-Anbieter und dem Plattformanbieter schafft – weit oberhalb der Infrastrukturebene. Selbst einige der besonders interessant klingenden Lösungen, die einen „Zero Trust“-Ansatz propagieren, sind mit erheblichen Datenschutzvorbehalten verbunden. Ein besorgniserregender Trend, der den Datenschutz untergräbt, besteht darin, dass Anbieter ihre Sicherheitsmodelle anhand privater Kundenprotokolle trainieren und damit den eigentlichen Zweck privater KI zunichtemachen.
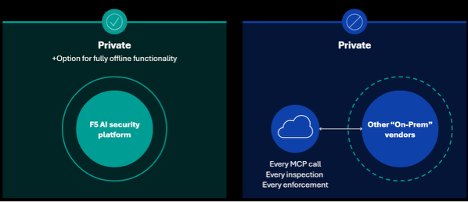
Glücklicherweise wurden gewisse Fortschritte erzielt: Einige Sicherheitsplattformen bieten ihren Kunden die Möglichkeit, zumindest die Datenebene unter eigener Kontrolle zu betreiben. Wenn sich die Verwaltungsebene jedoch in der Cloud des Anbieters befindet, fließen Konfigurationsdaten, Richtliniendefinitionen, Telemetriedaten und betriebliche Metadaten weiterhin an eine externe Infrastruktur, auf der die Richtlinien durchgesetzt werden. Es versteht sich von selbst, dass dieser systemische Konstruktionsfehler die Sicherheitsarchitektur jeder vermeintlich „geschützten“ Anwendung beeinträchtigt und Bedrohungen wie Reverse Tunneling und die Umgehung des Perimeters, das Einschleusen von Schadcode, Datenlecks zwischen Mandanten sowie Rechteausweitung mit sich bringt.
Sind diese Risiken angesichts der Vorteile eines hybriden Laufzeitmodells vertretbar? Kunden sollten diese Entscheidung für jeden Anwendungsfall selbst treffen können – auf Grundlage ihrer Risikobereitschaft, der Kosten und ihrer Compliance-Anforderungen. In manchen Fällen kann dies ein sinnvoller Kompromiss sein. In anderen Fällen kommt es nicht infrage, die Angriffsfläche faktisch auf die gesamte Infrastruktur des Anbieters auszuweiten – einschließlich des Risikos, dass sich Angreifer von dort aus lateral zurück in das Kernnetzwerk bewegen.
Den Kunden entscheiden lassen
Hier hebt sich die Strategie von F5 durch echte „private KI“ ab: Kunden haben Wahlmöglichkeiten, die keine Ausnahmen mit riesigen Schlupflöchern erfordern. Mit der F5 AI Security Platform lassen sich Datenschutz und Kontrolle für jeden Standort oder Anwendungsfall individuell anpassen. Die Bereitstellung kann durchgängig den höchsten Sicherheitsstandards entsprechen, während sich verschiedene Bereitstellungsmodelle auf unterschiedliche Anwendungsfälle zuschneiden lassen.
Beispielsweise könnte Red Teaming als SaaS erfolgen. Für die Auswertung von Antworten aus Modellen, die mit sensiblen Daten trainiert wurden, muss jedoch eine lokale Instanz oder gegebenenfalls eine Private-Cloud-Instanz verwendet werden. Dabei dürfen wir nicht vergessen, dass es nicht nur darauf ankommt, wie die Systeme miteinander verbunden sind: Menschliches Verhalten bleibt ein bedeutender Bedrohungsvektor.
Bei der Zugriffskontrolle verfolgen manche Unternehmen einen kompromisslosen Ansatz ohne jegliches Risiko. Sie bestehen auf einer klar abgegrenzten Rechenumgebung, die ausschließlich von vertrauenswürdigen Mitarbeitern innerhalb der von ihnen gewählten Landesgrenzen verwaltet werden kann und deren Kosten auf Grundlage der internen GPU-Kapazität planbar sind.
Tatsächlich können besonders stark eingeschränkte und hochvertrauliche Workloads mit der F5 AI Security Platform sogar in einer vollständig isolierten Air-Gap-Installation bereitgestellt werden. Das bedeutet, dass die Rechenumgebung keinerlei physische oder drahtlose Verbindung zum Internet oder zu einem unsicheren Netzwerk aufweist.
Den Fachkräftemangel im Bereich KI-Sicherheit überwinden
Lösungen, die von Grund auf mit KI im Mittelpunkt entwickelt wurden, um Richtlinienkontrollen und Compliance für KI-Datenverkehr umzusetzen, sind so neu und innovativ, dass es kaum Fachkräfte gibt, die Erfahrung mit der Bereitstellung und Skalierung solcher Systeme haben.
Auch hierfür bietet die Strategie von F5 eine Lösung: Die gesamte Plattform ist auf die cloudnative Plattform zur Workload-Automatisierung abgestimmt, die bereits von praktisch jedem Unternehmen eingesetzt wird: Kubernetes. Sie ist faktisch zum Cloud-Betriebssystem für die Umsetzung deklarativer Zustände geworden und abstrahiert die zugrunde liegenden Details vollständig. Darüber hinaus geht es nicht nur darum, für die Installation einen Paketmanager wie Helm zu verwenden. Ein zertifizierter Red Hat OpenShift Operator erleichtert die Arbeit zusätzlich.
Wie die F5 AI Security Platform private KI ermöglicht
Die F5 AI Security Platform wurde nach dem grundlegenden Designprinzip der privaten KI entwickelt. F5 AI Red Team und F5 AI Guardrails ermöglichen das gesamte Spektrum an Bereitstellungsoptionen. Beide Lösungen werden nativ in Kubernetes bereitgestellt und können vollständig in einer vom Kunden kontrollierten Umgebung ausgeführt werden. Prüfung, Durchsetzung und Behebung können lokal erfolgen, ohne ausgehende Aufrufe an F5 oder einen Cloud-Dienst eines Drittanbieters. Besonders wichtig: Wir trainieren niemals mit Kundendaten. Ihre Prompts, Antworten und Protokolle verbleiben vollständig unter Ihrer Kontrolle.
Dieses Engagement geht über KI-native Sicherheit hinaus. Mit der Ankündigung der F5 AI Security Platform auf dem dieswöchigen F5 AI Summit übertragen wir denselben Standard für flexible Bereitstellung und Datenschutz auf F5 Web Application and API Protection. Bei jeder Übernahme und jeder von uns entwickelten Funktion beginnt unsere Designphilosophie mit einer Frage: Wie können wir diesen Mehrwert für Anwendungsfälle mit den höchsten Sicherheitsanforderungen bereitstellen?
F5 bietet bereits ein Höchstmaß an Flexibilität bei der Bereitstellung und an Datenschutz für KI-Sicherheit. Während wir unser Angebot durch die F5 AI Security Platform erweitern, halten wir konsequent an unserem hohen Anspruch fest, unseren Kunden die Kontrolle zu überlassen. Die Bereitstellung privater KI für F5 ist weder ein Punkt auf unserer Roadmap noch eine Sonderleistung – sie ist fester Bestandteil unserer Entwicklungsarbeit.
Weitere Informationen zur F5 AI Security Platform finden Sie in der Pressemitteilung. Lesen Sie außerdem unseren Blogbeitrag „The F5 AI Security Platform: Schluss mit dem Rätselraten bei der KI-Sicherheit“.
Über die Autoren

Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]