Container. Sie sind weder eine Modeerscheinung noch eine vorübergehende Phase. Im Vergleich zu ihrem Vorgänger, der Virtualisierung, werden sie sogar ausgesprochen schnell eingeführt. Nach weniger als zwei Jahren beobachten wir bereits Interesse an der Bereitstellung von Anwendungsdiensten in Containern, was in der Regel darauf hindeutet, dass bereits produktiv eingesetzte Anwendungen Skalierbarkeit, Sicherheit und Geschwindigkeit benötigen, um die hohen Erwartungen an das heutige Anwendungserlebnis zu erfüllen.
Interessanterweise entwickeln sich Container gemeinsam mit den zugehörigen Management- und Orchestrierungs-Frameworks weiter. Bei der Virtualisierung war dies nicht der Fall, allerdings entstand sie auch vor der Cloud. Diese zwang andere agile Technologien gewissermaßen dazu, die APIs und Vorlagen zu übernehmen, durch die sich die Automatisierung und Orchestrierung der Cloud auf virtuelle Infrastrukturen anwenden ließen. Heute werden sowohl Container als auch Virtualisierung – die man durchaus als verwandte Technologien betrachten könnte – in der Regel zusammen mit einem Orchestrierungs-Framework eingesetzt, das die Bereitstellung, Skalierung und sogar die Weiterleitung des Datenverkehrs zu und von anderen Anwendungen und Diensten (Ost-West-Datenverkehr) koordiniert.
Obwohl diese Mechanismen innerhalb der jeweiligen Zuständigkeitsbereiche dieser Frameworks bestens funktionieren und eine lokale Skalierung und Weiterleitung ermöglichen, sind diese Anwendungen und Dienste in Wirklichkeit Teil eines größeren Gesamtbilds – eines Gesamtbilds, das eine umfassendere „Anwendung“ einschließt, die eine Interaktion mit Benutzern erfordert (Nord-Süd-Datenverkehr). Eine Ende 2016 von Portworx durchgeführte Umfrage ergab, dass „Web-Frontends“ mit 48 % der Befragten die am zweithäufigsten für die Containerisierung vorgesehene Workload waren.
Damit ist nahezu garantiert, dass es einen vorgelagerten Dienst (oder, wenn Sie so wollen, ein Gerät) gibt, der Skalierbarkeit, Sicherheit und Geschwindigkeit zwischen den Benutzern und der „App“ gewährleistet, die aus in einer containerisierten Umgebung bereitgestellten Diensten besteht.
Das bedeutet zwangsläufig, dass das Container-Orchestrierungsframework und das vorgeschaltete Gerät bzw. der vorgeschaltete Dienst aufeinander abgestimmt werden müssen.
Hier kommen F5 Container Connectors. Als wir Container Connectors erstmals ankündigten, gaben wir unserem Mesos-Support gerade den letzten Schliff. Heute freuen wir uns, nun auch Support für Kubernetes bereitzustellen.
F5 Container Connector
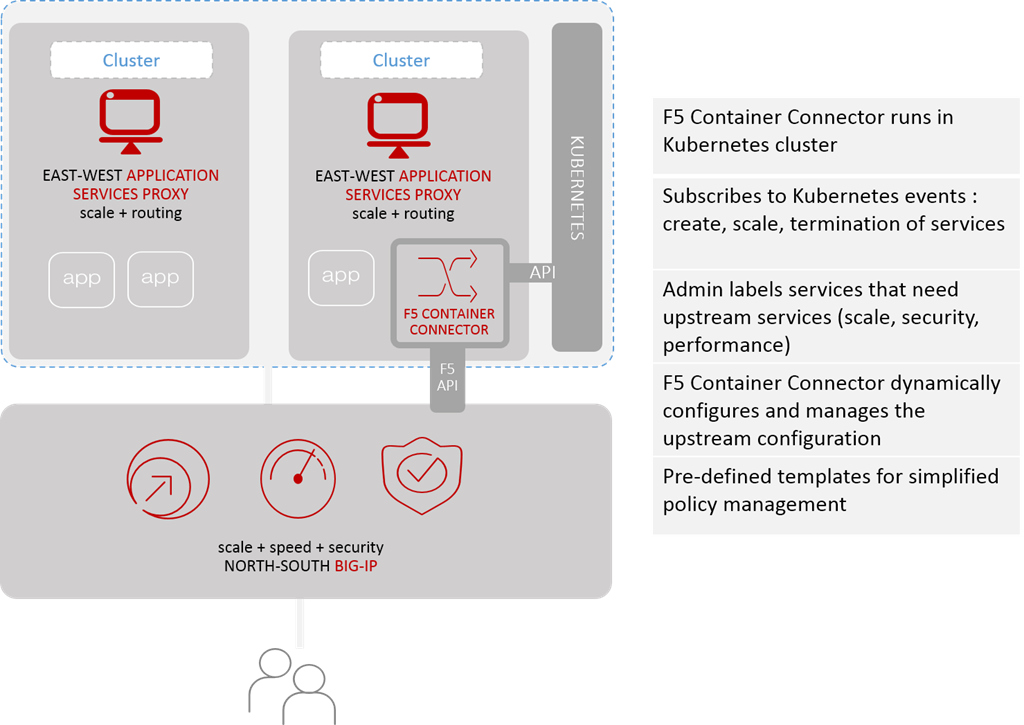
Der F5 Container Connector stellt die erforderliche Integration bereit, um die letzte interne Strecke zwischen dem Punkt zu überbrücken, an dem der Nord-Süd-Datenverkehr in Ost-West-Datenverkehr übergeht. Dort leitet das vorgelagerte BIG-IP (aus Sicht von Kubernetes) Anfragen zur Verarbeitung an den entsprechenden lokalen Proxy (beispielsweise unseren eigenen Application Services Proxy oder im Fall von Kubernetes an den Kube-Proxy) oder Pod weiter.
Anschließend wartet er auf eine Antwort, führt die ihm zugewiesenen Aufgaben wie Datenbereinigung (zur Vermeidung von Datenlecks) und Bildoptimierung (zur Verbesserung der Leistung) aus und sendet die Antwort an den Benutzer zurück.
Die Schlüsselkomponente ist der Container Connector, der sich in einem Kubernetes-Cluster befindet und wie andere Komponenten Ereignisse abonniert. Wenn er ein entsprechendes Ereignis erkennt, konfiguriert oder ändert er dynamisch eine bestehende Konfiguration auf dem vorgelagerten System (BIG-IP) und ergänzt die entsprechenden Details. Dabei kann es sich um eine Aufskalierung handeln, bei der einem Cluster/Pool neue Mitglieder hinzugefügt werden, oder um eine Abskalierung, bei der sie wieder entfernt werden.
Der wichtigste Aspekt ist, dass die Lösung integriert ist und alles automatisch abläuft. Dadurch werden Sicherheitsrichtlinien am Nord-Süd-Ein- und -Ausgang einheitlich angewendet, ohne die containerisierte Umgebung zusätzlich zu verkomplizieren. Zudem fördert sie den Einsatz von SSL/TLS zur Absicherung des App- und API-Datenverkehrs mit den Benutzern, da sie eine zentrale Stelle für die Verwaltung und Pflege von Zertifikaten bereitstellt. So bleibt die containerisierte Umgebung auch frei von zusätzlicher betrieblicher Komplexität – ein häufiger Kritikpunkt bei der Einführung von Containern und den zugehörigen App-Architekturen.
F5 Container Connectors ermöglichen es, die für containerisierte Anwendungen in einer Produktionsumgebung erforderlichen App-Dienste automatisch bereitzustellen und zu verwalten, ohne dass dafür die bereits in der Entwicklungs- und Testumgebung vorhandene Infrastruktur umfassend umgestaltet werden muss (Sie haben doch getestet, oder?). Dies unterstützt reibungslose Bereitstellungen und bewahrt die für heutige containerisierte Anwendungen so wichtige Portabilität.
F5 setzt sich dafür ein, dass die von Anwendungen benötigten Bereitstellungs- und Sicherheitsdienste in jeder Art von Umgebung verfügbar sind – ob in Containern oder virtuellen Maschinen, in einer beliebigen Cloud oder einer herkömmlichen Umgebung. Gleichzeitig möchten wir die Bereitstellung und Verwaltung dieser Dienste so einfach und reibungslos wie möglich gestalten. Dafür sind Lösungen erforderlich, die sich in unterschiedlichste Architekturen integrieren lassen.
Zur Unterstützung von DevOps-Toolchains stellen wir die Container Connectors und unsere Version von kube-proxy kostenlos unter https://hub.docker.com/r/f5networks/ zur Verfügung. Eine Open-Source-Version unseres Kubernetes-Controllers ist in unserem Git-Repository unter https://github.com/F5Networks/k8s-bigip-ctlr erhältlich.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...