
Mit der Veröffentlichung von Version 4.0 des SSL Orchestrator von F5 Networks wird eines der schwierigsten Sicherheitsprobleme der letzten fünf Jahre gelöst: die Einsicht in den verschlüsselten Datenverkehr von Benutzern. Unternehmen haben Milliarden aus ihren Sicherheitsbudgets in hochentwickelte Sicherheitslösungen investiert, die hervorragende Funktionen für Sandboxing, Deep Packet Inspection und künstliche Intelligenz bieten, aber blind sind, wenn es um Verschlüsselung geht. Die Lage ist kritisch, denn der Anteil des verschlüsselten Datenverkehrs von Benutzern hat sich seit 2014 mehr als verdoppelt und liegt laut dem TLS-Telemetriebericht 2017 von F5 Labs bei über 80 Prozent. Daher gibt es inzwischen natürlich SSL-Transparenzlösungen, die Entschlüsselungsdienste bereitstellen, damit diese Sicherheitslösungen erkennen können, was im Datenverkehr geschieht.
Doch Transparenz allein reicht nicht aus. Sicherheitsteams und der Netzwerkbetrieb haben festgestellt, dass die Einrichtung von Entschlüsselungszonen alles andere als einfach ist. Sicherheitsteams müssen häufig auf eine manuelle Verkettung oder eine mühsame Konfiguration zurückgreifen, um die Entschlüsselung und Verschlüsselung über den gesamten Sicherheits-Stack hinweg zu verwalten. Und dann stellen sie fest, dass es von Ausnahmen nur so wimmelt. Im Grunde war das Ganze ein echter Schmerz im – *schaut in die Notizen* – Nacken.
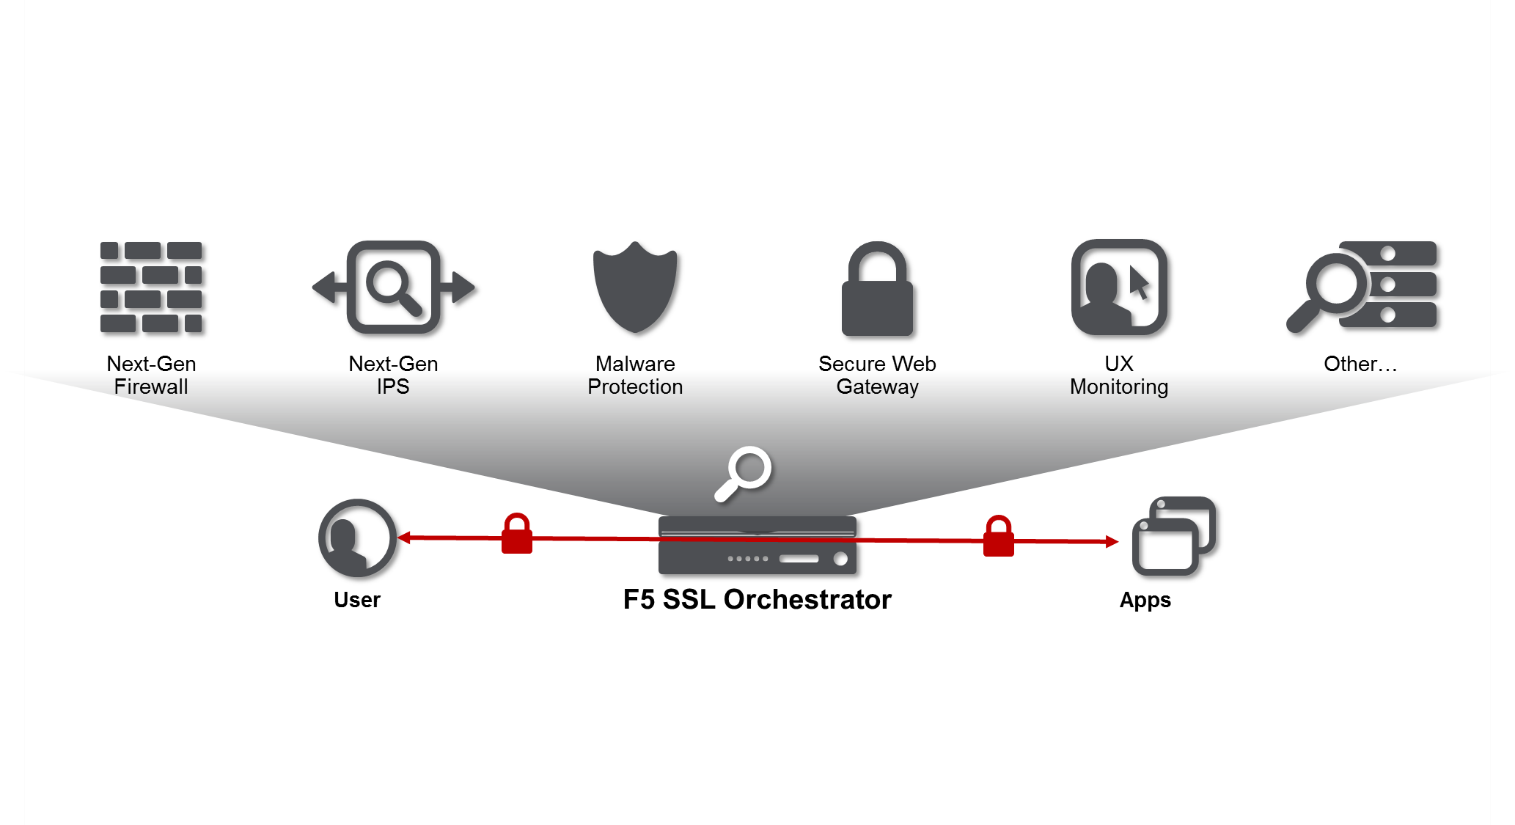
Hier kommt Version 4.0 des SSL Orchestrator von F5 ins Spiel, die selbstverständlich für Transparenz sorgt, sich aber durch Orchestrierung von der Konkurrenz abhebt. Die Orchestrierung ermöglicht eine richtlinienbasierte Datenverkehrssteuerung zu einer Servicekette auf Grundlage von Risiken und dynamischen Netzwerkbedingungen.
Da SSL Orchestrator sowohl für SSL/TLS als auch fürHTTP als vollständiger Proxy fungiert, kann die Lösung intelligente Entscheidungen treffen, um ein- und ausgehenden Datenverkehr an Service-Ketten innerhalb des Sicherheits-Stacks weiterzuleiten. Keine andere Lösung ist dazu in der Lage.
Die wichtigste Erkenntnis – falls Sie nicht weiterlesen sollten – ist, dass SSL Orchestrator unabhängig davon, wie komplex Ihre Anforderungen an die Verschlüsselung des ein- und ausgehenden Datenverkehrs sind, die Transparenz für Ihre mehrere Millionen Dollar teure Inspektionshardware wiederherstellen kann.
Dynamischere Dienstverkettung
F5 führte das Konzept der Verkettung von Sicherheitsdiensten bereits in früheren Versionen von SSL Orchestrator ein. Unterschiedliche Arten von Netzwerkverkehr sollten unterschiedlich geprüft werden, oder? Beispielsweise sollte ausgehender Datenverkehr von Administrator-Workstations besonders gründlich geprüft werden und unverschlüsselt alle vorhandenen Sicherheitskontrollen durchlaufen. VDI-Sitzungen von Auftragnehmern der Geschäftsbereiche können auf ihrem Weg nach außen hingegen die Sandbox und das IPS umgehen.
Version 4.0 verbessert die Verkettung bei der Einbindung von Sicherheitskontrollen sowie die Methoden für Lastverteilung und Überwachung in wesentlichen Punkten, wie nachfolgend beschrieben.
Sichtbarkeit wird (noch) visueller!
Falls Sie jetzt denken, dass das kompliziert oder verwirrend klingt, lassen Sie sich von der anfänglichen Verunsicherung nicht abschrecken, denn der SSL Orchestrator macht die Verkettung von Diensten ganz einfach! Mit dem Visual Policy Editor (VPE) des Orchestrators können Sie Ketten per Drag-and-drop in Ihre Architektur einfügen und so direkt sehen, wie die Sichtbarkeit des Datenverkehrs ermöglicht wird.
Sichtbarkeit: Nicht mehr nur für HTTPS
Sicher, der Großteil Ihres Datenverkehrs läuft über HTTPS. Wenn Sie jedoch zu einer größeren Organisation gehören und die unterschiedlichsten Protokolle durch Ihre Infrastruktur fließen, haben Sie es möglicherweise auch mit FTP(S), IMAP, POP3 und ICAP zu tun. Und da in letzter Zeit verstärkt auf opportunistische Verschlüsselung gesetzt wird, verwenden viele Anwendungen STARTTLS für diese Dienste. Sie denken jetzt wahrscheinlich: „Das ist VIEL zu anspruchsvoll für F5.“ Nun, da liegen Sie falsch, Kenny, denn SSL Orchestrator kann opportunistische Verschlüsselung wie STARTTLS in FTP, IMAP, POP3 und ICAP jetzt erkennen und korrekt entschlüsseln.
ICAP optimieren
Bei den meisten ICAP-Diensten, die wir integrieren, handelt es sich um Antivirenlösungen (AV). AV kann (offensichtlich) zu erheblichen Latenzen führen. Daher wurde SSL Orchestrator entsprechend optimiert. Sie können jetzt Richtlinien erstellen, die nur bestimmte Arten von Anfragen/Antworten über ICAP senden. Ein gängiges Beispiel ist, nur POST-Anfragen zu scannen und die übrigen Nutzdaten zu umgehen. Wir behaupten nicht, dass dies die empfohlene Vorgehensweise ist, aber genau das wünschen sich die Benutzer – also haben wir es ihnen ermöglicht.
Das alles und noch viel mehr
Wenn Sie mehr über die spannenden Neuerungen in Version 4.0 des SSL Orchestrator erfahren möchten, finden Sie hier eine Auswahl an Stichpunkten (sowie weiter unten Links zu weiteren Informationen).
Neuerungen in Version 4.0
- Aktualisiertes Einrichtungsprogramm mit Funktionen zur Ressourcenbereitstellung
- Überprüfung des gesamten Datenverkehrs auf Schadsoftware und Datenexfiltration
- Flexible Bereitstellungsmodelle zur Integration in Ihre gesamte Sicherheitsinfrastruktur
- Einstellungen und Kategorien für Analysen und erweiterte Protokollierung
- L7-Anwendungseinstellungen für bestimmten Datenverkehr (IMAP, SMTPS, POP3, FTP, HTTP)
- Hohe Verfügbarkeit mit erstklassigem Lastenausgleich, Zustandsüberwachung und SSL-Offloading-Funktionen
Und zu guter Letzt sollten Sie Folgendes bedenken: Sie müssen Ihren ein- und ausgehenden Datenverkehr auf die Bedrohungen von morgen überprüfen. SSL Orchestrator ist das Tool, mit dem Ihre Sicherheitskontrollen dafür sorgen, dass Ihr Unternehmen nicht (im übertragenen Sinne) in die Schlagzeilen gerät und von lästigen DSGVO-Bußgeldern verschont bleibt.
Weitere Ressourcen
- SSL Orchestrator-Produktseite
- Lösungsübersicht für SSL Orchestrator
- Partner-Blogbeitrag zu SSL Orchestrator
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...