Es gibt mindestens drei gute Antworten und einige weniger gute.
Die Verantwortung für die Strategie, insbesondere im Technologiebereich, liegt häufig bei der Geschäftsleitung. Bei sicherheitsbezogenen Strategien ist dafür oft der CISO zuständig oder, falls es diese Position nicht gibt, der CIO.
Einige Unternehmen übertragen die Verantwortung für die Umsetzung von API-Sicherheitsstrategien jedoch auf andere Rollen. So können heute Entwickler, SREs und sogar Netzwerkexperten für die Strategie zur Absicherung von APIs verantwortlich sein.
Vielleicht liegt das daran, dass es keine fundierten Untersuchungen dazu gibt, welche Auswirkungen diese Entscheidungen haben könnten. Schließlich gibt es gute Gründe dafür, dass Entwickler eine API-Sicherheitsstrategie vorantreiben. Ebenso gibt es gute Gründe, diese Verantwortung allen zu übertragen, die in irgendeiner Weise mit einer API in Berührung kommen – sei es während der Entwicklung, beim Testen oder im Produktivbetrieb.
In unserer aktuellen Studie zur API-Sicherheit haben wir alle Befragten – ausnahmslos Entscheidungsträger im Bereich API-Sicherheit – gefragt, welche Rollen in ihrem Unternehmen für die Ausrichtung der API-Sicherheitsstrategie verantwortlich sind. Die Antworten waren vielfältig und reichten von Entwicklern über Netzwerkexperten bis hin zu unternehmensübergreifenden Ansätzen.
Wir fragten jedoch auch nach einigen Details dazu, welche Arten von Sicherheitsdiensten Unternehmen zum Schutz von APIs einsetzen. Dazu gehören Dienste wie DDoS-Schutz, Zugriffskontrolle, mTLS und SSL. Die Bereitstellung dieser Dienste diente uns als konkreter Indikator für die Umsetzung der Strategie, da sie zu den Kontrollmechanismen gehören, die zur Durchsetzung der aus einer Sicherheitsstrategie abgeleiteten Richtlinien erforderlich sind. Anschließend untersuchten wir, welche dieser Dienste jeweils bereitgestellt wurden – abhängig davon, wer die API-Sicherheitsstrategie vorantreibt.
Offen gesagt waren wir von den Ergebnissen verblüfft.
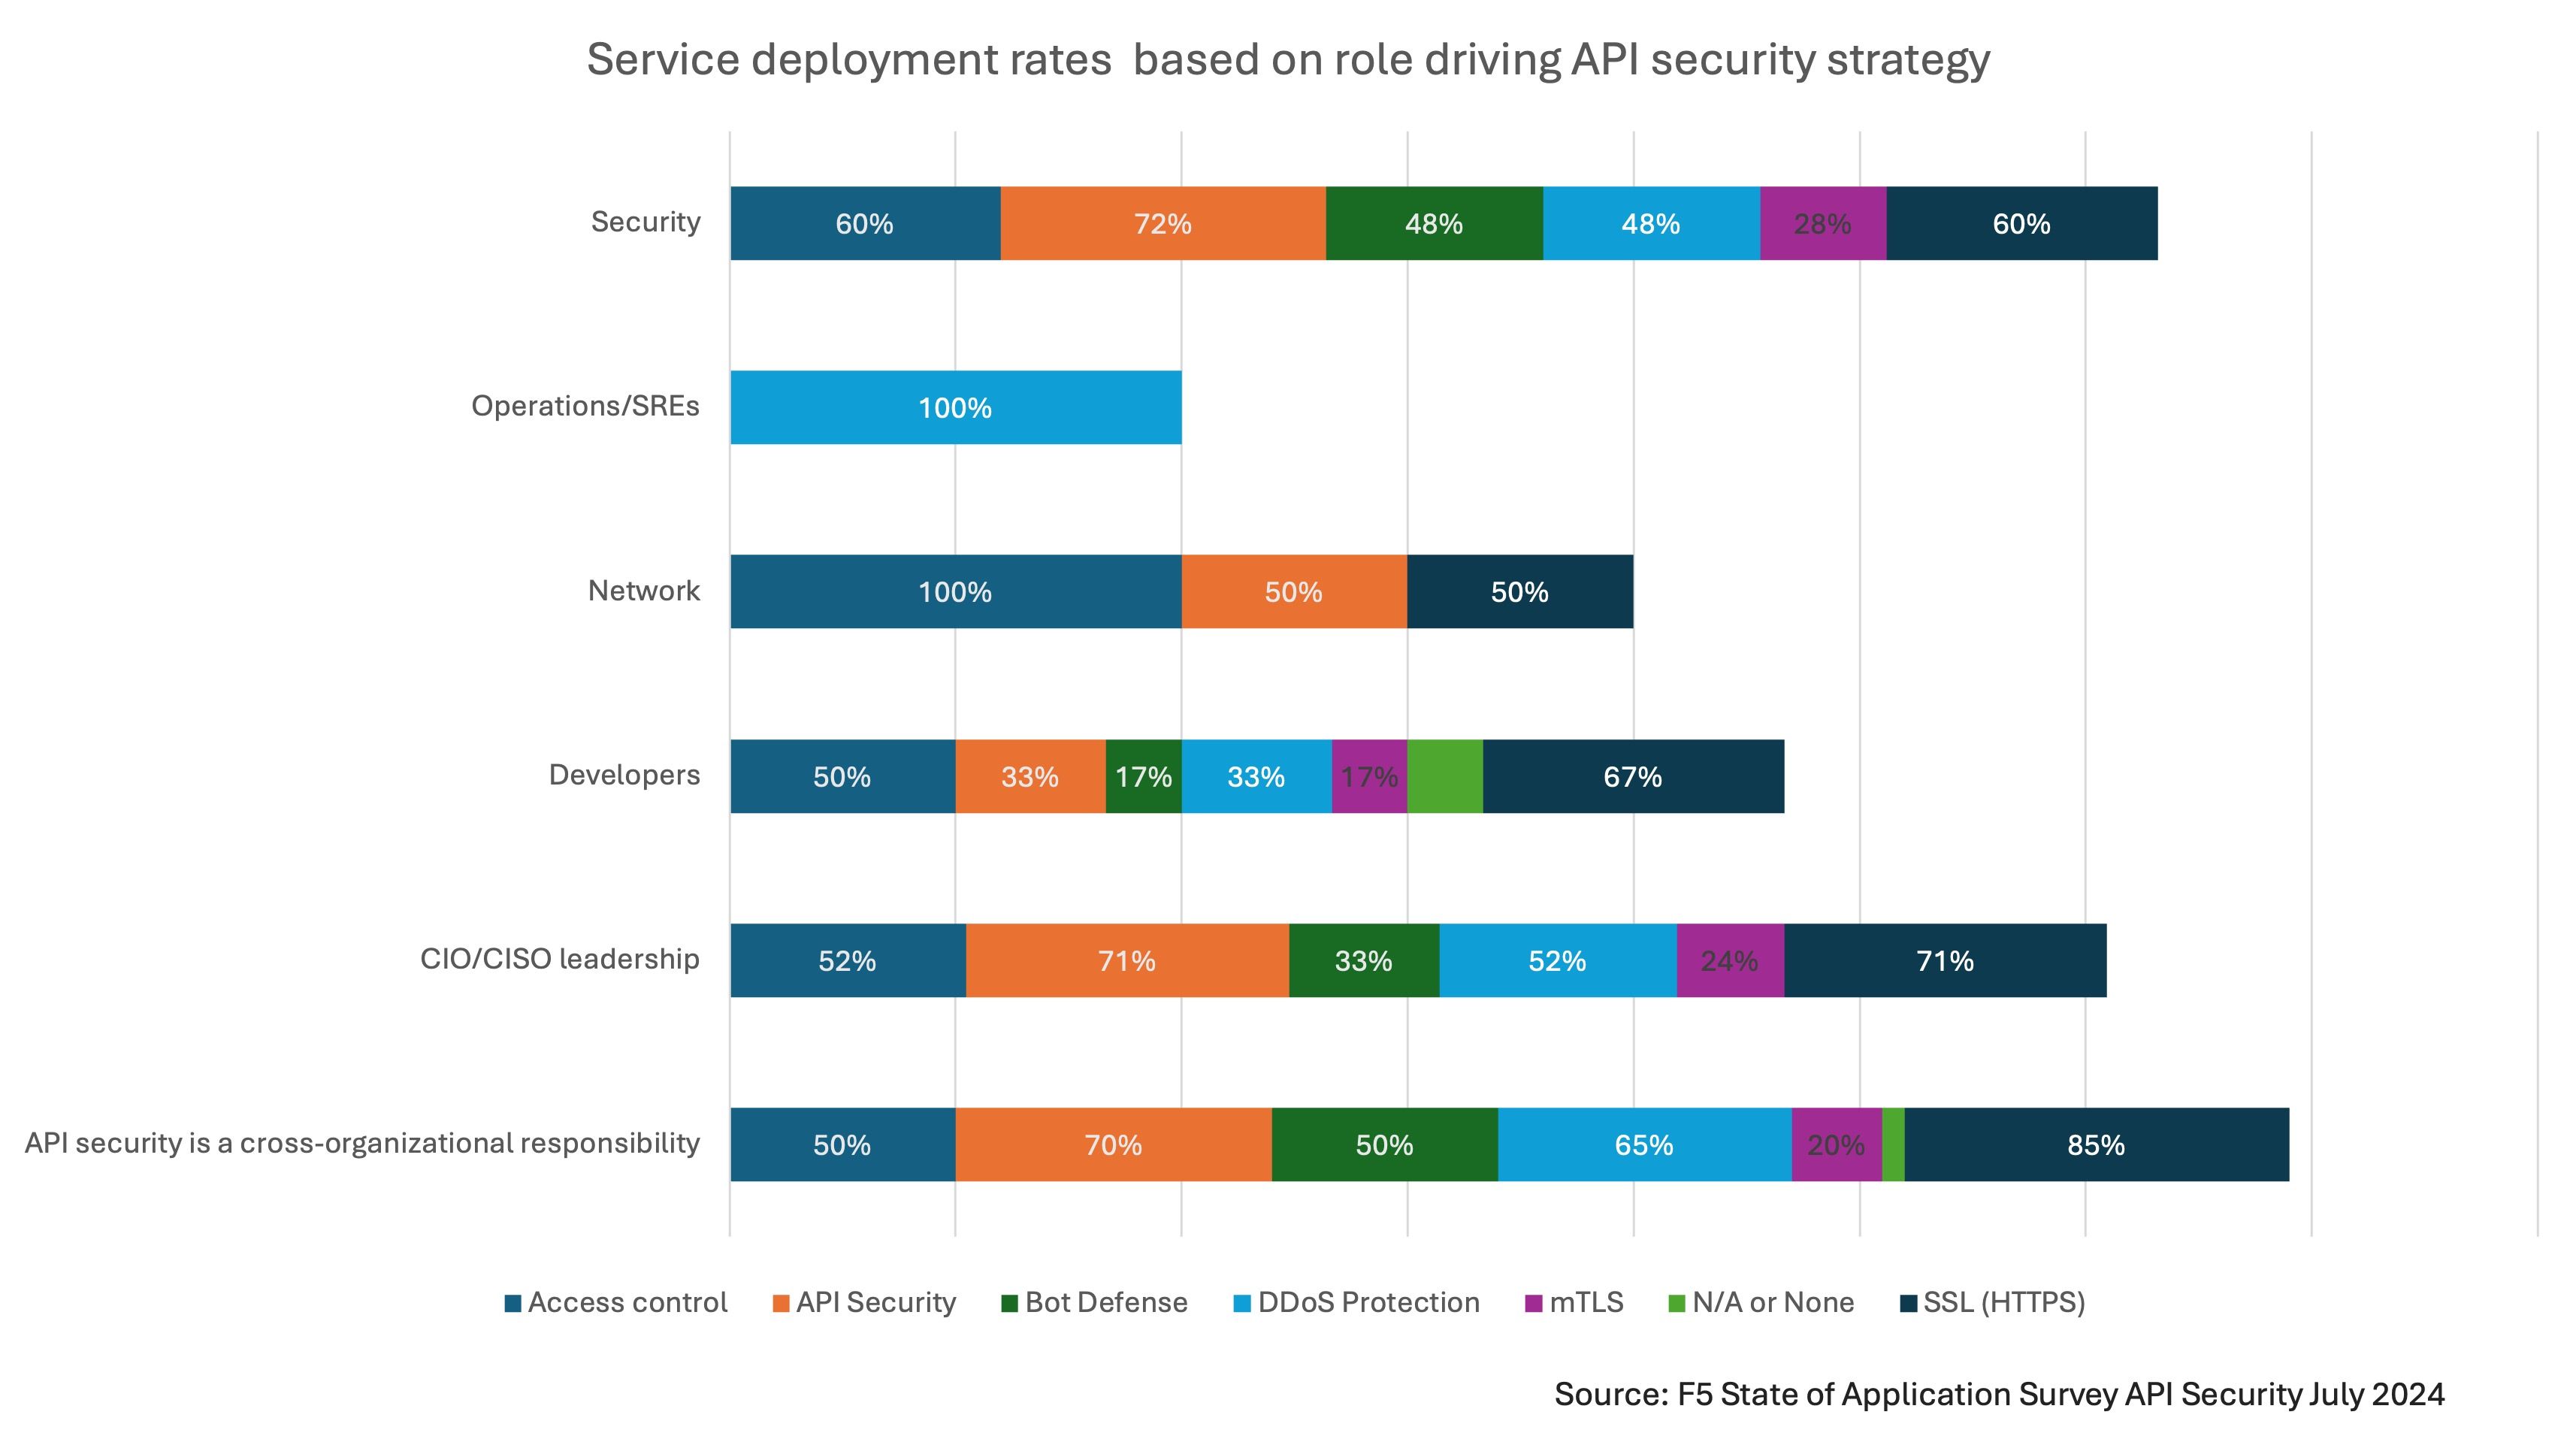
Es zeigt sich, dass das umfassendste Dienstangebot bereitgestellt wurde, wenn die API-Sicherheitsstrategie organisationsübergreifend verantwortet wurde, dicht gefolgt von der allgemeinen Sicherheitsorganisation und der CIO-/CISO-Führungsebene.
Vielleicht noch beunruhigender ist, dass die API-Sicherheit erst in der Testphase des API-Lebenszyklus berücksichtigt wird, wenn SREs die Sicherheitsstrategie vorgeben. Wird die Verantwortung für die API-Sicherheitsstrategie anderen Bereichen übertragen, beginnt die Einbindung der API-Sicherheit größtenteils bereits in der Design- oder Entwicklungsphase. Selbst wenn Netzwerkteams die API-Sicherheitsstrategie vorgeben, geben sie an, dass die API-Sicherheit in der Entwicklungsphase eingebunden werden sollte.
Die gute Nachricht ist, dass die meisten Unternehmen die Verantwortung für die Festlegung der API-Sicherheitsstrategie einer dieser drei Gruppen übertragen. Lediglich 8 % überlassen sie den Entwicklern, noch weniger (3 %) erwarten, dass Netzwerkexperten diese Aufgabe übernehmen, und nur 1 % weist sie SREs zu.
Dies deckt sich weitgehend mit dem Bereich, dem die API-Sicherheit zugeordnet ist. Denn diese Entscheidung hängt maßgeblich davon ab, wer die Strategie vorgibt. Wenn die API-Sicherheitsstrategie von der CIO-/CISO-Führungsebene vorgegeben oder als organisationsübergreifend betrachtet wird, verteilt sich die API-Sicherheit letztlich auf vier typische Bereiche: API-Management, Anwendungssicherheit, Netzwerk sowie den Sicherheitsbereich, dort jedoch getrennt von der Anwendungssicherheit. Da sich die Dienste zur Absicherung und zum Schutz von APIs über mehrere Bereiche erstrecken können, ist das nachvollziehbar.
Wenn Ihr Unternehmen also die Strategie für API-Sicherheit der CIO-/CISO-Führung oder dem Sicherheitsbereich zuordnet beziehungsweise sie als unternehmensübergreifende Aufgabe betrachtet, herzlichen Glückwunsch! Ihr strategischer Ansatz führt zu umfassenden Sicherheitskontrollen durch Sicherheitsdienste, die APIs gegen eine Vielzahl von Angriffen absichern und schützen.
Noch tiefere Einblicke in das geheime Leben von APIs erhalten Sie in unserer heutigen Pressemitteilung und in unserem aktuellen Bericht. Darin finden Sie weitere erschreckende Statistiken, erfahren aber auch mehr darüber, wie APIs in Unternehmen tatsächlich eingesetzt werden und welche Sicherheitsfunktionen Unternehmen für den Schutz von APIs als wichtig erachten.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.