Dies ist der vierte Blogbeitrag in einer Reihe über die Herausforderungen der digitalen Transformation.
- Die überraschende Wahrheit über die digitale Transformation
- Die überraschende Wahrheit über die digitale Transformation: Cloud-Chaos
- Die überraschende Wahrheit über die digitale Transformation: Sicherheit überspringen
Skalennachteil.
Wenn ein Unternehmen wächst, insbesondere über einen längeren Zeitraum, sammelt sich meist Ballast an, um den man sich kümmern muss. Die Zahl der Anwendungen, die unterstützt werden müssen, nimmt nur selten ab. In der Regel steigt sie – manchmal innerhalb weniger Jahre sogar exponentiell. Unter normalen Umständen verdoppelt sich die Zahl der Anwendungen etwa alle vier Jahre. Setzt sich eine neue Technologie durch, steigt diese Zahl noch schneller.
Jede App erfordert mehr Unterstützung im Betrieb (für Uneingeweihte: Netzwerk, Rechenleistung, Speicher und Sicherheit). Doch so wie wir wissen, dass vertikale Skalierung nur begrenzt weiterhilft (man kann ein Problem nicht unbegrenzt mit zusätzlicher Hardware lösen), gilt das Gleiche auch für personelle Ressourcen. Wir können nicht einfach immer mehr Betriebspersonal einstellen, um mit dem Wachstum der Apps Schritt zu halten. Das erhöht den Verwaltungsaufwand und verlangsamt die Kommunikation, weil wir erst mühsam herausfinden müssen, wer wofür zuständig ist – ganz zu schweigen davon, tatsächlich mit dieser Person ins Gespräch zu kommen.
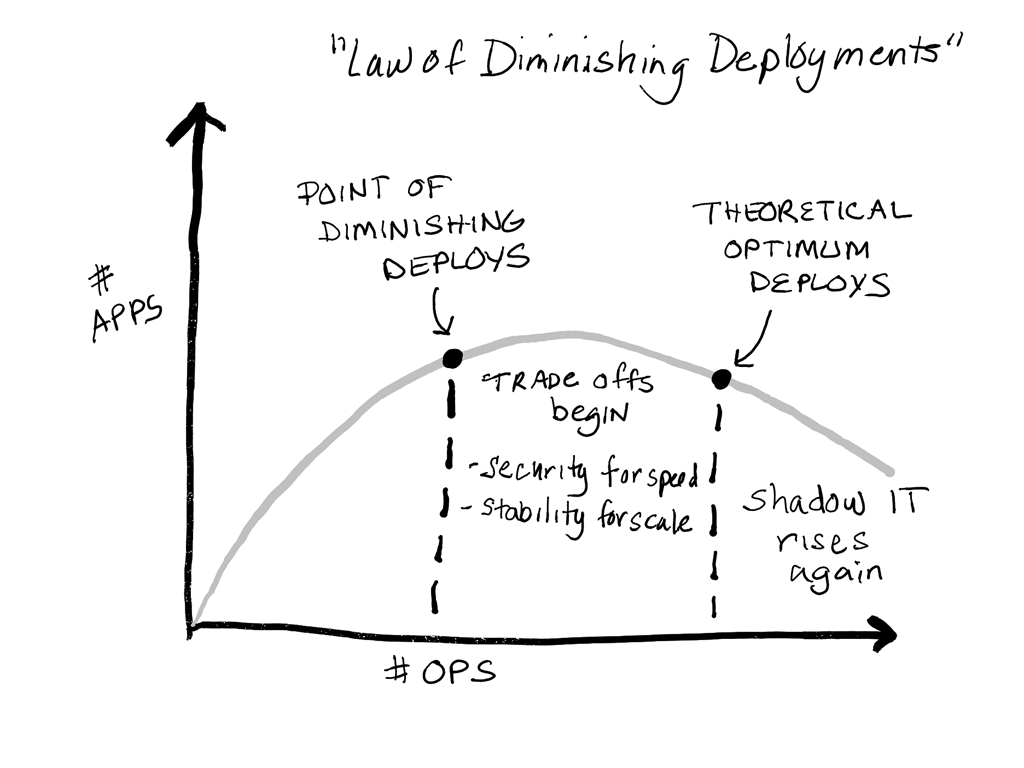
Genau das zeigt uns das Gesetz des abnehmenden Nutzens von Deployments. Irgendwann behindert die Anzahl der Ops tatsächlich das Deployment, und es kommt zu Zielkonflikten. Wie Faust, der mit dem Teufel paktiert, entscheiden wir uns für Geschwindigkeit statt Sicherheit und für Skalierbarkeit statt Stabilität. Schließlich erreichen wir einen Wendepunkt, an dem wir mit unserem theoretischen Latein am Ende sind und Dev, Ops und das Unternehmen beginnen, sich anderweitig nach Lösungen umzusehen.
Kurz gesagt: Man kann nur eine begrenzte Zahl an Ops-Mitarbeitern einstellen, um die wachsende Zahl von Apps zu bewältigen, bevor man mit dem Gesetz des abnehmenden Deployment-Ertrags in Konflikt gerät.
Deshalb ist Automatisierung für den IT-Betrieb unerlässlich, um mit der wachsenden Zahl an Anwendungen und der Nachfrage nach schnelleren Bereitstellungen Schritt zu halten. Denn egal, wie schnell Sie tippen: Rechner sind schneller.
Bedenken Sie jedoch, dass Automatisierung mehr ist als nur Skripterstellung.
Wir arbeiten bereits viel mit Skripten, und das hat sicherlich dazu beigetragen, dass wir bei Bereitstellungen zumindest mithalten können. Damit Automatisierung wirklich erfolgreich ist, darf sie nicht für jedes Gerät oder jede Anwendung einzeln umgesetzt werden. Das funktioniert einfach nicht. Dieser Ansatz ist nicht skalierbar. Wenn Sie für jedes Gerät oder jede Anwendung ein eigenes Skript schreiben, setzen Sie Automatisierung nicht richtig um.
Bei der Automatisierung muss es um den Prozess (eigentlich handelt es sich also um Orchestrierung, aber das ist eine Windmühle, gegen die ich immer wieder anrenne und die einfach nicht umfallen will) und um eine konsistente Ausführung gehen. Das bedeutet, dass Sie Automatisierung einführen müssen – statt Änderungen lediglich per Skript umzusetzen. Und das erfordert einen neuen Ansatz, der DevOps-Prinzipien wie Infrastructure as Code einbezieht.
Infrastruktur als Code
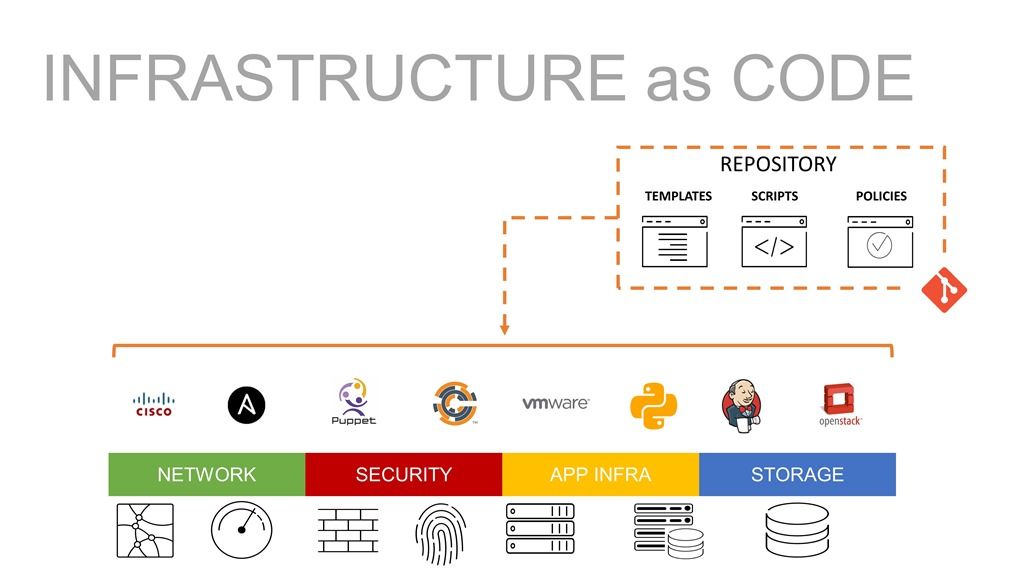
Infrastructure as Code ist ein Vergleich. Das bedeutet, dass die eigentliche Infrastruktur aus Software oder Hardware bestehen und in der Cloud oder lokal betrieben werden kann. Für die Bereitstellung spielt die konkrete Implementierung keine Rolle, da wir APIs und Bereitstellungsartefakte verwenden, um das Verhalten von Infrastructure as Code zu erzielen. Indem wir die Konfiguration vom Gerät entkoppeln, können wir das Gerät wie eine Blackbox behandeln.
Entscheidend sind die Bereitstellungsartefakte – die Vorlagen, Skripte und Richtlinien, mit denen das Gerät für den gewünschten Dienst bereitgestellt und konfiguriert wird. Diese werden in einem Repository (ON-PREMISES) gespeichert. Sie beschreiben einen bestimmten Dienst vollständig – ob Netzwerk-, Sicherheits-, Speicher- oder Anwendungsinfrastruktur – und können verwendet werden, um den Dienst jederzeit neu zu erstellen. Mit diesen Artefakten lassen sich einzelne Aufgaben automatisieren – etwa das Hinzufügen einer Firewall-Regel, die Bereitstellung eines Load Balancers oder die Konfiguration der WAF. Anschließend können sie zu einem orchestrierten Prozess kombiniert werden, um eine kontinuierliche Bereitstellung zu ermöglichen.
Der Grund, warum dies für die Bewältigung von Skalennachteilen wichtig ist, liegt darin, dass reine Skripterstellung nach wie vor eine Aufgabe ist, die für jedes Gerät einzeln ausgeführt werden muss. Mit einem Skript wird aus einer fünfminütigen Arbeit eine Fünf-Sekunden-Aufgabe. Dennoch muss es weiterhin manuell aufgerufen und der Prozess von Menschen gesteuert werden. Dem übergeordneten Bedarf, den gesamten *Prozess* zu automatisieren, wird dies nicht gerecht – und genau das ist erforderlich, um die nötigen Skaleneffekte zu erzielen und in einer digitalen Wirtschaft wettbewerbsfähig zu sein.
Freuen Sie sich auf den letzten Beitrag dieser Reihe. Darin gehen wir näher darauf ein, wie Sie die wachsende Zahl von Anwendungen, die in containerisierten Umgebungen bereitgestellt werden, zuverlässig und sicher ausliefern können.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...