Jahrelang begannen meine Gespräche über digitale Souveränität mit Kunden in Europa, im Nahen Osten und im asiatisch-pazifischen Raum mit einer Frage: Wo werden die Daten gespeichert? Das ist nach wie vor wichtig, doch inzwischen stellen Führungskräfte eine schwierigere Frage. Sie wollen wissen, wer die Kontrolle über die Systeme hat, auf denen ihr Unternehmen aufbaut, und ob diese Kontrolle auch unter veränderten Umständen bestehen bleibt.
Die Budgets zeigen, wie ernst sie das Thema nehmen. Gartner prognostiziert, dass die weltweiten Ausgaben für souveräne Cloud-Infrastruktur im Jahr 2026 80 Milliarden US-Dollar erreichen werden. Das stärkste Wachstum wird im Nahen Osten und in Afrika (89 %), in den entwickelten Märkten im asiatisch-pazifischen Raum (87 %) und in Europa (83 %) erwartet. Diese Dynamik wird teils durch regulatorische Anforderungen, teils durch das Streben nach Resilienz angetrieben.
KI hat die Kontrollpunkte verlagert
Jede KI-Bereitstellung fügt neue Ebenen hinzu, die in den meisten Souveränitätsstrategien nie vorgesehen waren: Modelle, Prompts, Agenten, APIs und eine immer längere Kette von Drittanbieterdiensten. Laut dem F5-Bericht „State of Application Strategy 2026“ betreiben oder evaluieren Unternehmen mittlerweile durchschnittlich sieben KI-Modelle. Zu den Gründen für diese Diversifizierung zählen Anforderungen an Datensouveränität und Compliance. Jedes Modell und jede Verbindung schafft eine Stelle, an der Daten abfließen können, Entscheidungen getroffen werden oder externe Akteure Einfluss gewinnen.
“Jedes Modell, jeder Agent und jede API, die ein Unternehmen hinzufügt, gibt Dritten potenziell ein Mitspracherecht bei seinen Daten und Entscheidungen. Souveränität hängt davon ab, wer die Schlüssel, die Inferenzschicht, den Zugriff und die Betriebssysteme hinter Industrieanlagen und Versorgungsnetzen kontrolliert. F5 und Red Hat helfen Unternehmen, die Kontrolle über alle vier Bereiche zu behalten – in der Public Cloud, in einer souveränen Cloud oder in ihren eigenen Rechenzentren und mit dem Maß an Kontrolle, das die jeweilige Anwendung erfordert.”
Bart Salaets, Regional Vice President für Solutions Engineering, Field CTO
An diesen Stellen entscheidet sich, ob Souveränität gewonnen oder verloren wird. Ein Unternehmen, das dort die Kontrolle behält, hält sich alle Optionen offen – unabhängig davon, wo seine Workloads ausgeführt werden. Wer diese Kontrolle abgibt, gibt weit mehr als nur Daten aus der Hand.
Vier Kontrollpunkte, vier Referenzarchitekturen
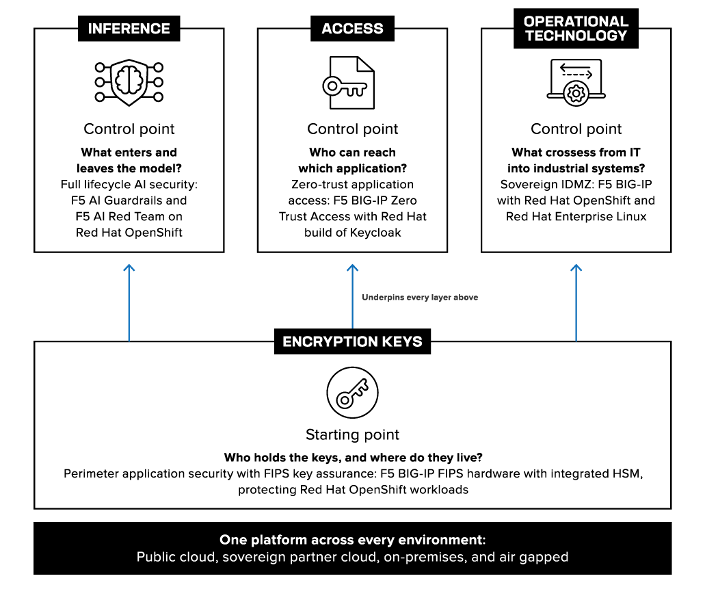
Gemeinsam mit Red Hat hat F5 vier Referenzarchitekturen definiert, die sich an den wichtigsten Kontrollpunkten orientieren:
- Verschlüsselungsschlüssel: Den Ausgangspunkt bildet die Anwendungssicherheit am Netzwerkrand mit FIPS-konformem Schlüsselschutz, da die meisten anderen Schutzmaßnahmen auf Verschlüsselung angewiesen sind. Auf unterstützter F5 BIG-IP-Hardware verlassen private Schlüssel niemals ein FIPS-validiertes Hardware-Sicherheitsmodul. Kein Administrator kann sie extrahieren.
- Inferenz: Für eine KI-Sicherheit über den gesamten Lebenszyklus in souveränen Clouds werden F5 AI Guardrails und F5 AI Red Team auf Red Hat OpenShift ausgeführt. So bleiben Prompts, abgerufene Kontextinformationen und Modellantworten innerhalb der lokalen Vertrauensdomäne – auch in vollständig vom Netz getrennten Umgebungen.
- Zugriff: Der Zero-Trust-Anwendungszugriff in souveränen Clouds kombiniert F5 BIG-IP Zero Trust Access mit einer selbst gehosteten Red Hat Build of Keycloak-Instanz. Diese Kombination überprüft jeden Benutzer, jedes Gerät und jede Anfrage, während die Identitätsdaten innerhalb der Region verbleiben.
- Betriebstechnologie: Eine souveräne industrielle demilitarisierte Zone (IDMZ) kombiniert BIG-IP mit OpenShift und Red Hat Enterprise Linux, um die Schnittstelle zwischen der Unternehmens-IT und den Systemen abzusichern, die Industrieanlagen, Versorgungsnetze und Verkehrsnetze steuern.
Zusammen erzeugen diese Architekturen auch Nachweise – von Protokollen zur Schlüsselverwahrung bis hin zu Audit-Trails für Inferenzen –, die Bewertungen im Rahmen von Regelwerken wie NIS2, DORA und der EU-KI-Verordnung unterstützen.
Warum die Plattform wichtig ist
Red Hat OpenShift ist eine führende Kubernetes-Plattform, die Unternehmen einen konsistenten Betrieb über Hyperscale-Clouds, souveräne Partner-Clouds, lokale Rechenzentren und vollständig isolierte Standorte hinweg ermöglicht. Red Hat Confirmed Sovereign Support ergänzt dies um einen Rund-um-die-Uhr-Support, der von verifizierten EU-Bürgern innerhalb der EU erbracht wird. Auf dieser Grundlage bleiben die Sicherheits- und Traffic-Richtlinien von F5 bei jeder Verlagerung der Workloads zwischen Hardware-, virtuellen und Container-Umgebungen erhalten.
Die Schlüsselverwahrung bildet die Ausnahme. Um private Schlüssel in einem FIPS-validierten Hardware-Sicherheitsmodul zu speichern, ist unterstützte BIG-IP-Hardware erforderlich. Diese Entscheidung sollte frühzeitig in der Planungsphase getroffen werden.
Souveränität in Abstufungen
Nicht jede Anwendung benötigt dasselbe Schutzniveau. Eine öffentliche Website und ein Workload im Verteidigungsbereich bergen sehr unterschiedliche Risiken. Sie gleich zu behandeln, verschwendet entweder Budget oder lässt Schutzlücken offen. Ein praxisnäherer Ansatz legt den Grad der Souveränität für jede Anwendung individuell fest und baut auf der bestehenden Infrastruktur auf – einschließlich der Public Cloud.
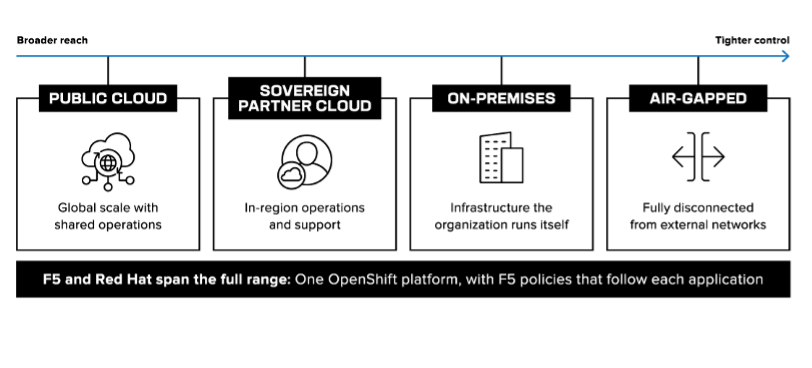
Die meisten Unternehmen beginnen mit Verschlüsselungsschlüsseln und weiten ihre Kontrolle auf Inferenz, Zugriff und Betriebstechnologie aus, je stärker die KI-Nutzung zunimmt und je umfassender die regulatorischen Vorgaben werden. Führende Unternehmen werden KI schnell einführen und dabei alle vier Kontrollpunkte fest im Griff behalten. Geschwindigkeit und Souveränität sind vereinbar, wenn die Architektur auf beides ausgelegt ist.
Die Referenzarchitekturen finden Sie hier. Besuchen Sie auch unsere Webseite zu F5 und Red Hat.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...