どれが必要で、どこに配置すればよいでしょうか?
新世代のアプリケーションアーキテクチャが登場するたびに、ネットワークトラフィックにも影響が及びます。F5がこの点を重視するのは、アプリケーションアーキテクチャが大きく変化するたびに、それに伴ってアプリケーションデリバリとセキュリティも変化し、新たに生じる課題に対応する必要があるためです。
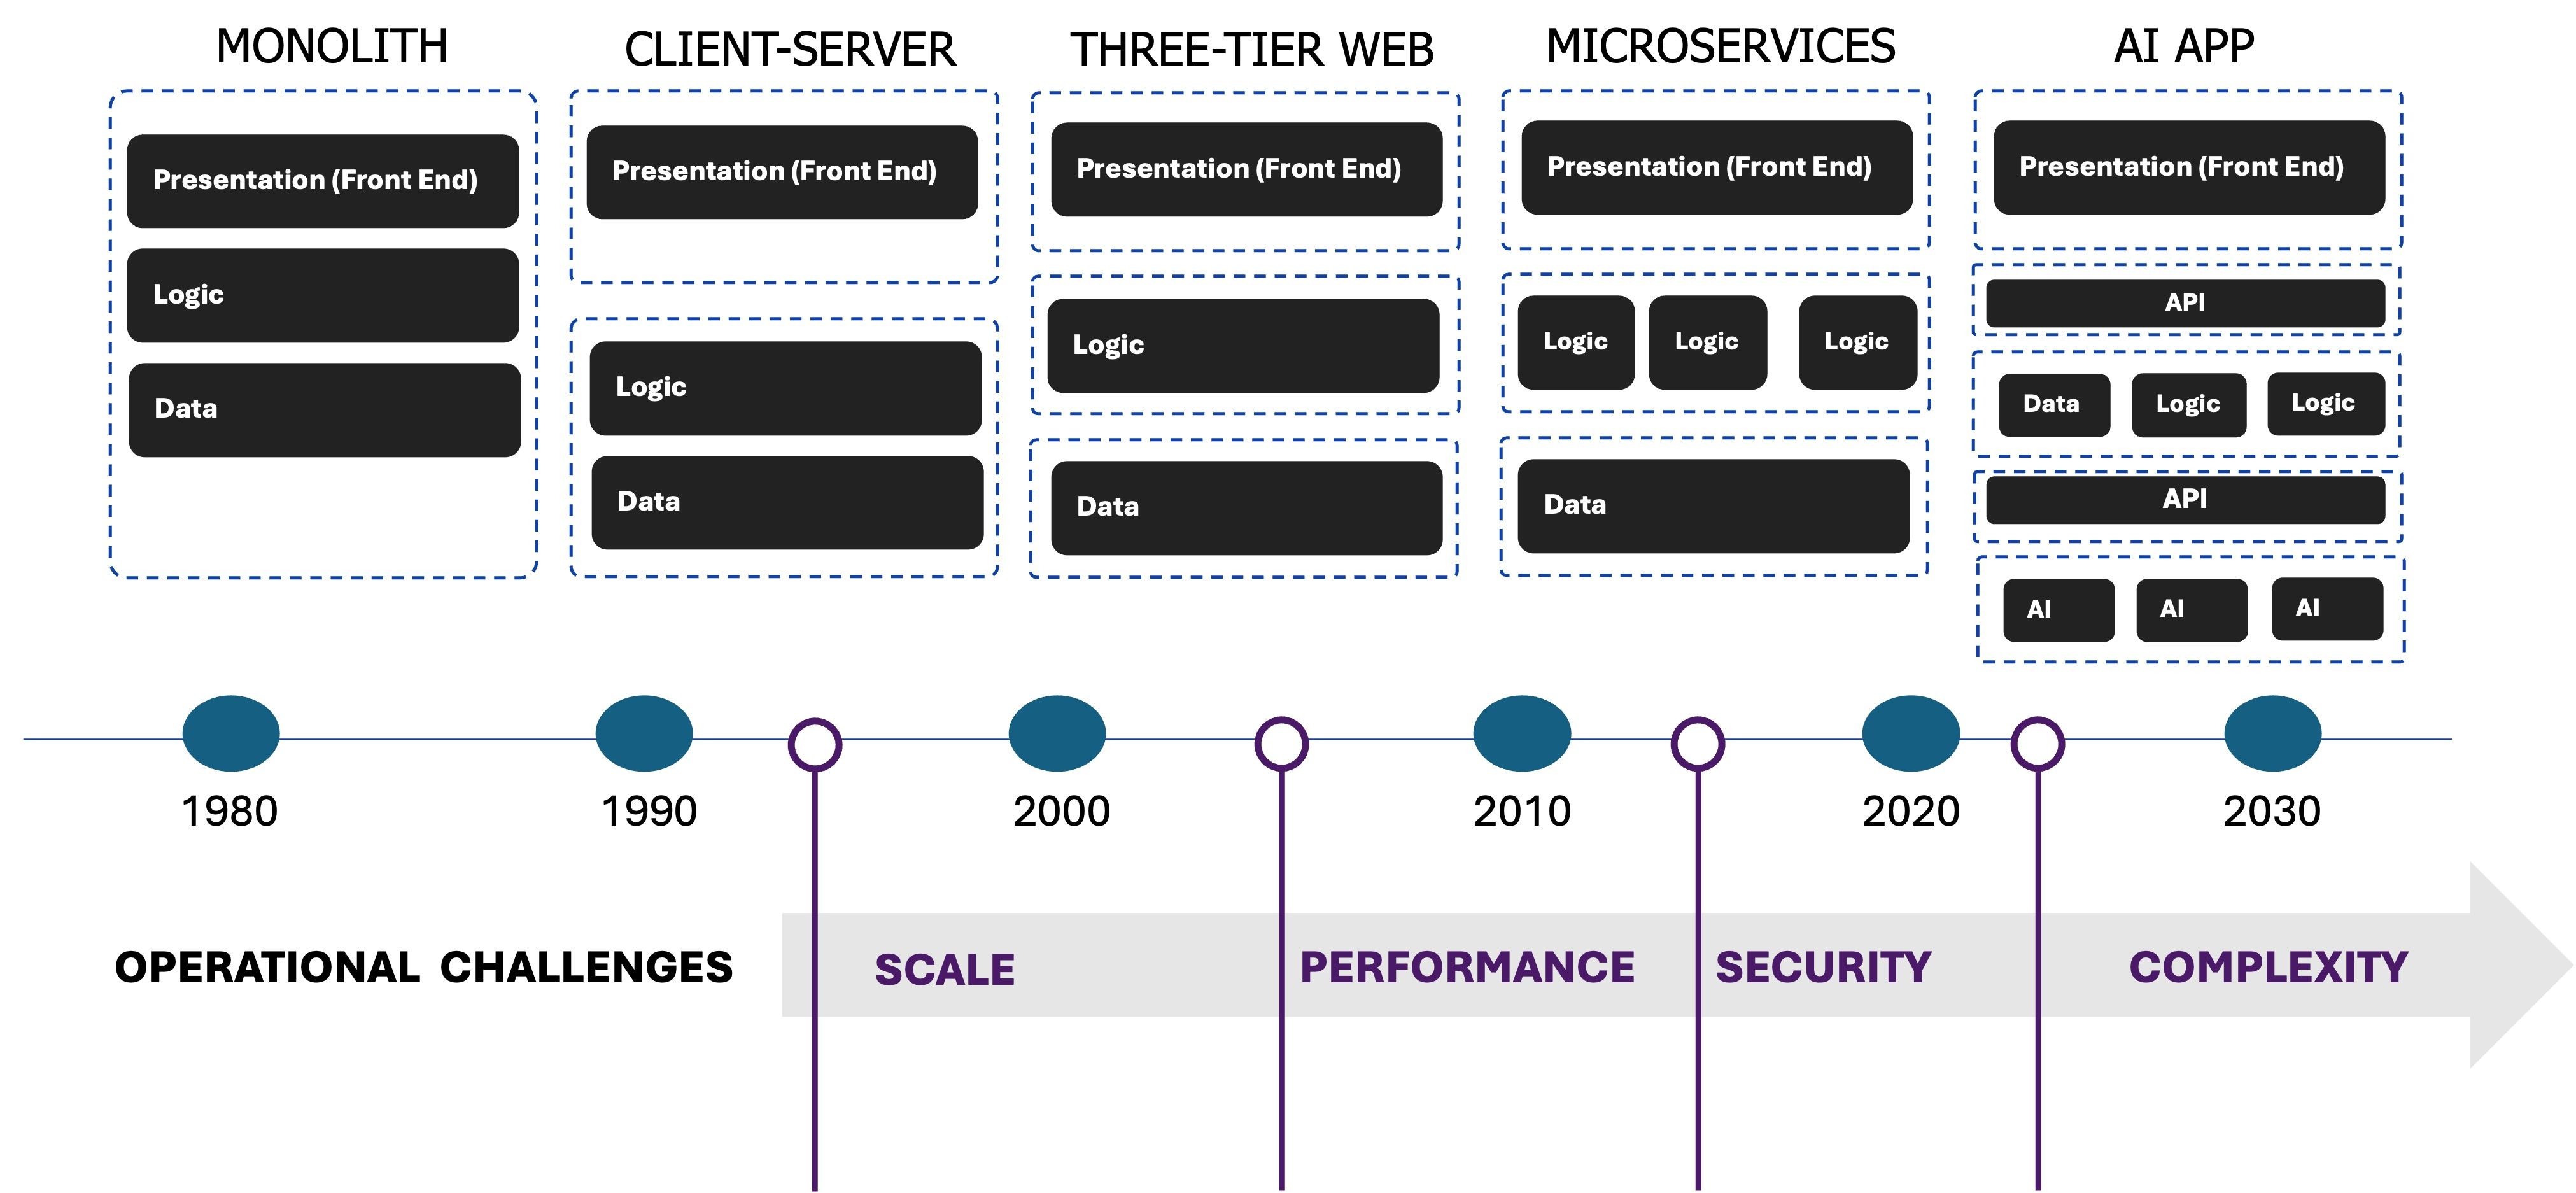
こうした変化と、運用上の課題に対処するためのネットワークの対応を詳しく見ていくと、AIアプリケーションによって実質的に新たな課題が生じているわけではない点は注目に値します。もちろん、規模、パフォーマンス、セキュリティ、複雑さは増していますが、いずれもF5が10年以上にわたって解決に取り組んできた課題です。
しかし、AIによってワークロードの分散やトラフィックパターンは変化します。これは重要な点です。ネットワークトラフィックの大半はアプリケーショントラフィックであり、APIトラフィックの割合も増えているためです。従来との違いはここにあります。コア、クラウド、エッジにまたがる新たなトラフィックパターンと分散状況を把握することで、必要なアプリケーションデリバリおよびセキュリティサービスと、効果と効率を最大限に高めるための最適な配置場所を判断できます。
新たなトラフィックパターン
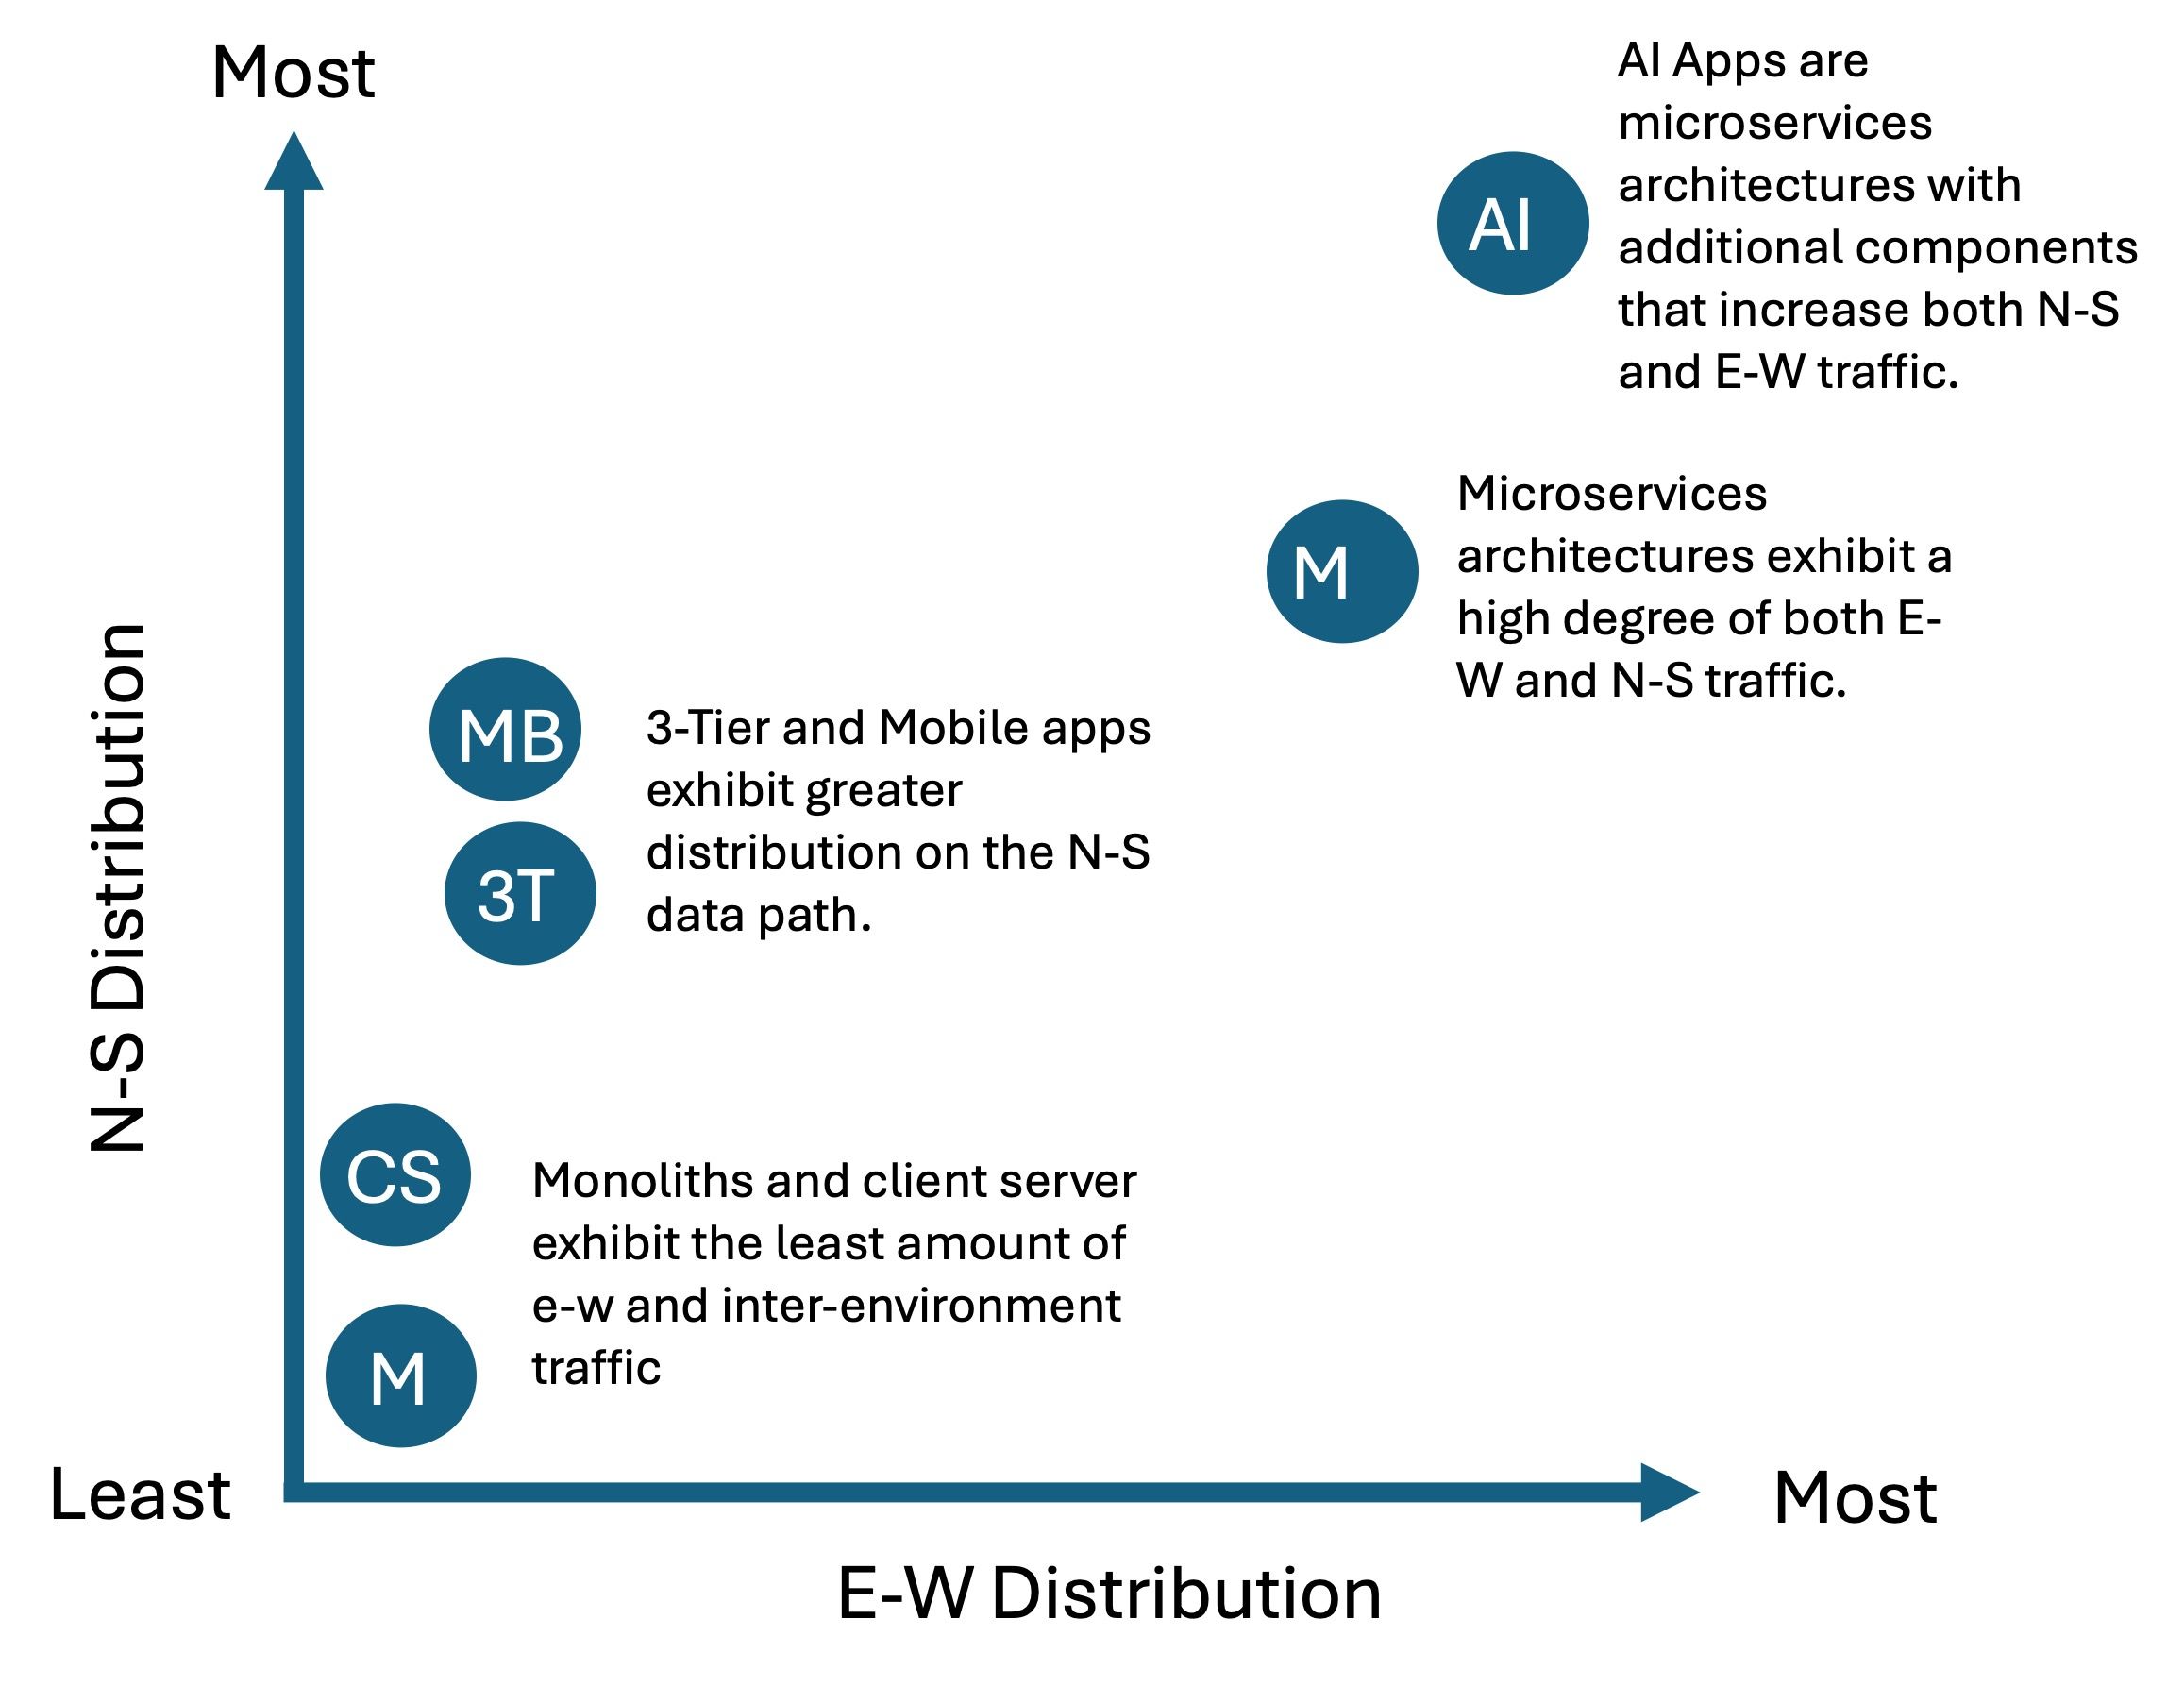
AIアプリケーションがもたらす最も重大な影響の1つとして、E-WトラフィックとN-Sトラフィックの両方が増加する点に留意することが重要です。N-Sトラフィックの多くはAIから発生するため、従来のインバウンドN-Sデータパスに加えて、アウトバウンドN-Sデータパスも戦略的な制御ポイントとなります。
今後2~3年間、AIアプリケーションは既存のポートフォリオに追加されていきます。その後、組織がNLI(自然言語インターフェース)に対する消費者の需要を把握するにつれて、統合が進むでしょう。
N-Sデータパスの分散が進むことで、企業境界におけるサービスとしてのセキュリティへの需要が高まる一方、環境をまたぐE-Wデータパスの分散拡大により、マルチクラウドネットワーキングの必要性も高まっています。社内では、E-Wデータパス上のデータの機密性を背景に、セキュリティ機能とアクセス機能の必要性が急速に高まっています。
その結果、AIアプリケーションアーキテクチャには、アプリケーションデリバリとセキュリティが価値を発揮する新たな挿入ポイントが2つ生まれます。また、効率化、コスト削減、有効性の向上を見据え、アプリケーションデリバリとセキュリティの導入先を見直す機会にもなります。
推論サーバーを対象とするCVEが記録され始めていることを踏まえると、これは重要です。推論サーバーは、「モデル」層のうち、APIを介してクライアントと通信するサーバー部分です。AIモデルとサーバーを検査し、攻撃を検知して、悪用から保護する機能を導入するには、ここが最適です。そのため、ここでAPIセキュリティを活用することは、AIセキュリティ戦略全体において重要です。これは「最後の防衛線」であり、プログラム可能なAPIセキュリティソリューションがあれば、AIモデルに対する新たな攻撃を最も迅速に緩和できます。
アプリケーションデリバリとセキュリティの適用ポイント
「AI推論パターン」に関するこちらの記事では、現在のAI推論における3つの主要なデプロイパターンをご紹介しました。これらのパターンに基づき、拡張されたこのアーキテクチャ内でアプリケーションサービスを導入できる6つの異なるポイントと、セキュリティ、スケーラビリティ、効率を最適化するための最適なデプロイ先を特定できます。
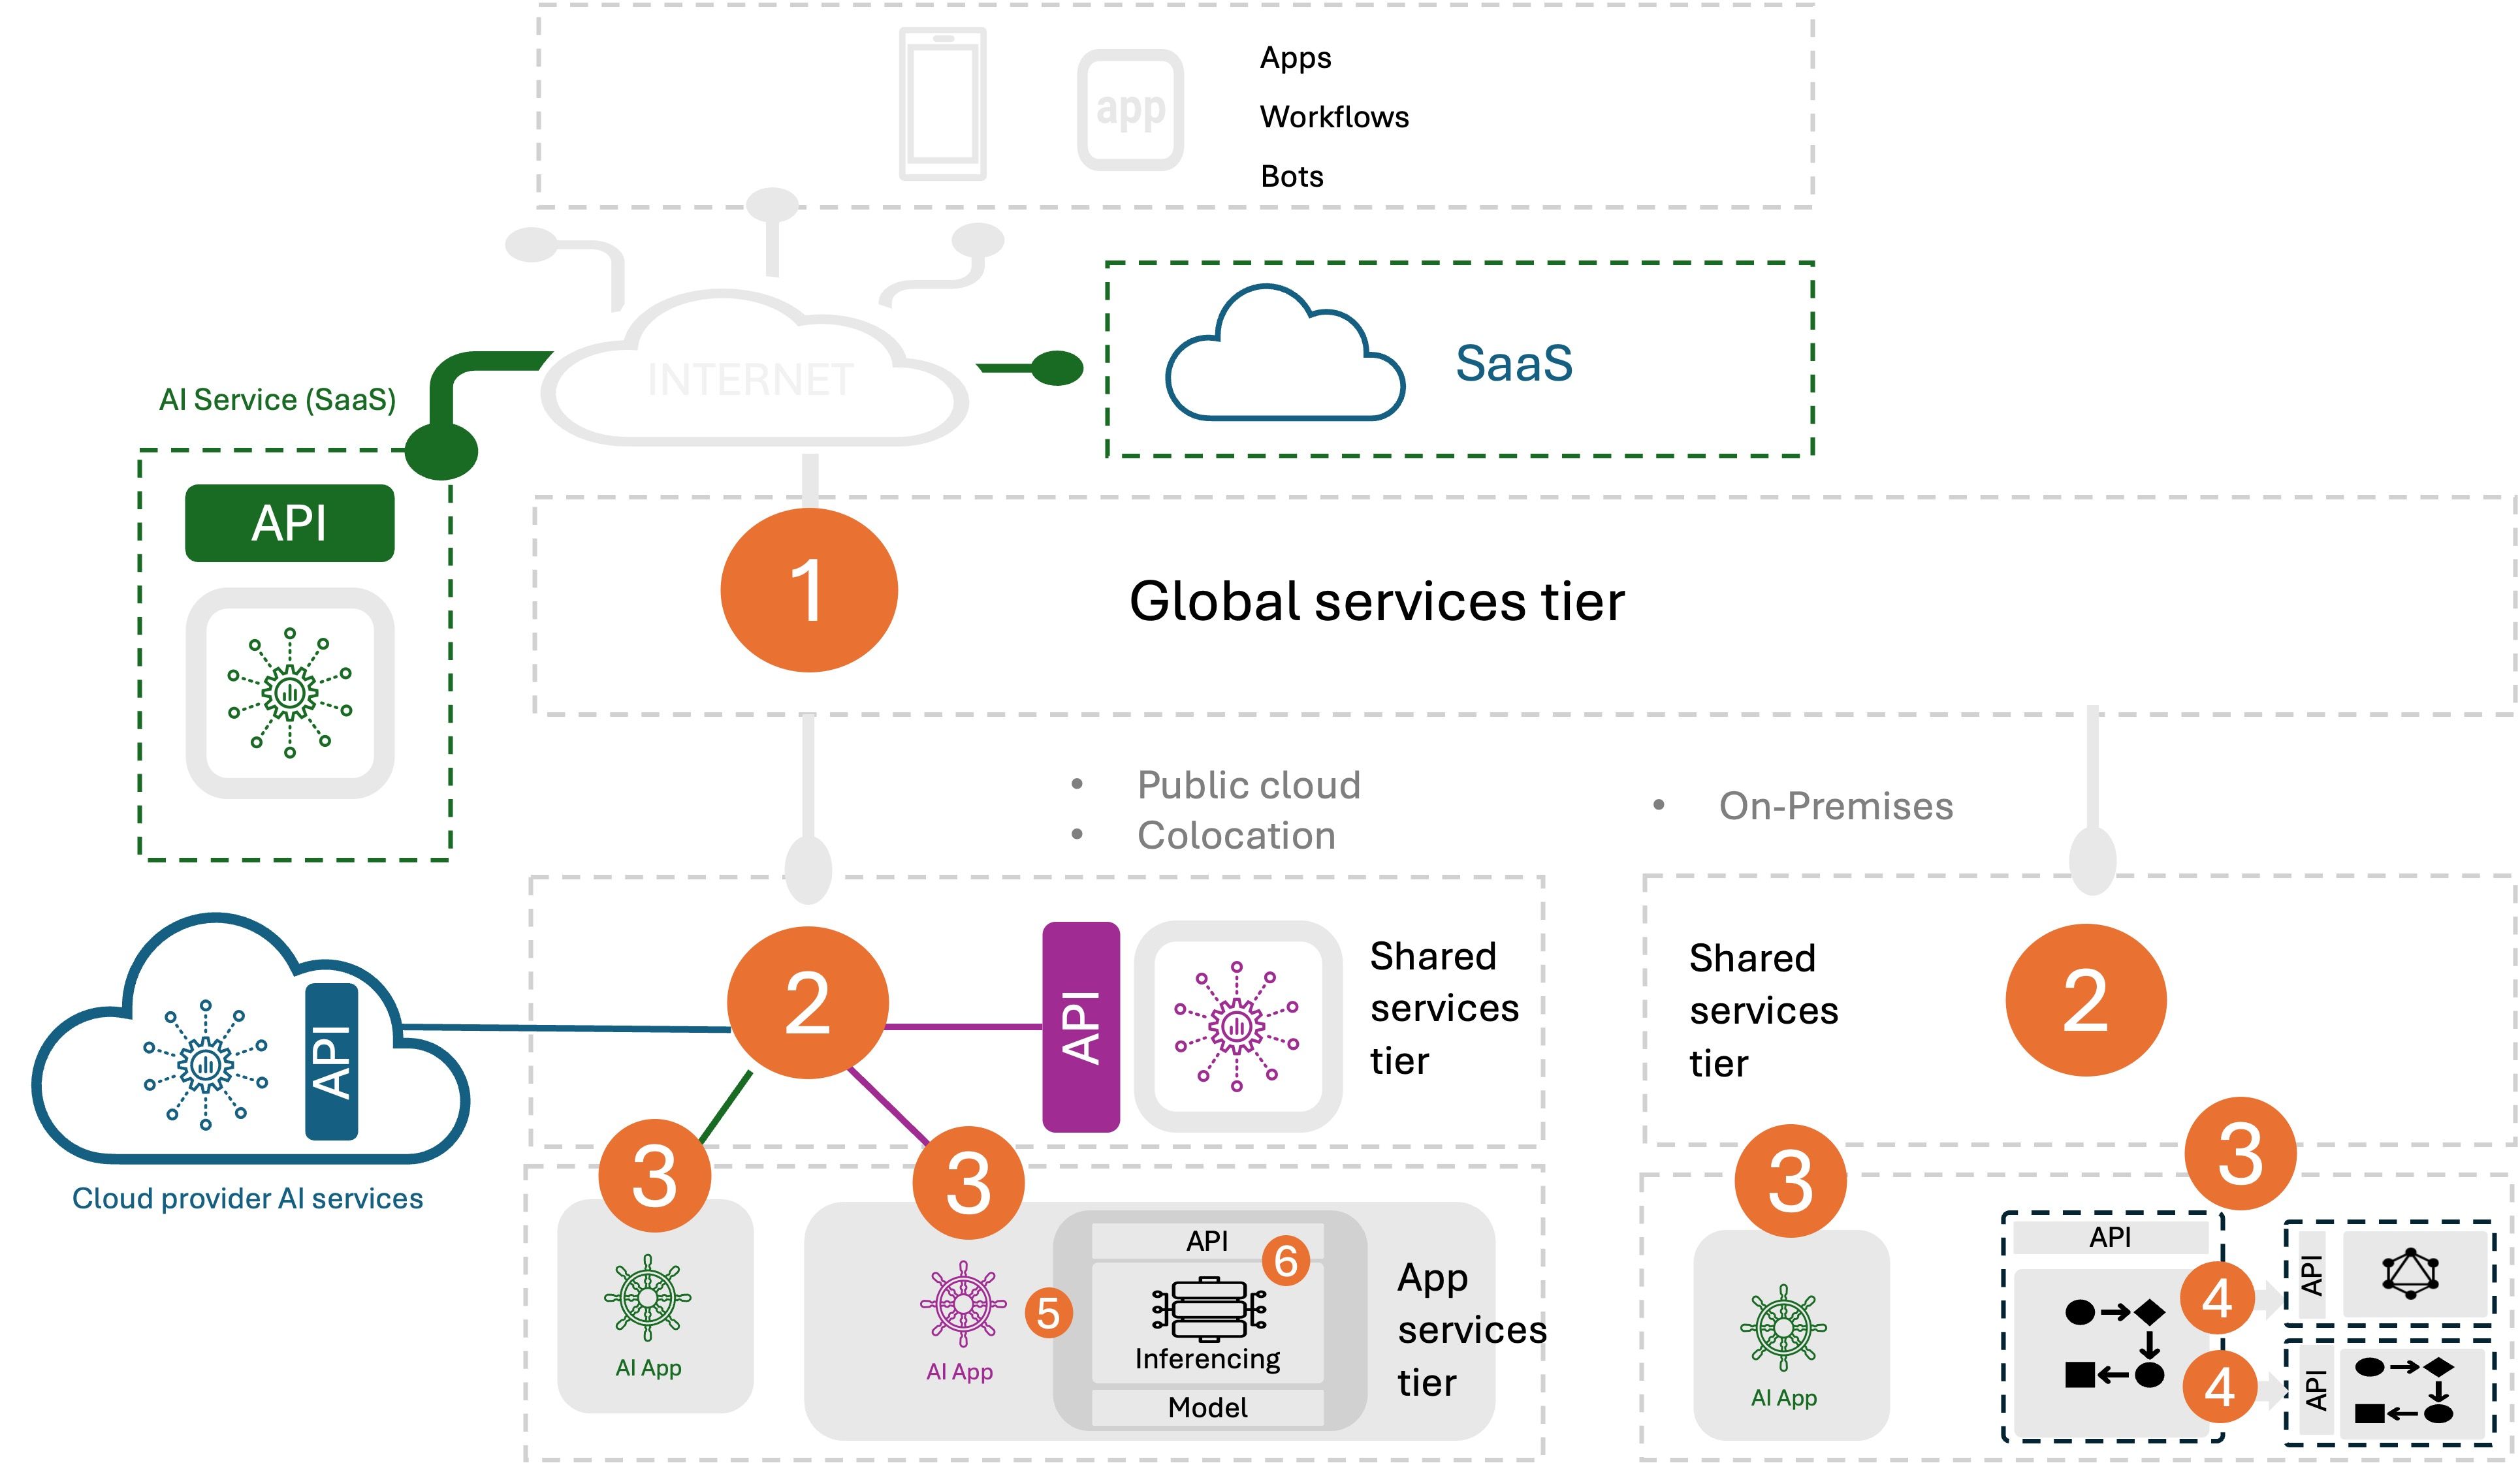
- グローバルサービス(企業単位) この階層のアプリケーションデリバリとセキュリティは、一般にセキュリティサービスが中心ですが、DNS、GSLB、マルチクラウドネットワーキングなど、企業レベルのデリバリサービスも含まれます。DDoS対策やBot Protectionなどのセキュリティサービスは、攻撃者によるIT環境のより深い階層にある重要かつ高コストなリソース、特にパブリッククラウドでホストされているアプリケーションの消費を防ぐため、この階層に適しています。
- 共有サービス(拠点単位) この階層のアプリケーションデリバリとセキュリティは、攻撃者に対する防御をさらに強化するとともに、アプリケーション、API、インフラストラクチャサービス(ファイアウォール、SSL VPNなど)の負荷分散といった可用性サービスを提供します。
- アプリケーションサービス(アプリケーション単位) アプリケーションデリバリとセキュリティは、この挿入ポイントで配信および保護するアプリケーションやAPIとの結び付きがより強くなります。これには、WAF、ローカル負荷分散、モダンアプリケーション向けのイングレス制御などのアプリケーションサービスが含まれます。これらのアプリケーションサービスは、「ユーザーからアプリケーション」への通信を配信し、保護します。
- Microservices Networking(クラスター単位) この挿入ポイントにおけるアプリケーションデリバリとセキュリティは、通常、Kubernetesインフラストラクチャの一部として導入され、mTLSとサービスメッシュが含まれます。これらのサービスは、「アプリ間」通信のデリバリと保護に使用されます。
- AI推論サービス(AIコンピューティング複合環境ごと)この新しい挿入ポイントはAIアプリケーションに特化しており、AI推論サービスの提供と保護を目的としたデリバリーおよびセキュリティ機能を備えています。一般的に、ロードバランシングに加え、AI推論APIを保護するためのアプリケーションレイヤーでのレート制限も使用されます。詳しくは「AI推論がデータセンターアーキテクチャに与える影響」をご覧ください。
- AIインフラストラクチャサービス(AIサーバー単位) この新しい挿入ポイントはAIネットワークファブリックに組み込まれています。DPUにアプリケーションデリバリとセキュリティを導入することで、デリバリサービスとセキュリティサービスのオフロードを促進します。この挿入ポイントでは、必要なデリバリとセキュリティをCPUからオフロードし、推論サーバーが「推論処理の提供」に専念できるようにすることで、推論への投資効率の向上を図ります。F5は推論を内側からスケールでは、この階層について詳しく説明しています。
実際のところ、ほとんどのアプリケーションデリバリおよびセキュリティサービスは、これらの挿入ポイントのいずれにも導入できます。ただし、Ingress Controllerやサービスメッシュなど、特定の環境との統合を前提に設計されたサービスは例外であり、Kubernetes環境への導入に限定されます。
重要なのは、有効性、効率、コストを最適化できる挿入ポイントを特定することです。考慮すべきコストには、これらのサービスの運用コストだけでなく、IT環境のより内部でトラフィックを処理することに伴うコストも含まれます。
また、アプリケーションデリバリとセキュリティを挿入ポイントに対応させるためのベストプラクティスはありますが(そのため、各ポイントに特定のサービスを挙げています)、エンタープライズアーキテクチャは1つとして同じものがないため、ベストプラクティスから外れるべき理由も必ずあります。これが、アプリケーションデリバリとセキュリティにプログラマビリティが求められる主な理由の1つでもあります。環境、アプリケーション、ネットワークはそれぞれ異なり、固有のユースケースに合わせてカスタマイズできることが重要な機能だからです。
環境や挿入ポイントを問わずアプリケーションデリバリとセキュリティが必要とされるため、F5は、あらゆる環境で可能な限り多くの挿入ポイントにアプリケーションデリバリとセキュリティを導入できるよう支援することを重視しています。これにより、組織は環境、アプリケーション、ネットワークのアーキテクチャにかかわらず、有効性、効率、コストを最適化できます。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。