1990年代、テクノロジーの世界は目覚ましい速さで進化していました。なかでもデジタルトランスフォーメーションの領域において、特に大きな意義を持つイノベーションの1つがF5 BIG-IPでした。これは単なる製品ではなく、今日のアプリケーションデリバリコントローラー(ADC)市場を形作り、確立した先駆者でした。それから約30年を経た今、BIG-IPはF5 Application Delivery and Security Platform (ADSP)の中核を担っています。変化し続けるテクノロジー環境に適応し、長期にわたって価値を提供してきた証しです。
変化のスピードが加速の一途をたどっていることは、今や明らかです。AIの台頭、量子コンピューティングが秘める将来的な可能性、絶えず進化するサイバー脅威を背景に、アプリケーションデリバリとセキュリティのソリューションには、これまで以上のインテリジェンス、速度、セキュリティが求められています。こうしたトレンドからも、適応力は単に望ましいだけでなく、不可欠であることがわかります。BIG-IPは約30年にわたり、イノベーションとレジリエンスを重視する姿勢を貫いてきました。そして今後も、この特長を未来へと受け継いでいきます。
こうした流れを受け、F5が最近、BIG-IP Nextの提供を終了し、BIG-IP TMOSソフトウェアスイートのモダナイゼーションに再び注力することを決定した点については、多くの方がすでにご存じでしょう。この決定は、お客さまから寄せられた幅広いフィードバックと、BIG-IP Next向けに当初構想していた機能強化の多くが、現在ではBIG-IP TMOS内で実現可能になったとの認識に基づくものです。これらの機能強化に、進化するテクノロジー環境に対応する革新的な新機能を組み合わせることで、BIG-IPは次世代のアプリケーション時代を通じて、ミッションクリティカルなワークロードを確実に支えます。
この新たな章は、本日提供を開始するF5 BIG-IP v21.0から始まります。このアップデートは、コントロールプレーンの改善、AIデータデリバリの強化、セキュリティの強化を目的としています。本ブログでは、この画期的なリリースで期待できる内容をご紹介します。それでは、詳しく見ていきましょう。
BIG-IPコントロールプレーンのモダナイゼーション
コントロールプレーンは、重要な意思決定、システム構成の管理、管理操作を担うBIG-IPの中央司令塔と考えることができます。近年、アプリケーションエコシステムの動的な変化と大規模化が進み、BIG-IPのコントロールプレーンにかかる負荷が増大したため、そのアップグレードがBIG-IP Nextプログラムの主要目標となっていました。しかし、BIG-IP Nextの提供終了に伴い、今後のリリースではBIG-IP TMOSのコントロールプレーンのモダナイゼーションに重点を移します。BIG-IP v21.0では、コントロールプレーンの2つのコンポーネントであるMaster Control Program Daemon(通称MCPD)とeXtremeDBに大幅な改良を加え、コントロールプレーンの信頼性、スケーラビリティ、パフォーマンスを向上させます。
1. MCPD:BIG-IPの頭脳ともいえるMCPDは、構成を管理し、BIG-IPの各コンポーネント間の通信を統括します。MCPDは、空港の航空管制官に例えることができます。航空管制官が離陸、着陸、地上走行を管理して航空機の動きを調整するように、MCPDはBIG-IPシステム内のすべてのコンポーネントを調整します。これにより、構成変更とシステムコマンドが一貫して適用され、トラフィックフローが効率的に処理されます。
BIG-IP v21.0では、MCPDをシングルスレッドからマルチスレッドに移行します。これにより、特定のタスクを逐次処理ではなく並行処理できるようになり、需要が高い状況でコントロールプレーンにボトルネックが発生する可能性を低減します。また、MCPDの再起動手順を簡素化、高速化し、システム再起動時のダウンタイム短縮を支援します。さらに、構成変更リクエストの受信からユーザーへの検証結果の返却までに要するエンドツーエンドの構成検証時間を最大25%短縮し、変化の激しい環境でも構成を迅速に更新できるようにします。
2. eXtremeDB:MCPDを空港の航空管制官に例えるなら、データベース管理システムであるeXtremeDBは、航空機の位置、経路、運航スケジュールなどを追跡する管制塔の飛行情報システムに相当します。BIG-IPでは、eXtremeDBがすべての構成情報とシステム状態情報を格納する高速な一元管理リポジトリとして機能し、コントロールプレーンから最新データにリアルタイムでアクセスできるようにします。
BIG-IP v21.0では、eXtremeDBをバージョン8.4にアップグレードし、さまざまな新機能を利用できるようにします。マルチスレッド化によってコントロールプレーンのパフォーマンスが向上するほか、SharedDBモード(複数のプロセスが同じリソースに同時にアクセスできるモード)の使用によって効率が向上します。このアップグレードでは、eXtremeDBを32ビットから64ビットのアーキテクチャに移行します。これにより、構成オブジェクトのスケールが大幅に拡大し、より大規模で複雑な構成に対応するBIG-IPコントロールプレーンの能力が向上します。数千台の仮想サーバー、セキュリティポリシー、高度な負荷分散構成のいずれを管理する場合でも、eXtremeDB v8.4へのアップグレードにより、BIG-IPは拡大するアプリケーションポートフォリオの要件に引き続き対応できます。
AIデータ配信の進化
先に進む前に、ここでいうAIデータデリバリーについて説明します。AIデータデリバリーとは、AIワークロードを支えるためにデータを効率的に移動、保存、利用するプロセスです。システムへの取り込み時でも、AIモデルのトレーニング、ファインチューニング、検索拡張生成(RAG)のワークフローへの提供時でも、適切なデータを利用可能かつスケーラブルで、すぐに使える状態にします。このユースケースがBIG-IPの得意分野であることは言うまでもありません。現在、組織の96%がAIモデルを導入していることから、AIデータデリバリーを最適化し、可能な限りシームレスにすることは、F5にとって最優先事項です。
それでは、AIデータデリバリーを強化するBIG-IP v21.0の機能強化を2つご紹介します。
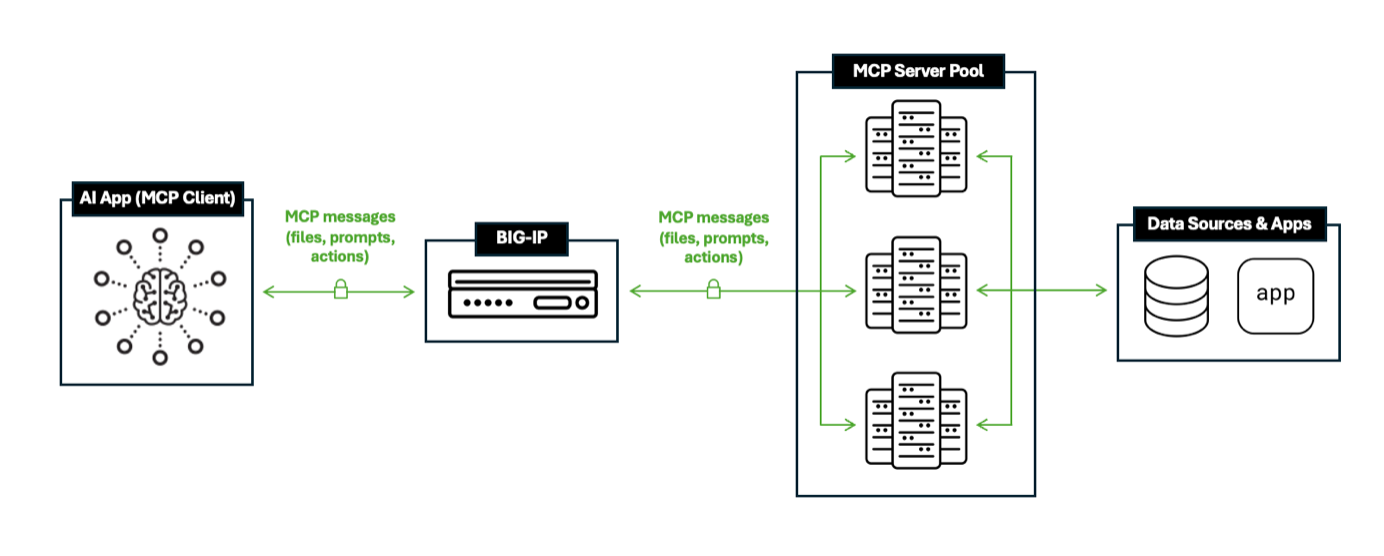
1. Model Context Protocol(MCP)のサポート:MCPは比較的新しいオープンプロトコルで、アプリケーションやデータソースとAIモデルとの連携方法を標準化します。AIの世界におけるUSB-Cのようなもので、あらゆるツール、アプリ、データソース間に個別の接続を構築する必要をなくす、汎用的なプラグアンドプレイ対応のコネクターです。技術的な詳細には深入りしませんが、MCPはクライアントサーバーモデルで動作します。MCPクライアント(AIアプリケーション)は、基盤となるデータソースを公開するMCPサーバーに対して、ファイル、プロンプト、アクションなどのコンテキストを要求できます。
MCPをサポートすることで、BIG-IPはAIトラフィックの負荷分散、最適化、セキュリティ確保をより容易に行えるようになり、レイテンシーの最小化とAIモデルのレジリエンス最大化に役立ちます。BIG-IP v21.0では、MCPトラフィック管理の初期ユースケース群に対応し、セキュリティ機能を含む追加機能は今後のリリースで導入される予定です。
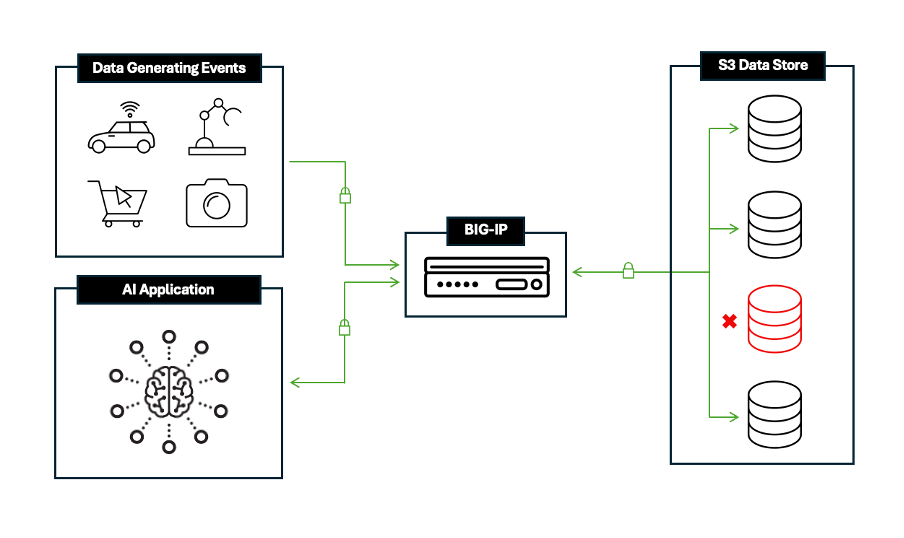
2. S3専用BIG-IPプロファイルの提供: 多くの組織にとって、Amazon S3やS3互換ストレージソリューション(MinIO、Dell、DDN、PureStorage、NetAppなど)は、大規模なデータセットの管理、AIアプリの稼働、その他のデータ集約型アプリケーションの実行に欠かせないものとなっています。こうしたワークロードの規模が拡大するにつれ、S3ストレージとの間でデータを効率的かつ確実に、セキュアに転送する能力がますます重要になります。これは、BIG-IPが強みを発揮する領域です。
この領域ですでに信頼されているソリューションであるBIG-IPは、高パフォーマンスのデータ配信を実現し、S3トラフィックを検査して不正アクセスを検知・ブロックします。また、S3と連携するアプリやAPIを保護し、S3トラフィックに関する詳細なインサイトを提供することで、トラブルシューティングの効率化と意思決定の改善を支援します。
バージョン21.0以降、BIG-IPには、パフォーマンスとセキュリティを最大限に高めながらS3の設定を簡素化する、S3向けに最適化されたプロファイルが導入されます。事前構成済みで本番環境に対応したこれらのプロファイルは、S3データの受信と送信を改善し、不正アクセスの防止と脅威の緩和を実現する堅牢なセキュリティポリシーを備えます。デフォルトのBIG-IPプロファイルと比較して、S3向けに最適化された新しいプロファイルはスループットを大幅に向上させ、AIモデルをさらに高い処理能力で稼働できるようにします。
BIG-IPがS3のパフォーマンスを効率化し、AIデータパイプラインを保護する仕組みについて詳しくは、こちらの技術解説をご覧ください。
F5 BIG-IP SSL Orchestratorの機能強化
最新のセキュリティアーキテクチャにおいてますます重要な役割を担うF5 BIG-IP SSL Orchestrator (https://www.f5.com/products/big-ip-services/ssl-orchestrator) は、TLS/SSLトラフィックを効率的に復号、オーケストレーション、再暗号化することで、組織の防御を強化します。セキュリティサービスチェーンとシームレスに統合し、大規模なトラフィックの詳細検査を可能にすることで、潜在的な脅威の発見を支援し、アプリケーションとネットワークを包括的に保護します。2016年に初めてリリースされたBIG-IP SSL Orchestratorは、信頼性の高いセキュリティソリューションとしてまもなく10年の実績を迎えます。BIG-IP v21.0リリースでは、次の2つの新機能が追加されます。
1. デュアルサービスiRulesで検査サービスを強化:
BIG-IP SSL Orchestratorを活用してセキュリティワークフローを簡素化している企業にとって、iRulesによるヘッダー情報の付加は、接続されたセキュリティツールでより詳細なトラフィック検査を可能にするための重要な要素です。しかし、これまでは検査後に付加したヘッダーを簡単に削除する方法がありませんでした。ヘッダーを残したままにすると、機密情報の漏えい、コンプライアンス基準への違反、後続処理の中断につながる可能性があるため、一部のユーザーは削除用のカスタムスクリプトを作成していました。
しかし、デュアルサービスiRulesの導入により、ヘッダーの挿入と削除の両方を行う機能が組み込まれ、こうした状況は一変する見込みです。これにより、検査サービスは必要な拡張データを受け取ることができ、後続のトラフィックは不要なヘッダーを含まず、コンプライアンスに準拠した状態に保たれます。エラーが発生しやすいカスタムの回避策も不要です。
2. クライアント側のSNI保持により接続のセキュリティが向上:
Server Name Indication(SNI)は、トラフィックを適切なアプリケーションまたはホスト名に振り分けるうえで役立つため、TLSハンドシェイクに不可欠です。SNIがない場合、バックエンドシステムはSNIに基づく処理を実行できず、アプリケーション固有のルーティング、セキュリティポリシー、意思決定に関するワークフローが機能しなくなります。従来、Inbound Gateway Modeで動作するBIG-IP SSL Orchestratorは、クライアント接続をプロキシする際にSNIを保持しておらず、カスタムiRulesまたは構成を利用する以外に対処方法はありませんでした。
一方、BIG-IP v21,0では、SNIの保持がデフォルトで有効になっています。この標準機能により、クライアント側の接続からバックエンドサーバーへSNIデータがシームレスに引き渡されるため、セットアップ時間を短縮し、重要なバックエンドワークフローを円滑かつ確実に実行できます。デフォルトで有効になっていますが、必要に応じてカスタム設定やiRulesでこの機能を上書きすることもできます。
BIG-IPをEntrustから代替認証局へ移行
デジタルセキュリティの先駆者の1社であるEntrustは、まもなく多くの主要ブラウザで認証局としての信頼を失う見込みです。近年、業界標準への準拠に関するさまざまな不備があったことを受け、Google ChromeやMozillaなどのブラウザは昨年、Entrustの証明書を信頼しない方針を公表しました。そのため、2024年11月12日以降に発行されたEntrustの証明書は、ほとんどのブラウザで安全ではないと見なされます。
数年にわたり、ライセンス検証、ソフトウェア更新サービス、使用状況レポートなどのために各種Webサービスへ接続する際、BIG-IPが使用する認証局はEntrustのみでした。しかし、こうした最近の動向を受け、BIG-IPではEntrustをDigiCert、Let’s Encryptなどの主要な認証局に置き換えます。これにより、BIG-IPデバイスと公開Webサイトの間で送信されるデータが暗号化標準に準拠し、今後も最高水準の信頼性とセキュリティを維持できるようになります。この変更はBIG-IP v21.0に実装されるだけでなく、BIG-IP v17.1.3およびv17.5.1.2にもバックポートされます。
今後の展開:BIG-IP v21.0以降の予定
BIG-IP v21.0は、BIG-IPのモダナイゼーションを進める継続的な取り組みにおける大きな一歩ですが、これは始まりにすぎません。今後のリリースでもこの勢いを維持し、特にコントロールプレーンの改善に注力することで、極めて要件の厳しい環境での運用効率化を支援します。
ソフトウェアアップグレードの高速化、コントロールプレーンとデータプレーンの分離、ユーザーインターフェースの刷新などを予定しています。(ご安心ください。使い慣れた設定項目やボタンがなくなることはありません)。さらに、BIG-IPのロードマップを見直し、新たな課題に対応する革新的な機能を提供するだけでなく、多くのお客さまからBIG-IP Next向けに要望が寄せられていた機能も取り入れていきます。
セキュリティ面では、F5はソフトウェア品質の基準向上に取り組んでいます。F5が10月にセキュリティインシデントを公表したことを受け、先週、F5はCrowdStrikeとの統合を発表しました。この統合により、BIG-IPでエンドポイントの脅威を検知して対応できるようになり、悪意のあるアクティビティをプロアクティブに特定して防止するのに役立ちます。BIG-IP v21.0ではまだサポートされていませんが、近日中にサポートされる予定です。BIG-IP v21.0はこれまでで最もセキュアなリリースであり、CVEの総数も過去最少です。v17.5.0以降に確認された200件を超えるCVEに対処しており、今後も卓越したソフトウェア品質とセキュリティの維持を最優先事項として取り組んでいきます。
最後に、BIG-IP v21.0の利用開始を心待ちにしているBIG-IQユーザー向けに、BIG-IP v21.0との互換性を追加したBIG-IQ v8.4.1を近日中にリリースする予定です。
BIG-IP v21.0の詳細については、プレスリリースおよびウェビナーをご覧ください。また、リリースノートを確認し、my.f5.comからソフトウェアをダウンロードして、BIG-IP v21.0をぜひお試しください。
著者について

関連するブログ記事
F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。
F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]