最新のアプリケーションデリバリでは、トラフィックを滞りなく流すだけでなく、分散化が進む環境全体でトラフィックを安全に流し続けることも重要です。現在、ほとんどの組織(93%)が複数の環境でアプリケーションを運用しており、チーム、ツール、運用上の制約も環境ごとに異なります。そのため、統合されたオブザーバビリティの実現は極めて困難です。
この課題に加え、日々の運用判断を変える新たな圧力となっているのが、フロンティアAIです。
Claude MythosのようなフロンティアAIモデルは、脆弱性の発見を加速させ、ベンダーによる製品強化を支援し、顧客成果の向上に貢献しています。一方で、エクスプロイトの開発も加速させ、「問題の発見」から「問題の悪用」までの時間を数週間から数時間へと短縮しています(場合によっては、広く一般に公開される前に悪用されることもあります)。しかし、脆弱性をより迅速に発見できるようになっても、組織が安全にパッチを適用するには、依然として検証サイクルが必要です。そのため、脆弱性、設定ミス、または弱点が判明した後も悪用可能な状態が続く、避けられない露出期間が生じます。
フリート管理が必要な理由
F5 Insight for ADSPは、F5 Application Delivery and Security Platformにおける部門横断的な可視性の基盤として、アプリケーション、BIG-IPサービス、サポートインフラストラクチャ全体にわたり、統合されたほぼリアルタイムのオブザーバビリティを提供します。F5 Insightは、高度な分析、プロアクティブなアラート、AIを活用した運用ナラティブ(MCPおよび任意のLLMを使用)、有用なガイダンスを統合し、F5のエキスパートがスタックを支援するような環境を実現します。
F5 Insightはすでに、チームが次のような疑問を解決するのに役立っています。
- アプリ、サービス、インフラストラクチャ全体で今何が起きているか
- 異常はどこで発生しているか
- リスクやパフォーマンスへの影響を引き起こしているポリシーはどれですか?
- チームは次に何をすべきですか?
F5 Insight for ADSP v1.2では、企業において運用上の負担が特に大きい一方、セキュリティ上極めて重要なワークストリームの1つに対応する機能を追加します。これは、アップデートとパッチ適用によってシステム群を最新かつ堅牢な状態に維持するもので、エンタープライズ規模の組織にとって運用上不可欠です。
BIG-IPアップデートのソフトウェアライフサイクル管理
F5 Insight v1.2では、大規模エンタープライズの実情に対応する一元的なソフトウェアライフサイクル管理を導入しています。変更ウィンドウの頻度が高まり、1回のウィンドウで行う変更が増える一方、実行にかけられる時間は短くなっています。
v1.2の管理機能は、BIG-IPのマイナーバージョンとパッチバージョンの両方の更新に重点を置いています。つまり、メジャーバージョンのアップグレードをオーケストレーションするのではなく、継続的なリリースサイクルに沿ってBIG-IPを最新の状態に保つことを目的としています。たとえば、サポート対象のマイナー/パッチリリース系列間の移行などです。
この初期のフリート管理機能は、一貫したサイクルに沿って動作します。シグナルを確認 → コンテキストを把握 → アクションを実行
v1.2のフリート管理でできること
組織でフリート管理を活用する4つの方法をご紹介します。
1. ガイド付きワークフローでBIG-IPのマイナーアップデートとパッチアップデートを実行。F5 Insight v1.2のFleet Managementは、BIG-IPフリート全体を対象に、BIG-IPソフトウェアのマイナーアップデートとパッチアップデートを確実にステージング、検証、実行できるようチームを支援します。この初期ユースケースにより、運用上の大きな負担を軽減し、専用スクリプト、手動のランブック、デバイスごとのプロセスへの依存を抑えます。
エンタープライズ運用において重要なのは、イメージのダウンロードではありません。最も難しいのは、ダウンタイムや構成ドリフトを発生させることなく、数十台(場合によっては数百台)のシステムにわたって変更を繰り返し安全に実行することです。
2. 短縮するメンテナンス時間枠に対応するため、更新をバッチ単位で実行します。最先端のAIにより、チームはより多くの脆弱性を迅速に発見できるようになりましたが、攻撃者も同様です。その結果、パッチ適用の時間枠は短くなり、運用チームは時間との闘いを強いられ、時間枠ごとに必要な変更の数も増えています。
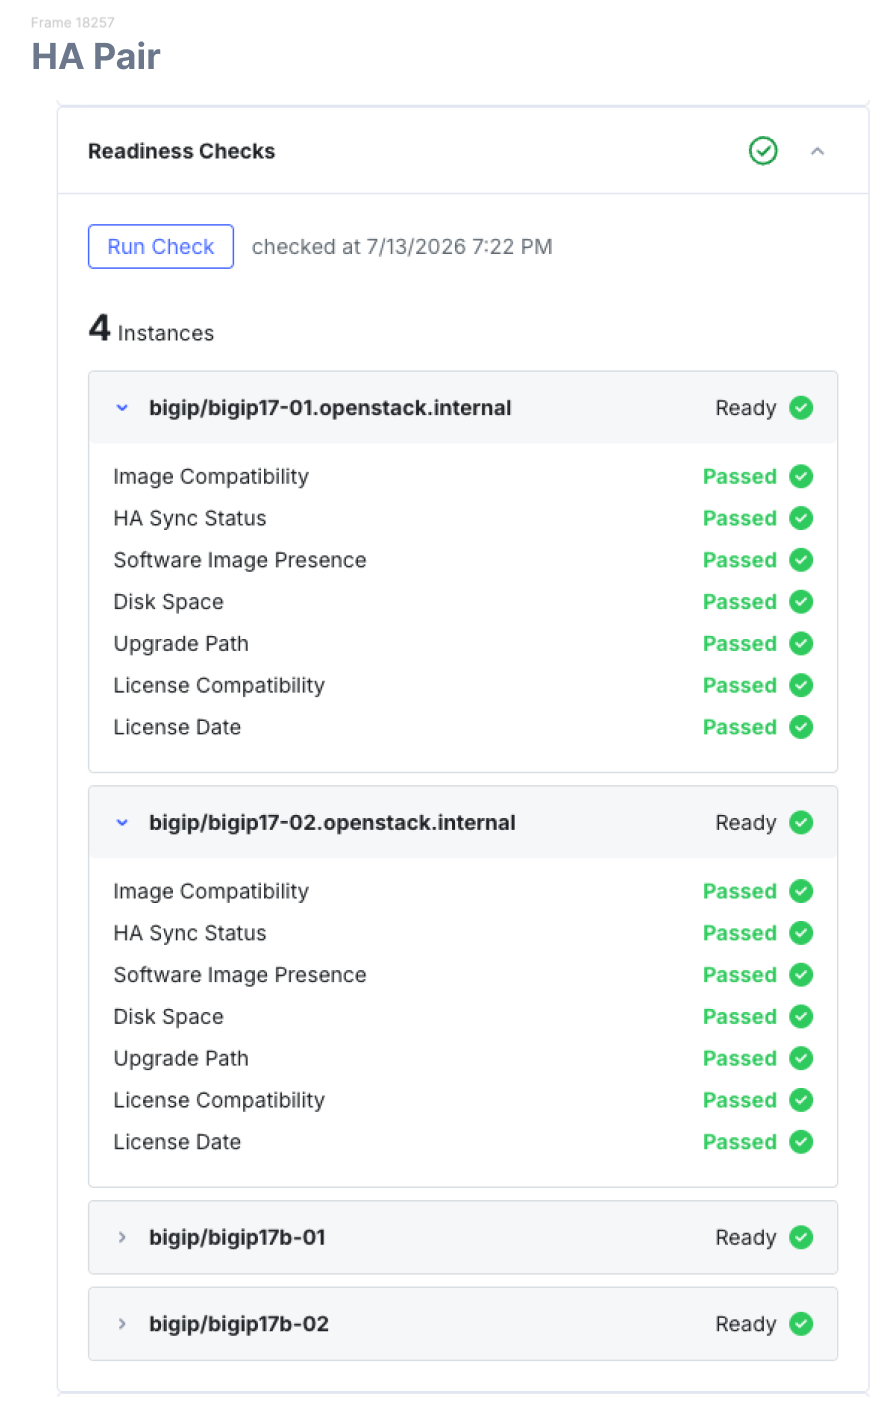
F5 Insight v1.2では、以下がサポートされています。
- インスタンスを更新するためのカスタムジョブとバッチ
- 直列または並列での実行
- 更新ジョブを一時停止して、処理を円滑に進める
- 事前チェックと事後チェック
これらの制御により、規律ある検証を維持し、必要に応じてペースを落としたり停止したりできる状態を保ちながら、より短い時間枠でより多くの更新を実施しやすくなります。
3. より多くのデバイスを並列に更新。変更をより迅速に完了するうえで、並列処理は特に大きな効果をもたらします。v1.2のフリート管理目標に基づき、F5 Insightでは、バッチ処理と並列配信のオプションを使用して、ジョブあたり最大100インスタンスの更新ジョブを大規模に実行でき、変更作業時間の効率向上に役立ちます(所要時間は、環境、構成、ポリシーの適用範囲によって異なります)。
更新ワークフローでは、デバイスの更新とパッチ適用を順次実行することも、並列実行することもできます。つまり、お客さまの現状に寄り添い、そのニーズや業務の進め方に合わせることを目指しています。
4. 高可用性パターンと一般的な導入モデルをサポート. v1.2のフリート管理は、実際のBIG-IP環境を想定して設計されています。たとえば、F5の社内調査では、ほとんどのお客さまがBIG-IPデバイスを高可用性ペアで導入していることがわかっています。F5 Insight for ADSP v1.2は、次のような主要な運用パターンをサポートします。
- ローリング方式とバッチ方式
- アクティブ/スタンバイまたはスタンドアロン構成でのデプロイ
- VE/テナントおよびiSeries/rSeries環境全体をサポート
今日のセキュリティおよび運用環境では、Frontier AIによってエクスプロイトまでの期間が短縮される一方、検証サイクルは依然として必要であり、脅威にさらされる期間も残ります。そのため、運用上の焦点は「環境全体にどれだけ迅速かつ安全に修正を適用できるか」に移ります。
F5 Insight v1.2は、統合オブザーバビリティと、マイナーアップデートおよびパッチアップデート向けのガイド付きフリート実行を組み合わせることで、この課題への対応を支援します。これにより、チームは制御性を損なうことなく、修復までの時間を短縮できます。
アクセス制御、監査可能性、レジリエンス
運用変更を大規模に展開するには、スピードだけでなく、変更の安全性、追跡可能性、妥当性を確保するエンタープライズグレードの統制も必要です。F5 Insight v1.2では、チームが優れた運用とエンタープライズのベストプラクティスを実現するうえで役立つ、重要な新機能も導入されています。
F5 Insightは、きめ細かなロールベースアクセス制御(RBAC)やSAML SSOのサポートなど、エンタープライズ対応のアクセス制御機能を備えています。これにより、ID管理に伴う負担を軽減し、F5 Insightへのアクセスを企業のIDプロバイダー(IdP)と連携させるとともに、可視化と運用のワークフロー全体で最小権限アクセスを実現できます。
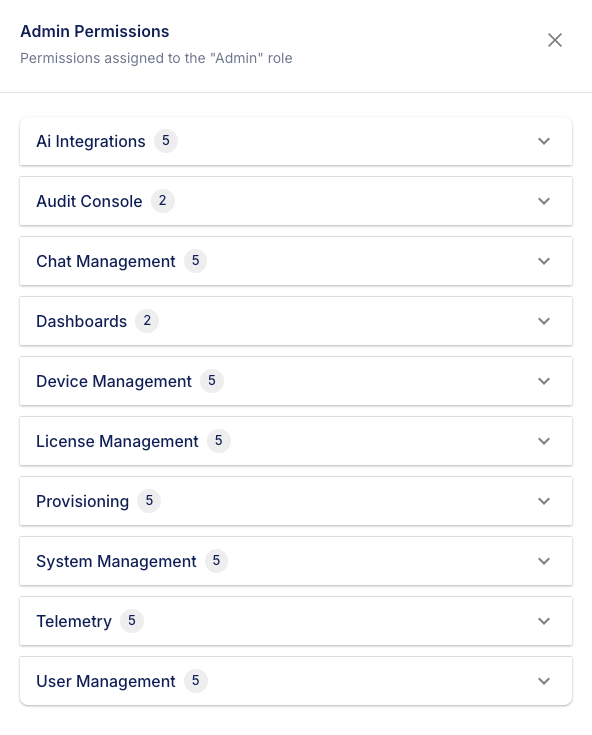
RBACでは、ユーザーに管理者、オペレーター、閲覧者のいずれかのロールを割り当てることができます。各ロールではアクセス権をさらに細かく設定できるため、適切なユーザーに適切なレベルの可視性と権限を付与できます。
F5 InsightのMCPサポートにより、OpenAI APIと統合可能な任意の対応LLMを使用して、テレメトリを自然言語で操作できます。AI支援型の運用を導入するにあたり、監査可能性と説明責任を確保する必要があります。
F5 Insight v1.2では、AIエージェントの履歴と監査、ユーザーごとのAIチャット履歴(24時間)、AI監査ログビューアーなど、エンタープライズガバナンス機能が導入されます。
これらの機能により、チームはAI支援によるやり取りを確認しやすくなり、インシデント対応とガバナンスのワークフローを支援できます。
運用対応には、運用レジリエンスも含まれます。v1.2では、F5 Insight UI内で直接利用できる、シンプルで効率的なバックアップと復元のワークフローがF5 Insightに導入されます。
システムバックアップにより、停止、障害、その他の災害が発生した場合でも、チームは可視化機能とフリート管理を迅速に復旧できます。バックアップワークフローは、Insightの設定、ダッシュボード、保存済みのテレメトリデータなど、製品の主要な要素に対応しています。
運用全体における位置付け
F5は、インラインでのポリシー適用とアプリケーションデリバリおよびセキュリティ制御により、データパス上のアプリケーションを保護します。最先端AIをめぐる脅威環境の中で、組織がセキュリティ強化版のリリースサイクルの高速化に対応するには、運用リスクを高めることなくBIG-IP環境を最新の状態に保つ必要があります。
F5 Insight v1.2は、以下を組み合わせることで、その実現を運用面から支援します。
- アプリケーション層とインフラストラクチャ層を横断する統合オブザーバビリティ
- テレメトリをアクションプランに変換する、AIを活用した運用ナラティブ(MCPとお客さまのLLMを使用)
- マイナー/パッチレベルのBIG-IPアップデートとパッチ適用の効率化に対応する、フリート全体のソフトウェアライフサイクルワークフロー
- レジリエンスを確保するためのエンタープライズアクセス制御、AIの監査可能性、バックアップ/復元
詳細については、F5の「プレスリリース」をご覧いただき、F5 Insight for ADSPのWebページをご確認ください。
また、7月30日に開催するライブウェビナー「BIG-IP運用の変革:F5 Insight for ADSPのアップデートによる可視性、セキュリティ、拡張性の向上」では、F5 Insightの最新リリースについて詳しくご紹介します。ユースケースと機能を解説し、詳細なデモを通じて最新の機能強化をご覧いただきます。
著者について

関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]