アプリケーションは、顧客との接点、社内業務の推進、イノベーションの創出において中心的な役割を果たします。組織がハイブリッドマルチクラウド環境全体へと規模を拡大するにつれ、複雑性の管理は技術面とビジネス面の両方で重要な課題となっています。分散したプラットフォーム、増え続けるAPI、複雑なアプリケーション間の依存関係、絶えず進化するAIを悪用したセキュリティ脅威が重なり、F5が「Ball of Fire」と呼ぶ環境を生み出しています。
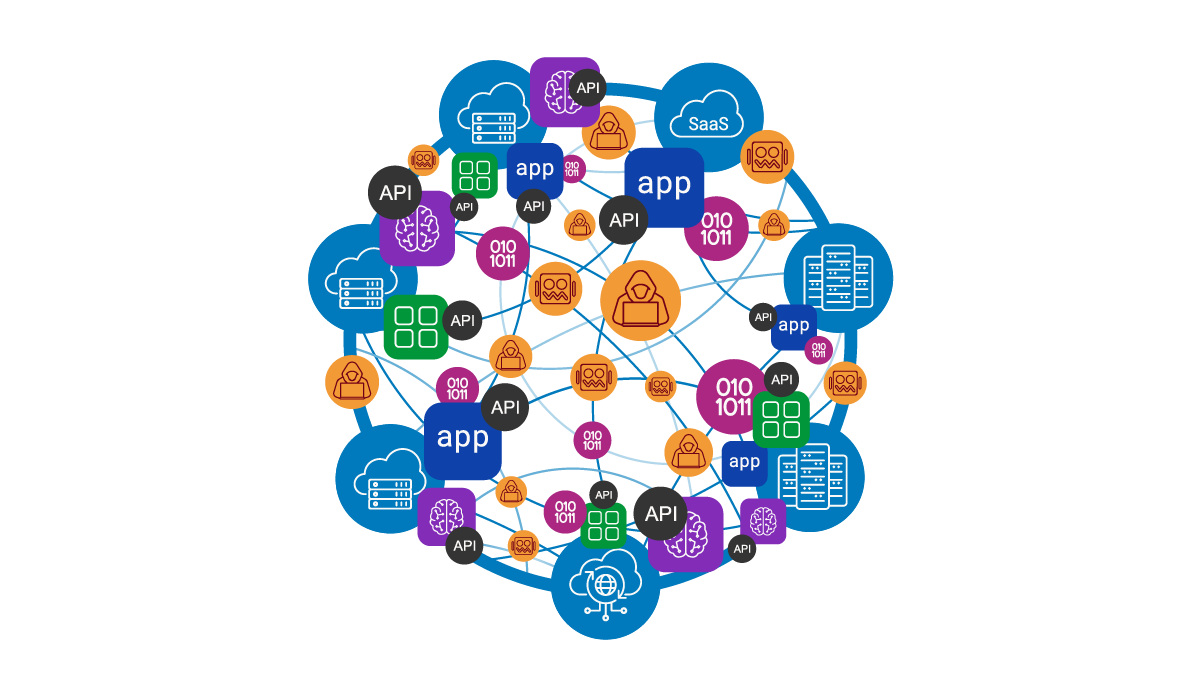
増大する複雑性は単なる障害ではなく、インフラストラクチャの健全性と運用効率を根底から脅かすものです。可視性が一元化されていないことに加え、攻撃対象領域が拡大し、セキュリティ脆弱性が増大する中、シームレスでセキュアなアプリケーションエクスペリエンスの提供は極めて困難になっています。攻撃ベクトルが増え、ステークホルダーの期待が高まる中、企業には、運用を簡素化し、レジリエンスを強化するとともに、新たな脅威から保護する統合プラットフォームが早急に求められています。
そこで効果を発揮するのが、アプリケーションデリバリおよびセキュリティプラットフォームです。柔軟なサービススイートにより、分散した拠点全体でアプリの高速性、可用性、セキュリティの確保を支援します。市場をリードするF5 Application Delivery and Security Platform (ADSP)は、あらゆる環境のあらゆるアプリやAPIをサポートするよう設計された、最も包括的なアプリデリバリおよびセキュリティ機能スイートを提供します。統合されたポリシー適用、効率化された管理、きめ細かな可視性、AIによる支援を通じて、組織が複雑化する課題を制御できるよう支援します。
しかし、適切なツールを用意するだけでは、必ずしも十分ではありません。その可能性を最大限に引き出すには、戦略的に導入する必要があります。階層型のアプリケーションサービスアーキテクチャを実装することで、日常業務を簡素化しながら、パフォーマンス、制御、セキュリティの最大化に役立ちます。
F5のエンタープライズ向けアプリケーションデリバリおよびセキュリティアーキテクチャのご紹介
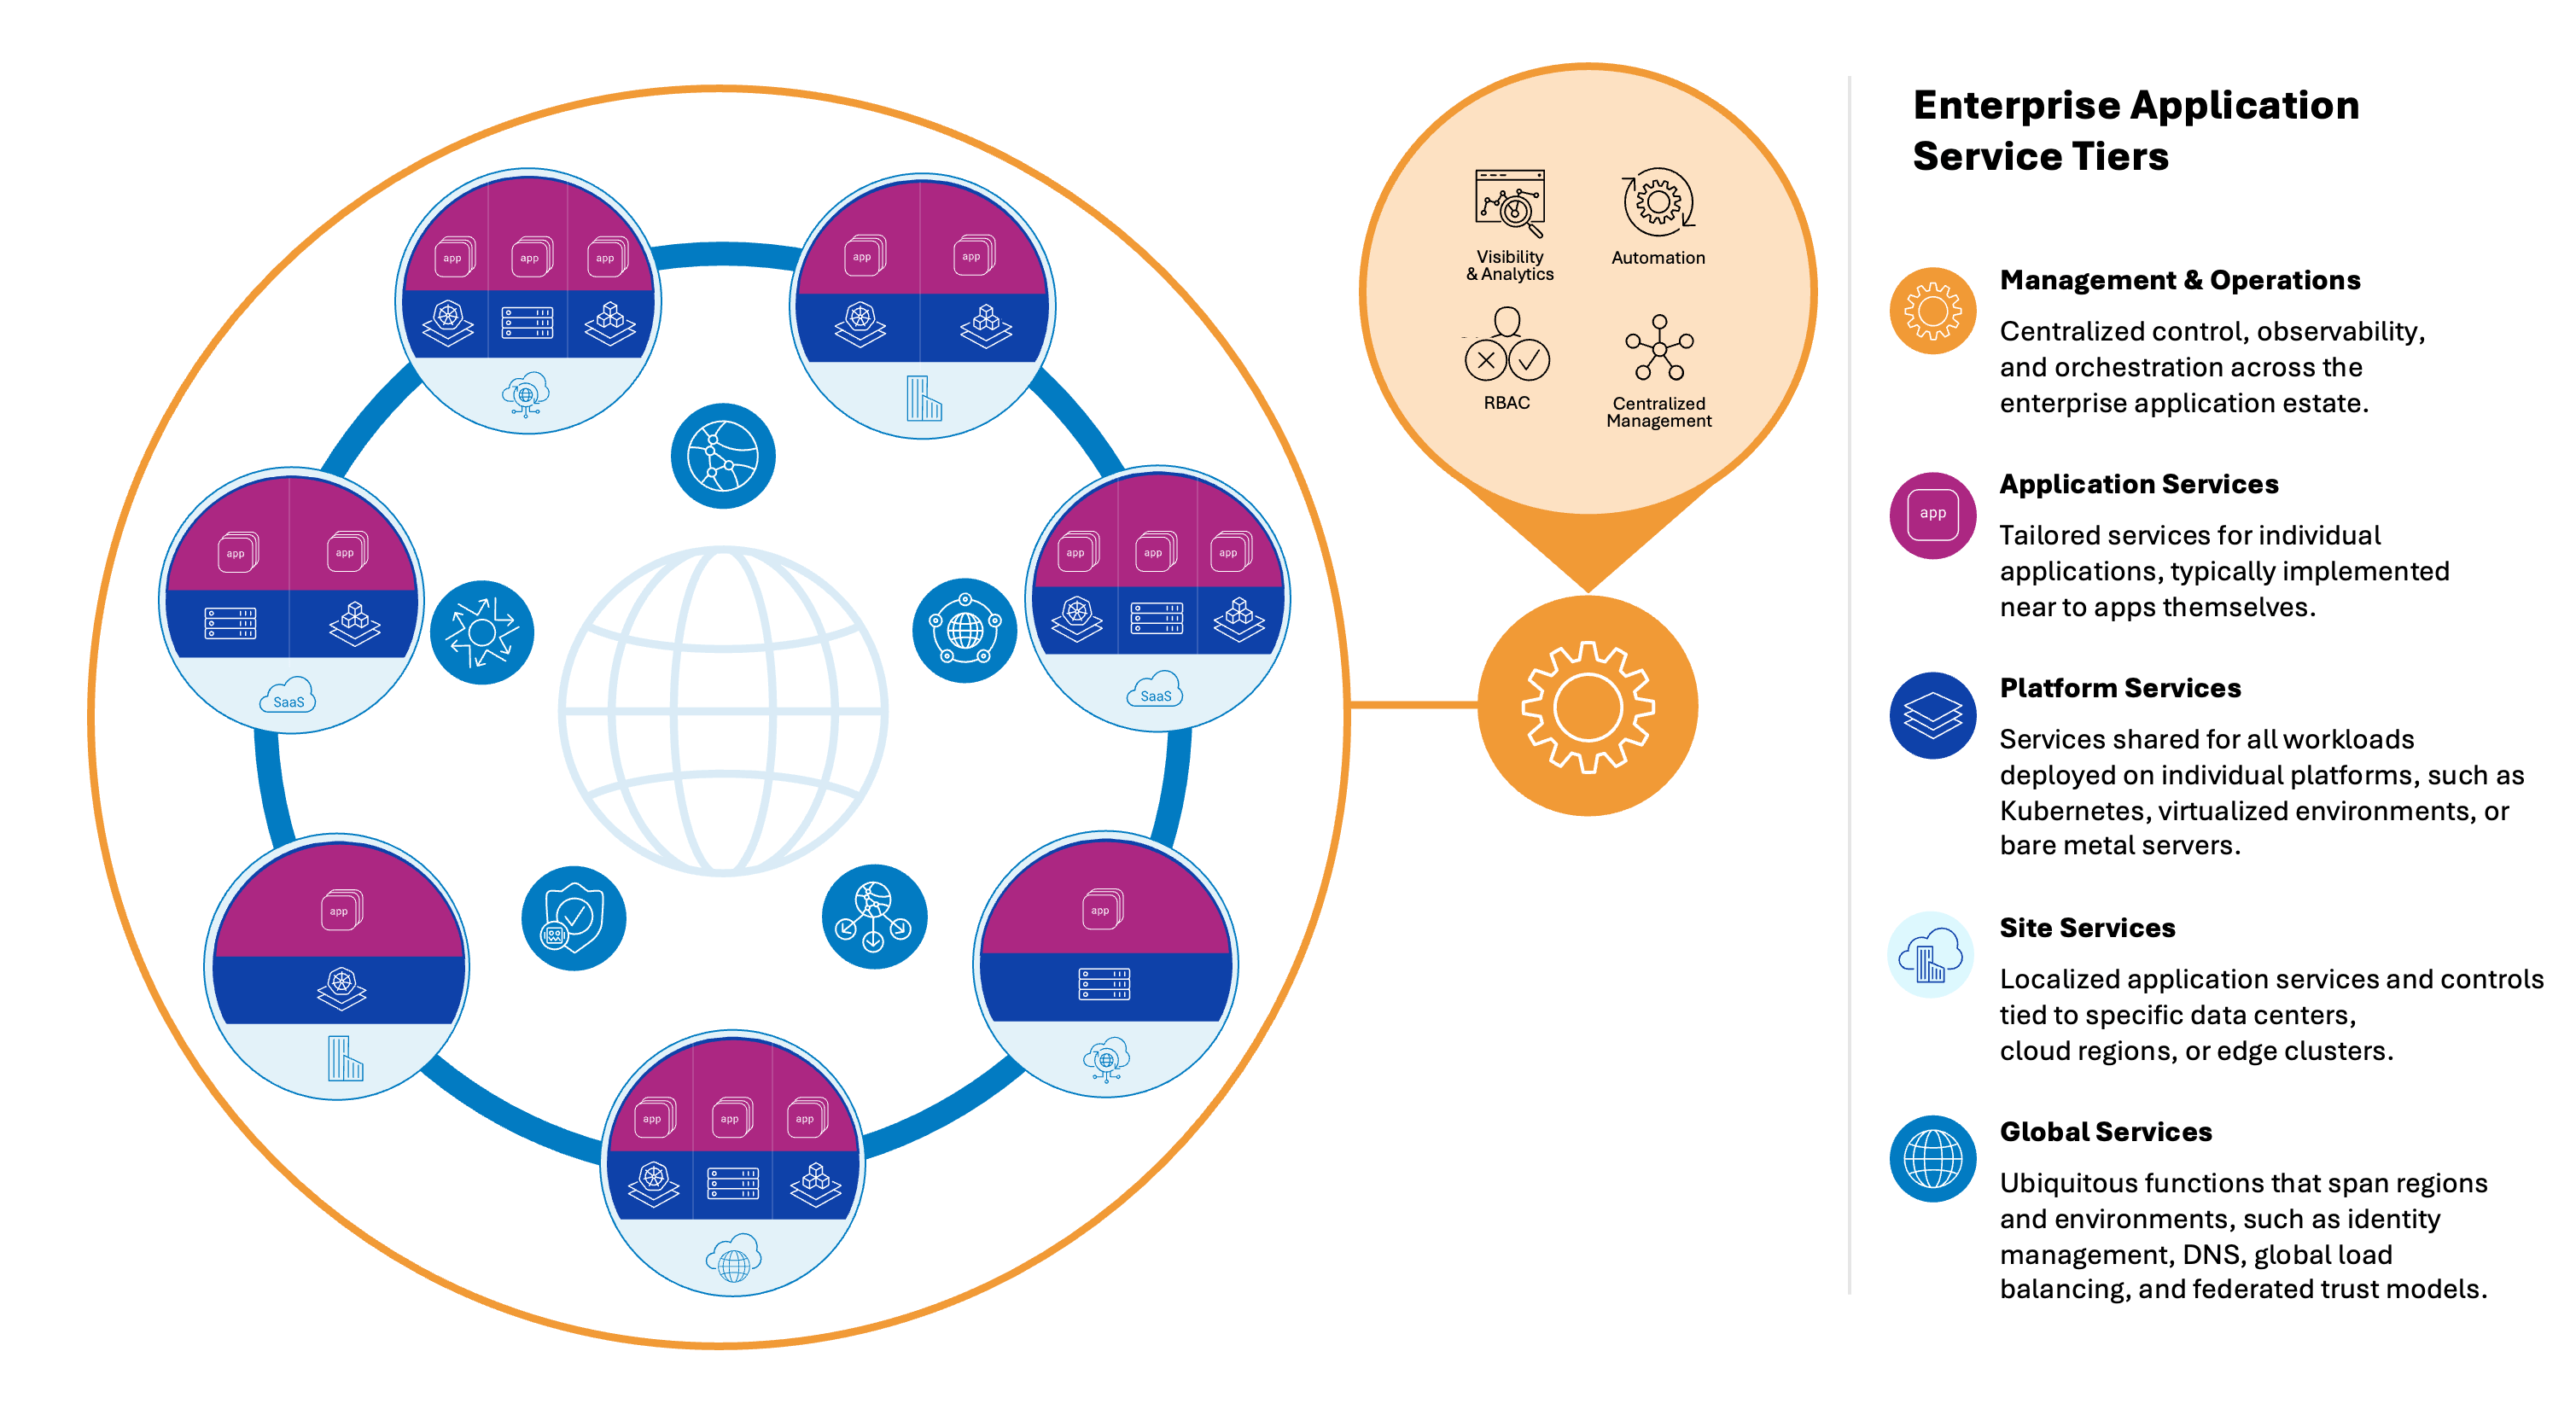
このアーキテクチャは、最新のハイブリッドマルチクラウド環境全体における特定のサービスニーズに対応するよう設計された5つの主要な階層で構成されています。効率的なアプリケーションデリバリとセキュリティの組み込みに加え、エンドツーエンドの可視性と制御を実現するための実用的なフレームワークを提供します。
Tier 1:グローバルサービス:これらの機能は複数のリージョンや環境にまたがって動作し、シームレスなグローバル接続と信頼性を確保するとともに、攻撃に対する第一の防御線となります。DNS、グローバルサーバーロードバランシング、アイデンティティ管理、DDoS緩和などのサービスがここで重要な役割を果たし、あらゆるワークロードと環境にレジリエンスとセキュリティを提供します。
Tier 2:サイトサービス:この階層では、サービスは特定のデータセンター、クラウドリージョン、またはエッジクラスターに限定して提供されます。ローカルネットワークのセキュリティやトラフィック管理など、サイト固有のニーズに対応することで、サイトレベルのサービスは、地域の規制要件への準拠を確保しながら、きめ細かな運用を可能にします。
Tier 3:プラットフォームサービス:プラットフォームレベルの共有サービスは、Kubernetesなどのコンテナ環境やKVMなどの仮想化環境といった特定のプラットフォーム内にまとめてデプロイされたワークロードの効率とセキュリティの最適化に役立ちます。これらのサービスには、イングレス制御、APIゲートウェイ、アイデンティティおよびアクセスサービスのほか、WebアプリとAPIの保護などの追加のセキュリティ制御が含まれる場合があります。
Tier 4:アプリケーションサービス:個々のアプリケーションに合わせて直接調整されるこれらのサービスは、アプリケーションに最も近いレイヤーで保護とトラフィック管理を提供します。通常、このTierでは、個々のワークロードのセキュリティとパフォーマンスの要件を満たすために、きめ細かな制御が適用されます。
階層5:管理および運用サービス:この階層では、マルチクラウドエコシステム全体にわたる一元的な制御、可観測性、オーケストレーション、ガバナンスを提供します。統合ダッシュボード、自動化されたワークフロー、単一のポリシー適用ポイントにより、アプリケーションポートフォリオ全体にわたって運用を拡張し、ポリシーの一貫性と迅速なインシデント対応を実現するとともに、日常業務を効率化します。
これらの階層は、必ずしも個別の物理環境、仮想環境、SaaS環境のデプロイメントに対応するものではない点に注意が必要です。単一のデバイスやサービスでも、適切に構成すれば複数の階層にまたがる場合があります。
階層型アプリケーションサービスアーキテクチャを採用する理由
お客さま固有のアプリケーションエコシステムがどのような構成であっても、階層型アプリケーションサービスアーキテクチャを導入することで、拡張性の向上、多層型セキュリティ、規制遵守の簡素化、運用効率の改善など、多くのメリットが得られます。これらはすべて、運用環境がますます複雑化する中でも、制御を維持し、稼働時間を最大化して、俊敏性を高められるよう支援するものです。主なメリットを詳しく見ていきましょう。
- 多層防御:各階層に保護レイヤーを追加し、特定の導入環境やフォームファクターに合わせて段階的に最適化することで、その階層内のワークロードを保護します。アプリケーションレイヤーでは、最もきめ細かなポリシーにより、アプリケーションごとに精密なセキュリティを適用し、最大限の保護を実現します。
- 拡張性と再利用性:階層間でサービスを再利用することで、サイロ化したソリューションを回避しながら、効率的に拡張できます。1つのアプリケーション、プラットフォーム、またはサイト向けに設計されたサービスをほかでも再利用できるため、インフラストラクチャやアプリの拡張にかかる時間とリソースを節約できます。
- 一貫性と標準化:各階層でサービスを標準化することで、一元的な適用ポイントを確立し、その配下にあるすべてのワークロードでポリシーの一貫性を確保できます。これにより、複雑さを解消できます。
- コンプライアンスとガバナンスの簡素化:階層型サービスアーキテクチャにより、グローバルで一貫したガバナンスを実現しながら、サイトやリージョンに固有のポリシーを適用できます。これにより、包括的な制御が確保され、最も厳格な地域のデータプライバシー要件や規制要件にも、はるかに容易に準拠できます。
F5のエンタープライズ向けアプリケーションデリバリおよびセキュリティアーキテクチャツールを見る
階層型サービスアーキテクチャの導入を検討されている場合に、最初の一歩を支援するインタラクティブツールをご用意しました。この新しいツールでは、現在特に重要なアプリケーションセキュリティとアプリケーションデリバリの課題(「OWASP Top 10」、「OWASP API Top 10」、「F5 Application Delivery Top 10」など)を取り上げ、サイトやプラットフォームの種類ごとの考慮事項を踏まえながら、各アーキテクチャ階層のどこでこれらの課題が生じるかを示します。
しかし、このエンタープライズ向けアプリケーションデリバリおよびセキュリティアーキテクチャツールは、こうした課題を特定するだけではありません。課題の克服に役立つF5 Application Delivery and Security Platformのソリューションと製品も提案します。
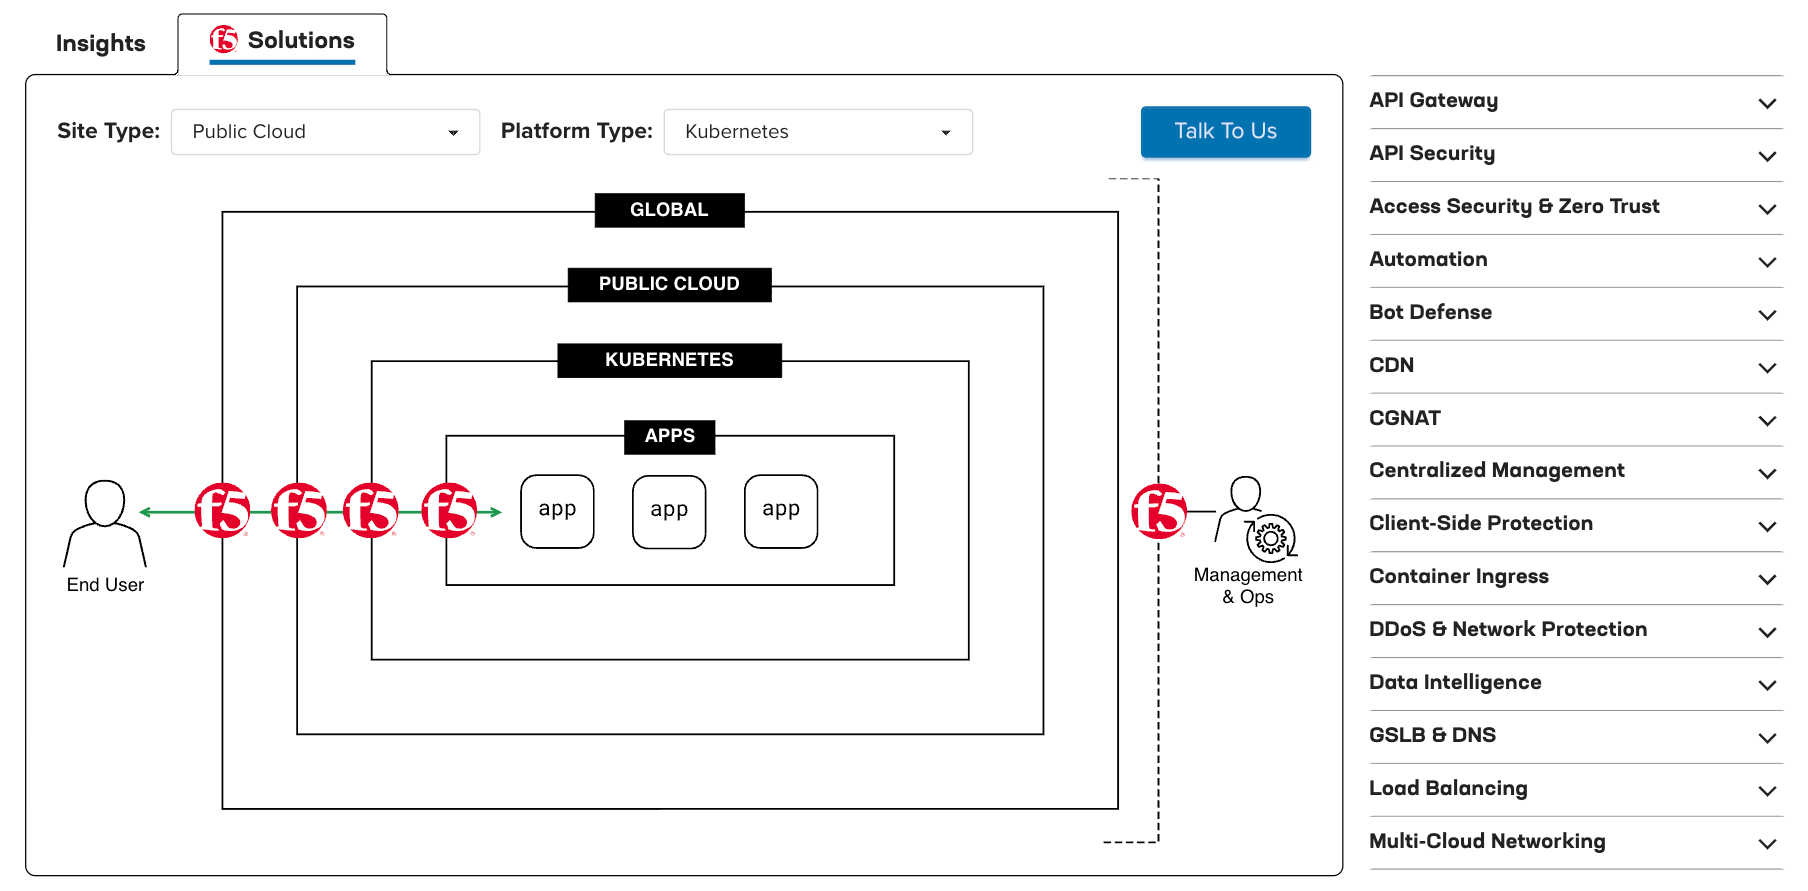
インタラクティブツールを体験し、ハイブリッドマルチクラウド環境全体でアプリケーションデリバリとセキュリティを最適化するための計画を今すぐ始めましょう。
著者について

関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]