長年にわたり、業界では「アプリの未来は100%クラウドにある」という単純な見方が主流でした。しかし、運用、規制、コスト、パフォーマンス上のニーズから、企業はハイブリッドかつマルチクラウドという、より現実的なアプローチへと移行しています。現在、企業のアプリ、API、ワークロードは、複数のパブリッククラウド、不可欠なオンプレミスデータセンター、エッジ環境に分散しています。また、本質的に分散型であるAI駆動型サービスの導入も進めています。
このような環境により、サイバー脅威の対象領域は飛躍的に拡大しています。たとえば、モダンアプリにおけるAPIの利用と重要性が高まる一方で、APIは重大なセキュリティリスクももたらします。組織がマイクロサービスやイベント駆動型設計を採用するにつれてAPIが無秩序に増加し、攻撃者に悪用される可能性のある可視性のギャップが生じます。
一方、ボットは高度化が進み、人間の行動を模倣して不正行為やデータのスクレイピングを行ったり、システムに過剰な負荷をかけたりすることが少なくありません。AIによって、初心者でも攻撃を実行しやすくなると同時に、最も高度な脅威アクターが実行できる攻撃の水準も引き上げられました。ユーザー、エージェント、モデルの間でやり取りされる言葉やプロンプトは、プロンプトインジェクションやまったく新しいジェイルブレイク手法という形で、ソーシャルエンジニアリングの新たな攻撃対象領域を生み出しています。
今日のモダンアプリ環境におけるリスクと複雑さを軽減
今、あらゆる組織において、すべての環境にわたる一貫性、可視性、セキュリティのさらなる向上が、これまで以上に求められています。このニーズに対応するには、集中制御・管理機能を持たない多数の分散したデリバリーおよびセキュリティのポイント製品への依存を減らす、プラットフォーム中心のアプローチが不可欠です。
F5の使命はシンプルです。高速で可用性が高く、何よりもセキュアな卓越したデジタル体験をお客さまが提供できるよう支援することです。この使命を実現するのが、Application Delivery and Security Platform(ADSP)です。これは、複雑さを増す環境全体のセキュリティを簡素化し、強化するために設計された統合アプローチです。F5 ADSPは、アプリケーション、API、AIのセキュリティ、ゼロトラストアクセス、ボット対策、パフォーマンス最適化、マルチクラウドネットワーキングにわたる業界最先端の機能を、今日の脅威環境の実情に対応する単一の拡張可能なプラットフォームに統合します。
“SecureIQLabは、F5 AI Guardrailsのセキュリティスコアが98.36%に達したと判定しました。”
SecureIQLab:F5 AI Guardrails セキュリティ有効性検証テスト
第三者による検証の力
セキュリティには、信頼性とレジリエンスが求められます。そのためF5は、実環境に近い条件下でセキュリティサービスの有効性とレジリエンスを検証するため、独立した第三者機関によるテストに定期的に参加しています。
これらの評価では、ボットキャンペーン、API悪用の試み、DDoSイベント、アプリケーションの脆弱性を悪用する攻撃、プロンプトインジェクションや過剰なエージェンシーなどのモデル操作といった、実際の攻撃を再現した敵対的シナリオに製品をさらします。独立したテストにより、F5のソリューションが管理されたラボ環境だけでなく、お客さまのハイブリッドおよびマルチクラウドの本番環境に近い、複雑でストレステストを実施した環境でも機能することを確認でき、安心してご利用いただけます。
F5は最近、独立系セキュリティテストラボのSecureIQLabと共同で、F5の「F5 AI Guardrails」および「F5 Web Application and API Protection (WAAP)」ソリューションをテストするため、2件のセキュリティ評価を実施しました。
F5 AI Guardrailsが98.36%のセキュリティスコアを達成
テスト対象となった10の脅威カテゴリー全体で、F5 AI Guardrailsは19,679件の敵対的ペイロードのうち19,356件を正常にブロックしました。
実環境で最も多く見られるAIの不正利用に該当するカテゴリで、特に優れた結果が得られました。
- 有害な出力からの保護:99.72%
- 有害なコンテンツとバイアス:99.67%
- プロンプトインジェクション:99.33%
- 機密データの漏えい:99.01%
「過剰なエージェンシー」、すなわちエージェント型の導入環境において、ソリューションが運用上の境界を適用し、ツールやAPIへの不正アクセスをブロックできるかを評価するカテゴリーでは、98.68%を記録しました。この結果は、次の背景を踏まえると重要です。F5の「SecOps意識調査」では、過剰なエージェンシーに対する懸念が過去6か月で13倍に増加しており、セキュリティチームが注視する脅威の中でも特に急速に高まっているものの1つとなっています。
F5 WAAP + F5 AI Guardrails、総合セキュリティスコア97.09%を獲得
SecureIQ Labは、一般的な顧客環境を再現するためにバックグラウンドでエンタープライズトラフィックを実行しながら、約2,000件の攻撃および無害なペイロードを含む約40件のテストケースを実施しました。その結果、F5は従来型および新たなアプリケーション攻撃、自動化されたボットアクティビティ、アプリケーション層のDoS手法に対して強力な保護を提供し、総合セキュリティスコア97.09%を獲得したと評価されました。
以下は、レポートで示された注目すべき調査結果の一部です。F5は、以下のOWASP WAFおよびOWASP API Top 10に対して100%の精度で保護し、満点を獲得しました。
- A 02:2025 セキュリティの設定ミス
- A 03:2025 ソフトウェアサプライチェーンの障害
- A 05:2025 インジェクション
- A 06:2025 安全でない設計
- A 07:2025 認証の失敗
- A 10:2025 例外条件の不適切な処理
- API1:2023 オブジェクトレベルの認可の不備
- API2: 2023 認証の不備
- API3:2023 オブジェクトプロパティレベルの認可不備
- API6:2023 機密性の高いビジネスフローへの無制限アクセス
- API7:2023 サーバーサイドリクエストフォージェリ
- API9:2023 不適切なインベントリ管理
- API10:2023 APIの安全でない使用
F5 WAAPは、「ボット攻撃の緩和」と「レイヤー7 DoS保護」でも100%の満点を獲得しました。
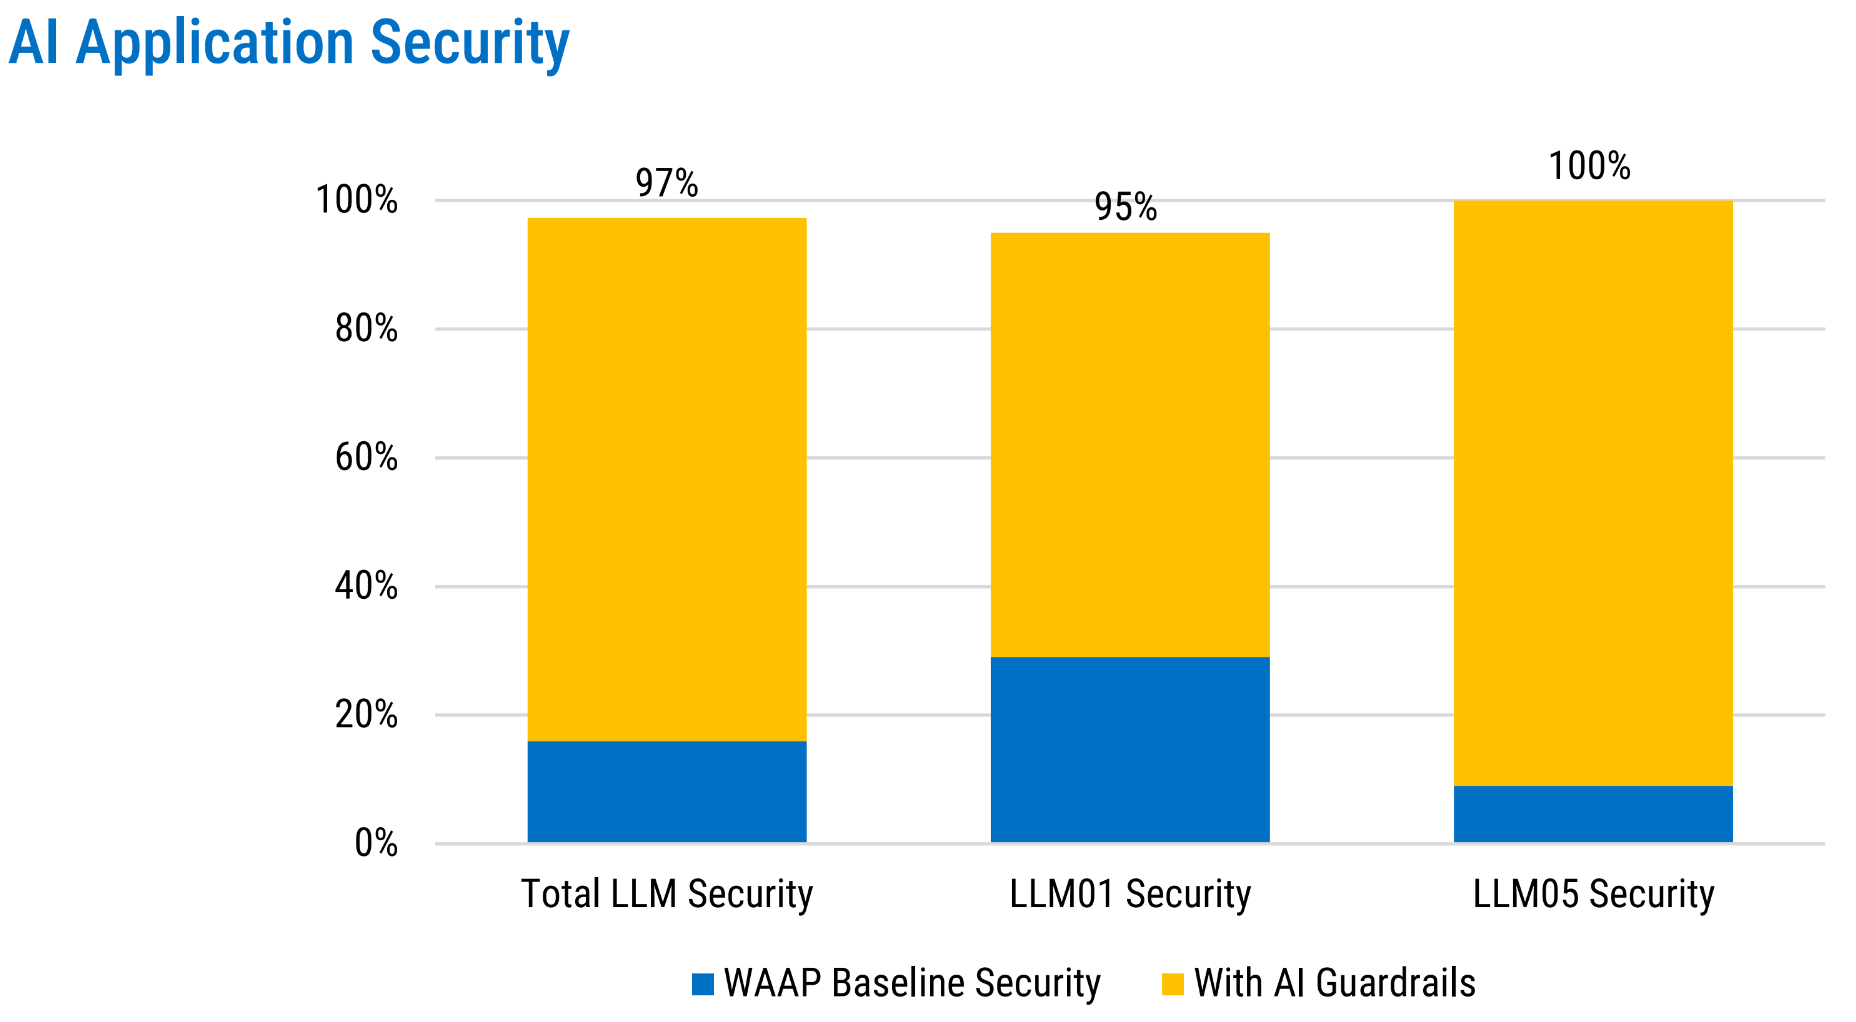
AI Guardrailsをセキュリティアーキテクチャに統合したところ、AI固有の脅威に対する保護が大幅に強化され、LLMのセキュリティ有効性が19%から97%に向上しました。さらに、LLM05のセキュリティ攻撃(OWASP Top 10 for LLM Applicationsにおける「不適切な出力処理」)の100%に対処しました。
レポートを見る
SecureIQLabによる評価は、F5が機能を継続的に改善するうえで役立っています。こうした厳格な評価から得た知見を活用し、理論上の課題ではなく、お客さまが実際に直面する課題に即したソリューションを提供し続けられるよう努めています。SecureIQLabの手法は、WAAPテストのグローバル標準を確立することを目指し、透明性が高く、実用的で、ベンダーから100%中立なWAAPデータを企業のセキュリティ責任者に提供します。(SecureIQLabの手法について詳しくは、同組織のWebサイトをご覧ください)。
SecureIQLabのテストにより、F5のWAAPおよびAIセキュリティ機能が、従来型および新たに出現するアプリケーション攻撃に対して強力な保護を提供することが実証されています。これには、OWASP WAFおよびAPI Top 10への対策、悪意のあるボットやレイヤー7 DoS攻撃からアプリケーションを保護する高度な機能、AIアプリケーションを標的とする攻撃への対策が含まれます。
レポート全文をご覧いただき、F5のソリューションがお客さまのセキュリティ態勢の強化にどのように役立つかをさらに詳しく評価するため、F5のチームにお問い合わせください。
SecureIQLab F5 WAAP 2026テスト概要
SecureIQLab:F5 AI Guardrailsセキュリティ有効性検証テスト
著者について
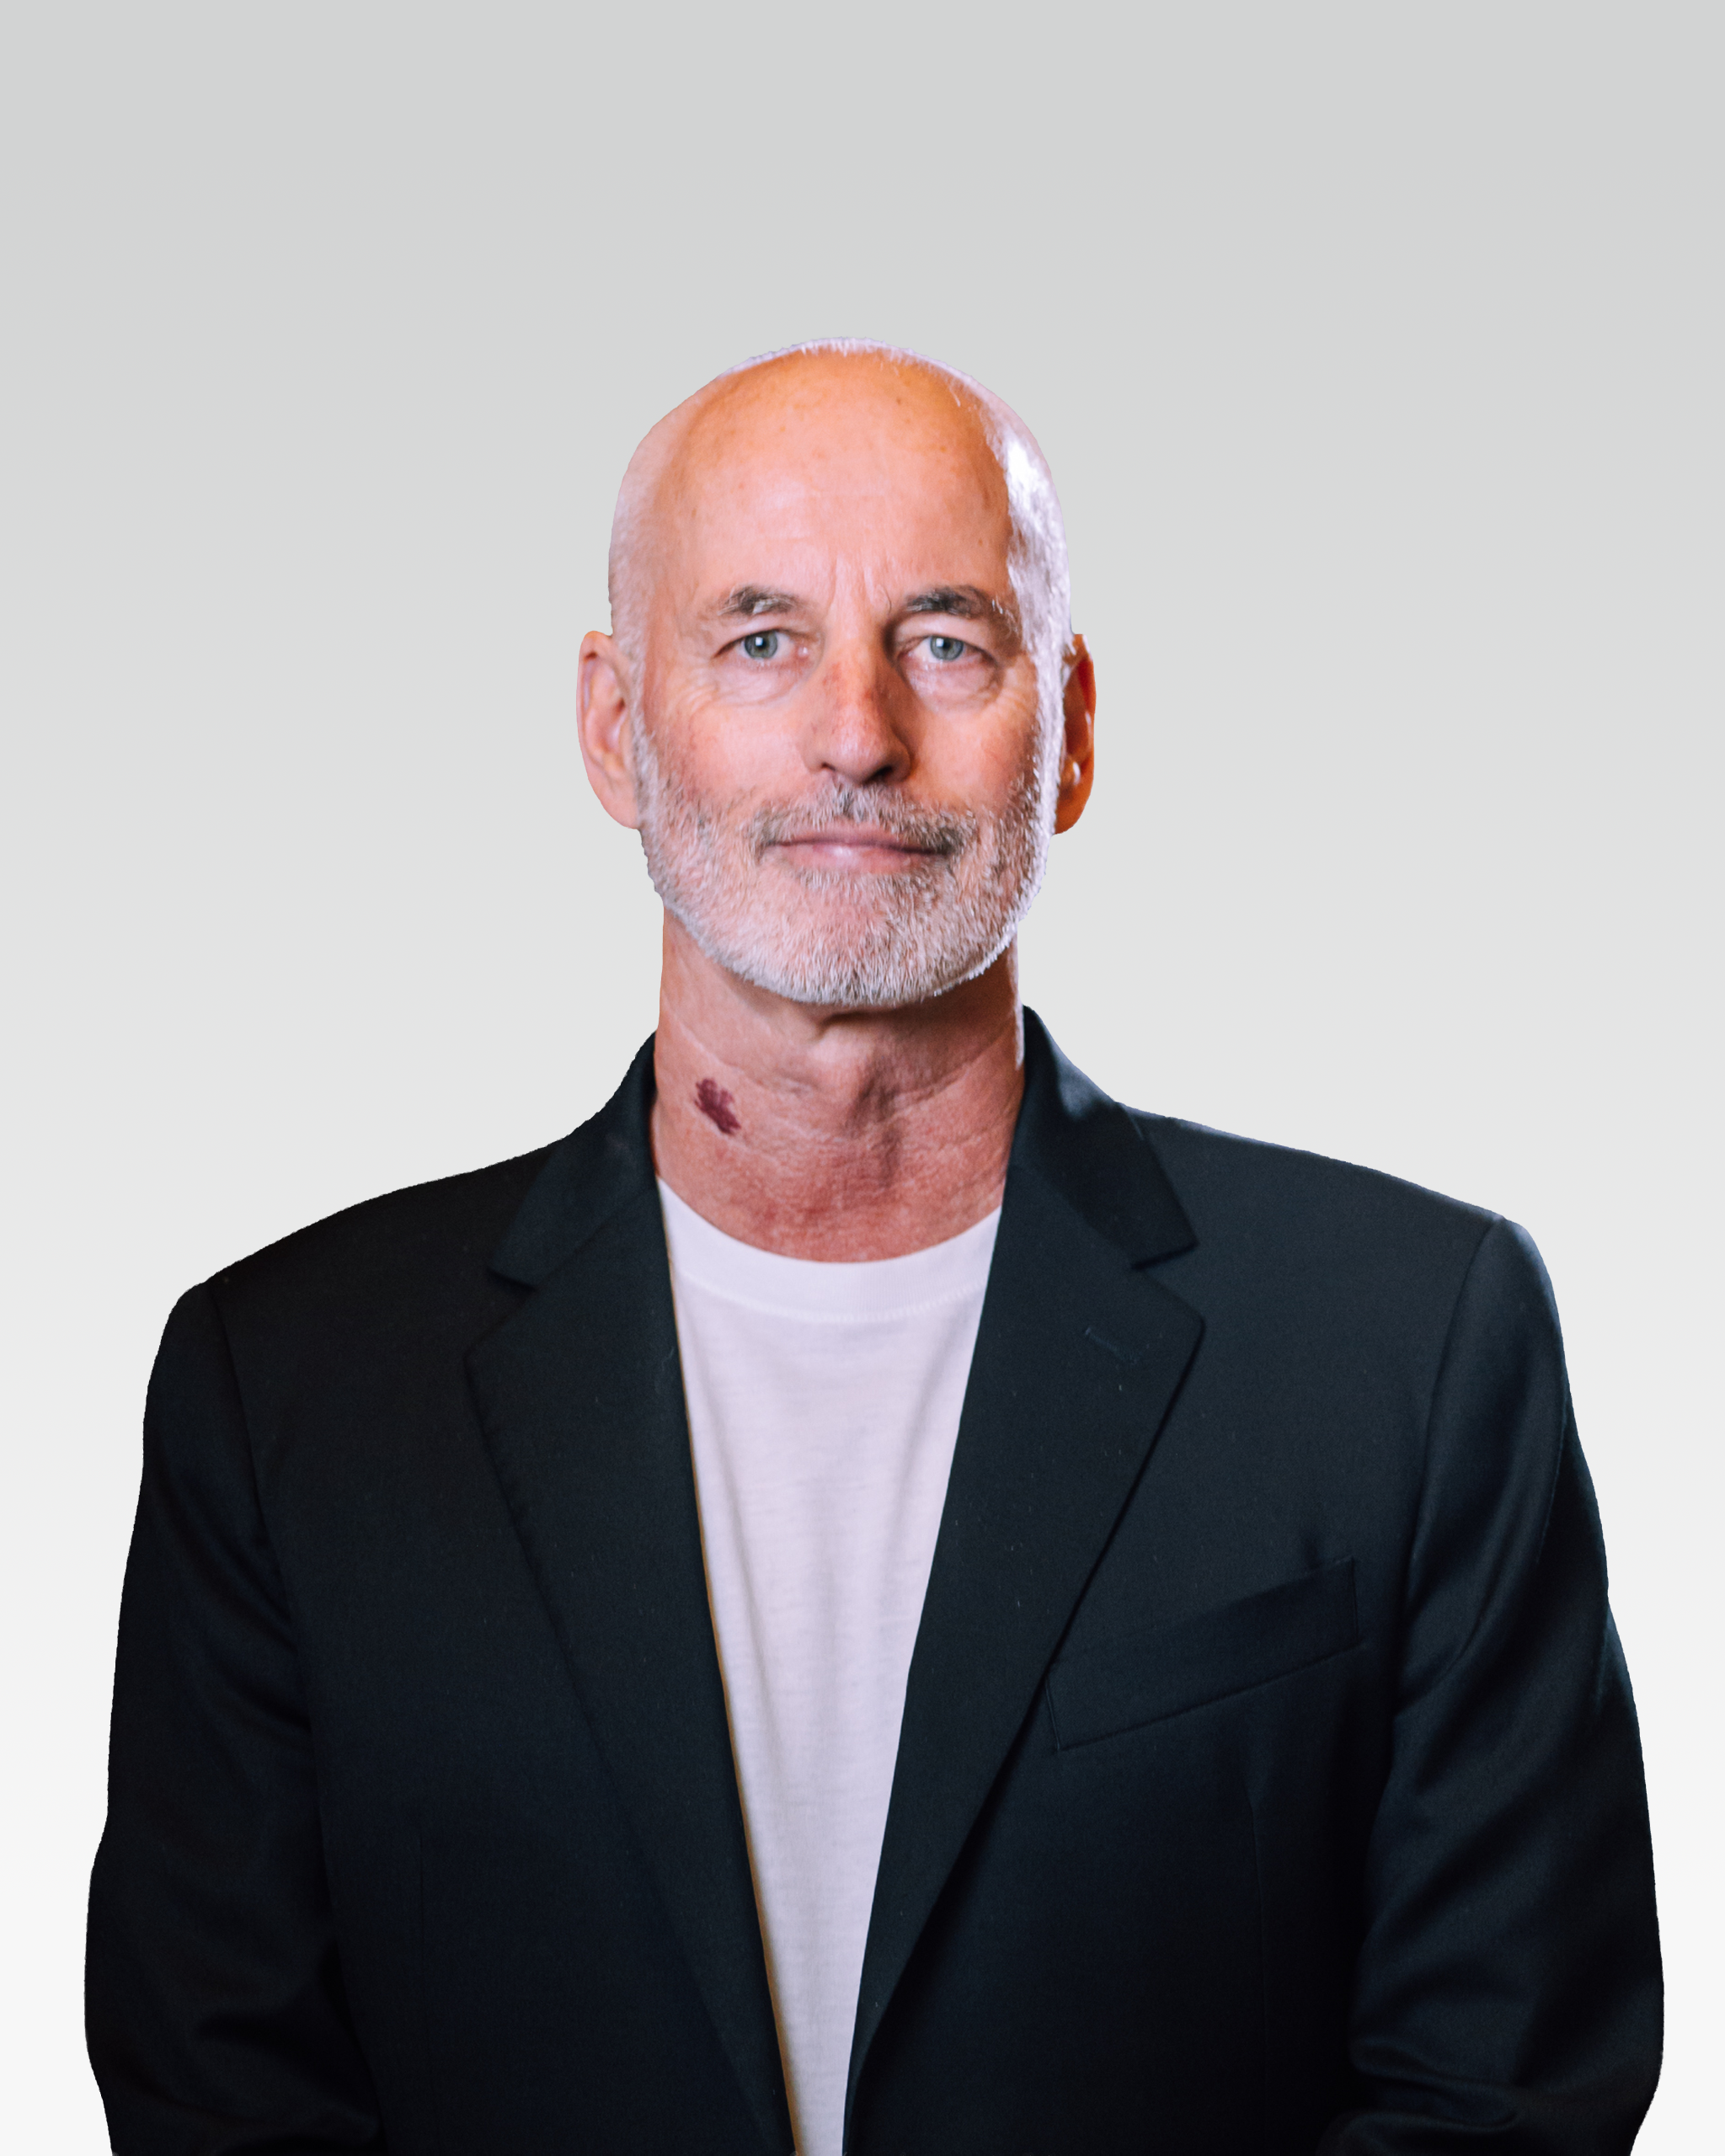
John Maddisonは、F5の最高マーケティング責任者です。サイバーセキュリティ、クラウド、通信の分野で、製品チームおよびコーポレートマーケティング部門を率いてきた30年以上の経験があります。F5入社前はFortinetに12年間在籍し、直近では最高マーケティング責任者兼製品戦略担当エグゼクティブバイスプレジデントを務めました。それ以前には、Trend Micro、Vina Communications、Octel Communicationsで要職を歴任しました。 英国デヴォン州のPlymouth Universityで工学の理学士号(B.S.)を取得しています。
John Maddisonのその他のブログ記事関連するブログ記事
F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。
F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]