2025年後半、AIは意思決定を「支援する存在」から「意思決定を担う存在」へと移行し、セキュリティチームはその自律性がもたらす影響に不安を抱きながら備えています。少なくとも、F5によるAI意識調査の最新アップデートからは、こうした見方が主流であることがうかがえます。この調査では、インターネット最大のサイバーセキュリティコミュニティであるRedditのr/cybersecurityで、貢献度の高い上位500人がAIをどのように捉えているかを包括的に分析しています。
前回の分析では、シャドーAIへの懸念とサードパーティのAIサービスにおけるデータセキュリティが実務担当者の関心の中心でした。しかし、2025年後半には、自社で導入したAIに過剰な自律性とアクセス権が付与されていることへと懸念の焦点が移りました。
こうした懸念とともに、これらのリスクに見合う真の価値をAIがもたらすのかという疑念も急速に高まっています。実務担当者は、世界に「AIという列車」を急停止させるよう求めているわけではありません。しかし、自律型エージェントの登場により、専用の安全対策に対する需要はかつてないほど高まっています。
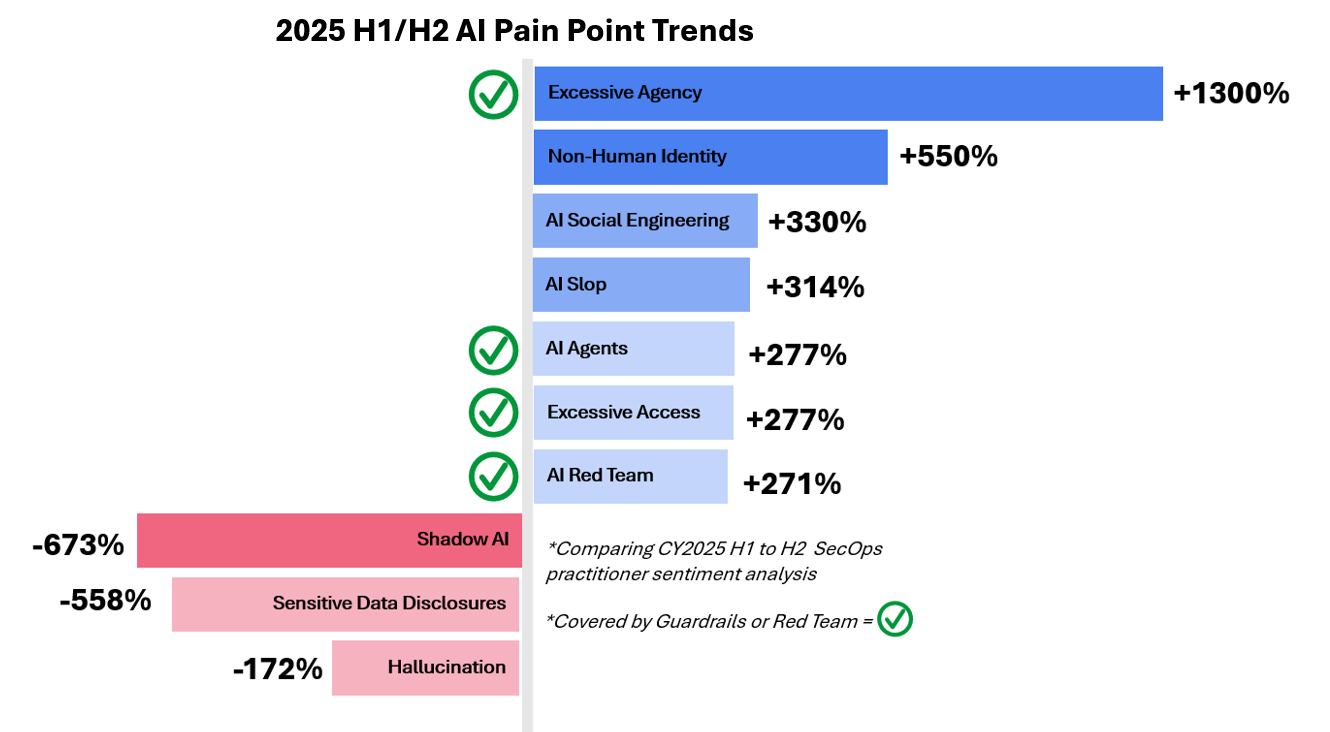
「過剰なエージェンシー」がシャドーAIを抜き、最大の懸念事項に
F5のセンチメント分析によると、Redditのr/cybersecurityコミュニティでは、2025年下半期に「過剰なエージェンシー」への言及が同年上半期の13倍に増加し、セキュリティ専門家が挙げる最大の懸念事項となりました。これは、重要なワークフローにおいてAIシステムにより大きな意思決定の自律性とツールへのアクセス権が与えられ、機密データへのアクセスも広がっている時期と重なります。過剰なエージェンシーとは、広義にはAIシステムが意図された範囲や監督を超えて行動することを指します。これは、自律型AIエージェントがもたらす影響への先行的な不安としてだけでなく、より一般的には、AIが重要なワークフローに直接的または間接的に及ぼす影響として表面化しています。
医療、金融サービス、テクノロジーの各分野で革新的かつ期待の高まるユースケースが登場するたびに、最悪の事態が及ぼす影響範囲は不釣り合いなほど拡大します。ある実務担当者は、要約にAIツールを過度に依存する例を挙げ、この考え方を示しています。
“生データそのものではなく、企業の使命、弱点、脆弱性、さらには隠された不都合な事実まで詳細に分析したAI要約を、悪意ある攻撃者が窃取する時代が近づいているのかもしれません。”
-r/cybersecurityメンバー
議論された過剰なエージェンシーの最も顕著な例は、7月に発生したReplitのコーディングエージェントのインシデントです。このインシデントでは、コードフリーズ期間中にエージェントが顧客データベース全体を削除しました。AIのセキュリティ障害は、今回のように常に明白な形で現れるとは限りません。多くの場合、意味上の微妙な兆候として現れ、従来のLLMとのやり取りでも軽減が困難ですが、可視性がより限られるエージェント型ワークフローでは、さらに大きな課題となります。
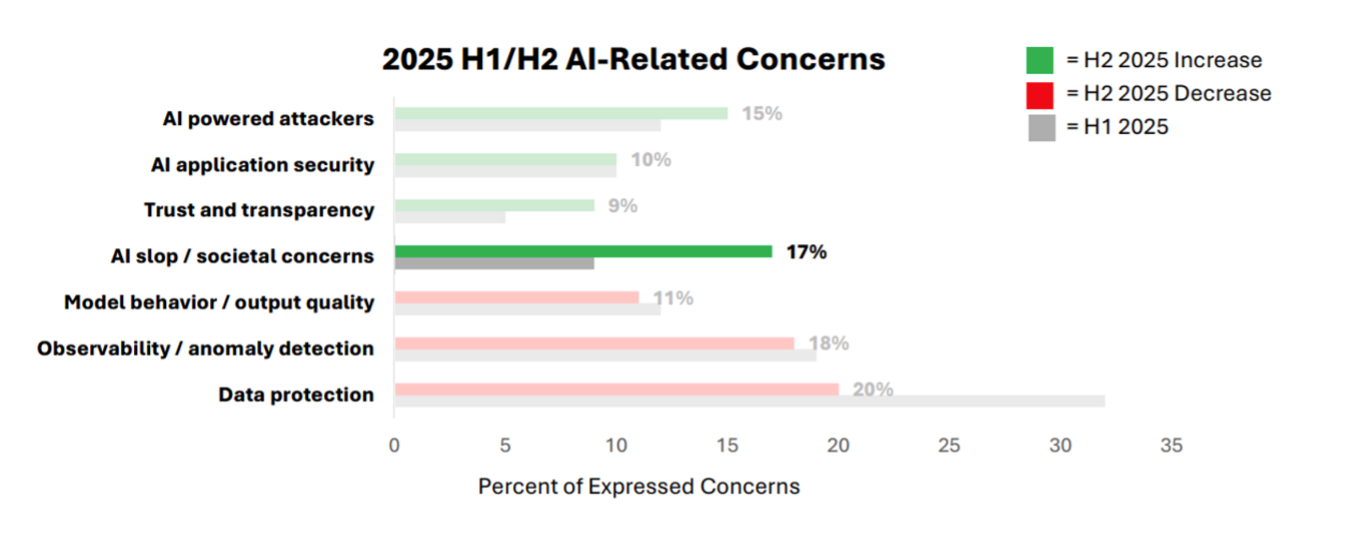
AIスロップはセキュリティ上の懸念事項
2025年下半期には、AIの現在、近い将来、あるいは長期的な価値に対する疑念が広く見られました。情報チャネルを汚染し、運用上のノイズやリスクを増大させる、大量かつ低品質なAI生成コンテンツである「AIスロップ」への関心は、2025年下半期に倍増しました。その影響は、質の低いAI生成コード、AI生成が疑われるコンテンツへの不信感の高まり、AIへの依存による思考力の低下といった社会的懸念として表面化しました。
“当社の次世代ゼロトラストAIクラウド鉛筆はもうお試しになりましたか?普通の鉛筆と同じようなものですが、月額6,000ドルのサブスクリプションでしか使えません。”
—r/cybersecurityメンバー
セキュリティの実務担当者は、AIを活用したアプリケーションや機能に対し、実証可能で再現性のある価値を求めています。AIの導入に全面的に反対しているわけではありません。脅威の検知やトリアージにAI/MLを長年活用しており、全般的に高い満足度を示しています。さらに、AIが生成する冗長すぎるコードは、脆弱性をもたらす可能性があるほか、保守対象のシステムを十分に理解しているエンジニアの数を減らしかねないと、たびたび指摘しています。
「安全でない設計」と定義されるこの現象への言及は、下半期に3.1倍に増加しました。こうした疲弊の蓄積により、AI機能をうたう製品は、以前であれば成熟度の低い実装に対して行われていた可能性のある審査よりも、厳格な審査の対象となっています。
AIレッドチーミングが楽観的な見方を後押し
期待を過度にあおりながら十分な成果を出せないAIツールがあふれる一方で、AIレッドチーミング専用ツールへの言及は2.71倍に増加し、その95%以上が、この取り組みを新たな基盤要件として肯定的に支持するものでした。ある実務担当者は、これを的確に次のように表現しています。
“攻撃者に求められる最低限のスキルは、もはや完全に消え去りました。私たちの防御は、カフェインで覚醒したLLMよりも速くなければなりません。”
—r/cybersecurityメンバー
悪意ある攻撃者にとって参入障壁が低くなり、その多くが独自のAIツールを駆使するなか、防御側は、攻撃者が日々編み出す新たなプロンプトインジェクションやジェイルブレイクの手法に対応し続ける必要があります。
この軍拡競争に対処するために設計された専用のレッドチーミングツールは、2025年初頭には評価が分かれ、人間のオフェンシブセキュリティチームと比べた有効性を疑問視する声が大半を占めていました。しかし、製品やサービスが成熟し、敵対的手法が従来の手動テストだけでは対応しきれないほど多岐にわたるようになると、2025年下半期には、そうした懐疑的な見方が大きな期待を生む要因の1つへと変わりました。
最新トレンドに対するF5の取り組み
最新の意識動向から最も明確に読み取れるのは、あらゆる状況が急速に変化していることです。リスク、課題、ニーズはいずれも目まぐるしく変わります。AIワークロードのセキュリティ確保は複雑な作業であり、その要件は組織ごとに大きく異なります。
過剰なアクセスや自律的な動作のあらゆるケースを保護するために必要な微妙な差異やコンテキストを、標準機能だけですべて把握できるベンダーはありません。しかし、F5 AI Guardrailsを利用すれば、セキュリティチームはAIシステムに対する最も一般的な脅威から直ちに保護できるほか、カスタムGuardrailsを作成して、固有のニーズに合わせて防御を迅速に調整できます。
また、AIレッドチーミングはもはや付加的なものではなく、AIシステムのセキュリティを確保するための基本要件であるという考えに、F5も賛同しています。130,000件を超える攻撃パターンを収録したF5の卓越したAI脆弱性データベースを基盤に、F5 AI Red Teamは、攻撃者に悪用される前に脆弱性を発見して修正できるようチームを支援します。
実務担当者の意識やAI脅威に関するF5の調査について、さらに詳しく知りたい方は、ウェビナー「進化に対応するAIセキュリティ」をご覧ください。
また、セキュリティ担当者のAIに対する意識を分析した以前のブログ記事「SecOpsはAIをどう捉えているか」パート1とパート2」もぜひご覧ください。
著者について
関連するブログ記事

経営幹部が抱くAIに関する4つの誤解
AIに関する誤解は数多くあります。ここでは、組織が自社環境にAIを導入する際に見直す必要があるかもしれない4つの誤解を紹介します。
IT/OTコンバージェンスの現状と、セキュリティを最優先すべき理由
ITシステムとOTシステムの融合が進むにつれ、攻撃対象領域は拡大します。組織が安全に統合する方法と、F5 ADSPが大規模な運用の保護にどのように役立つかをご紹介します。
AIのレイテンシ:セキュリティを犠牲にできない理由
AIのレイテンシは、単なる速度の問題ではありません。パフォーマンス、セキュリティ、信頼性のバランスを考慮したシステム設計が重要です。

AIアプリケーションを大規模に提供する:ADCの役割
AIアプリケーションを確実に提供するには、高速なモデルや柔軟に拡張できるインフラストラクチャだけでは不十分です。AIアプリケーションの利用方法を管理するための制御レイヤーが必要です。

MCP:AI対応のアプリケーションデリバリを実現する鍵
Model Context Protocol(MCP)は、最新のアプリケーションにおける安全で低遅延なAI統合を可能にします。将来を見据えたアプリケーションデリバリ戦略にMCPが不可欠な理由をご覧ください。
AIガードレールとは?基盤モデルプロバイダーの枠を超えて進化する安全対策
急速に変化する組織の脅威領域におけるリスクをより包括的に捉えるために、AIガードレールの進化が必要な理由をご覧ください。