米国最大級の医療機関の1つにとって、アプリケーションのパフォーマンスと稼働時間は、患者ケアと切り離せない要素です。病院、外来診療施設、保険業務にまたがる大規模で複雑なアプリケーション環境を抱える同機関は、電子健康記録(EHR)の大規模な統合プロジェクトを支えながら、重要なインフラストラクチャをモダナイズする必要がありました。
この変革に伴うリスクの軽減を支援するため、この医療機関は、F5 Application Delivery and Security Platformへの投資を拡大しました。具体的には、F5 BIG-IP環境をモダナイズし、F5 Insight for ADSPによって運用の可視性をさらに高めるとともに、F5 API Security Local EditionによってオンプレミスのAPIセキュリティを強化しました。
その結果、ミッションクリティカルなデジタルサービスを提供するための基盤は、レジリエンス、可観測性、セキュリティがさらに強化されました。
極めて重要なEHR変革を支援
この組織が最優先で取り組む必要があったのは、データセンター内でも特に重要なアプリケーション環境の1つであるEpic EHRソフトウェアを中核とした、大規模なEHR統合プロジェクトでした。
このF5のお客さまは、複数のEHRインスタンスを1つの集中管理システムに統合する必要がありました。また、移行を支えるBIG-IPシステムと仮想サーバーの状況を、切り替えの前後を通じてチームが明確に把握できることも必要でした。
ダウンタイムがほとんど許容されない中、この組織には、障害箇所を迅速に切り分け、アプリケーションの動作を把握し、実装が推奨される導入ガイダンスに沿っていることを検証する必要がありました。この要件は、単一のアプリケーションにとどまりません。Azureへの導入を含む、物理アプライアンスと仮想エディションで構成された大規模なBIG-IP環境全体で、各チームは数万もの構成オブジェクトと大量の運用メタデータを管理していました。
多くのお客さまと同様に、この医療機関も可視性の不足に起因する重大な運用上の課題を抱えていました。また、課題はデータの不足ではなく、必要な答えを迅速に見つけられないことにありました。
長年にわたり信頼されてきたF5基盤を活用
10年以上にわたりF5を利用してきたこの医療機関では、すでに環境全体でF5 BIG-IPを幅広く活用していました。この既存基盤があったことで、アプリケーションの可用性を損なったり、確立済みのトラフィックパターンを変更したりすることなく、インフラストラクチャのモダナイゼーションと運用の可視性向上に取り組むうえで、F5は自然な戦略的パートナーとなりました。
このお客さまは、以下に投資することで、F5 Application Delivery and Security Platformの利用を拡大しました。
- F5 Insight for ADSPを導入し、BIG-IP環境全体の可視性、トラブルシューティング、運用状況の把握を向上
- F5 API Security Local Editionにより、BIG-IPでサポートされる重要なオンプレミスアプリケーションを実現するAPIの検出、継続的な監視、ガバナンスを可能にします
- iSeriesからrSeriesへのBIG-IPテクノロジー刷新とプレミアムサポートを組み合わせ、パフォーマンス、継続性、長期的な拡張性を強化
これらの戦略的投資を組み合わせることで、組織は、医療のような規制の厳しい業界でいずれも不可欠となる運用モデルとガバナンス要件に適合しながら、モダナイゼーションを進める道筋を確立できました。
柔軟なモジュール型アーキテクチャ
この決定には、いくつかの要因が影響しました。
まず、F5 Application Study Tool (AST)を早期に活用したことで、アプリケーションチームとインフラストラクチャチームはEpic環境をより的確に可視化できるようになり、お客さまはすでにその価値を実感していました。この経験が社内での機運を高め、F5 Insight for ADSPのさらなる導入につながりました。
第2に、F5は、この組織の運用環境に即した対応が可能でした。この医療機関では、特にクラウドサービスやAI機能を利用するテクノロジー、またはデータを施設外に送信するテクノロジーに対して、厳格なエンタープライズアーキテクチャとガバナンスのプロセスを設けています。患者システムに関連するものを含め、最も重要なアプリケーションの多くでは、オンプレミスでの導入が引き続き不可欠です。
そのため、導入の柔軟性が決め手となりました。F5 API Security Local Editionは、既存のBIG-IP中心のアーキテクチャとシームレスに統合できるため、現在のトラフィックパターンを維持し、アプリケーションに追加の変更を加えることなく、APIの検出とガバナンスを進めることができました。
同様に重要だったのが、選択の自由です。F5 Insight for ADSPは、組み込みのAI Assistantを通じて専門家による強力なガイダンスと知見を提供しますが、医療データのガバナンスとプライバシーポリシーを最優先する必要があります。モジュール式の柔軟なアーキテクチャにより、アプリケーションのデリバリとセキュリティ、およびそれらを支える基盤インフラストラクチャを包括的に可視化する機能を損なうことなく、有効にする機能を選択できます。この柔軟性と、お客さまの現状に即して対応できる能力が、承認のハードルを下げ、価値実現までの時間短縮に貢献しました。
複雑さを解消し、運用を明確化
この拡張以前、同組織は可視化と管理のために、SIEMワークフローや社内で導入したレポートツールなど、複数のツールを併用していました。しかし、その環境規模では、データを読み解き、具体的な対応につなげることが依然として課題でした。
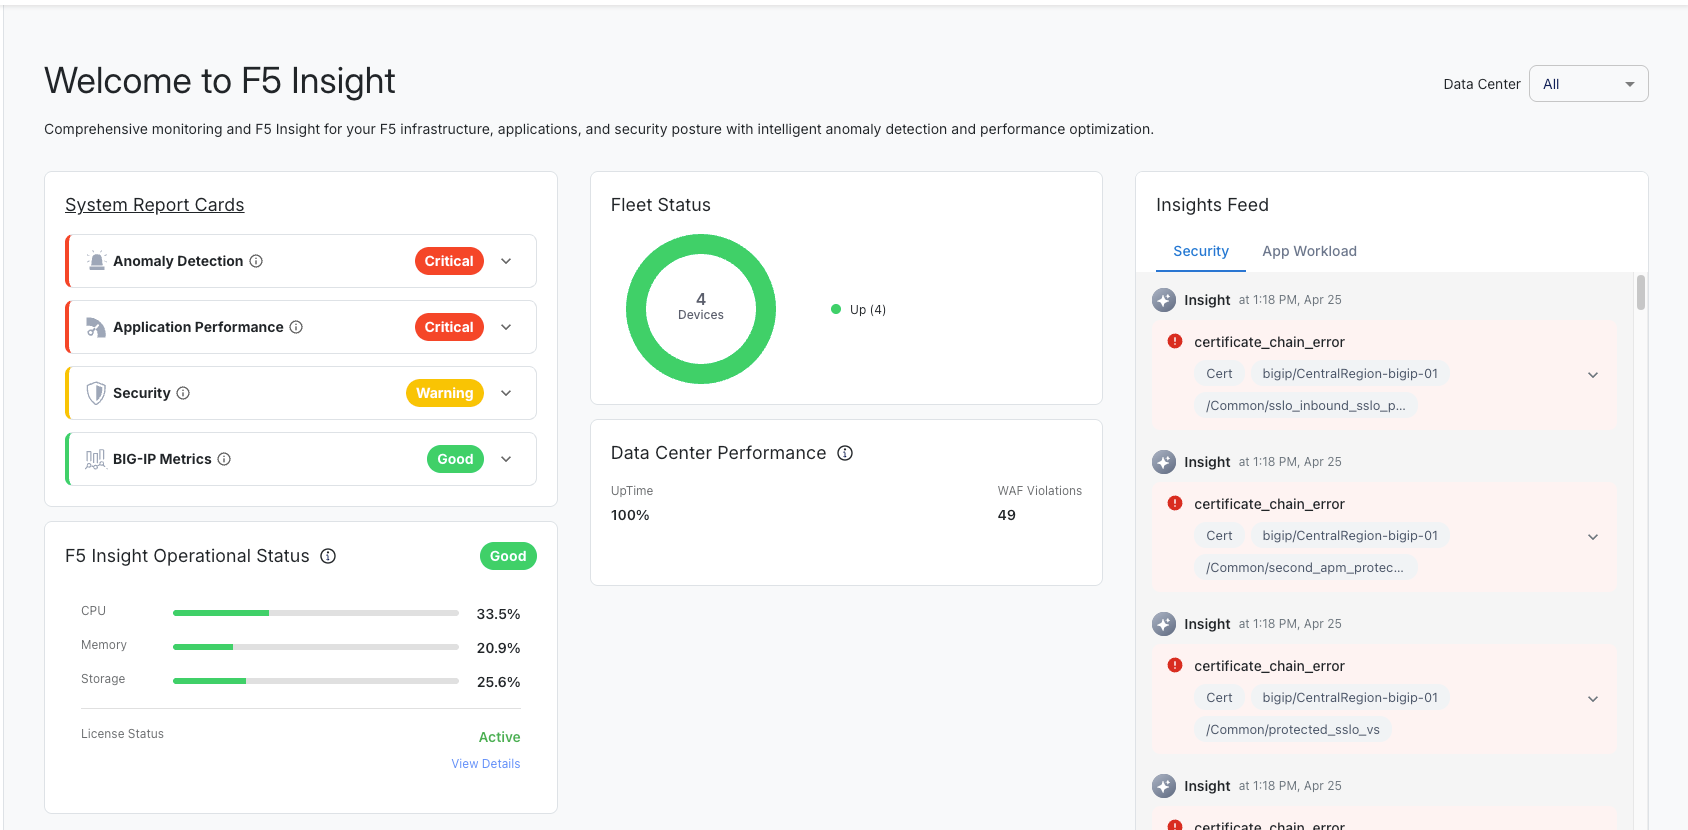
F5 Insight for ADSPにより、チームはBIG-IP環境の運用状況をより明確に把握できるようになり、次のことが可能になります。
- 幅広いアプリケーションポートフォリオ全体で障害をより迅速に切り分け
- 大量の構成データとテレメトリデータをより効果的に分析
- デプロイがベンダーおよびアプリケーションのベストプラクティスに準拠していることを検証
- 証明書ライフサイクル管理など、運用上の優先事項への対応力を強化
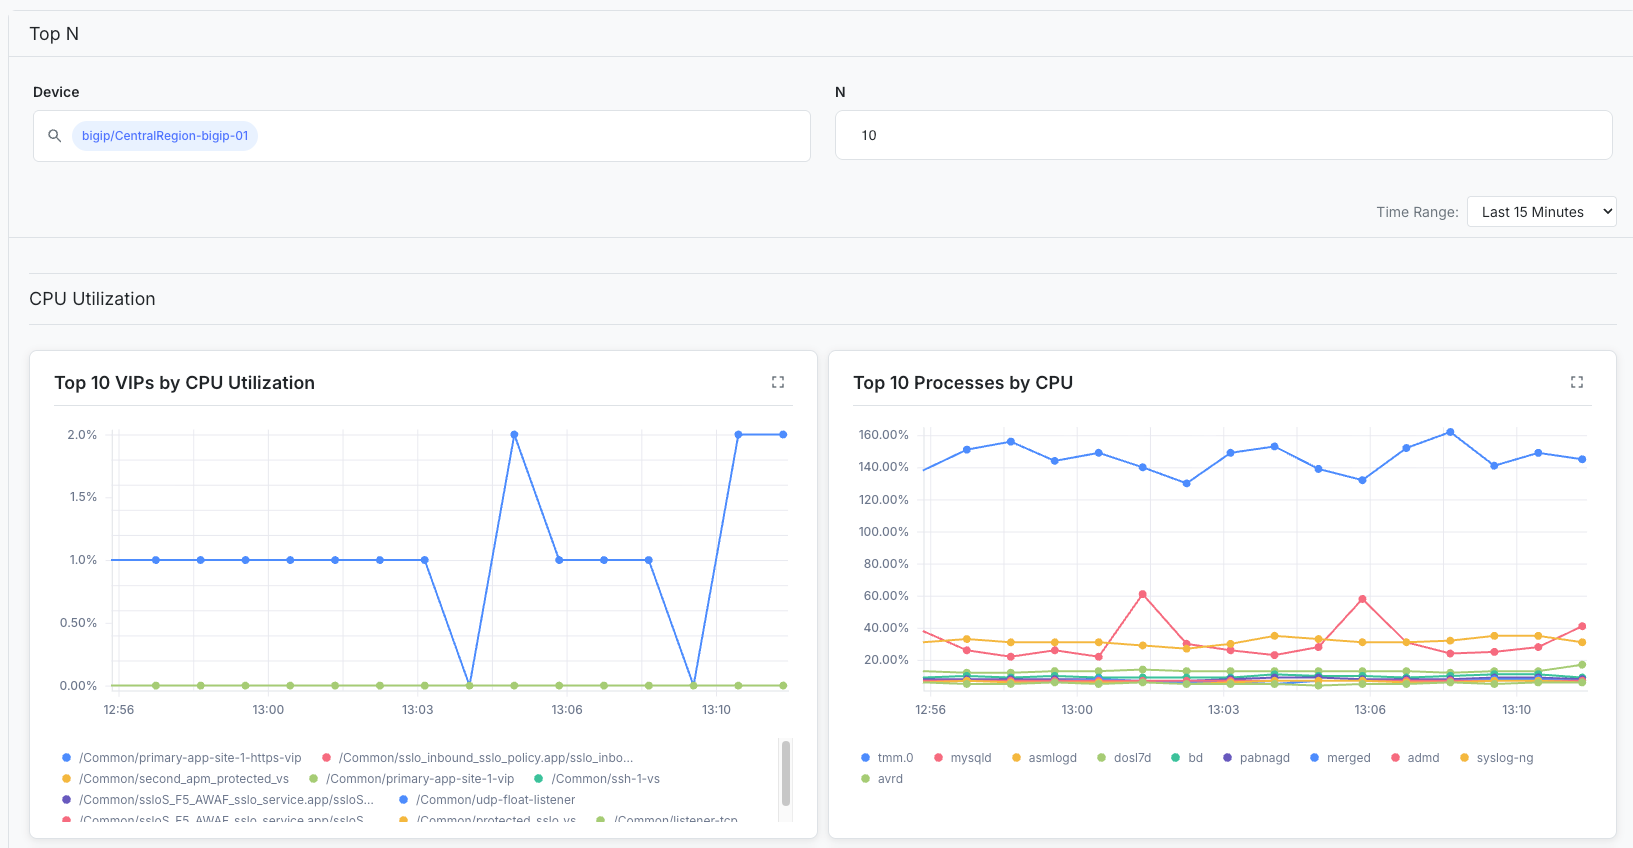
大規模で要求の厳しいアプリケーションデリバリー環境を少人数のチームで管理するには、このような可視性が不可欠です。問題発生後のトラブルシューティングから、より確信を持った一貫性のある意思決定へと運用を移行するのに役立ちます。
ガバナンスを損なわずにAPIセキュリティを拡張
また、このお客さまは、拡大するAPI可視性の不足にも対処する必要がありました。他の選択肢も評価していましたが、オンプレミスアプリケーションに関する技術要件とガバナンス要件の両方を満たす包括的なAPIセキュリティアプローチがありませんでした。
F5 API Security Local Editionは、そのニーズに直接応えました。
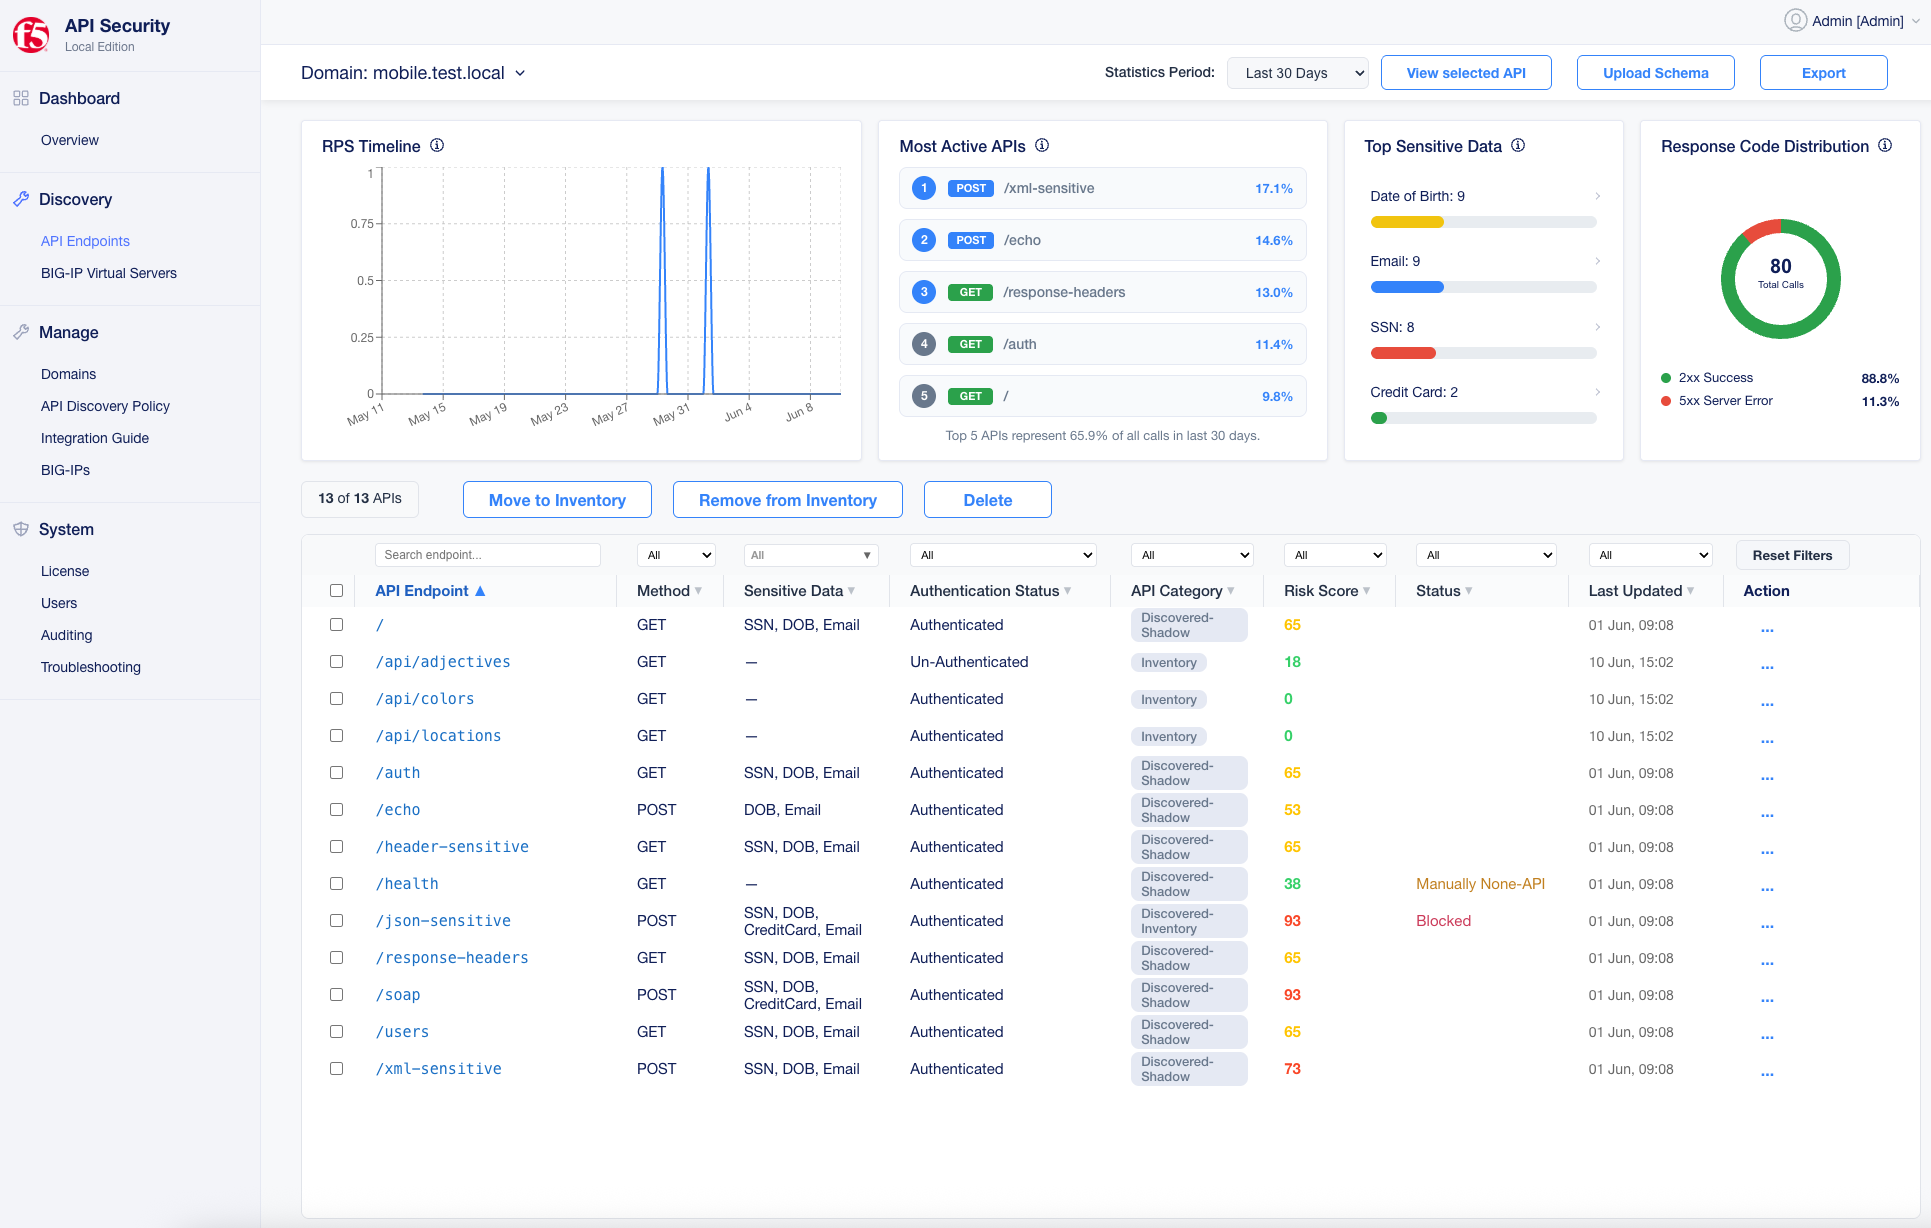
F5は、オンプレミスの導入モデルでAPIの検出、監視、ガバナンスを実現することにより、プライバシー、パフォーマンス、アーキテクチャの制御を維持しながら、重要なアプリケーションに対するセキュリティの適用範囲を拡大する手段を組織に提供しました。厳格な審査プロセスがあり、データセンターで最重要のワークロードを運用する医療環境にとって、これは不可欠でした。
次の時代に向けたモダナイゼーション
より広範な取り組みの一環として、この医療機関は大規模な「iSeriesからrSeriesへのBIG-IP刷新」も完了し、拡張性、信頼性、サービス継続性を強化して、将来の成長に対応できるようになりました。
この医療機関によるF5への投資は、より広範な事実を改めて示しています。組織が重要なアプリケーション環境をモダナイズする際には、混乱を招くことなく継続的な運用を支えながら、セキュリティとデリバリを向上させるソリューションが必要です。
F5 ADSPの導入により、この医療機関はプラットフォームアプローチを確立しました。これは、同機関にとって特に重要な変革施策の1つを進める中で、確信を持ってモダナイゼーションに取り組み、重要なサービスとデータを保護し、リスクを軽減するうえで役立っています。
F5 Application Delivery and Security PlatformのWebページをご覧ください。プラットフォームアプローチの強みについて詳しくご確認いただけます。
また、これらの強力なソリューションの実際の動作をF5’s Demo Centerでご確認ください。
著者について

関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]