開発者、そしてそのアプリを支えるDevOps担当者は、より高度なオブザーバビリティを求めています。これは、単なる可視性にとどまらず、状況をより迅速に把握できることを意味します。そのためには、APIを活用し、開発者やDevOps担当者がアプリケーションのパフォーマンス、可用性、セキュリティを把握するために使用しているツールやダッシュボードと連携する必要があります。
これはクラウドでは特に困難です。アプリケーションとそのデリバリースタックを構成するコンポーネントのうち、クラウドのコンソールやサービスと実際に統合されているのは一部に限られるためです。
2018年の投資を支えるためにテクノロジーを活用する開発者が直面した上位3つの課題について、GitLabの2018年開発者調査の結果を見てみましょう。
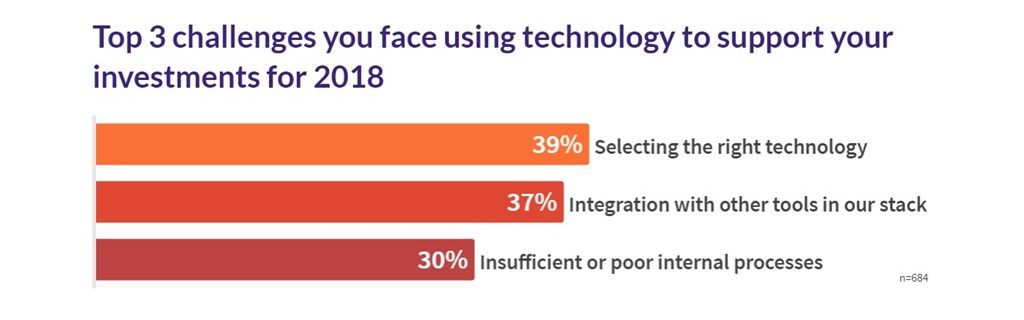
利用中のテクノロジースタックに含まれる他のツールとの統合は、課題の第2位に挙げられています。3分の1を超える回答者(37%)が、この統合を主要な課題と捉えています。
ツールが統合されていない理由の1つは、一部のツールを別のチーム、つまりNetOpsやSecOpsが「所有」していることです。そのため、DevOps(およびDev)は自らのニーズを伝える必要がありますが、実際に対応する責任は、別の*Opsが担うことになる可能性があります。
クラウドネイティブサービスとの統合によってこうした可視性を確保することが、ますます急務となっています。 2017年の調査 (実施: SailPoint)では、懸念すべきことに、回答者の73%が「CEOのアイデンティティが侵害されたという仮定の状況に置かれた場合……自社のデータがどのように、どこでリスクにさらされているかをすぐには把握できない」と認めたことが明らかになりました。その一因として、アプリケーションのアクセス制御やWebアプリケーションファイアウォールなど、悪意のあるアクティビティを検知して報告するアプリケーションサービスと、運用担当者がアプリケーションの健全性とセキュリティを監視するために使用するログやダッシュボードが統合されていないことが考えられます。
だからこそ、コミュニティとオープンソースが非常に重要です。ソリューションを支援し、ソフトウェアを拡張するだけでなく、オブザーバビリティの実現に必要な統合手法を共有し、改善するためでもあります。特にクラウドでは重要です。実際にその統合を担うのが開発者やDevOpsであれば、なおさらです。
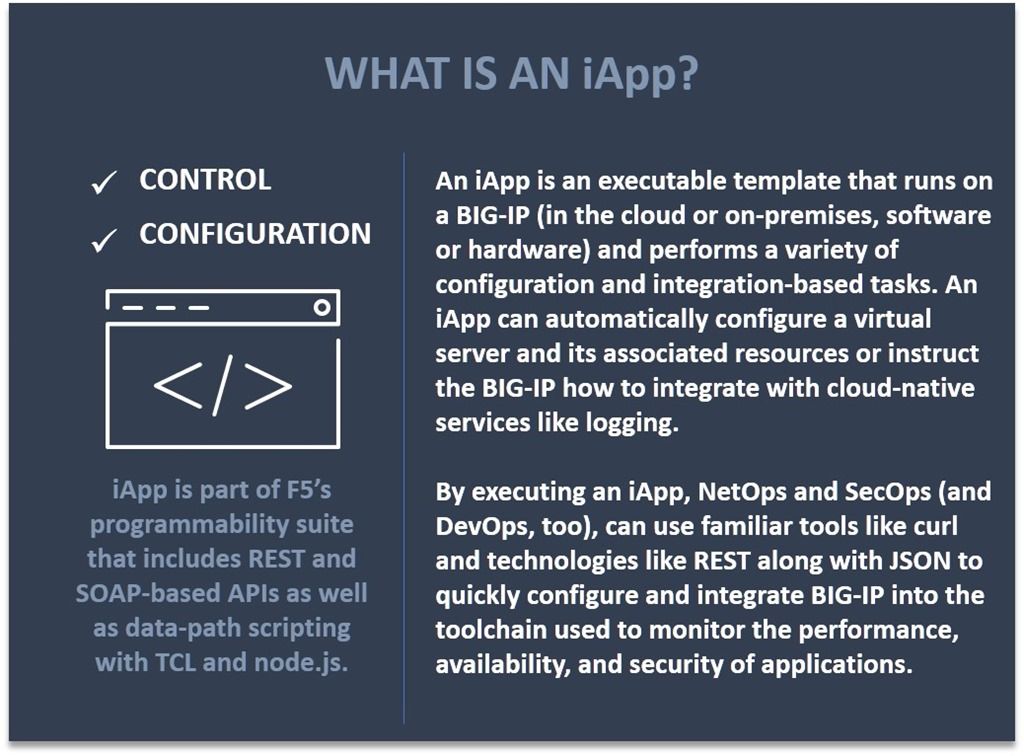
F5がその実現に向けて採用している方法の1つが、複雑な統合作業を担うiApps(テンプレート)です。これにより、NetOpsとSecOpsは、DevOpsや開発担当者がクラウド環境で必要とするオブザーバビリティを支援できます。
F5 Cloud Logger iApp
iAppは、Azure OMS、AWS S3、AWS CloudWatchなどのクラウドサービスにJSON形式でログをエクスポートするようBIG-IPを構成します。すべてのCloudFormation Templates(CFT)およびAzure Resource Management(ARM)テンプレートでは、利便性を考慮してCloud Logger iAppがプリロードされたBIG-IPがプロビジョニングされます。iAppを実行する前に、ストリームを受信するようクラウドロギングサービスを構成してください。また、BIG-IP上の適切なアプリケーションサービスで、必要な情報がログに記録されていることを確認してください。
セキュリティを確保し、状況を把握できるように、iAppでは、Webアプリケーションファイアウォールのポリシー違反と違反タイプ、DoS関連のインシデント、アクセス制御に関連するインシデントを、それぞれのクラウド管理コンソールに直接記録できます。さらに、システムレベルのログにより、BIG-IPで監視しているアプリケーションのパフォーマンスと可用性をさまざまな角度から把握できます。
プリロード済みであることは便利ですが、デプロイプロセス(および自動化ツールチェーン)の一部として使用したり、特定のニーズに合わせてiAppをカスタマイズしたりすることもできます。いずれか、または両方の目的に使用できるF5 Cloud Logger iAppのソースは、Github(https://github.com/F5Networks/f5-cloud-iapps/tree/master/f5-cloud-logger)から入手できます。Githubプロジェクトには、Azure OMS向けにF5 CuRLコマンドの便利な例と、関連するJSONも含まれており、F5 iControl RESTを使用してiAppをプログラムでデプロイできます。
プリロード済みのiAppを使用する場合でも、オープンソース版をカスタマイズして使用する場合でも、クラウドで利用しているツールとの連携を活用することで、NetOpsとSecOpsの双方が、DevやDevOps、さらには自部門に対しても、これまでにないレベルの可視性を提供できます。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。