1つの悪いリンゴで、すべてが台無しになるとは限りません。
画像:One Bad Apple, BobbyBoggs182
デジタルトランスフォーメーションにより、データセンターは変革を迫られています。クラウド、コンテナ、壊滅的な侵害によって、変革への対応は先送りできない課題となっています。特に注目されているのが、継続的デリバリーとアプリ単位のデプロイがもたらす影響です。これらは従来のデプロイスケジュールを大きく混乱させる可能性があります。従来型と最新型のスケジュールを調整しようとすれば、ヨセフス問題のような数え上げ問題を難なく解く数学者でさえ、さじを投げて断念してしまうでしょう。
継続的デプロイにおいて、アプリケーションサービスとインフラストラクチャにアプリ単位のアーキテクチャアプローチを導入するメリットだけではこのアプローチを採用する十分な理由にならない場合は、セキュリティ面でも大きな利点があることをご検討ください。
データセンターとそのセキュリティ境界を樽に見立て、そこにリンゴ(デプロイした数百のアプリを1つずつ表すもの)を詰める場面を想像してみてください。1つのリンゴは、すべてではないものの、いくつものリンゴと接しています。そのうち1つが腐ると、接しているリンゴにも腐敗が広がります。さらに、それらに接するリンゴへと次々に広がり、やがて樽全体が腐ってしまいます。
データセンターでも、1つのリンゴ(アプリ)が腐ったときの進行が、現実のリンゴと同じくらい遅ければよいのですが、そうはいきません。デジタルの世界では、その影響はネットワークを介して他のアプリへと、リスクを警告することわざのリンゴよりもはるかに速く広がります。
これは、アプリ単位のデプロイスケジュールを採用していない(または今後も採用しない)場合でも、アプリ単位のアーキテクチャを採用すべきセキュリティ上の大きな理由の1つです。
アプリ単位のアーキテクチャでリスクを低減
アプリごとのアーキテクチャを採用することは、樽に入れる前にリンゴを1個ずつ包むようなものです。1個が傷んでも、触れ合っているほかのリンゴから隔離されるため、傷みが広がるのを防げます。リスクがまったくない世界が望ましいのは言うまでもありません。しかし、現実はおとぎ話のようにはいきません。つながり合う世界には常にリスクがあることを認識し、そのリスクを可能な限り最小限に抑えることが目標です。
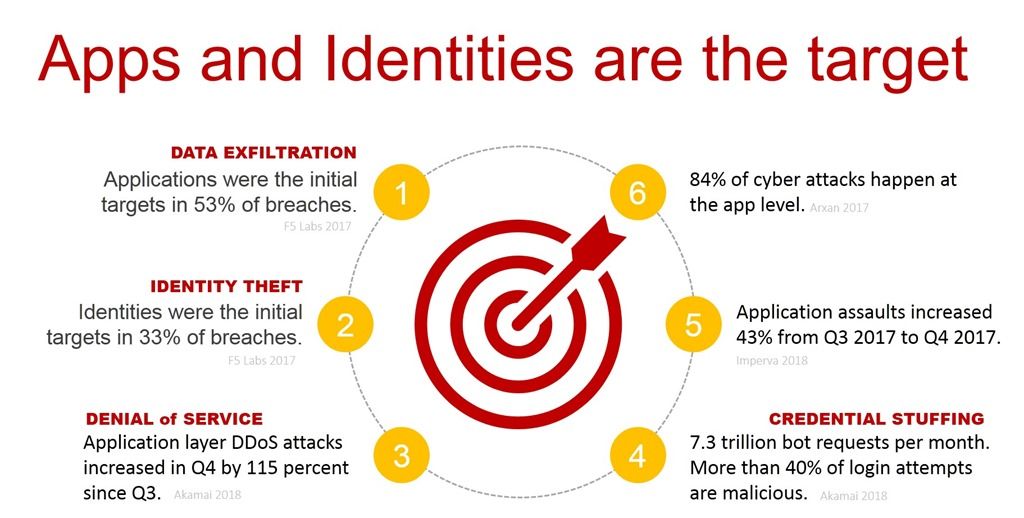
アプリケーション単位のアーキテクチャを採用することで、可能な限り多くの脅威について、特定のアプリケーションで生じた影響をそのアプリケーション内に限定し、この目標を達成できます。
データセンターでアプリケーション単位のアプローチを採用することで、ボット、認証情報の窃取、クレデンシャルスタッフィング、アプリケーション層DDoS攻撃(GET、PUSH、POSTフラッドなど)、広く知られているOWASP Top 10の脆弱性によるリスクの軽減を目的とした、アプリケーション固有のさまざまなセキュリティサービスを導入できます。
Alert Logicでは、これを「アプリケーションレベルのセグメンテーション」と呼び、クラウドにおけるベストプラクティスとして急速に定着しつつあると指摘しています。
「パブリッククラウド環境で繰り返し見られるようになった重要な傾向は、インフラストラクチャをアプリケーションレベルでセグメント化することです。優れたクラウド管理者は、各アプリケーションを個別のVPC(Virtual Private Cloud)に分離する傾向があります。これにより、1件の侵害による影響範囲が大幅に縮小します。ごく小規模なWordPressやDrupalアプリにも専用のVPCを割り当てることで、攻撃者が横方向に移動したり、急速に拡大して企業全体に甚大な被害を及ぼす攻撃を仕掛けたりする余地を減らせます。」
このアプローチはデータセンターでも同様に有効であり、侵害が成功した場合のラテラルムーブメントからアプリを保護するうえで、同じくらい(あるいはそれ以上に)重要です。
アプリ単位のアーキテクチャは、個々のアプリを保護するだけでなく、デプロイ済みの他のすべてのアプリを保護することも同じくらい重視するものです。これは一見、皮肉に思えるかもしれません。しかし、このアプローチを採用すると、各アプリが侵入口となる可能性があり、内部の他のすべてのアプリが攻撃者になり得るという認識のもと、個々のアプリのセキュリティ確保に重点を置くことになります。
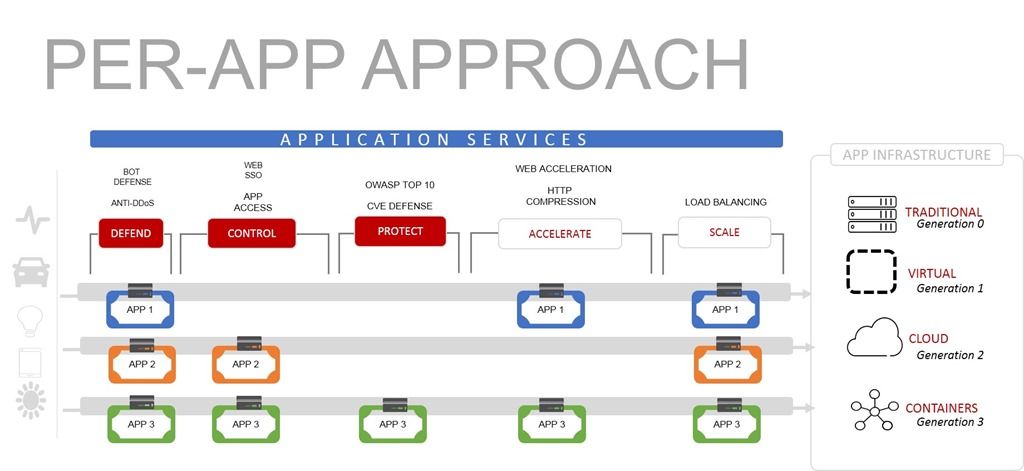
アプリケーション単位のアプローチは、クラウド(マルチクラウドを含む)と自社データセンターの両方に導入できるクラウド対応のアプリケーションサービスを活用することで、さらに効果を発揮します。アプリケーションサービスソリューションを標準化すれば、ポリシーの一貫性が確保され、組織がデジタルトランスフォーメーションの取り組みの一環としてパブリッククラウドの活用を拡大する際にも、求められる一貫したセキュリティを実現できます。
クラウド(複数のクラウドを含む)を利用する場合でも、データセンターで運用を続ける場合でも、アプリケーション単位のアーキテクチャは、個々のアプリケーションのリスクを軽減しながら環境全体を保護し、デジタル経済におけるビジネスの競争力維持にも貢献する、セキュリティ上の双方にメリットがあるアプローチです。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。