あらゆるAI導入において、展開戦略では利便性と制御のバランスを取る必要があります。迅速な実装に適しており、インフラストラクチャ管理の負担をクラウドプロバイダーに移せることから、パブリッククラウドテナントが魅力的な選択肢となる場合もあります。一方、不可欠なプライバシー上の義務、データ主権の要件、物理的に分離されたコンピューティング境界の必要性から、ノイジーネイバーや認証情報の漏えいによる影響を受けにくい専用リソースが求められる場合もあります。
重要なエンタープライズワークロードが、専用モデルを基盤とし、膨大な量の企業データでトレーニングされたAIアプリケーションとして再構築されるケースが増えるにつれ、クラウドプロバイダーに信頼を委ねることはまったく選択肢になりません。
“F5 AI Security Platformは、プライベートAIを基本設計原則として構築されています。”
コンプライアンスや監査に関する懸念を別にしても、予想外に高額な推論処理のコンピューティング費用を避けるため、AIインフラを自社のプライベートデータセンター内に置こうとする組織が増えています。情報セキュリティ部門とアプリケーション所有者の間で議論を重ねると、多くの場合、許容できるリスクはワークロードや関連データの分類によって異なり、画一的なアプローチでは対応できないことが明らかになります。
セキュリティも添えてください
AI戦略が成熟するにつれ、組織は、プロンプトインジェクションへの対策、コンテンツモデレーション、機密データ漏えいへの対策がなければ、AIが企業内でその可能性を十分に発揮できないことを必然的に認識します。そこで、モデルに依存しないAIセキュリティプラットフォームを提供するベンダーの選定競争が始まります。これは素晴らしいことです。もちろん、AIの利用状況を検査、管理、監査するソリューションには、ネットワーク上を流れるプロンプト、レスポンス、AI APIトラフィックの完全な検査が必要です。
こうした「ガードレール」をどこでどのように実行するか(また、監査データをどこに保存するか)は、慎重に判断すべき事項です。しかし問題は、市販ソリューションの多くが、利用可能な導入モデルを厳しく制限していることです。多くのベンダーソリューションはSaaSのみで提供されるか、ベンダー独自のプライバシー方式を採用しています。実際には、インフラストラクチャレベルよりはるかに上位の層で、ホスティングプロバイダーとプラットフォームベンダーとの責任共有モデルが生じます。「ゼロトラスト」アプローチを掲げる一見魅力的なソリューションの中にも、プライバシーに関する重大な制約があります。さらに、ベンダーが顧客の非公開ログを使用してセキュリティモデルをトレーニングするという憂慮すべき傾向が、データプライバシーを損ない、プライベートAIの本来の目的を台無しにしています。
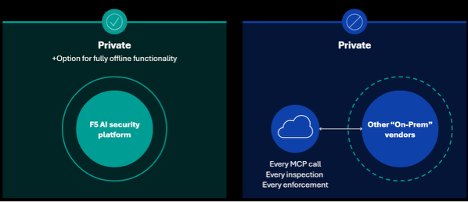
幸い、少なくともデータプレーンをお客さま自身の管理下で運用できる選択肢を提供するセキュリティプラットフォームが登場するなど、一定の進展は見られます。しかし、管理プレーンがベンダーのクラウドに置かれている場合、構成データ、ポリシー定義、テレメトリ、運用メタデータは、ポリシーが適用される外部インフラストラクチャへ引き続き送信されます。言うまでもなく、このシステム設計上の欠陥は、「保護」対象となるすべてのアプリケーションのセキュリティ態勢を損ない、リバーストンネリングや境界防御の迂回、悪意のあるコードの挿入、マルチテナンシー環境での情報漏えい、権限昇格といった脅威をもたらします。
ハイブリッドランタイムモデルのメリットを踏まえた場合、これらは許容できるリスクでしょうか。お客さまは、リスク許容度、コスト、コンプライアンス態勢に基づき、ユースケースごとに判断できる必要があります。場合によっては、妥当なトレードオフとなる可能性があります。一方で、コアネットワークへのラテラルムーブメントの可能性も含め、攻撃対象領域を事実上ベンダーのインフラ全体にまで拡大することが、選択肢にならない場合もあります。
お客さま自身が判断
ここに、真の「プライベートAI」を実現するF5の戦略の独自性があります。つまり、抜け穴だらけの例外措置に頼らない選択肢をお客さまに提供します。F5 AI Security Platformでは、拠点やユースケースごとにプライバシーと制御のレベルを調整できます。プロビジョニングは全体を通じて最高水準のセキュリティ基準に準拠でき、さまざまなユースケースに合わせて複数の導入モデルを組み合わせることも可能です。
たとえば、レッドチーミングはSaaSで実施できる場合がありますが、機密データでトレーニングされたモデルの応答を評価する場合は、オンプレミスまたはプライベートクラウドのインスタンスを使用する必要があります。また、重要なのはマシンの接続方法だけではありません。人間の行動も依然として大きな脅威ベクトルです。
アクセス制御については、リスクを一切許容しない厳格な方針を採用する組織もあります。そのような組織では、自ら選択した国の境界内で、信頼できる担当者だけが管理できるコンピューティング境界を設け、社内のGPU容量に基づいてコストを予測できることを求めます。
実際、制約が極めて厳しく、機密性の高いワークロードでも、F5 AI Security Platformを完全にエアギャップされた環境に導入できます。これは、コンピューティング環境がインターネットや安全でないネットワークに物理的にも無線でも一切接続されていないことを意味します。
AIセキュリティ人材不足の克服
AIトラフィックのポリシー制御とコンプライアンスを実現する、AIを中核としてネイティブに構築されたソリューションは非常に新しく革新的です。そのため、このようなシステムのプロビジョニングやスケーリングの経験を持つ実務担当者を採用できる人材プールは、まだごく限られています。
この課題にも、F5の戦略が解決策を提供します。プラットフォーム全体が、あらゆる企業ですでに利用されているクラウドネイティブのワークロード自動化プラットフォームであるKubernetesに対応しています。Kubernetesは、基盤の詳細を完全に抽象化し、宣言的な状態を実現する、事実上のクラウドOSとなっています。さらに、Helmのようなパッケージマネージャーを使用してインストールするだけではありません。認定済みのRed Hat OpenShift Operatorにより、運用を容易にできます。
F5 AI Security PlatformがプライベートAIを実現する仕組み
F5 AI Security Platformは、プライベートAIを基本設計原則として構築されています。F5 AI Red TeamとF5 AI Guardrailsは、あらゆる導入オプションに対応します。どちらのソリューションもKubernetesにネイティブに導入でき、お客さまが管理する環境内で完全に実行できます。検査、適用、修復は、F5やサードパーティのクラウドサービスへの外部通信を行わず、ローカルで実行できます。最も重要なのは、F5がお客さまのデータをトレーニングに使用することは一切ない点です。プロンプト、応答、ログはすべて、お客さまの管理下に置かれます。
この取り組みは、AIネイティブセキュリティにとどまりません。今週のF5 AI SummitでF5 AI Security Platformを発表したことに伴い、同等の導入の柔軟性とプライバシー基準を F5 Web Application and API Protectionにも適用します。F5の設計思想では、買収や新たな機能の開発に際して、常に「最も高いセキュリティが求められるユースケースに、この価値をどう提供できるか」という問いから始めます。
F5はすでに、AIセキュリティにおいて最高水準の導入柔軟性とプライバシーを提供しています。F5 AI Security Platformを通じて提供内容を拡充する中でも、お客さまによる制御を揺るぎない基準として重視し続けます。F5にとってプライベートAIの実現は、ロードマップ上の項目でも特別な取り組みでもなく、製品開発の基本方針です。
F5 AI Security Platformの詳細については、プレスリリースをご覧ください。また、ブログ記事「F5 AI Security Platform:AIセキュリティの不確実性を解消」もご覧ください。
著者について

関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]