エージェント型AIは、最小権限でアクセスしていても、セキュリティポリシーに違反する可能性があります。
課題
セキュリティコンテキストは、特定のデータに対して誰が何を実行できるかを定義します。企業システム全体でデータを作成、変更、削除する権限は、特定の役割に割り当てられたビジネス要件に基づいて定義されます。組織内で担当者が特定の役割を担い、ソフトウェアを使用する場合、そのソフトウェアが動作するにはセキュリティコンテキストが必要です。このセキュリティコンテキストは、アカウントを使用して実装されます。通常、ソフトウェアはユーザーアカウントまたはサービスアカウントとして実行されます。サービスアカウントは、特定のユーザーのセキュリティコンテキストに依存せずに、ソフトウェアが企業データを操作するための権限を付与できるように作成されます。
さまざまな企業リソースに対して最小権限のアクセスを割り当てる場合、ユーザーにはその役割に基づいて容易に設定できます。一方、サービスには制約があるものの、プロセス全体で必要なすべての操作を実行できるよう、最大限の権限を持つアクセスが設定されます。たとえば、ユーザーには、割り当てられた顧客アカウントに対応するシステム内の一連のレコードに対してのみ書き込みアクセス権が付与され、その他すべての顧客アカウントに対しては読み取り専用アクセス権が付与される場合があります。これに対し、サービスアカウントには、すべてのアカウントへの書き込みアクセス権が必要です。
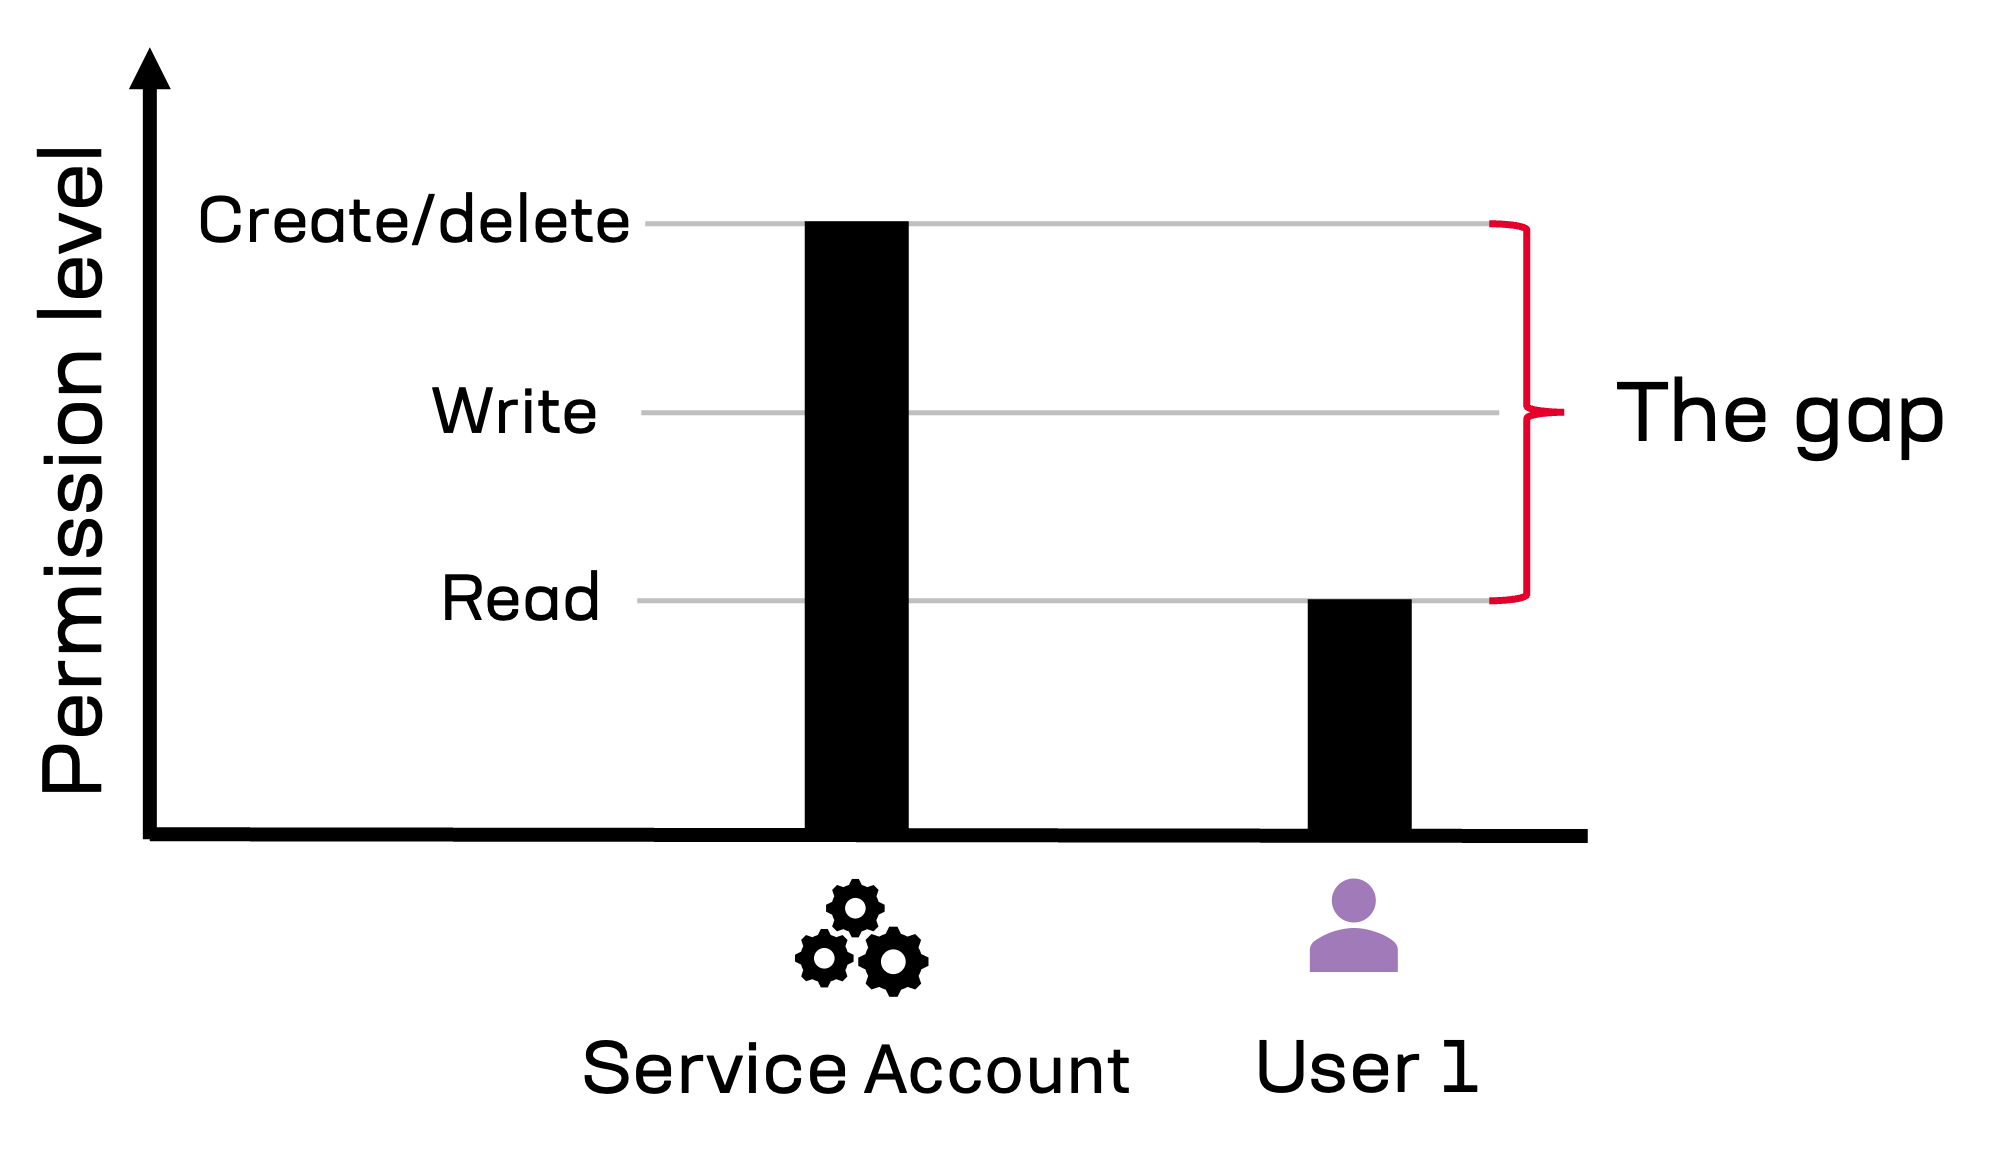
プロセス自動化に内在する権限のギャップ
エージェント型AIを使用すると、ユーザーのアクティビティと企業のビジネスプロセスのアクティビティが混在します。企業のビジネスプロセスは、すべての顧客、すべての従業員、すべてのインスタンスを対象に、一括して結果をもたらすよう設計されています。通常、サービスアカウントが動作するには、ほとんどの個々のユーザーよりも高い権限が必要です。一方、企業プロセスの開始、監視、監督を担うのは、個々のユーザーまたはユーザーチームです。
たとえば、ある組織が新入社員のオンボーディングを支援するために、エージェント型AIアシスタントを利用しているとします。新入社員にはそれぞれ特定の役割があり、その役割に応じて、業務上必要なレベルで社内システムにアクセスする必要があります。エージェント型AIアシスタントは、オンボーディングを担当する人事担当者のコンテキストで動作します。では、AIエージェントが、1人または複数の人事チームメンバーよりも高い権限を持つ新規ユーザーアカウントをプロビジョニングする必要がある場合、どうなるでしょうか。
エージェントを使用する担当者本人に権限があるかどうかではなく、実行する必要があるプロセスに基づいてエージェントの権限を設定すると、ユーザーが制御するソフトウェアを介して、そのユーザーにはアクセスが許可されていないデータにアクセスできるようになるため、セキュリティ違反が発生する可能性があります。一方、権限不足を理由にその操作がブロックされると、ユーザーはタスクを完了できません。
このシナリオは、プロセスを分岐させることで解決できます。必要なレベルの権限を付与する権限を持つ担当者にサブタスクを割り当て、承認後にプロセスを次のステップへ進めます。セキュリティコンテキストに応じてアクションを分割するこの手法は、エージェント型ソリューションにも適用する必要があります。
セキュリティコンテキストの切り替えをマッピングで可視化
エージェント型AIを使用すると、ユーザーのコンテキストでプロセスを開始するソフトウェアが、サービスアカウントで実行されるエージェントのコンテキストに切り替わる際に、結果として昇格された権限を取得する可能性が高まる場合があります。この場合、昇格された権限とデータアクセスがセキュリティポリシーに違反しないように、エージェント型システムを動作させることが重要です。
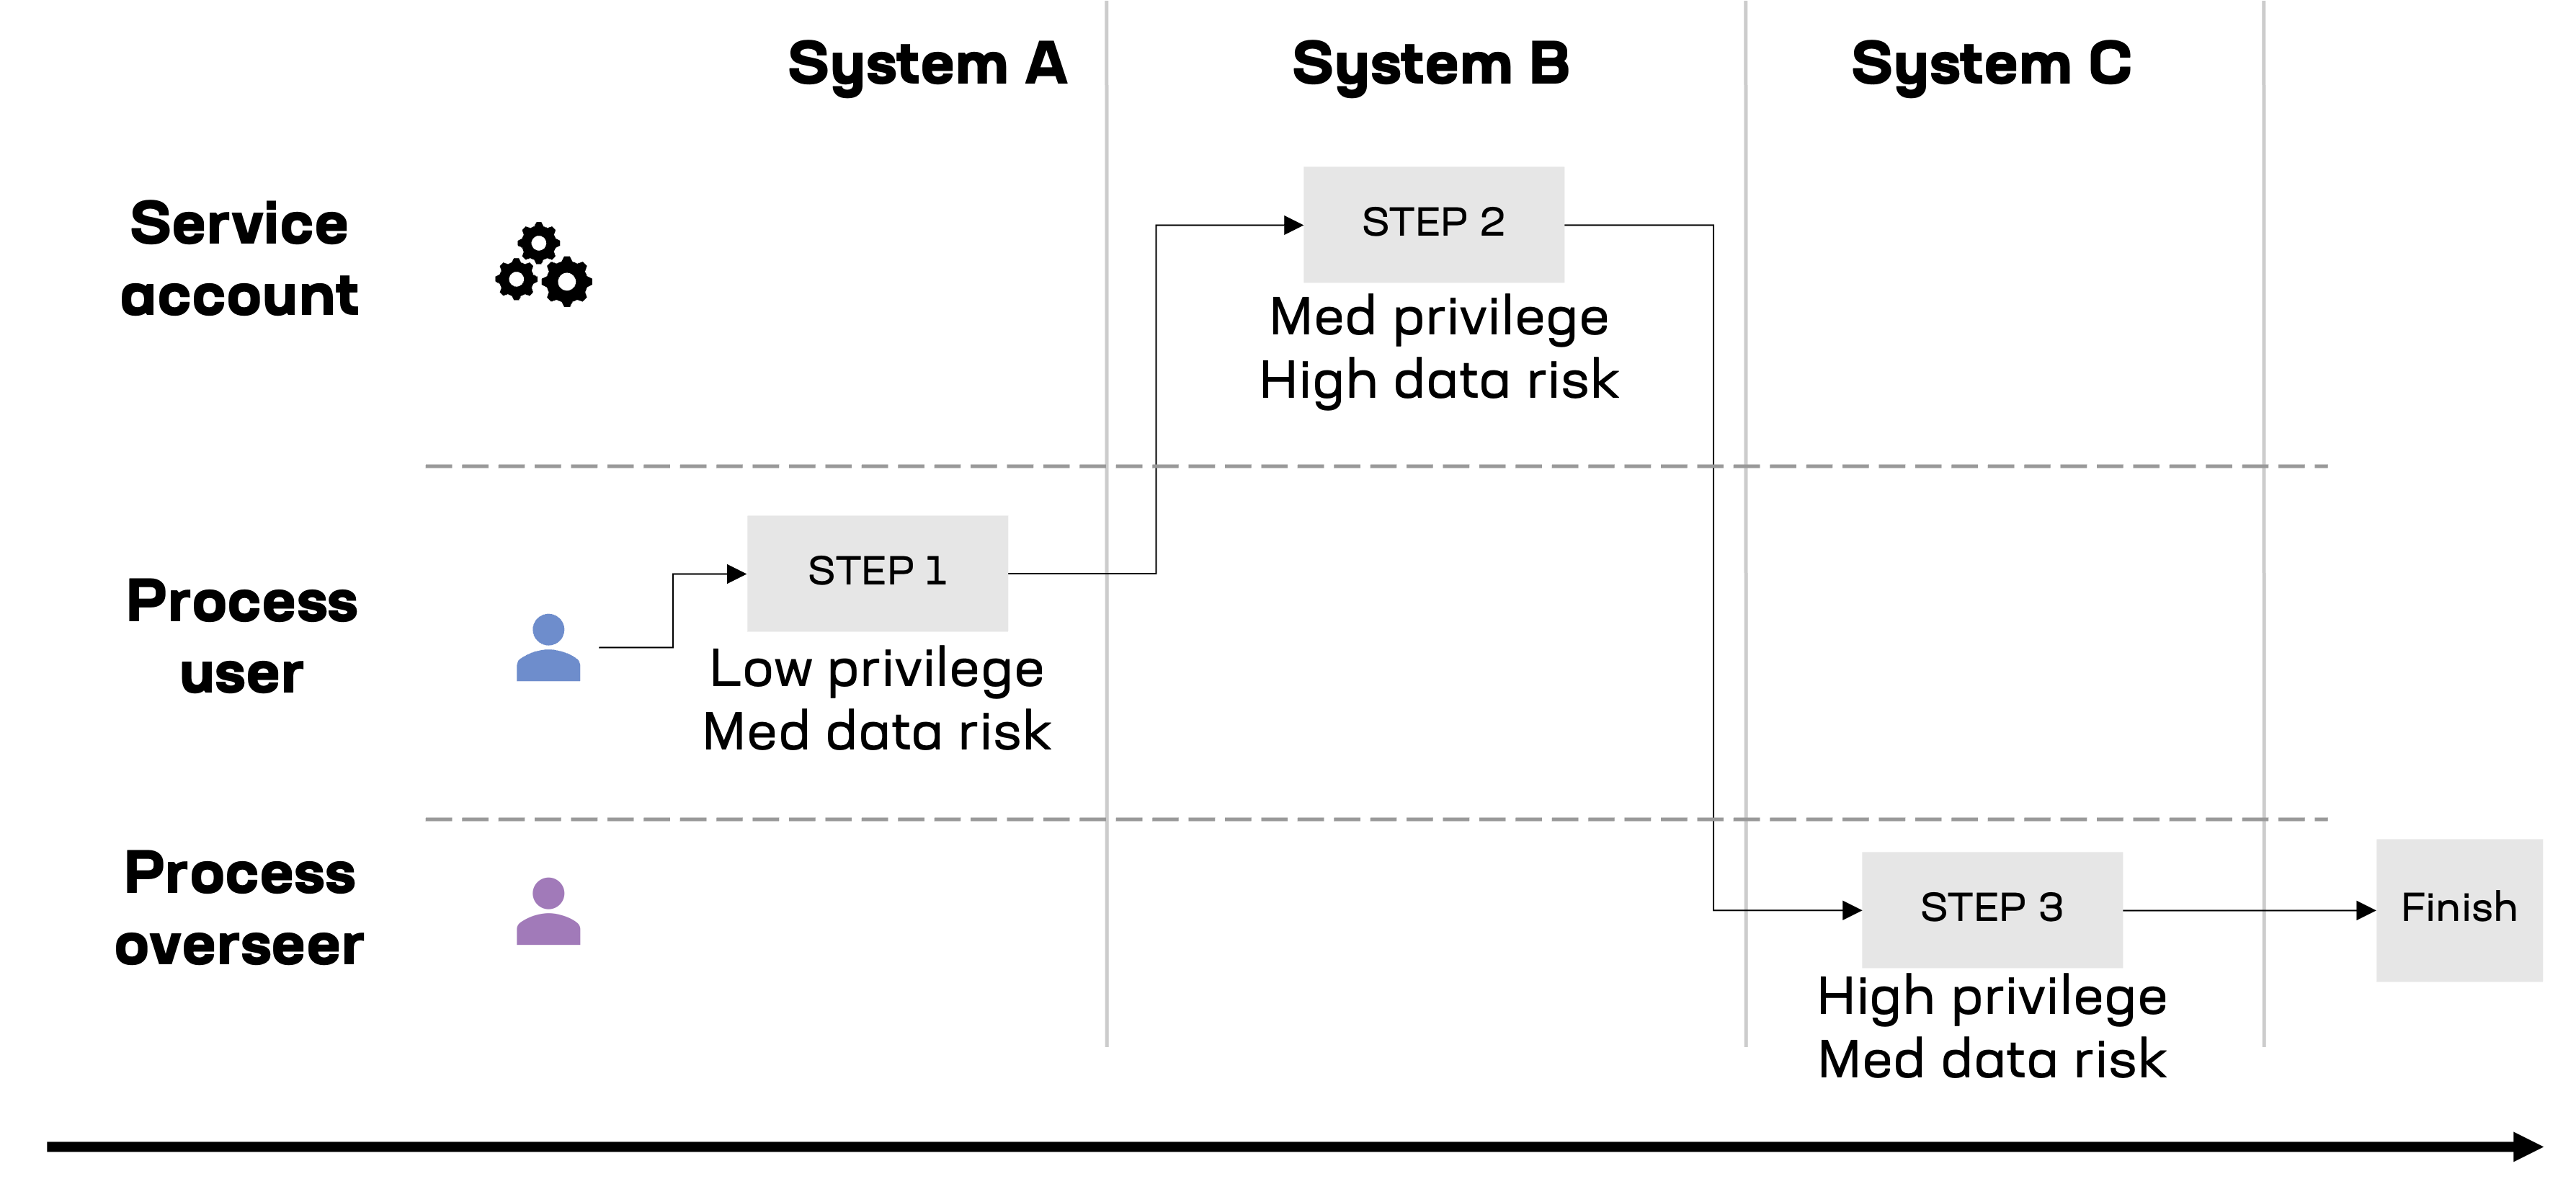
ワークフローの各ステップにおけるセキュリティコンテキストの切り替えを示すプロセスフローマップ。データアクセスポイントでの権限と機密度の変化がマッピングされています。
ギャップを把握し、前進する
適切なセキュリティコンテキストを備えたAIエージェントを設計するには、まず次の問いに答える必要があります。自動化するプロセスは、1人以上のユーザー向けに導入するパーソナルアシスタントを目的としたものですか。それとも、企業に代わって大規模に実行する必要がある汎用的なビジネスプロセスですか。
個人向けの場合は、対象ユーザーのすべての操作とデータアクセス要件が、既存の企業セキュリティポリシーに準拠していることを検証できるよう、プロセスマップを作成します。例外が見つかった場合は、昇格された権限を必要とする操作を切り分け、必要な各権限レベルを持つ個人にアクセス権と操作が適切に割り当てられていることを確認します。
プロセスをビジネス全体で共通化する場合は、サービスアカウントの設計を精査し、最大権限でのアクセスによって、上記の最初の例のようなセキュリティ上の不備が生じないかを判断してください。また、必要な権限を持たないユーザーに機密データが公開されていないことを再確認してください。
組織は、個人用および企業用エージェントの設計にセキュリティコンテキストを組み込む必要があります。昇格された権限を必要とするタスクを分離し、ユーザーとサービスアカウントのどちらがアクションを実行するかを考慮することで、意図しないセキュリティギャップが生じるリスクを低減できます。
自動化とセキュリティの両立に関する詳しい見解については、以下をご覧ください。データセキュリティと自動化の緊張関係を緩和する | F5
著者について
関連するブログ記事
SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。
WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。