本記事は、デジタルトランスフォーメーションに伴う課題を取り上げるブログシリーズの最終回です。
- デジタルトランスフォーメーションに関する意外な真実
- デジタルトランスフォーメーションの意外な真実:クラウドの混沌
- デジタルトランスフォーメーションに関する驚くべき真実:セキュリティの軽視
- デジタルトランスフォーメーションに関する驚くべき真実:規模の不経済
コンテナをめぐる混乱。
コンテナと、それを(世間で言われるように手間なく)管理するオーケストレーションの主な目的の1つは、効率的なスケーリングです。コンテナの採用を後押しするメリットはほかにもあり、その多くは開発に関するものですが、NetOpsの観点では、重要なのはスケーラビリティとセキュリティ(の欠如)です。
従来のデリバリーアーキテクチャは、コンテナ環境内では機能しません。通信は不規則かつ動的で、予測が困難です。通信量が増大し、環境も極めて変化しやすくなります。現在の状態が10分後はおろか、2分後も同じとは限りません。
それでも、コンテナ環境内の「アプリ」には、コアネットワークサービスとセキュリティサービスを提供する必要があります。環境内にIDおよびアクセス制御を組み込むことはできず、変動するインスタンス全体で証明書を管理することもできません。 アプリでSSLを終端すること は、運用担当者にとってもアプリ自体にとっても非常に困難です。ボット対策やOWASP Top Tenへの対策といったアプリセキュリティでさえ、これほど変動の激しい環境のどこに組み込めばよいのかという問題が生じます。また、コンテナ環境内のすべてのサービスをパブリックIPにマッピングするわけにもいきません。環境内の動作を妨げずにアプリケーションサービスを提供するには、セキュアな受信経路が必要です。
幸い、コンテナ環境内に複数のマイクロサービスとしてデプロイされたアプリは、APIであってもアプリであることに変わりはなく、「アプリ固有」のエンドポイントを備えています。このエンドポイントを利用すれば、コンテナ環境に手を加えることなく、安全な受信経路を確立できます。これにより、安定性とスケーラビリティという従来の原則に基づきながら、コンテナ向けのソフトウェアベースの最新のスケーリング手法も取り入れた、分岐型のネットワークアーキテクチャが実現します。この2層アーキテクチャでは、信頼性とセキュリティを備えたエンドポイントを介して、N-Sバックボーンからコンテナ環境内のE-W経路へ移行できます。
2層アーキテクチャ
2層アーキテクチャは、コンテナ化されたアプリに求められるスピードとスケーラビリティを支えながら、必要な信頼性とセキュリティを提供します。コンテナの混沌を抑制することで、運用の秩序を保ち、コンテナ化されたアプリに内在する無秩序さから共有インフラストラクチャを分離できます。さらに、意図せぬ利点として、変更頻度が一定でない本番環境へのデプロイパイプラインにも対応できます。コンテナ環境ではアプリがより頻繁に変更される可能性がある一方、IDおよびアクセス制御をはじめとするセキュリティ関連サービスの変更頻度は比較的低いと考えられます。各更新は互いに独立して実施できるため、DevOpsは「家」のN-S側を担うNetOpsに過度な負担をかけることなく、より迅速に作業を進められます。
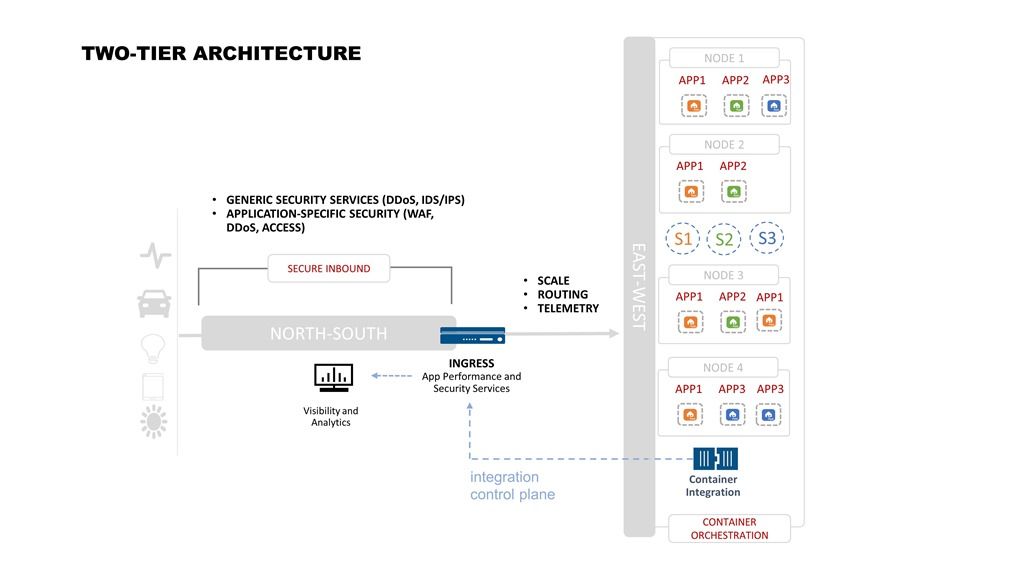
イングレスポイントではアプリ固有のポリシー(パフォーマンスと一部のセキュリティ)を管理し、その他の処理はセキュアな受信ネットワークの残りの部分で対応できます。この方法は既存環境への影響を最小限に抑えられるため、レガシーアプリを提供する本番環境へのコンテナ導入をより円滑に進め、負担を軽減できます。
2層アーキテクチャを機能させるには、イングレスが実質的にアプリそのもの、少なくともその仮想的な相当物になることを念頭に置く必要があります。
コンテナの「壁」の向こう側に100個のマイクロサービスが存在する場合でも、イングレスは、スケーラビリティとアクセシビリティを実現し、外部の脅威からアプリケーションを保護するための戦略的な制御ポイントです。変動が激しく不確実なコンテナ環境にトラフィックが入る前に処理するのが最適なサービスは、イングレスで適用してください。
……以上で、デジタルトランスフォーメーションにまつわる意外な真実の考察を終えます。対処すべき落とし穴や障害はほかにも数多くありますが、本シリーズで取り上げた「クラウドの混乱」「セキュリティの軽視」「規模の不経済」「コンテナの混乱」の4つは、対処が必要な課題の中でも特に重要だと考えられます。
変化がもたらす影響を把握し、自動化、ソフトウェアベースのセキュリティとスケーラビリティ、そして新しいアーキテクチャの力を活用できれば、新たなデータセンターへの移行を成功に導くことができます。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。