本記事は、デジタルトランスフォーメーションに伴う課題を取り上げるブログシリーズの第3回です。
セキュリティの軽視。
多くの経験豊富なIT担当者にとって、アプリのパフォーマンスに問題が生じると、セキュリティが真っ先に切り捨てられがちなのは驚くことではないでしょう。攻撃を受けてファイアウォールが機能しなくなったら、無効にする。急激な需要増でサービスが処理しきれなくなったら、停止する。
20年にわたり、アプリケーションのパフォーマンスに問題が生じるたびに、セキュリティを組織的に切り捨ててきました。
そのため、パイプラインのパフォーマンスが問題になると、セキュリティがしばしば省略されるのも不思議ではありません。
経営幹部の10人中9人が、アプリをより迅速に市場投入するようプレッシャーを感じていると認めています。デジタルトランスフォーメーションにより、市場投入の頻度も高まっています。
経営幹部がそのプレッシャーを担当者に明示的に伝えるか、暗黙のうちに伝えるかは問題ではありません。開発部門と運用部門は、記録的な短期間でアプリをリリースするよう迫られていると感じることが少なくありません。
そして、おそらくそのプレッシャーが原因で、セキュリティ対策を省略していることを開発者は認めています。IBM/ArxanがモバイルおよびIoT開発者を対象に実施した調査では、半数近く(44%)が省略していると回答しており、他の業界の開発者も同様の実態を認める可能性があります。
結局のところ、セキュリティ対策は容易ではありません。攻撃対象領域は広く、影響を受けないレイヤーはありません。ネットワークからプラットフォーム、アプリケーションに至るまで、アプリに侵入してデータを外部に持ち出す手口は、ネットワークのレイヤー数を上回るほど多岐にわたります。
しかし、近年発生した大規模な侵害事例に目を向けると、限られた時間を最もリスクの高い領域に集中させるうえで役立つ可能性のあるパターンが見えてきます。
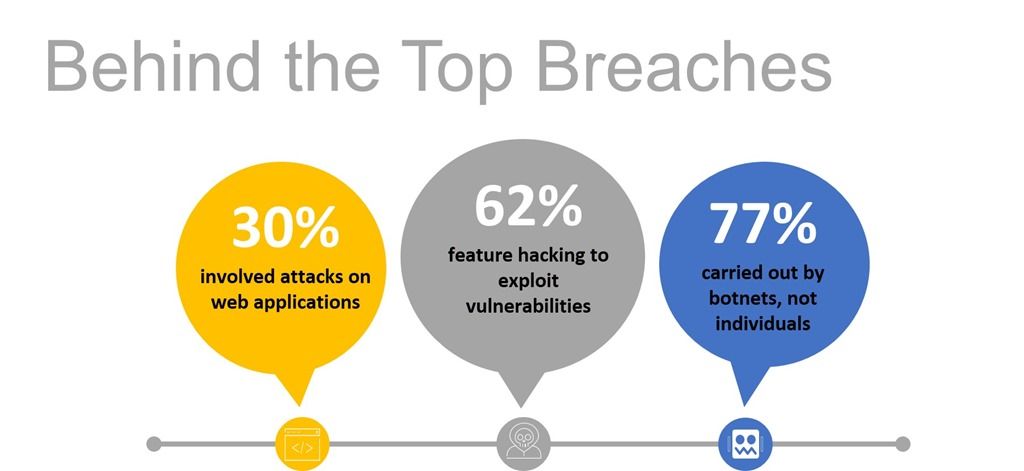
Equifaxの情報漏えいについては、誰もが耳にしたことがあるでしょう。その深刻な詳細も知られています。Equifaxも多くの組織と同様に、公開済みの脆弱性を悪用され、Webプラットフォームを介してパッチ未適用のサードパーティ製フレームワークを攻撃されました。標的の発見には、有力な標的を探すボットや自動スクリプトが使われた可能性がありますが、確認はされていません。そう考えられるのは、現在のボット活動の大半が攻撃トラフィックではなく、標的を探る偵察活動だからです。
実のところ、SSHやネットワークの脆弱性を介して侵入する手口は、すでに過去のものとなっています。現在の攻撃者はアプリケーションや認証情報を狙い、ボットを使って悪用価値の高い脆弱性を見つけ出し、攻撃を実行しています。
アプリを保護するうえで対策が必要なセキュリティリスクの上位3つは、次のとおりです。
- OWASP Top Ten SQLi、XSS、コマンドインジェクション、No-SQLiインジェクション、パストラバーサル、予測可能なリソース
- CVE。 Apache、Apache Struts、Bash、Elasticsearch、IIS、JBoss、JSP、Java、Joomla、MySQL、Node.js、PHP、PHPMyAdmin、Perl、Ruby On Rails、WordPress。
- ボット 脆弱性スキャナー、Webスクレイパー、DDoSツール、フォーラムスパムツール。
ここで、セキュリティプラットフォームとポリシーの標準化をアプリ単位のアーキテクチャと組み合わせることで、リスクが存続を脅かすほど深刻になる前に効果的に対処できるようになります。プラットフォームを標準化すれば、ポリシーも標準化できます。この組み合わせにより、セキュリティ担当者は標準となる基本セキュリティポリシーを作成し、すべてのアプリに自動的に展開して、最新の脅威から直ちに保護できます。アプリ単位のため、アプリ固有の保護を追加して防御を強化することもできます。少なくとも、可能性の高い攻撃経路がカバーされているという安心感が得られます。
アプリ単位のアーキテクチャには、通常はWAFなどで保護されていないアプリ(なぜ保護されていないのかと思われるでしょうが、実際に存在します)でも、適切なポリシーを設定した新しいインスタンスを必要な期間だけアプリのパイプラインに組み込むことで、短期間で保護できるという利点もあります。そのため、いずれCVEが公開された際には、セキュリティ担当者は緩和ポリシーを直ちに実装し、脆弱性のあるすべてのアプリケーションが悪用される前にその通信経路へ組み込むことができます。
デジタルトランスフォーメーションに伴うリリースへのプレッシャーから、開発者がセキュリティ対策を省いてしまう問題には、標準化が有効です。共通のアプリケーションセキュリティプラットフォームに標準化することで、ポリシーを統一し、手際よくパイプラインに組み込めます。
このシリーズの次回記事では、デジタルトランスフォーメーションによって運用担当者の数を上回るほどアプリが増える傾向から生じる「規模の不経済」への対処方法を詳しく解説します。ぜひご期待ください。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。