知っておくべきことはおそらく3つだけではありませんが、まずはこの3つから始めましょう。
まず、AIは現実のものであるという点が重要です。確かに、過剰に喧伝されています。また、10年以上前にあらゆるものが突如「クラウド」製品になったのと同じように、ポートフォリオ全体が「AI化」をうたうようになっています。しかし、事情をよく知る人々、つまりF5が実施したAIに関する最新の調査に回答した意思決定者によれば、AIは現実のものです。
大半の組織(69%)がテクノロジーとユースケースの調査を進める一方で、43%は生成AIまたは予測AIを大規模に導入済みだと回答しています。
やや懸念されるのは、何らかの形でAIをすでに導入している組織の47%が、AIに関する明確な戦略をまったく持っていないという調査結果です。パブリッククラウドへの移行を急いだ経験から得た教訓があるとすれば、戦略なしに飛びつけば、いずれ問題が生じるということでしょう。
その戦略の策定、特に運用面とセキュリティ面への影響の把握に役立つよう、検討すべき3つのポイントをまとめました。
1. AIアプリケーションはモダンアプリケーション
言うまでもないことですが、あえて明言します。AIアプリケーションはモダンアプリケーションです。AIアプリケーションの中核はモデルですが、「AIアプリケーション」は、推論サーバー、データソース、デコーダー、エンコーダーなど、ほかにも多くのコンポーネントで構成されています。
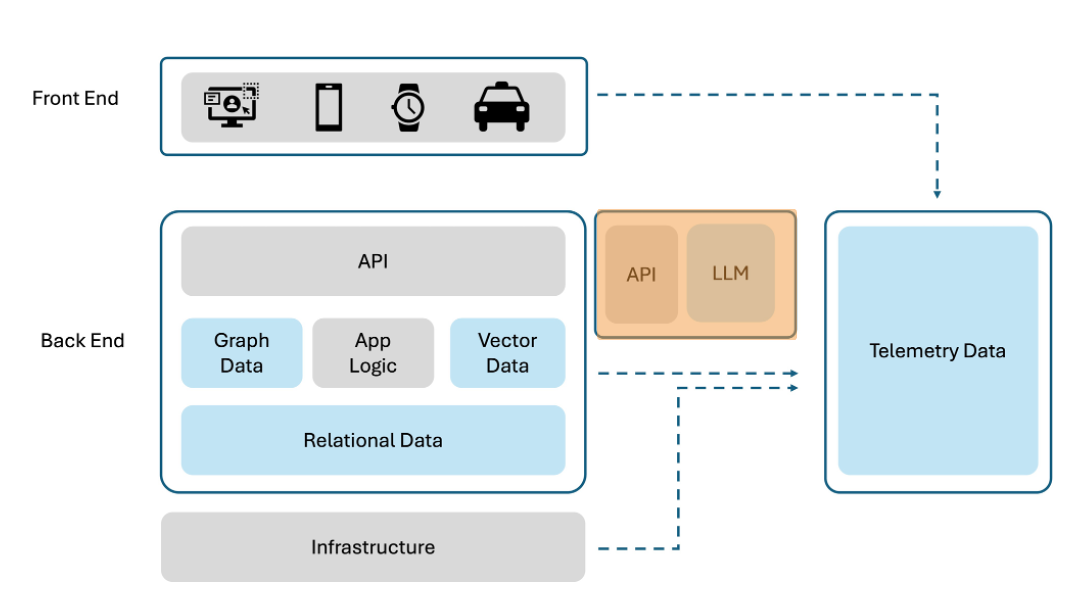
これらのコンポーネントは通常、モダンアプリケーションとしてデプロイされます。つまり、スケーラビリティ、スケジューリング、さらにはセキュリティのために、Kubernetesとその構成要素を活用します。コンポーネントごとに必要なリソースは異なり、GPUアクセラレーションが有効なワークロードもあれば、通常のCPUだけで十分なものもあります。そのため、モダンアプリケーションとしてデプロイするのが最も合理的です。これにより、AIアプリケーション内の各ワークロードを、それぞれのコンピューティング要件に応じて最適にデプロイし、スケーリングするための柔軟性が高まります。
つまり、AIアプリケーションは、他のモダンアプリケーションと同様の課題を数多く抱えています。既存のモダンアプリケーションのスケーリングとセキュリティ確保から得た知見は、AIアプリケーションで同じことを実現する際にも役立ちます。
戦略的ポイント:アプリケーションデリバリとセキュリティに関する既存の知識と実践を活用しつつ、AIアプリケーションの各コンポーネントでリソース要件が異なる可能性を考慮したアプローチへと拡張します。たとえば、演算負荷の高いタスクにはGPUアクセラレーションを、演算負荷の低いワークロードにはCPUリソースを使用します。モダンアプリケーションのデプロイでは、各コンポーネント固有の要件に応じてリソースを柔軟に割り当て、パフォーマンスとコスト効率を最適化できます。
2. AIアプリケーションはモダンアプリケーションとは異なる
確かに、先ほど「AIアプリケーションはモダンアプリケーションである」と強調したばかりです。しかし、アーキテクチャ、運用、セキュリティに影響する違いもあります。
まず、AIアプリケーションは非構造化データをやり取りします。プロンプトには形式、長さ、データ型に関する要件がなく、マルチモーダルLLMの急速な普及によって、「リクエスト」はさらに混沌としています。多くのAIアプリケーションではプロンプトとレスポンスをJSONペイロードに格納するため、構造化されているとも言えそうですが、実際にはそうではありません。肝心のペイロード自体が定義されていないからです。
第2に、AIアプリケーションは、ほぼAPI経由でのみモデルと通信します。そのため、「人間」か「マシン」かをアクセスの基本的な判定基準とするボット検知ソリューションは、あまり役に立ちません。「悪質なボット」を「良質なボット」から選別するのに役立つセキュリティサービスは、あらゆるAI戦略において重要な要素となります。また、APIへの依存度が高いことから、F5の年次調査では、AIモデルの保護を目的に導入が計画されているセキュリティサービスのうち、APIセキュリティが最上位であることが明らかになりました。
最後に、AIアプリケーションの操作パターンは動的で変化しやすく、予測できないことが少なくありません。一般に、現在のセキュリティサービスは、ページごとのマウスクリックや入力頻度の異常を監視します。確立された人間の平均的な基準からの逸脱に基づいて、「ボット」の挙動を推測できるためです。しかし、ユーザーが対話型インターフェースを使用し、極めて不規則な頻度で質問を入力し直したり送信したりする場合、この方法は機能しません。現在、APIセキュリティを含む多くのセキュリティソリューションが行動分析に依存しているため、一定の調整が必要になります。
戦略上の要点:AIアプリケーションを適切にガバナンスするには、追加のセキュリティ機能が必要です。会話型インタラクションの微妙な違いを十分に捉えられない可能性がある従来のセキュリティアプローチを見直してください。インタラクションパターンのリアルタイム監視や、コンテキスト情報に基づく適応型アクセス制御メカニズムなど、革新的なアプローチを検討します。AIモデルとの通信を実現するうえで、APIが重要な役割を果たすことを認識してください。不正アクセス、データ侵害、悪意のある攻撃から保護するため、堅牢なAPIセキュリティソリューションに投資してください。
3. AIアプリケーションごとに異なるモデルを使用
マルチクラウドが最終的に現実のものとなったように、組織が単一のAIモデルに標準化する可能性は極めて低いでしょう。ユースケースによっては、異なるモデルの方が適している場合があるためです。
そのため、平均的な企業が、オープンソースモデルとプロプライエタリモデルを含め、すでに3つ近く(2.9)の異なるモデルを使用していることも意外ではありません。ユースケース別にモデルの利用状況を見ると、一定の傾向が浮かび上がります。たとえば、セキュリティ運用やコンテンツ制作など、機密性の高い企業データやアイデアに大きく依存するユースケースでは、オープンソースモデルを選ぶ傾向が顕著です。一方、自動化のユースケースでは、Microsoftの利用が拡大しています。これは主に、多くの組織ですでに使用されているツールやプロセスと統合できるためです。
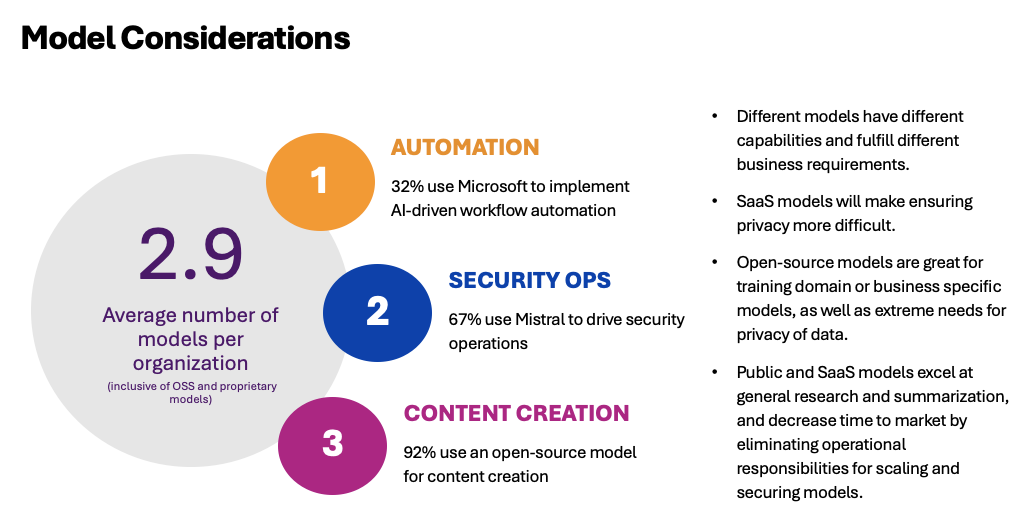
この点を理解することが重要です。SaaS管理型AIモデルの提供とセキュリティ確保に必要なプラクティス、ツール、テクノロジーは、クラウド管理型AIモデルや自己管理型AIモデルに必要なものとは異なるためです。特にセキュリティ面では共通点もありますが、使用する各デプロイパターンに応じて対処すべき大きな違いがあります。
戦略上の要点:組織内のユースケースを分析し、さまざまなAIモデルの導入パターンを特定します。データの機密性、統合機能、既存のツールやプロセスとの整合性などの要素を考慮してください。各デプロイパターンの特性に応じて、デプロイとセキュリティへのアプローチを調整します。
AIアプリケーションの構築、運用、セキュリティ確保にあたっては、モデルのセキュリティとスケーラビリティに関する新たな要件をはじめ、多くの点を考慮する必要があります。一方、過去10年間にわたり、コア、クラウド、エッジ全体でモダンアプリケーションを展開する中で得られた多くの知見は、組織にとって大いに役立ちます。根本的な課題は変わりません。AIアプリケーションのスケーリングとセキュリティ確保にも同等の厳密さで取り組むことが、導入の成功につながります。
しかし、相違点に目を向けず、デリバリとセキュリティの課題に対処するための最低限の体系的な戦略すら持たないまま着手すれば、いずれ期待外れの結果を招くことは避けられません。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事
SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。
WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。