Ingress NGINXの提供終了に伴い、柔軟なトラフィック管理を実現するKubernetes Gateway APIを利用する組織が増えています。その結果、ゲートウェイは環境内でサイバー犯罪者にとって特に価値の高い標的の1つになりつつあります。背後にあるすべてのサービスへの入口であることを考えれば、これは当然です。さらに、ルーティングの動的化と分散化も進んでいるため、すべてを保護する重要性が一段と高まる一方、従来型で導入や運用の柔軟性に乏しいWebアプリケーションファイアウォール(WAF)技術では、その複雑さも増しています。
プラットフォームチームとセキュリティチームには、個別の変更や手動更新に頼ることなく、サービス、クラスター、環境全体にWAFによる保護を一貫して適用する方法が必要です。これは業界を問わず、非常によく見られる課題です。だからこそF5は、業界をリードするWAFテクノロジーを最新のKubernetesネイティブ環境で利用できるようにするため、大幅な機能強化への投資を続けています。
Our F5 WAF for NGINX now integrates with F5 NGINX Gateway Fabric in addition to F5 NGINX Ingress Controller to make security manageable and deployable for both Gateway API implementations and on-prem ingress controller requirements.
Kubernetesチームの働き方に適したセキュリティ
In the post-Claude Mythos以後の時代では、AIによって脆弱性の発見から悪用までの時間がなくなりつつあります。更新サイクルが短くなるにつれ、実用的なセキュリティソリューションには運用のシンプルさが不可欠になります。
そのため、F5 WAF for NGINX Gateway Fabricは、日常的なWAF運用で特に負荷が高くなりがちなポリシーオーケストレーションを含め、Kubernetesネイティブとなるよう設計されています。
NGINX Gateway FabricとNGINX Ingress Controllerのどちらを使用する場合でも、チームはプラットフォームの他の領域で利用しているものと同じ、意図に基づく自動化されたセキュリティアプローチを採用できます。セキュリティポリシーを「別の場所」で管理するのではなく、クラスターワークフローに直接組み込み、より一貫性のある運用が可能になります。
これは極めて重要です。ゲートウェイにエンタープライズグレードのWAF保護を導入することで、インジェクション、クロスサイトスクリプティング、APIの悪用、悪意のあるボットなどの一般的な攻撃を、アプリケーションワークロードに到達する前に大規模にブロックできるためです。この保護がなければ、公開されたエンドポイントが1つあるだけで、クラスター全体のリスクへと急速に拡大する可能性があります。
このソリューションでは、Kubernetesネイティブのポリシーオーケストレーションを実現します。ポリシーやセキュリティシグネチャの更新といった一般的なワークフローは、Kubernetesマニフェストを通じて管理できます。
運用をさらに簡素化するため、このソリューションをGitOpsに対応させました。これにより、外部のGitリポジトリにあるセキュリティポリシーを直接参照し、既存の自動化パイプラインの一部として管理できます。また、新しいシグネチャパッケージを検出する機能も導入しました。更新が利用可能になると、パイプラインや自動化ワークフローを自動的にトリガーできます。さらに、厳しい制限が課される環境向けに、完全なエアギャップ環境へのデプロイもサポートしています。たとえば、ポリシーはローカルのGitリポジトリからのみ、シグネチャパッケージはローカルのアーティファクトリポジトリからのみ参照できます。
チームの全員にとってのメリット
プラットフォーム運用チームは、トラフィックとセキュリティを1つのコントロールプレーンで管理できます。WAFポリシーの運用には、Gatewayの構成と同じKubernetesネイティブモデルを適用できるため、ツールの乱立を抑え、クラスター間で一貫した運用を実現しやすくなります。チームごとにプロセスを一から構築し直すことなく、共有Gatewayやマルチクラスタープラットフォーム向けのポリシーを標準化して複製できます(例:Gateway APIの導入プロセスやOpenShiftに対応)。
SecOpsにとって、セキュリティポリシーを最も外部にさらされるゲートウェイに配置できるようになり、アプリとAPI全体に一貫して保護を適用できます。これにより、次のような大きなメリットが得られます。
- 新たな脅威への迅速な対応:シグネチャの自動更新により、新たな攻撃手法の出現から防御策の導入までの時間差を短縮できます。
- 拡張可能なポリシーベースの制御:WAFポリシーを構造化されたアーティファクト(JSON/YAML)として管理し、レビュー、検証、再現可能なロールアウトを支援します。
- モダンAPIをより広範に保護: 各サービスチームが防御策を完璧に実装することに依存せず、APIが直面する一般的なリスク(インジェクション、不正利用、ボット)への対処を支援します。
DevOpsに関しては、WAFポリシーを宣言型アーティファクトとして扱えるため、GitOps/CI形式のパイプラインを通じてポリシーを移行し、複数のサービスで再利用できます。これにより、すべてのチーム間の摩擦が大幅に軽減され、環境やデプロイモデルが異なってもセキュリティ制御の一貫性を維持しながら、Gateway APIをより容易に導入できます。
すべてのKubernetesエントリーポイントに標準化、自動化、オーケストレーションされたセキュリティを
F5 WAF for NGINXに含まれるこのソリューションにより、Kubernetes環境内で、JSONやYAML(バンドル形式を含む)など、最新のパイプラインに適した形式を使用してF5 WAFポリシーを管理、検証、変更できます。これは、セキュリティ制御の標準化を目指すチームにとって意義のある変化です。
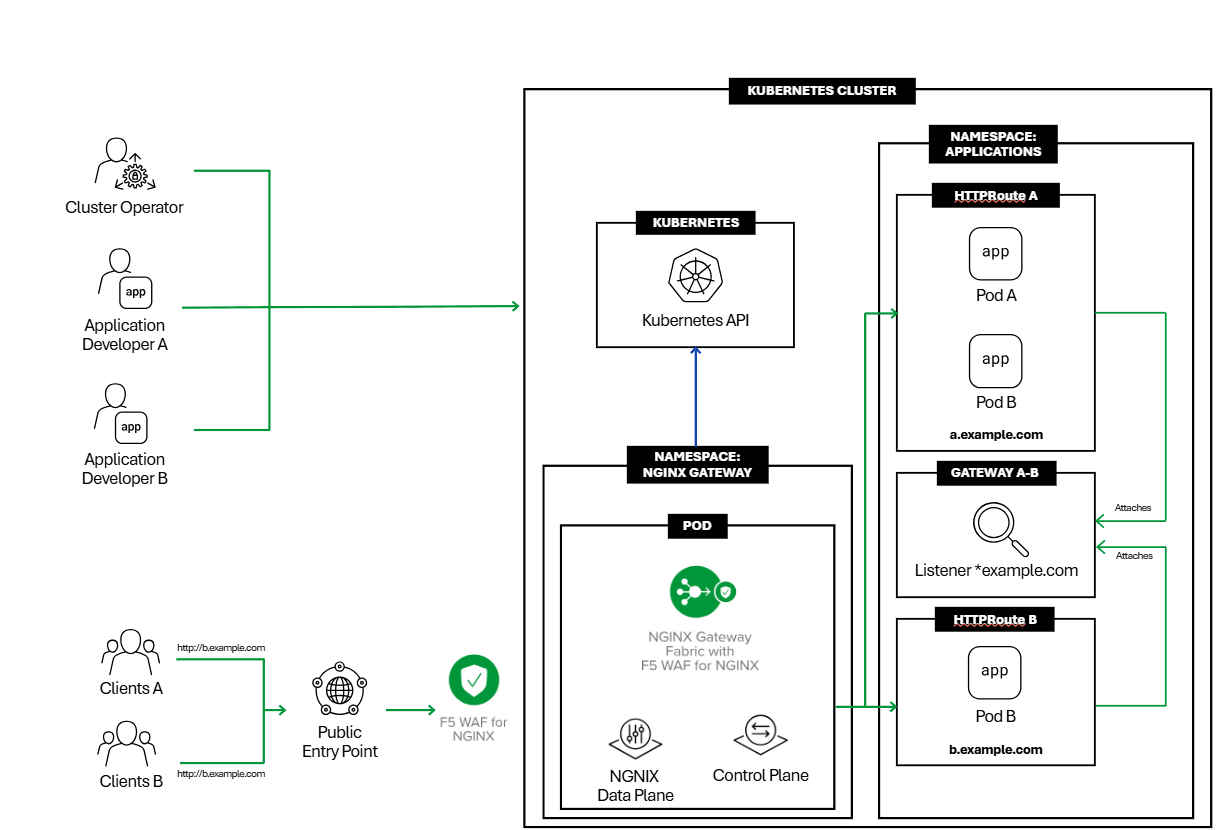
さらに、セキュリティシグネチャの更新を自動化できるため、脅威にさらされる期間を短縮し、変化する攻撃パターンに合わせて保護を維持できます。重要なのは、これが単一のKubernetesエントリーポイント方式に限定されないことです。F5 WAFは、NGINX Gateway FabricとNGINX Ingress Controllerの両方で一貫したユーザーエクスペリエンスを提供します。
Red Hat OpenShiftなどのプラットフォームとの互換性と事前構築済みの統合サポートにより、必要な拡張性と運用体制を確保しながら、ミッションクリティカルなワークロードの前段にWAF機能を導入できます。
Gateway APIと従来型のIngress実装の両方に対応するエンタープライズグレードのWAF
F5 WAF for NGINXをF5 NGINX Gateway Fabricと統合することで、手作業の削減、自動シグネチャ更新による保護の最新状態の維持、GatewayとIngressの各デプロイメントへの一貫したポリシーの適用が、これまで以上に容易になりました。要点をいくつかの原則にまとめると、次のとおりです。
- WAFポリシーを別系統で管理するのではなく、Kubernetesワークフローに組み込む
- シグネチャ更新を自動化し、継続的な保護を実現
- アーキテクチャの進化に合わせて一貫したセキュリティを確保できるよう、Gateway APIと従来のIngressモデルの両方をサポート
F5 WAF for NGINXがお客さまの環境を最適化する方法について詳しくは、Webページをご覧ください。または、F5の専門家にお問い合わせください。あわせて、最新のプレスリリースもぜひご覧ください。
著者について
関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]