長年にわたり、欧州、中東、アジア太平洋地域のお客さまとデジタル主権について話す際は、いつも「データはどこに置かれているのか」という問いから始まりました。この問いは今も重要ですが、現在、リーダーたちはさらに難しい問いを投げかけています。事業を支えるシステムを誰が統治しているのか、そして状況が変わってもその権限が維持されるのかを知りたいと考えているのです。
予算からも、デジタル主権をいかに重視しているかがうかがえます。Gartnerの予測では、ソブリンクラウドのインフラ支出は2026年に世界全体で800億米ドルに達し、特に中東・アフリカ(89%)、アジア太平洋地域の成熟市場(87%)、欧州(83%)で高い成長率を記録する見込みです。この勢いを支えているのは、規制とレジリエンスです。
AIが変えた制御ポイント
AIを導入するたびに、モデル、プロンプト、エージェント、API、そして拡大し続けるサードパーティサービスの連鎖という、多くの主権確保計画では想定していなかったレイヤーが加わります。現在、組織は平均7つのAIモデルを運用または評価しています(出典:F5 2026 State of Application Strategy Report)。モデルを多様化する理由には、データ主権やコンプライアンスの要件も含まれます。モデルや接続が増えるたびに、データが外部に流出し得る場所、意思決定が行われる場所、あるいは外部の関係者が影響力を得る場所が生まれます。
“企業がモデル、エージェント、APIを追加するたびに、その企業のデータや意思決定に第三者が影響を及ぼす可能性が生まれます。主権を左右するのは、鍵、推論レイヤー、アクセス、そして工場や電力網を支える運用システムを誰が管理するかです。F5とRed Hatは、組織がパブリッククラウド、ソブリンクラウド、自社のデータセンターのいずれにおいても、各アプリケーションに必要な水準でこの4つすべての管理権を維持できるよう支援します。”
Bart Salaets、ソリューションエンジニアリング担当RVP、フィールドCTO
これらの領域を誰が管理するかによって、主権を確保できるかどうかが決まります。自ら管理する組織は、ワークロードの実行場所を問わず、選択肢を維持できます。その管理を他者に委ねる組織が手放すのは、データだけにとどまりません。
4つの制御ポイント、4つのリファレンスアーキテクチャ
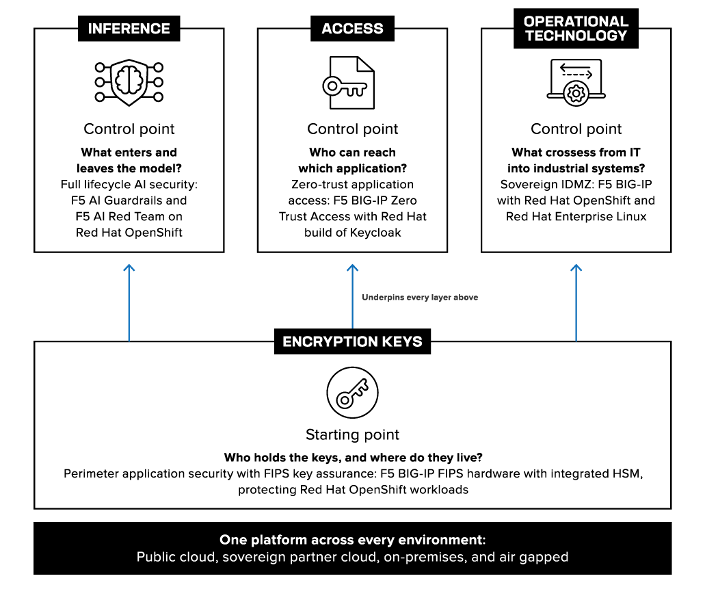
F5はRed Hatと協力し、4つのリファレンスアーキテクチャを、特に重要な以下のポイントを軸に定義しました。
- 暗号鍵:他のほとんどの保護対策は暗号化に依存しているため、まず、FIPSに基づく鍵の保証を備えた境界でのアプリケーションセキュリティが出発点となります。対応するF5 BIG-IPハードウェアでは、秘密鍵がFIPS認証済みのハードウェアセキュリティモジュールの外に出ることはありません。どの管理者も秘密鍵を取り出すことはできません。
- 推論:ソブリンクラウドのライフサイクル全体にわたるAIセキュリティでは、F5 AI GuardrailsとF5 AI Red TeamをRed Hat OpenShift上で実行し、エアギャップ環境を含め、プロンプト、取得したコンテキスト、モデルの応答をローカルの信頼ドメイン内に保持します。
- アクセス: ソブリンクラウドでのゼロトラストアプリケーションアクセスでは、F5 BIG-IP Zero Trust Accessとセルフホスト型のRed Hat build of Keycloakを組み合わせます。この組み合わせにより、すべてのユーザー、デバイス、リクエストを評価し、アイデンティティデータをリージョン内に保持します。
- オペレーショナルテクノロジー: ソブリン環境の産業用非武装地帯(IDMZ)は、BIG-IPとOpenShift、Red Hat Enterprise Linuxを組み合わせ、企業ITと、工場、電力網、輸送ネットワークを稼働させるシステムとの接続点を保護します。
これらのアーキテクチャを組み合わせることで、鍵の管理ログから推論の監査証跡まで、NIS2、DORA、EU AI法などの枠組みに基づく評価を支援する記録も生成されます。
プラットフォームが重要な理由
Red Hat OpenShiftは、ハイパースケールクラウド、ソブリンパートナークラウド、オンプレミスのデータセンター、エアギャップ環境の拠点全体で一貫した運用を実現する、主要なKubernetesプラットフォームです。Red Hat Confirmed Sovereign Supportでは、欧州連合(EU)の市民であることが確認された担当者が、EU域内から24時間365日のサポートを提供します。この基盤上で、F5のセキュリティポリシーとトラフィックポリシーは、ハードウェア、仮想、コンテナの各形態にわたり、ワークロードの移動に追随します。
ただし、鍵の管理は例外です。秘密鍵をFIPS検証済みのハードウェアセキュリティモジュール内に保持するには、対応するBIG-IPハードウェアが必要です。この選択は設計の早い段階で行う必要があります。
主権の段階
すべてのアプリケーションに同じレベルの保護が必要なわけではありません。公開Webサイトと防衛関連のワークロードではリスクが大きく異なるため、同じように扱うと、予算の無駄や保護の隙間が生じます。より現実的なアプローチは、アプリケーションごとに主権のレベルを定め、パブリッククラウドを含む既存のインフラに重ねて適用することです。
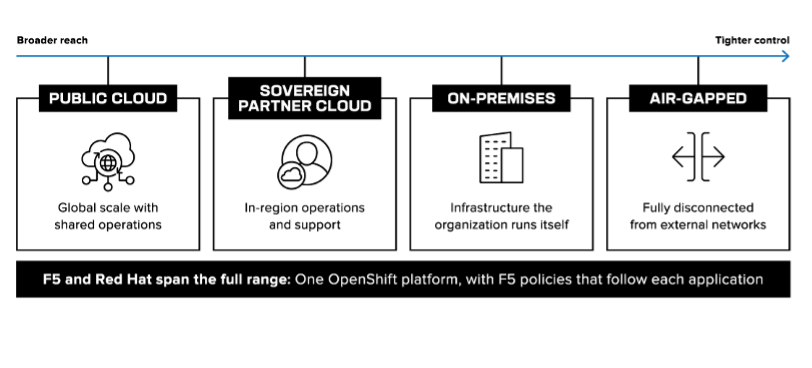
多くの組織は暗号鍵から着手し、AIの導入が進み、規制の適用範囲が広がるにつれて、推論、アクセス、運用技術へと対象を広げていきます。先行する組織はAIを迅速に導入し、4つの制御ポイントすべてをしっかりと管理していくでしょう。スピードと主権の両方を考慮してアーキテクチャを設計すれば、両者は両立できます。
リファレンスアーキテクチャはこちらでご覧いただけます。また、F5 and Red HatのWebページもご覧ください。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。