Unternehmen sehen sich heute mit einer beispiellosen Komplexität konfrontiert, wenn es darum geht, sich in einer hochkomplexen hybriden Multicloud-IT-Landschaft zurechtzufinden, in der Hunderte von Anwendungen und APIs über mehrere Umgebungen verteilt sind. Da KI-gestützte Anwendungen zunehmend zu einem wesentlichen Baustein moderner, verteilter Infrastrukturen werden, wird diese Komplexität weiter zunehmen.
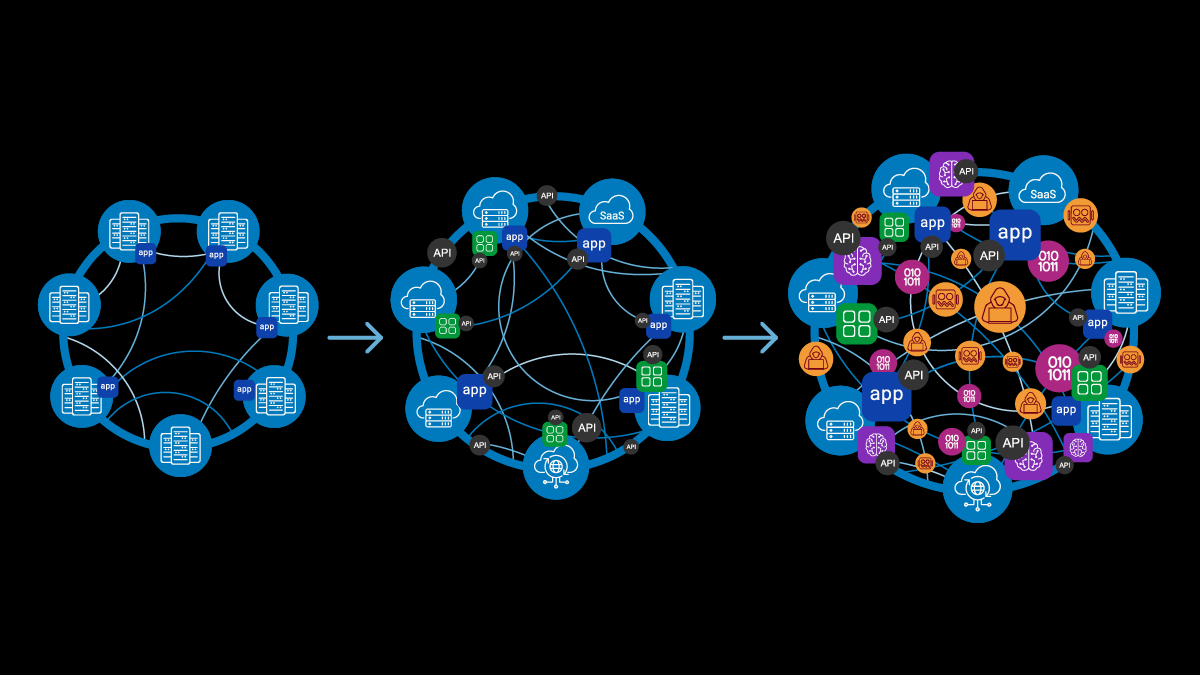
Bei F5 nennen wir dies den „Feuerball“. Und während sich der Feuerball in jedem Unternehmen weiter ausdehnt, nehmen operative Silos zu, die Agilität sinkt und die Markteinführungszeit verlängert sich. Die Angriffsfläche wächst und macht Unternehmen anfällig für eine zunehmende Zahl KI-gestützter Cyberangriffe. Gleichzeitig waren Unternehmen gezwungen, Einzellösungen verschiedener Anbieter miteinander zu verknüpfen. Dies führt zu uneinheitlichen Richtlinien sowie zu Lücken bei Transparenz und Verwaltung, wodurch sich die Sicherheitsrisiken weiter verschärfen.
Es ist klar, dass ein neuer Ansatz erforderlich ist, um den derzeitigen Krisenzyklus der Branche zu durchbrechen. Wir sind überzeugt, dass eine neue Generation von Application Delivery Controllern (ADCs), die Unternehmen bei der Bewältigung hochkomplexer Herausforderungen unterstützt, eine Lösung bietet. Diese nächste Entwicklungsstufe der ADCs stellt einen grundlegenden Wandel in der Art und Weise dar, wie Unternehmen die Anwendungsbereitstellung und -sicherheit angehen.
Die zentrale Rolle von ADCs
Vielleicht fragen Sie sich jetzt: „ADCs? Haben wir nicht schon vor Jahren aufgehört, über ADCs zu sprechen?“
Teile der Branche haben tatsächlich aufgehört, über ADCs zu sprechen, doch die Berichte über ihr Ende sind stark übertrieben. Tatsache ist, dass ADCs nach wie vor eine zentrale Rolle für die Performance, Verfügbarkeit und Sicherheit von Anwendungen spielen. Sie fungieren als Torwächter und sorgen dafür, dass Anwendungen effizient und sicher für die Benutzer bereitgestellt werden – unabhängig davon, wo sie eingesetzt werden: lokal, in mehreren Clouds oder in Far-Edge-Umgebungen.
Mit dem Aufkommen von APIs, Microservices und KI-gestützten Workloads sind ADCs wichtiger denn je. Die Bereitstellung moderner, KI-gestützter Workloads erfordert eine Lösung, die ein intelligentes Traffic-Management unterstützt, robuste Sicherheit gewährleistet und eine einheitliche Verwaltung über alle Umgebungen hinweg ermöglicht.
Wir sind überzeugt, dass ADCs die richtige Technologie sind, um dies zu erreichen.
Das ADC für eine sich wandelnde Landschaft neu denken
Die Entwicklung des ADC stellt über drei unterschiedliche Epochen hinweg einen bedeutenden Fortschritt bei der Anwendungsbereitstellung und -sicherheit dar. Als während des Dotcom-Booms mit ADC 1.0 die erste Generation von ADCs aufkam, waren diese für lokale Rechenzentrumsinfrastrukturen konzipiert. Sie unterstützten monolithische und dreischichtige Anwendungen und verfügten über eine Sicherheitskomponente, deren Schwerpunkt auf WAF- und DDoS-Schutz lag. Dabei handelte es sich hauptsächlich um Hardware- und virtuelle Appliances für den Lastausgleich, das Content-Caching und die Sicherheit von Webanwendungen. F5 entwickelte sich zum Marktführer und half großen Unternehmen dabei, ihre digitalen Dienste für das Webzeitalter zu skalieren.
Das Aufkommen des Cloud-Computings in den 2010er-Jahren erforderte ADCs, die mit der Größenordnung der Cloud Schritt halten und zugleich mehr Agilität, Skalierbarkeit und Kosteneffizienz bieten konnten. Dies führte zur Entstehung von ADC as a Service, wodurch die Funktionen von ADCs erweitert wurden, um Kunden bei den Herausforderungen der Cloud-Transformation zu unterstützen. In dieser ADC-Ära verlor physische Hardware in lokalen Rechenzentren an Attraktivität, da die verteilte Natur der Cloud Transparenz, Skalierbarkeit und Konsistenz erforderte. Bei Anwendungen vollzog sich ein ähnlicher Wandel: Das Aufkommen von Microservices und Containerisierung sorgte für mehr Flexibilität und eine einfachere Wartung cloudbasierter Anwendungen. Neue Bedrohungen, insbesondere Angriffe auf eine wachsende Zahl von APIs, machten zusätzliche Sicherheitsfunktionen wie API-Sicherheit, Bot-Abwehr und DDoS-Mitigation erforderlich.
Im weiteren Verlauf des Cloud-Zeitalters wurde allgemein davon ausgegangen, dass jede Anwendung in die Cloud verlagert werden würde. Viele hielten hybride Umgebungen für eine Übergangslösung. Sie glaubten, die Cloud sei schneller, kostengünstiger und sicherer und würde IT-Teams entlasten, die eine höhere geschäftliche Agilität ermöglichen mussten.
Doch natürlich haben sich diese Prognosen in mehrfacher Hinsicht als falsch erwiesen.
Heutige Anwendungen basieren auf unterschiedlichen Architekturen und werden in zahlreichen Umgebungen betrieben, darunter mehrere Clouds, SaaS, Edge-Standorte und unternehmenseigene Rechenzentren. Da KI die Komplexität der heutigen hybriden Multicloud-Infrastrukturen voraussichtlich weiter erhöhen wird, müssen wir unsere gemeinsame Vision erneut überdenken, um den Anforderungen einer sich ständig wandelnden digitalen Landschaft gerecht zu werden.
Die Antwort auf KI-getriebene Komplexität
Das KI-Zeitalter bringt neue Herausforderungen für die Anwendungsbereitstellung und -sicherheit mit sich. Infrastrukturen sind von Grund auf hybrid und auf mehrere Clouds ausgelegt, um den Anforderungen von KI-Anwendungen gerecht zu werden, die naturgemäß verteilt sind. Diese verteilten KI-Anwendungen belasten die Infrastrukturressourcen enorm, da riesige Datenmengen zwischen verschiedenen Umgebungen übertragen und abgesichert werden müssen. Darüber hinaus ist KI-gestützte Sicherheit inzwischen unverzichtbar, um einer neuen Bedrohungslandschaft zu begegnen, die durch das Zusammenspiel einer explosionsartig wachsenden Zahl von APIs und immer ausgefeilteren KI-gestützten Bedrohungen geprägt ist.
Die nächste Evolutionsstufe von ADCs bietet weit mehr als das Load Balancing der Vergangenheit. ADC 3.0 adressiert zentrale Schwachstellen von IT-Umgebungen im KI-Zeitalter: Komplexität, Inkonsistenz, mangelnde Flexibilität und fehlende Transparenz. Die Lösung kombiniert leistungsstarkes Load Balancing und Application Delivery mit fortschrittlichen Cybersicherheitsfunktionen für Webanwendungen und APIs und definiert damit neu, was ein ADC sein kann – und sein sollte.
Es gibt sechs grundlegende Eigenschaften, die diese neuen ADCs auszeichnen und bestimmen, wie sie die dringendsten IT-Herausforderungen von Unternehmen bewältigen werden:
- Umfassende Bereitstellung und Sicherheit für jede Anwendung auf einer zentralen Plattform, die die Verwaltung für IT- und Sicherheitsteams vereinfacht.
- In jedem Formfaktor bereitstellbar, um in den vielfältigen IT-Umgebungen von heute reibungslos zu funktionieren.
- Eine einheitliche Richtlinie, zentrale Verwaltung an allen Standorten, um die Komplexität zu reduzieren und die Effizienz zu steigern.
- Umfassende Analysen und Erkenntnisse mit hoher Relevanz und konkretem Nutzen, um die Leistung zu verbessern und die Sicherheit der komplexen Anwendungen von heute zu erhöhen.
- Vollständig programmierbare Datenebenen ermöglichen eine automatisierte Bereitstellung und benutzerdefinierte Funktionen, sodass sich Unternehmen effektiv an veränderte Anforderungen anpassen können.
- Vollständige Automatisierung des gesamten Lebenszyklus ermöglicht es Teams, sich auf Innovationen zu konzentrieren, statt in Wartungsaufgaben zu versinken.
Kunden zum Erfolg im Zeitalter von ADC 3.0 verhelfen
Dank unserer einzigartigen Kombination aus Hardware-, Software- und SaaS-Angeboten ist F5 der einzige Anbieter, der sämtliche Anwendungen und APIs in Hybrid- und Multi-Cloud-Umgebungen unterstützt. Dazu gehören moderne und ältere Anwendungen, die an beliebigen Standorten bereitgestellt werden – von unternehmenseigenen Rechenzentren über mehrere Clouds bis hin zu Far-Edge-Umgebungen.
Als seit 25 Jahren beständiger Marktführer in dieser Kategorie ist F5 einzigartig positioniert, um Kunden bei der Bewältigung der Herausforderungen des ADC-3.0-Zeitalters zu unterstützen.
Wir bauen dieses Know-how kontinuierlich aus, um Unternehmen dabei zu unterstützen, ihre KI-Vorhaben und -Ambitionen zu verwirklichen. Wir arbeiten mit Unternehmen wie NVIDIA und NetApp zusammen, um IT-Teams die Tools an die Hand zu geben, die sie für die Bereitstellung und Skalierung ihrer KI-Fabriken und -Infrastrukturen benötigen. Wir schützen die KI-Implementierungen unserer Kunden vor neuen API-Sicherheitsbedrohungen. Wir haben F5 AI Gateway eingeführt, um Unternehmen die Sicherheit, Skalierbarkeit und Zuverlässigkeit zu bieten, die sie für die Bereitstellung von KI-Anwendungen benötigen. Wir stellen Kunden und Partnern ein neues Framework zur Verfügung, um die Architektur und Bereitstellung von KI-Workloads zu beschleunigen. Zudem integrieren wir KI umfassend in die Lösungen von F5, um vor KI-gestützten Bedrohungen zu schützen und den Schutz von Anwendungen zu vereinfachen.
Das ist erst der Anfang. Unser Ziel ist es, die maßgebliche Plattform für die ADC-3.0-Ära bereitzustellen. In den kommenden Monaten werden Sie mehr über unsere Investitionen erfahren, mit denen wir Unternehmen dabei unterstützen, ihre Betriebsumgebungen zu vereinfachen und gleichzeitig das volle Potenzial von KI auszuschöpfen.
Es wird ein spannendes Jahr – bleiben Sie also gespannt.
Weitere Informationen zur nächsten Generation von ADCs finden Sie in unserer Pressemitteilung und in unserem ausführlichen Beitrag auf f5.com. Lesen Sie außerdem unbedingt Was sind die Top 10 der Anwendungsbereitstellung?
Über den Autor
Kunal Anand leitet als Chief Product Officer die Produktorganisation von F5. Er ist für Produktvision, Strategie und Umsetzung verantwortlich und stellt die Entwicklung wegweisender Lösungen sicher, die kritische Herausforderungen bewältigen und außergewöhnliche Kundenerlebnisse schaffen. In seiner vorherigen Funktion als Chief Technology and AI Officer bestimmte Kunal die Technologie- und KI-Strategie sowie die entsprechende Vision des Unternehmens. Vor seiner Zeit bei F5 hatte Kunal bei Imperva die Doppelfunktion des Chief Technology Officer und Chief Information Security Officer inne. Sein Weg zu Imperva begann 2018 mit der Übernahme von Prevoty, einem 2013 von ihm mitgegründeten Start-up für Anwendungssicherheit. Vor seinem Wechsel zu Prevoty war er Director of Technology bei BBC Worldwide. Kunal verfügt über langjährige Innovations- und umfassende technische Erfahrung und leitete bei Gravity, MySpace und dem NASA Jet Propulsion Lab Teams in den Bereichen Sicherheit, Daten, Technologie und Engineering. Kunal verfügt über mehr als 15 Jahre Erfahrung in den Bereichen KI und maschinelles Lernen – von Modelltraining und dem Einsatz KI-gestützter Algorithmen zur Produktoptimierung bis hin zur Konzeption und Implementierung von KI-Architekturen. Kunal hat einen Bachelor-of-Science-Abschluss in Informatik vom Babson College.
Weitere Blogbeiträge von Kunal AnandÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...