Diese Woche rücken die hellen Lichter von Las Vegas die Zukunft der Anwendungsbereitstellung und -sicherheit ins Rampenlicht, wenn wir unsere jährliche Kunden- und Partnerveranstaltung AppWorld ausrichten. Die Teilnehmenden dürfen sich auf zahlreiche Neuigkeiten rund um unsere F5 Application Delivery and Security Platform (ADSP), unsere Produkte und unser Partner-Ökosystem freuen, die jeweils darauf abzielen, die drängendsten Herausforderungen bei der Anwendungsbereitstellung und -sicherheit zu bewältigen.
Im Mittelpunkt dieser Ankündigungen steht natürlich F5 BIG-IP, eine Kernkomponente von F5 ADSP. Heute freue ich mich, Ihnen einen ersten Einblick in das kommende Software-Release v21.1 von BIG-IP geben zu können. BIG-IP v21.1 soll in den nächsten Monaten auf den Markt kommen und wird unsere Modernisierung von BIG-IP TMOS weiter vorantreiben, neue Funktionen zum Schutz und zur Bereitstellung von KI-Workloads einführen, die Einsatzbereitschaft für Post-Quanten-Kryptografie (PQC) verbessern, erweiterte Schutzmechanismen für moderne Protokolle und APIs bieten und vieles, vieles mehr. Sehen wir uns also die wichtigsten Neuerungen an, die BIG-IP v21.1 mit sich bringen wird.
Modernisierung der BIG-IP TMOS-Software
Als wir BIG-IP Next im vergangenen Jahr einstellten, versprachen wir, unsere BIG-IP TMOS-Software zu modernisieren und dabei viele der ursprünglich für BIG-IP Next vorgesehenen Verbesserungen zu integrieren. Die Veröffentlichung von BIG-IP v21.0 war der erste Schritt auf dem Weg zu diesem Ziel, da sie erhebliche Fortschritte bei der Skalierbarkeit und Leistung der Steuerungsebene brachte. Mit v21.1 setzen wir diese Modernisierung mit zwei weiteren Aktualisierungen fort:
Einführung der neuen BIG-IP Declarative API: BIG-IP unterstützt bereits seit Langem die deklarative Automatisierung über die Application Services 3 Extension (AS3), sodass Teams Änderungen an Anwendungskonfigurationen optimieren und beschleunigen können. AS3 hat die Automatisierung von BIG-IP revolutioniert und erfüllt weiterhin effektiv die Anforderungen der meisten Bereitstellungen. Moderne Umgebungen entwickeln sich jedoch mit außergewöhnlicher Geschwindigkeit weiter. Die steigende Nachfrage nach nahezu sofortigen Konfigurationsänderungen in einem bisher unerreichten Umfang hat den Bedarf an einer neuen API der nächsten Generation deutlich gemacht.
Ich freue mich, bekannt geben zu können, dass mit BIG-IP v21.1 die neue BIG-IP Declarative API eingeführt wird – zunächst allerdings als Alpha-Version. Im Gegensatz zu AS3 wird die API vollständig in die Codebasis von BIG-IP integriert, sodass kein separates Lebenszyklusmanagement erforderlich ist. Zudem setzt sie auf ein besser skalierbares Modell pro Anwendung und löst sich damit vom mandantenbasierten Ansatz von AS3. Dadurch lassen sich große, komplexe AS3-Konfigurationen in kleinere, wiederverwendbare Module aufteilen, die einfacher zu verwalten sind und zur Risikominimierung beitragen. Darüber hinaus bietet die neue API eine wesentlich umfassendere Automatisierungsabdeckung als AS3, sodass sich die meisten BIG-IP-Workflows und -Anwendungsfälle automatisieren lassen. Und sie ist schnell: Dank erheblicher Leistungsverbesserungen können Konfigurationen nahezu in Echtzeit bereitgestellt werden, wodurch BIG-IP den Betriebsanforderungen moderner Anwendungen gerecht wird. In den kommenden Monaten werden wir weitere Informationen zur BIG-IP Declarative API veröffentlichen – bleiben Sie also gespannt.
Weitere Verbesserungen an der Steuerungsebene: Wir haben in Version 21.0 mit der Modernisierung der BIG-IP-Steuerungsebene begonnen (weitere Informationen finden Sie hier), und dieses Thema wird uns auch in Version 21.1 sowie in nachfolgenden Versionen begleiten. Dieses neueste Update bringt erhebliche Verbesserungen in drei zentralen Bereichen – MCPd, iControl REST und dem BigD-Daemon –, um die Zuverlässigkeit und Leistung der Steuerungsebene zu steigern und gleichzeitig die Ressourcennutzung zu optimieren.
Die iControl REST API verarbeitet Anfragen schneller und verkürzt dadurch die End-to-End-Konfigurationszeiten um bis zu 10 %. Dank der höheren Effizienz werden weniger CPU- und Arbeitsspeicherressourcen beansprucht, sodass mehr Ressourcen für andere wichtige Funktionen der Steuerungsebene zur Verfügung stehen. MCPd, der zentrale Prozess zur Verwaltung von BIG-IP-Konfigurationen, wurde optimiert, um bei geringem Arbeitsspeicher robuster zu arbeiten und den Systemstart sowie das Laden von Konfigurationen zu beschleunigen. Schließlich nutzt BigD, der Daemon zur Überwachung des Anwendungszustands von BIG-IP, nun Multithreading, um die Skalierbarkeit der Überwachung zu verbessern und den Gesamtressourcenverbrauch zu reduzieren.
Die Weiterentwicklung der Steuerungsebene hat für uns weiterhin höchste Priorität. Daher sind in BIG-IP v22.x und späteren Versionen weitere Verbesserungen zu erwarten.
PQC-Bereitschaft
Je nachdem, wen man fragt, steht der „Q-Day“ unmittelbar bevor oder ist noch einige Jahre entfernt. So oder so macht die Bedrohung durch „Jetzt sammeln, später entschlüsseln“ – bei der verschlüsselte Daten heute gespeichert werden, um sie künftig zu entschlüsseln, sobald Quantencomputer dazu in der Lage sind – PQC bereits heute unverzichtbar.
BIG-IP unternahm in v17.5.0 mit der Unterstützung des hybriden Schlüsselaustauschs X25519_ML-KEM-768 in TLS 1.3 erste Schritte in Richtung PQC-Bereitschaft. Doch das war erst der Anfang. Mit jeder neuen Version erweitert BIG-IP seine PQC-Funktionen, und BIG-IP v21.1 bringt zwei wichtige Neuerungen:
Unterstützung für zusätzliche NIST-konforme PQC-Chiffren: Da Quantencomputer immer näher an die allgemeine Praxistauglichkeit heranrücken, besteht die Gefahr, dass bestehende kryptografische Algorithmen wie RSA und ECC obsolet werden. Vor diesem Hintergrund leitete das U.S. National Institute of Standards and Technology (NIST) eine weltweite Initiative zur Standardisierung von PQC-Algorithmen, die Angriffen mithilfe von Quantencomputern standhalten können. Das Ergebnis: Die an den FIPS-203-Standards ausgerichteten SecP+ML-KEM-Chiffrengruppen wurden aufgrund ihrer Fähigkeit ausgewählt, hybride Kryptografie bereitzustellen. Diese Chiffren kombinieren herkömmliche kryptografische Verfahren (SecP) mit quantenresistenten Algorithmen (ML-KEM) und tragen so dazu bei, die Sicherheit heute und in Zukunft zu gewährleisten.
Für Kunden, die NIST-Richtlinien und FIPS-Standards einhalten müssen, insbesondere Behörden und Unternehmen in anderen regulierten Branchen, ist die Einführung von SecP- + ML-KEM-Chiffren für die Absicherung ihrer Infrastruktur von entscheidender Bedeutung. Um diese Anforderungen zu erfüllen, unterstützt BIG-IP ab Version 21.1 zwei neue NIST-konforme PQC-Chiffrengruppen:
- SecP256r1ML-KEM-768
- SecP384r1ML-KEM-1024
Die Verschlüsselungsverfahren werden zum Zeitpunkt der Veröffentlichung sowohl für client- als auch für serverseitige Verbindungen unterstützt und ermöglichen zudem SSL-Forward-Proxy-Anwendungsfälle. (Weitere Informationen zu den PQC-Verbesserungen in BIG-IP v21.1s finden Sie in diesem Blogbeitrag von Rachael Shah von F5.)
Quantenresistentes TLS/SSL-VPN-Tunneling: VPN-Tunneling wurde erstmals Ende der 1990er-Jahre eingeführt, um die Datenübertragung über öffentliche oder private Netzwerke durch die Einrichtung eines verschlüsselten Tunnels zwischen einem Client und einem Server abzusichern. Fast drei Jahrzehnte lang haben VPN-Tunnel sensible Informationen erfolgreich vor unbefugtem Zugriff geschützt. Mit dem Aufkommen des Quantencomputings werden Angreifer jedoch über die erforderliche Rechenleistung verfügen, um herkömmliche Verschlüsselungsverfahren zu knacken und auf diese Daten zuzugreifen.
Um dem entgegenzuwirken, wird BIG-IP Zero Trust Access (ehemals BIG-IP APM) v21.1 quantenresistentes TLS/SSL-VPN-Tunneling mit Unterstützung für die X25519- und ML-KEM-768-Chiffre einführen. Wie oben beschrieben, unterstützt diese Chiffre durchgängige client- und serverseitige Verbindungen und bietet damit umfassenden Schutz für moderne VPN-Tunnel bei gleichzeitiger Einhaltung der NIST-Richtlinien und des FIPS-203-Standards. Für Unternehmen, die IPSec-VPNs gegenüber TLS/SSL-VPNs bevorzugen, wird BIG-IP Zero Trust Access voraussichtlich in nicht allzu ferner Zukunft eine vergleichbare Unterstützung für quantensicheres IPSec-Tunneling bieten.
Verbesserungen bei der Bereitstellung, Sicherheit und Zugriffskontrolle von KI-Workloads
Im Kern ähneln die Anforderungen an KI-Workloads stark denen anderer Anwendungen: Sie müssen schnell, verfügbar und vor allem sicher sein. Da diese Workloads jedoch immer umfangreicher und komplexer werden, muss sich auch die sie unterstützende Infrastruktur – einschließlich Application Delivery Controllern (ADCs) – weiterentwickeln, um neuen Anforderungen gerecht zu werden. Mit v21.0 unternahm BIG-IP einen wichtigen ersten Schritt und stellte erste Funktionen zur Unterstützung des Model Context Protocol (MCP) bereit. Mit v21.1 bauen wir nun darauf auf, erweitern die MCP-Funktionalität und ermöglichen agentenbasierten KI-Systemen einen schnellen und sicheren Zugriff auf Ressourcen.
Erweiterte Sicherheits- und Bereitstellungsfunktionen für das Model Context Protocol: Da KI-Anwendungen zunehmend auf MCP als schnelle, standardisierte Methode für die Interaktion von Agenten mit Anwendungen setzen, sind konsistente und sichere Datenverkehrsflüsse von entscheidender Bedeutung. BIG-IP v21.1 führt zwei wesentliche Verbesserungen für den MCP-Datenverkehr ein:
- MCP-Protokollschutz mit F5 BIG-IP Advanced WAF: KI-Anwendungen, die MCP-Datenverkehr nutzen, sind häufig anfällig für neuartige Angriffsarten wie Tool Poisoning, die Offenlegung von Geheimnissen, Injection-Angriffe und andere Bedrohungen, die in den OWASP MCP Top-10 beschrieben werden. BIG-IP v21.1 ergänzt eine WAF-gestützte MCP-Überprüfung, die eine proaktive Erkennung und Abwehr dieser Bedrohungen ermöglicht und den KI-Datenverkehr schützt, ohne Leistung oder Latenz zu beeinträchtigen.
- MCP-Sitzungspersistenz mit F5 BIG-IP Local Traffic Manager (LTM): Bei MCP-Workflows müssen Anfragen häufig durchgängig an denselben Server weitergeleitet werden, um eine ordnungsgemäße Verarbeitung sicherzustellen. Dies war bisher nicht möglich. Mit BIG-IP v21.1 führen wir die Sitzungspersistenz für MCP ein, die in vielerlei Hinsicht ähnlich wie die Cookie-Persistenz funktioniert. Wenn ein MCP-Server einem Client eine Sitzungs-ID zuweist, wird nachfolgender Datenverkehr mit dieser Sitzungs-ID an dasselbe Pool-Mitglied weitergeleitet. Dies trägt zu einer reibungsloseren und zuverlässigeren Verbindung bei.
Nahtloser, sicherer Zugriff für KI-Agenten: Agentenbasierte KI-Systeme – also Systeme aus autonomen Agenten, die in Echtzeit agieren – benötigen einen dynamischen und reibungslosen Zugriff auf Backend-Ressourcen wie Datenbanken, Cloud-Dienste und interne Systeme. Herkömmliche Methoden zur Verwaltung von Anmeldedaten und Authentifizierung neuer Agenten können jedoch umständlich sein. Entwickler sind dabei häufig darauf angewiesen, dass Administratoren des Zugriffsteams neue Clients autorisieren und manuell konfigurieren, was nicht immer zeiteffizient ist. Genau hier setzt die neue Funktion Dynamic Client Registration (DCR) von BIG-IP Zero Trust Access in Version 21.1 an.
Mit DCR können sich agentenbasierte KI-Systeme (oder auch jede andere Anwendung) bei der Erstellung neuer Aufgaben oder Agenten sicher und mühelos bei BIG-IP Zero Trust Access als zentralem Autorisierungsserver registrieren. Anstatt auf eine manuelle Konfiguration zu warten, kann ein Agent eine API-Anfrage an den DCR-Endpunkt von BIG-IP Zero Trust Access senden, die grundlegende Angaben wie den Namen des Agenten und die erforderlichen Zugriffsberechtigungen enthält. BIG-IP Zero Trust Access validiert die Anfrage automatisch, registriert den Agenten und stellt umgehend sichere Anmeldedaten aus, wodurch der Prozess erheblich verkürzt und vereinfacht wird. Nachfolgend finden Sie eine visuelle Darstellung dieses Prozesses.
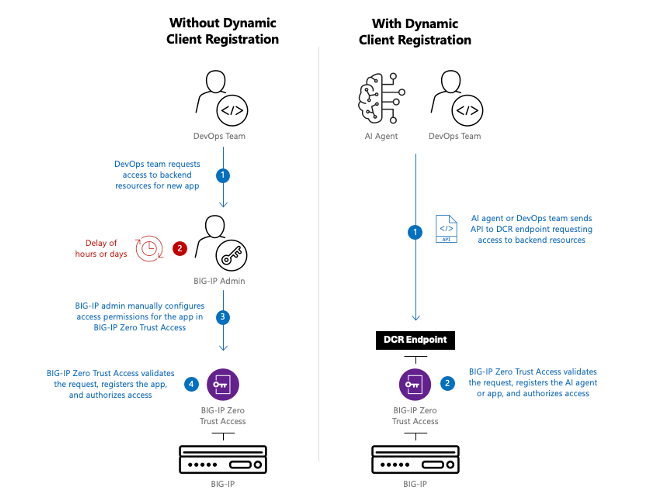
Wie bereits erwähnt, kann der DCR-Endpunkt verwendet werden, um jede Art von Anwendung – nicht nur KI-Systeme – für den sicheren Zugriff auf Ressourcen zu registrieren und zu genehmigen. DevOps-Teams können ihre vorhandenen CI/CD-Pipelines nutzen, um automatisch eine Zugriffsanfrage an den DCR-Endpunkt zu senden. Dadurch lassen sich die Bereitstellungszeiten von Anwendungen verkürzen und die täglichen Arbeitslasten der BIG-IP-Administratoren reduzieren. (Weitere Informationen zu BIG-IP Zero Trust Access finden Sie in diesem Blogbeitrag von Jay Kelley.)
Moderner API- und Protokollschutz
Mit der kontinuierlichen Weiterentwicklung von Anwendungen entwickeln sich auch die zugrunde liegenden Protokolle und APIs weiter und bieten mehr Leistung, Skalierbarkeit und Flexibilität. Diese Fortschritte bringen jedoch auch neue Herausforderungen mit sich, da Angreifer ihren Fokus darauf verlagern, Schwachstellen und Sicherheitslücken in diesen neuen Technologien auszunutzen. Damit unsere Kunden in diesem unerbittlichen Kreislauf stets einen Schritt voraus bleiben, erweitert BIG-IP Advanced WAF in Version 21.1 den Schutz sowohl auf HTTP/3-Protokolldatenverkehr als auch auf APIs, die gemäß der OpenAPI-3.1-Spezifikation definiert sind. Sehen wir uns das genauer an:
Erweiterte Sicherheit für HTTP/3-Protokolldatenverkehr: Die Verbreitung von HTTP/3 hat seit seiner Einführung im Jahr 2022 rasant zugenommen. Heute nutzen schätzungsweise 38 % der Websites dieses Protokoll. HTTP/2 ist zwar weiterhin vorherrschend, doch aufgrund der überlegenen Leistung, Zuverlässigkeit und Effizienz von HTTP/3 wird allgemein erwartet, dass dessen Verbreitung die von HTTP/2 in den kommenden Jahren übertreffen wird. Da Unternehmen schrittweise zu HTTP/3 migrieren, bleibt der Schutz dieses Datenverkehrs vor webbasierten Bedrohungen unverzichtbar – und damit auch ein robuster WAF-Schutz.
Ab BIG-IP v21.1 schützt BIG-IP Advanced WAF den Datenverkehr unabhängig davon, welche HTTP-Protokollvariante Sie verwenden. WAF-Richtlinien können nun HTTP/3-Datenverkehr mit derselben Genauigkeit und Sicherheit wie HTTP/2 oder HTTP1/1 prüfen und komplexe Angriffe wie Cross-Site-Scripting (XSS) oder SQL-Injection erkennen und blockieren. Zunächst gilt diese Unterstützung in BIG-IP v21.1 nur für clientseitigen Datenverkehr. Der serverseitige Schutz soll jedoch in künftigen Versionen zeitnah folgen.
WAF-Schutz für APIs, die auf OpenAPI-3.1-Spezifikationen basieren: APIs bilden das Rückgrat moderner Anwendungen. Sie ermöglichen eine nahtlose Vernetzung und Kompatibilität zwischen Systemen, weshalb ihre Sicherheit von entscheidender Bedeutung ist. Der OpenAPI-Standard spielt in diesem Ökosystem eine zentrale Rolle, da er einen strukturierten Rahmen für die Definition und Dokumentation von APIs bereitstellt und so Konsistenz und Interoperabilität über verschiedene Plattformen hinweg gewährleistet. Die OpenAPI-Spezifikation lässt sich als Regelwerk verstehen, das genau festlegt, wie eine API funktionieren soll – welche Endpunkte sie bereitstellt, welche Daten sie erwartet und wie sie sich verhalten soll. BIG-IP Advanced WAF nutzt dieses Regelwerk, um Ihre APIs zu schützen, indem ungewöhnliches Verhalten erkannt wird und strenge Sicherheitsrichtlinien auf Grundlage der Konzeption Ihrer APIs durchgesetzt werden.
Mit v21.1 schützt BIG-IP Advanced WAF jetzt APIs auf Grundlage der OpenAPI-3.1-Spezifikation. Die Lösung erfasst die in der OpenAPI-3.1-Spezifikation definierten zulässigen Endpunkte, Methoden, Parameter, Datentypen und Sicherheitsanforderungen und blockiert anschließend alle Anfragen, die diesen Regeln nicht entsprechen. Dadurch werden fehlerhafte Anfragen, der Missbrauch nicht dokumentierter Endpunkte und gängige API-Angriffe gestoppt, bevor sie Ihre Anwendung erreichen. So wird sichergestellt, dass nur erwarteter und ordnungsgemäß strukturierter API-Datenverkehr zugelassen wird. Frühere Versionen der OpenAPI-Spezifikation, einschließlich 2.0 und 3.0, werden selbstverständlich weiterhin unterstützt und geschützt.
Und das ist noch nicht alles …
Die in diesem Blog vorgestellten Verbesserungen sind tatsächlich nur die Spitze des Eisbergs, wenn es um die für BIG-IP v21.1 geplanten neuen Funktionen geht. Zusätzlich zu allem, was hier beschrieben wurde, erwarten Sie eine verbesserte HTTP/2-Performance, natives IPSec-VPN-Tunneling, richtlinienbasiertes Egress-Routing, Multi-Faktor-Authentifizierung für die Verwaltungsebene von BIG-IP und vieles mehr.
Sobald die Version veröffentlicht ist, finden Sie weitere Informationen in den Versionshinweisen zu BIG-IP v21.1 auf MyF5. Melden Sie sich in der Zwischenzeit unbedingt für unser bevorstehendes Webinar an, um einen detaillierten Einblick in die Version BIG-IP v21.1 zu erhalten.
Über den Autor

Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]