Die Auswirkungen von KI auf die Anwendungsbereitstellung und -sicherheit sind so verwirrend wie ein Gedankenexperiment aus der Quantenmechanik.
Ohne Schrödingers berühmtes Gedankenexperiment mit der Katze, die sich gleichzeitig in mehreren Quantenzuständen befindet, erneut aufzurollen, scheint eine ähnliche Unklarheit darüber zu herrschen, wie genau sich generative KI auf die Anwendungsbereitstellung und -sicherheit auswirken wird.
Dies ist in erster Linie auf zwei zentrale Merkmale von KI-Anwendungen zurückzuführen:
- Es handelt sich um moderne Anwendungen
- Sie sind in hohem Maße von APIs abhängig
Dies führt zu dem Schluss, dass die Bereitstellung und Sicherheit von Anwendungen größtenteils nicht wirklich von generativer KI beeinflusst werden. Schließlich können dieselben API-Sicherheitsdienste zum Schutz von KI-APIs eingesetzt werden, und der Technologie-Stack umfasst nach wie vor dieselben bewährten Protokolle, die sich durch DDoS-Schutz und eine gute alte WAF absichern lassen. Bedenken wegen Bots? Auch dafür gibt es Bot-Abwehrlösungen.
Sind für die API-Sicherheit neue Funktionen erforderlich? Ja, einige. Insbesondere im Hinblick auf den Wandel hin zum Austausch unstrukturierter Daten. Müssen sich Dienste zur Anwendungsbereitstellung (wie etwa der Lastausgleich) weiterentwickeln, um den Besonderheiten der KI-Inferenz gerecht zu werden? Ja, in gewissem Maße. Aber die Dienste selbst sind im Großen und Ganzen immer noch … dieselben.
Aber – und hier kommt der zweite unserer Quantenzustände ins Spiel – die Bereitstellung von KI-Anwendungen bedeutet in der Regel eine Änderung der Architektur. KI verändert also alles und nichts zugleich.
Schließlich sind KI-Inferenzserver nicht einfach nur Web- oder Anwendungsserver. Sie folgen in der Regel einem Architekturmuster, das die moderne Anwendungsarchitektur erweitert – und zwar um eine neue, speziell für KI-Inferenz vorgesehene Ebene. Ohne noch einmal auf alle Einzelheiten einzugehen, hier eine kurze Auffrischung zur Entwicklung von Anwendungsarchitekturen:
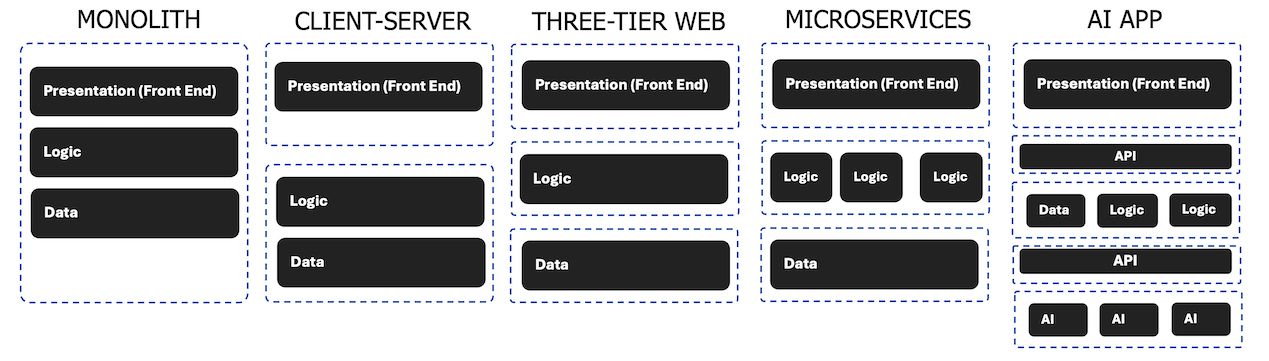
Bei den Komponenten dieser modernen Anwendung – und ihrem jeweiligen Speicherort – gibt es zahlreiche Änderungen, die sich wesentlich stärker auf die Anwendungsbereitstellung als auf die Anwendungssicherheit auswirken.
Wenn wir uns beispielsweise die möglichen Einbindungspunkte für Anwendungsbereitstellung und -sicherheit ansehen, erkennen wir, dass tiefer in der Architektur liegende Punkte die traditionell am „Eingang“ angesiedelten Dienste wahrscheinlich weniger benötigen. Dazu gehören Funktionen wie globaler Serverlastenausgleich, DDoS-Schutz und Multicloud-Vernetzung. Am Eingang ändert sich also nicht wirklich viel.
Aber diese Inferenzebene? Sie wird einen Lastausgleich benötigen – und zwar nicht irgendeinen, sondern einen intelligenten Lastausgleich. Das ist Anwendungsbereitstellung. Ein KI-Gateway, das den ausgehenden KI-Datenverkehr überwachen und schützen kann, ist hier wahrscheinlich ebenfalls eine gute Idee, ebenso wie eine ganze Reihe von Sicherheitsdiensten. Tatsächlich hat uns eine Marktumfrage, die wir Anfang dieses Jahres durchgeführt haben, genau gezeigt, welche Dienste die Befragten nutzen und wo sie diese bereitstellen möchten. Für die Bereitstellung und Sicherheit am Einbindungspunkt „Nord-Süd-KI“ wünschen sie sich:
- 44 % KI-Gateway
- 21 % API-Sicherheit
- 13 % Lastverteilung
- 29 % Bot-Abwehr
Nun sind dieselben Services auch am Einbindungspunkt „North-South Front Door“ gefragt, allerdings in unterschiedlichem Umfang. Je tiefer man in die KI-Inferenzebene vordringt, desto weniger Services werden benötigt. Doch gerade diese Services sind am stärksten davon betroffen, dass Algorithmen, Überwachung und Routing angepasst werden müssen, um den Unterschieden auf dieser Ebene Rechnung zu tragen. Der Service mag derselbe bleiben – das gute alte Load Balancing –, doch seine Funktionen werden sich weiterentwickeln, um den besonderen Anforderungen von KI-Fabriken gerecht zu werden.
Und genau hier entsteht meiner Meinung nach die Verwirrung. Der Markt hat verstanden, dass KI-Anwendungen moderne Anwendungen sind, die auf APIs angewiesen sind. Daher ist der Markt durchaus in der Lage zu erkennen, dass bestehende Dienste für die Anwendungsbereitstellung und -sicherheit für KI genauso gut funktionieren werden wie für andere moderne Anwendungen und APIs.
Aber der Markt versteht auch, dass KI die Architektur verändert und neue Integrationspunkte schafft, an denen diese Dienste möglicherweise besser eingesetzt werden können. Und genau das ist die größte durch KI verursachte Veränderung: die Architektur.
Das ist keine Kleinigkeit. Architekturänderungen wirken sich auf alles aus – von der Anwendungsbereitstellung und Sicherheit bis hin zu Überwachung, Automatisierung und Netzwerken. Das bedeutet: Selbst wenn sich die Dienste für Anwendungsbereitstellung und Sicherheit nicht wesentlich ändern, ändert sich erheblich, wo und wie sie bereitgestellt werden.
Dies richtig umzusetzen, ist ein wichtiger Bestandteil der Vorbereitung darauf, KI sinnvoll zu skalieren.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.