Wir freuen uns, bekannt geben zu können, dass F5 Distributed Cloud API Security bei den SC Awards 2024 als „Best API Security Solution“ ausgezeichnet wurde. Diese Auszeichnung unterstreicht unseren kontinuierlichen Fokus auf die Weiterentwicklung der Informationssicherheit und unsere Innovationskraft in diesem Bereich. Insbesondere verdeutlicht sie, wie wichtig es zunehmend ist, die wachsende, durch APIs entstehende Angriffsfläche zu schützen.
F5 wurde außerdem als Finalist ausgezeichnet – und zwar in zwei weiteren Kategorien der 2024 SC Awards: „Beste Authentifizierungstechnologie“ für F5 BIG-IP Access Policy Manager und „Beste Lösung für kontinuierliches Management der Bedrohungsexposition“ für F5 Distributed Cloud Web App Scanning.
Diese Auszeichnungen bestätigen unsere langjährige Führungsposition im Bereich der App- und API-Sicherheit sowie unsere nachweisliche Erfolgsbilanz bei der Bereitstellung eines ganzheitlichen Ansatzes für die API- und Anwendungssicherheit. Dadurch müssen Kunden nicht mehr für mehrere voneinander unabhängige API-Sicherheitslösungen bezahlen und diese verwalten.
Wie Christopher Steffen, Vice President of Research bei Enterprise Management Associates, sagte: „F5 hat die API-Sicherheit erfunden. Das Unternehmen hat sie entwickelt, bekannt gemacht und weiter verbessert und den Rest der Sicherheitsbranche dazu gebracht, ihr Aufmerksamkeit zu schenken. Wenn es um Cloud-, Anwendungs- und Netzwerksicherheit geht, ist F5 führend.“
Kontinuierlicher Fokus auf Innovationen im Bereich der API-Sicherheit
Distributed Cloud API Security bietet einen umfassenden Ansatz zum Schutz von APIs über ihren gesamten Lebenszyklus hinweg – von der Entwicklung und dem Testen über die Veröffentlichung und den Betrieb bis hin zur Überwachung. Der Service ermöglicht es Unternehmen, alle ihre APIs – einschließlich unbekannter APIs, Schatten-APIs und Zombie-APIs – effektiver zu erkennen, ihren Bestand und ihre Dokumentation einfacher zu verwalten und ihre APIs durch kontinuierliche Überprüfung, einheitliche Richtlinien und Schema-Durchsetzung abzusichern.
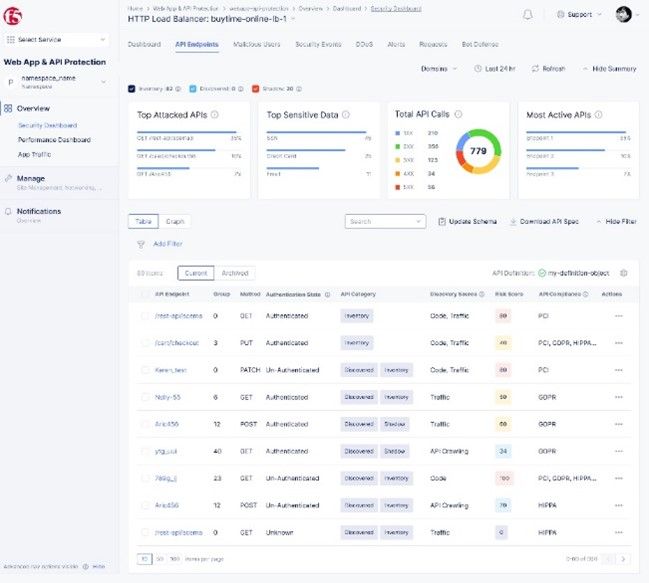
Abbildung 1: Mit F5 Distributed Cloud API Security können Benutzer Details zu jeder API anzeigen und nachvollziehen, darunter Authentifizierungsinformationen, sensible Daten, Compliance-Status, Kategorie und Risikobewertung – und gleichzeitig nahtlos Regeln zum Schutz von APIs und Daten erstellen.
F5 investiert weiterhin viel Zeit und umfangreiche Ressourcen in den Ausbau seiner Kompetenzen in diesem Bereich und führt unter anderem folgende neue Funktionen ein:
- Codebasierte API-Erkennung: Ermöglicht die direkte Integration mit verschiedenen Entwickler-Repositorys (z. B. Microsoft Azure, BitBucket, GitHub, Gitlab und weiteren), um APIs bereits in einer früheren Phase des Entwicklungszyklus zu scannen, abzubilden und zu dokumentieren.
- Erkennung und Schutz sensibler Daten: Verbesserungen, mit denen Unternehmen Richtlinien für sensible Daten einfacher konfigurieren können, um kritische Daten, die über ihre APIs offengelegt werden, zu erkennen, zu kennzeichnen und zu melden. Dazu gehören herkömmliche personenbezogene Daten (PII), benutzerdefinierte Muster für sensible Daten und Datentypen, die mit mehr als 20 Compliance-Frameworks (z. B. PCI-DSS, HIPAA, DSGVO, SOC 2 usw.) verknüpft sind. Darüber hinaus können API-Datenschutzrichtlinien festgelegt werden, die definieren, wie Daten in API-Antworten behandelt werden, um sie einzuschränken, zu blockieren und zu maskieren.
Dies ist nur ein Teil der neuen Funktionen, die in Kürze im Rahmen von F5 Distributed Cloud API Security veröffentlicht werden und wichtige Funktionen zum Schutz von APIs, wirksame Cybersicherheit sowie die Benutzerfreundlichkeit bieten, die moderne Anwendungsarchitekturen erfordern.
Den Weg zur API-Sicherheit vereinfachen
Distributed Cloud API Security bietet konsistente Abläufe, Sicherheit und durchgängige Transparenz über das gesamte API-Ökosystem eines Unternehmens hinweg – während des gesamten Lebenszyklus der APIs. Darüber hinaus unterstützt die Lösung Unternehmen dabei, bestehende Web Application Firewalls (WAFs) nahtlos um API-Management- und Gateway-Funktionen zu erweitern. Dabei werden eine umfassende API-Erkennung und Positive-Security-Funktionen mit wichtigen Durchsetzungswerkzeugen in einer einzigen globalen, als SaaS bereitgestellten Lösung kombiniert.
Wir freuen uns sehr über diese Auszeichnung mit dem SC Award und darauf, Unternehmen auch weiterhin dabei zu unterstützen, ihren Weg zu wirksamer API-Sicherheit zu vereinfachen, damit sie die von ihren Kunden geforderten Innovationen vorantreiben können.
Weitere Informationen finden Sie in der heutigen Pressemitteilung, und erleben Sie F5 Distributed Cloud API Security in Aktion mit dieser interaktiven Demo.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...