
Eine Freundin erzählte kürzlich von einem Spiel, das sie als Kind mit ihrer Familie spielte. Auf Autofahrten versuchten sie zu erraten, woher die Menschen in den anderen Autos kamen. Ihre Vermutungen stützten sich auf wenige Informationen – bestenfalls auf den Bundesstaat auf dem Nummernschild oder auf Autoaufkleber.
Im Gegensatz dazu sind unsere personenbezogenen Daten heute in unseren digitalen Ressourcen äußerst leicht zu finden, und für böswillige Akteure ist es einfacher geworden, durch Social-Engineering-Taktiken wie Phishing und Smishing darauf zuzugreifen.
Die Psychologie eines Cyberkriminellen
Cyberkriminalität beginnt, wie die meisten Straftaten, mit dem sogenannten MOM-Prinzip – also Means (Mittel), Opportunity (Gelegenheit) und Motive (Motiv). Es ist wichtig, die Psychologie von Cyberkriminellen zu verstehen und zu wissen, was sie dazu bewegt, Cyberbetrug zu begehen:
- Mittel: Die Fähigkeiten, Werkzeuge und Mittel zur Begehung von Straftaten sind im Überfluss vorhanden. Dank einer Fülle kostenloser Werkzeuge und Dienste müssen Kriminelle heute weniger denn je versierte Experten sein, um Betrug zu begehen.
- Gelegenheit: Es gibt zahlreiche potenzielle Ziele. Die boomende App-Wirtschaft, in der alles – von Geld bis hin zu persönlichen Gesundheitsdaten – digitalisiert wird, bietet Cyberkriminellen genügend Gelegenheiten und Ziele für Betrugsdelikte.
- Motiv: In der Regel, aber nicht immer, ist das Motiv finanzieller Natur.
Gehen Sie davon aus, dass Sie angegriffen werden
Gehen Sie grundsätzlich davon aus, dass jede verbraucherorientierte Anwendung und jedes digitale Konto, das Sie verwalten, früher oder später angegriffen wird. Selbst die am besten geschützten Konten sind betroffen, da Angreifer inzwischen versiert darin sind, die Anwendungslogik für Betrugsversuche zu missbrauchen.
Um Cyberkriminelle zu besiegen, ist Teamarbeit gefragt. Zum Team gehören sowohl die einzelnen Kontoinhaber als auch die Anwendungsentwickler, Betrugsbekämpfungs- und Sicherheitsteams der Institutionen. Der richtige Ansatz erfordert zudem gemeinsame Anstrengungen der Nutzer dieser Anwendungen und der Unternehmen, die sie entwickeln. Dabei sollten zunächst die Sicherheits- und Betrugsbekämpfungsteams ihre Abwehrmaßnahmen gegen automatisierte Angriffe auf Anwendungen bündeln, um Bot-Angriffe frühzeitig zu stoppen und so nachgelagerten Betrug zu verhindern.
Bots sind ein zweischneidiges Schwert
Automatisierung ist an sich eine gute Sache. Bots automatisieren wiederkehrende Aufgaben, helfen Unternehmen bei der Interaktion mit Kunden und stärken die Markenbindung. Vielleicht haben Sie beispielsweise schon einmal mit einem Kundenservice-Chatbot interagiert, um in Echtzeit Antworten auf Ihre Fragen zu erhalten.
In den falschen Händen sind Bots und Automatisierung jedoch mächtige Werkzeuge, die für böswillige Angriffe wie Credential Stuffing eingesetzt werden können, um Konten zu übernehmen und Betrug zu begehen.
Bei Credential-Stuffing-Angriffen werden in der Regel zuvor gestohlene Zugangsdaten verwendet und auf zahlreichen Domains getestet. Diese Angriffe nutzen die Tatsache aus, dass Benutzernamen und Passwörter häufig für viele verschiedene Anwendungen wiederverwendet werden.
Tatsächlich zeigt ein aktueller Bericht, dass Beschäftigte Passwörter im Durchschnitt 13-mal wiederverwenden. Darüber hinaus ändert nur etwa ein Drittel der Verbraucher seine Passwörter, selbst wenn sie darüber informiert werden, dass ihre Konten kompromittiert wurden.
Cyberkriminelle nutzen diese Schwachstellen aus, um zahlreiche Arten von Betrug zu begehen, darunter:
- Finanzbetrug: Angreifer verwenden gestohlene personenbezogene Daten, um im Namen des Opfers ein Konto zu eröffnen oder darauf zuzugreifen und dessen Geld zu stehlen. Diese Konten können auch für andere kriminelle Aktivitäten wie Geldwäsche genutzt werden.
- Einzelhandelsbetrug: Angreifer verwenden gestohlene personenbezogene Daten, um Einkäufe in Einzelhandelsgeschäften oder auf E-Commerce-Websites zu tätigen, Warenbestände zu horten und Geschenkkarten mit Guthaben zu stehlen.
- Betrug im Gastgewerbe: Diese Art von Betrug zielt in der Regel auf Reise- und Kundenbindungsprogramme ab. Angreifer nutzen betrügerische Reise- oder Gastgewerbedienstleistungen, um Ihre Zugangsdaten und Identitätsinformationen für andere Zwecke abzugreifen. Außerdem verwenden sie zuvor erbeutete Treuepunkte, Flugmeilen und Prämienpunkte, um Reiseleistungen für sich selbst oder andere zu buchen.
Das Problem mit Angriffen auf Zugangsdaten
Identitätsbasierte Angriffe mit gestohlenen Zugangsdaten sind die häufigste Form automatisierter Webangriffe, die zu Betrug führen. Identitätsdaten können in Cybercrime-Foren problemlos erworben werden. Entsprechende Listen werden auch auf einigen Social-Media-Plattformen angeboten.
Aktuelle Zugangsdaten – etwa solche, die innerhalb der letzten ein bis zwei Tage gestohlen wurden – sind wertvoller und für Cyberkriminelle teurer. Veraltete Zugangsdaten sind weniger wertvoll, da ihre Erfolgsaussichten deutlich geringer sind. Da wertvolle Zugangsdaten und personenbezogene Informationen aus der Kompromittierung externer Konten stammen, lassen sich diese Angriffe nur schwer erkennen und abwehren.
Sehen wir uns ein Beispiel an. Sobald Anmeldedaten gestohlen oder anderweitig beschafft wurden, versuchen Cyberkriminelle mithilfe von Bots oder anderen automatisierten Tools, Konten zu erstellen oder auf sie zuzugreifen. Dabei können Tausende (oder sogar Millionen) von Versuchen unternommen werden. Die Erfolgsquote von Angriffen mit Anmeldedaten liegt zwischen 0,2 % und 2 %. Auch wenn diese Prozentsätze gering erscheinen mögen, benötigen Angriffe mit Anmeldedaten keine hohe Erfolgsquote, da Milliarden von Anmeldedaten kostenlos oder zu einem geringen Preis verfügbar sind.
Stellen Sie sich vor, eine Million Konten anzugreifen und dabei zwischen 2.000 und 20.000 erfolgreiche Treffer zu erzielen. Das ist eine erschreckend hohe Zahl!
Verhinderung von Kontoübernahmen und Betrug
Es ist wichtig zu verstehen, dass jedes dieser kriminellen Unterfangen ein Glied in einer Kette von Ereignissen darstellt. Der „industrialisierte Angriffszyklus“ (siehe Abbildung unten) veranschaulicht zentrale Elemente dieses Ökosystems. Leider handelt es sich um ein großes, widerstandsfähiges Ökosystem. Daher müssen sowohl Einzelpersonen als auch Organisationen beim Schutz ihrer selbst, ihrer Kunden und ihrer Geschäftspartner unbedingt wachsam sein.
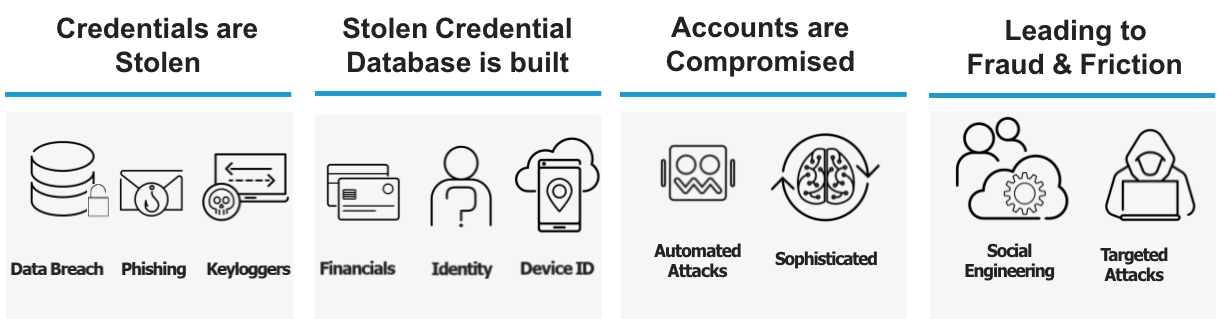
Als Einzelpersonen müssen wir lernen, potenziell schädliche Phishing-Angriffe zu erkennen, besonders sichere Passwörter zu verwenden und die Wiederverwendung von Passwörtern für verschiedene Konten einzuschränken.
Gleichzeitig müssen Sicherheits- und Betrugsbekämpfungsteams zusammenarbeiten, um den industrialisierten Angriffszyklus gemeinsam zu durchbrechen.
Sehen Sie sich das folgende Video an und erfahren Sie, wie F5 Unternehmen dabei unterstützt, sich vor Cyberbetrug zu schützen.
Freuen Sie sich auf den letzten Blogbeitrag unserer vierteiligen Reihe zum Cybersecurity Awareness Month, in der wir APIs näher beleuchten und erklären, warum sie ein Sicherheitsrisiko darstellen können. Lesen Sie auch unbedingt unsere vorherigen Blogbeiträge Wie moderne Anwendungen entwickelt und bereitgestellt werden und Wie Angreifer Anwendungen durch Attacken ausnutzen.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...