
Anwendungen sind aus allen Bereichen unseres täglichen Lebens nicht mehr wegzudenken. Um nur einige Beispiele zu nennen, ermöglichen sie uns:
- Essen bestellen – wie wir essen, wird zunehmend von Anwendungen bestimmt.
- Unterwegs sein – wie wir unsere Fortbewegung organisieren, hängt zunehmend mit Apps zusammen.
- Menschen treffen – die Art und Weise, wie wir miteinander in Kontakt treten, wird häufig durch Anwendungen ermöglicht und unterstützt.
Obwohl diese Veränderungen bereits vor COVID-19 ihren Anfang nahmen, hat die Pandemie unsere Abhängigkeit von Anwendungen zweifellos beschleunigt.
Die Art und Weise, wie wir arbeiten, hat sich durch hybride oder vollständig virtuelle Teams für immer verändert. Auch die Art, wie wir bezahlen, hat sich durch kontaktlose Zahlungstechnologien wie Apple Pay, Venmo, PayPal usw. gewandelt. Darüber hinaus setzt der Zugang zu Dienstleistungen in vielen Ländern – etwa zu Restaurants, Flugzeugen oder Kinos – heute zunehmend voraus, dass wir bestimmte Anwendungen mit uns führen, die uns im übertragenen wie im wörtlichen Sinne Türen öffnen. Infolgedessen erleben Anwendungen einen Boom.
Nehmen wir uns einen Moment Zeit, um dies in Zahlen auszudrücken. Im Jahr 2019 waren weltweit bereits 1 Milliarde Anwendungen im Einsatz. Bis 2025 soll sich diese Zahl verfünffachen (IDC, Workloads Forecast, Oktober 2021).
Das wachsende Risiko von Cyberangriffen
Da wir zunehmend auf Anwendungen angewiesen sind, ist es unerlässlich geworden, sie vor Cyberbedrohungen und -angriffen zu schützen. Denn bereits eine einzige ausgenutzte Schwachstelle oder Sicherheitsverletzung kann schwerwiegende Folgen haben und hohe persönliche, organisatorische und gesellschaftliche Kosten verursachen.
Waren Sie schon einmal frustriert, weil eine Anwendung so langsam reagierte, dass es zu einer Zeitüberschreitung kam oder sie überhaupt nicht mehr reagierte? Mussten Sie schon einmal die leidvolle Erfahrung machen, dass Ihre persönlichen Zugangsdaten gestohlen und zu Geld gemacht wurden?
Jüngste Beispiele für Cyberangriffe sind gut dokumentiert. Wir haben erlebt, wie globale Marken wie Microsoft, Facebook, Walgreens, T-Mobile und andere beeinträchtigt wurden oder von Sicherheitsverletzungen betroffen waren, wodurch Millionen ihrer Kunden in Mitleidenschaft gezogen wurden.
Leider ist es mit der Modernisierung von Anwendungen noch schwieriger geworden, sie abzusichern. Daher ist es wichtig, den Aufbau einer Anwendung zu verstehen, nachzuvollziehen, wie sie sich im Laufe der Zeit weiterentwickelt hat, und zu erkennen, warum das moderne Anwendungsdesign die Angriffsfläche zwangsläufig vergrößert.
Begeben wir uns also gemeinsam auf die Reise hin zu modernen Anwendungen.
Der Weg zu modernen Anwendungen
Gehen wir zunächst mehr als 25 Jahre zurück, in eine Zeit, als Anwendungen noch große, monolithische Softwarepakete waren. Sie wurden auf einem einzelnen Server (einem großen Computer, der die Funktionen für die Anwendung bereitstellt) und einem Betriebssystem wie Windows NT installiert.
Jahre später ermöglichte die Virtualisierung, mehrere Anwendungsserver auf einer einzigen Hardware zu installieren und auszuführen und deren Ressourcen gemeinsam zu nutzen.
Als Nächstes setzte sich die Cloud auf breiter Front durch. Sie ermöglichte den bedarfsgerechten Zugriff auf praktisch unbegrenzte IT-Infrastruktur, ohne dass dafür hohe Anfangsinvestitionen in Rechenzentren erforderlich waren.
Trotz all dieser Fortschritte forderten App-Entwickler mehr Agilität und feiner abgestufte Entwicklungsmöglichkeiten. Dies führte zur Entstehung von Containern – der nächsten Evolutionsstufe der Virtualisierung. Ein Container stellt eine kleine, schlanke Komponente der gesamten Anwendungsarchitektur bereit, mit der sich die App-Virtualisierung steuern und modularisieren lässt.
Nehmen wir als Beispiel eine typische mobile App für den Einzelhandel. Aus Sicht eines App-Entwicklers lässt sich die Entwicklung in verschiedene Komponenten unterteilen, z. B. Anmeldung und Kontoinformationen, Bestand, Bestellungen sowie Berichte und Analysen. So kann der Entwickler einen Teil der Anwendung hinzufügen, austauschen oder ändern, ohne umfangreiche Änderungen an der Anwendung vornehmen zu müssen.
Die Gesamtanwendung ist modular aufgebaut und besteht aus Diensten – häufig als Microservices bezeichnet –, die in Clustern bereitgestellt werden. Darüber hinaus werden all diese Anwendungskomponenten, einschließlich ihrer Anbindung an Drittanbieter-Apps, über eine Programmierschnittstelle (API) miteinander verknüpft. Diese ermöglicht die Kommunikation zwischen den Diensten, durch die Anwendungen miteinander verbunden werden (mehr dazu im vierten Blogbeitrag dieser Reihe).
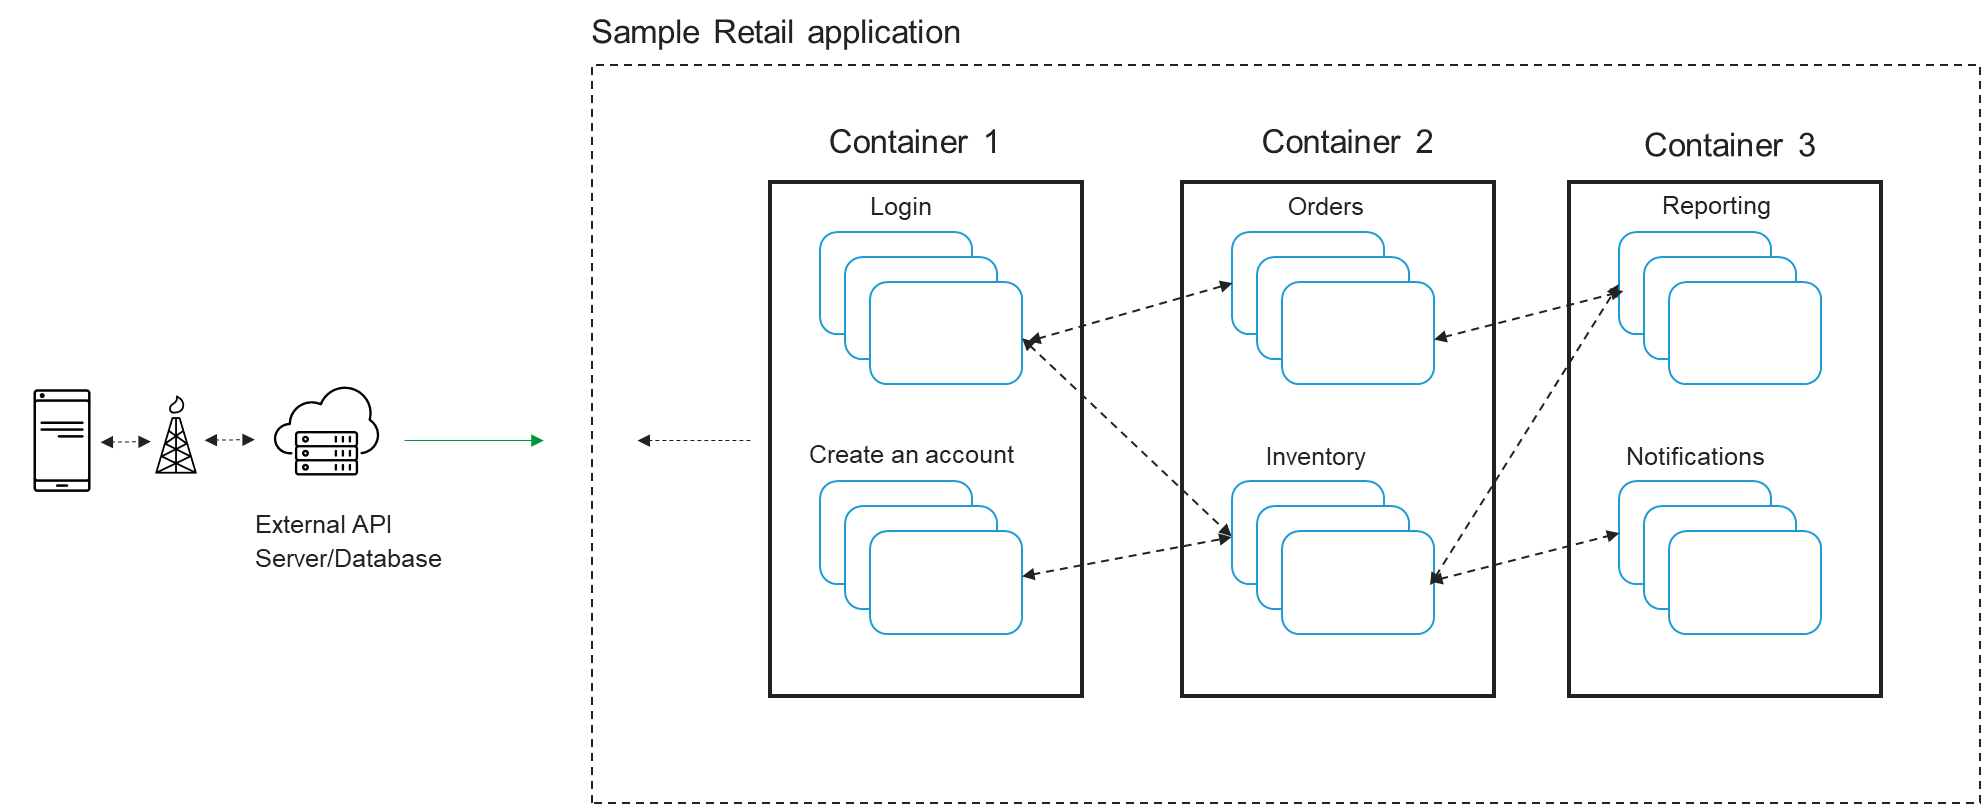
Gleichzeitig ist jedoch die Komplexität zu einem Problem geworden, da sich Technologie und Architektur weiterentwickelt haben, um eine agilere Entwicklung und Bereitstellung von Anwendungen zu ermöglichen.
Apps und APIs in einer verteilten Welt absichern
Im vergangenen Vierteljahrhundert haben wir uns von einer Welt monolithischer Anwendungen, die an eine einzelne Hardwarekomponente in einem Serverraum oder Rechenzentrum gebunden waren, hin zu modernen, auf Containern und Microservices basierenden Anwendungen entwickelt, die überall erstellt und bereitgestellt werden – in einem Rechenzentrum, in mehreren Clouds und am Edge (um die Anwendungsverarbeitung näher an die Benutzer oder Datenquellen zu bringen und die Latenz zu minimieren).
Offensichtlich ist ein perimeterbasierter Sicherheitsansatz nicht mehr praktikabel. Rechenprozesse, die früher auf einen einzelnen Server beschränkt waren, finden heute buchstäblich überall statt. Und obwohl all diese Prozesse natürlich abgesichert werden müssen, ist es ebenso wenig praktikabel, für jede Komponente ein eigenes Sicherheitstool einzusetzen. Das wäre in etwa so, als würde ein weltweit tätiges Unternehmen jedem Beschäftigten erlauben, eine eigene Versicherung abzuschließen (und anschließend jede Police einzeln bezahlen), anstatt eine flexible Gruppenversicherung anzubieten, der sich die Beschäftigten anschließen können.
Das daraus resultierende Dilemma besteht darin, dass die Absicherung von Apps und APIs noch nie so schwierig war. Dies ist mit ein Grund dafür, dass ein durchschnittliches Unternehmen heute doppelt so viel Geld in Sicherheit investiert wie in herkömmliche IT (IDC, Workloads Forecast, Oktober 2021). Zudem stand noch nie so viel auf dem Spiel, da Sicherheitsverletzungen für Unternehmen und Kunden gleichermaßen verheerende Folgen haben können.
Sehen Sie sich das folgende Video an und erfahren Sie, wie F5 Unternehmen Technologien bereitstellt, die dafür sorgen, dass Ihre Lieblings-Apps geschützt und Ihre digitalen Erlebnisse jederzeit sicher sind.
Im nächsten Teil dieser vierteiligen Reihe zum Cybersecurity Awareness Month beleuchten wir weitere Angriffsmethoden und Vorgehensweisen von Angreifern, mit denen Anwendungen und APIs ausgenutzt werden, und zeigen, wie sich Unternehmen und App-Nutzer schützen können.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...