
In diesem Beitrag werfen wir einen kurzen Blick auf die Auswirkungen der beispiellosen #DDoS-Angriffe im September und Oktober 2016 und geben Empfehlungen für alle, die ihre Widerstandsfähigkeit verbessern möchten.
Feiern wir, dass das Internet der Dinge da ist! Wir wissen, dass es endgültig angekommen ist, weil es seit September dreimal als Cyberwaffe eingesetzt wurde. Den Anfang machte ein massiver Angriff auf den Blogger und Journalisten Brian Krebs, dessen Website krebsonsecurity.com vom CDN-Anbieter Akamai gehostet und geschützt wurde. Der Angriff war so heftig, dass auch andere Kunden von Akamai betroffen waren. Daher stellte das Unternehmen den kostenlosen Schutz für den Blogger ein.
Branchenforscher (darunter auch Forscher von F5) wurden auf ein neues Botnetz aufmerksam, das aus digitalen Videorekordern, Videokameras und anderen „Dingen“ bestand. Die digitalen Videorekorder und Videokameras sind jedoch besonders relevant, da sie sowohl über eine hohe CPU-Leistung verfügen (und somit anspruchsvolle Schadsoftware ausführen können) als auch über breitbandige Uplinks (über die sie Angriffe mit jeweils bis zu 100 Mbit/s starteten). Der gesamte gegen Krebs gerichtete Angriffsverkehr belief sich auf 620 Gbit/s – damals der weltweit größte DDoS-Angriff.
Der zweite Angriff legte OVH, den größten französischen Hosting-Anbieter (laut einschlägigen Quellen die Nummer drei weltweit), für einen Großteil des Tages lahm. Vielen Medienberichten zufolge war der Angriff auf OVH fast doppelt so groß wie der Angriff auf Krebs und erreichte ein volles Terabit pro Sekunde.
Der dritte und möglicherweise schwerwiegendste Angriff richtete sich gegen den DNS-Dienstleister Dyn. Dyn ist der DNS-Anbieter für viele namhafte Websites, darunter Twitter, Spotify und GitHub (wo ironischerweise der Code des IoT-Botnets veröffentlicht wurde).
Also, wer war es?
Wie es der Zufall wollte, hatte der Branchenexperte Bruce Schneier im Vormonat in zahlreichen Interviews vor bevorstehenden massiven DDoS-Angriffen durch staatliche Akteure gewarnt. Seine Insiderinformationen stammten von nicht genannten Quellen aus der Branche, die DDoS-Testangriffe auf die zentrale Internetinfrastruktur beobachtet hatten.
Doch wie sich herausstellt, waren diese Sondierungsangriffe möglicherweise nur Zufall. Schneier selbst räumte in seinem Blog ein dass er nicht glaubt, dass hinter dem Angriff auf Dyn überhaupt ein Nationalstaat steckte. Aber vielleicht beobachtet dieser Nationalstaat die Lage nur und wartet ab.
Der Schlüssel zur Zuordnung der Angriffe in den Fällen Krebs, OVH und Dyn könnte sehr wahrscheinlich von Brian Krebs selbst kommen.
„Der Angriff auf DYN erfolgte nur wenige Stunden, nachdem der DYN-Forscher Doug Madory bei einem Treffen der North American Network Operators Group (NANOG) in Dallas, Texas, einen Vortrag über DDoS-Angriffe gehalten hatte. … Der DDoS-Rekordangriff mit 620 Gbit/s auf KrebsOnSecurity.com erfolgte nur wenige Stunden, nachdem ich den Artikel veröffentlicht hatte, an dem Madory und ich gemeinsam gearbeitet hatten.“
Sehr wahrscheinlich handelt es sich bei dem Angreifer um eine Einzelperson (oder eine kleine Gruppe), die gezielt gegen Brian Krebs oder Doug Madory oder gegen beide vorgeht.
Wir alle könnten nachvollziehen, dass Millionen von Nutzern von einem umfassenden Cyberkrieg zwischen China und den USA betroffen wären. Aber was, wenn sich herausstellt, dass dahinter die persönliche Fehde einer einzelnen Person gegen eine andere steckt? Das ist noch beängstigender als ein Angriff durch einen Nationalstaat. Was für ein Internet haben wir geschaffen, wenn eine einzige Person, die einen Groll gegen jemand anderen hegt, kritische Dienste für Millionen von Menschen lahmlegen kann?
Wie ist es dazu gekommen?
F5 beobachtet die Suche nach Geräten des Internets der Dinge (IoT) nun schon seit über einem Jahr. Unser erster Bericht zu diesem Thema wurde im Juli 2016 veröffentlicht und zeigte bei Brute-Force-Scans auf Telnet und SSH einen Anstieg von 140 % gegenüber dem Vorjahr. Telnet und SSH sind weitverbreitete Ports für die Fernadministration. Häufig sind sie unwissentlich über das Internet erreichbar und mit den standardmäßigen Zugangsdaten des Herstellers (oder leicht zu erratenden Benutzernamen und Passwörtern) geschützt.
Bei den beispiellosen DDoS-Angriffen auf Krebs, OVH und Dyn im Oktober 2016 wurde genau diese Technik eingesetzt (das Scannen nach Telnet-Ports und werkseitig voreingestellten Passwörtern auf IoT-Geräten), um ein Botnet mit einzigartigen Fähigkeiten aufzubauen.
Jeder ist wieder ein potenzielles Ziel. Die Betreiber der Botnetze scheuen sich nicht, ihre Cyberwaffe gegen einige der größten Anbieter der Welt einzusetzen – Ziele, die zuvor als unangreifbar galten.
Auch wenn es den Anschein haben mag, als seien diese Angriffe über Nacht erfolgt, hat der Botnetz-Betreiber in Wirklichkeit mindestens ein Jahr lang nach anfälligen IoT-Geräten gesucht, sie aufgespürt und kompromittiert.
Detaillierte Analyse unserer bisherigen Erkenntnisse
Wir haben tatsächlich eine ziemlich gute Vorstellung davon, wozu das IoT-Botnet Mirai in der Lage ist. Die Forscher von F5 veröffentlichten eine technische Analyse des Mirai-Bots, kurz nachdem dessen Autor den Quellcode veröffentlicht hatte auf hackforums.net.
Die gebündelte Schlagkraft dürfte um eine Größenordnung höher sein als bei früheren Botnetzen und mehrere Terabit pro Sekunde übersteigen.
Das IoT-Botnet nutzt unter anderem die folgenden fortschrittlichen DDoS-Techniken. Der nachfolgende Abschnitt mit konkreten Handlungsempfehlungen erläutert, wie sich diese nach Möglichkeit abwehren lassen.
Gegen Weiterleitungen resistente HTTP-GET-Floods
HTTP-GET-Floods waren bereits äußerst schädlich. Seit Jahren können Angreifer Websites lahmlegen, indem sie sie mit HTTP-Anfragen nach großen Objekten oder langsamen Datenbankabfragen überfluten. In der Regel passieren diese Anfragen eine Standard-Firewall ungehindert, da sie für die meisten Geräte mit hardwarebasierter Paketverarbeitung wie ganz normale HTTP-Anfragen aussehen. Der Mirai-Angriffscode geht noch einen Schritt weiter: Er identifiziert cloudbasierte DDoS-Scrubbing-Dienste anhand charakteristischer Merkmale und umgeht anschließend sämtliche von ihnen zurückgesendeten 302-Weiterleitungen. Weiterleitungen waren früher eine gute Möglichkeit, einfache Bots auszubremsen, doch dieser hier ist nicht einfach.
DNS-Wasserfolter
Der Mirai-Bot verfügt über einen „Water-Torture“-Angriff auf einen als Ziel ausgewählten DNS-Anbieter. Diese Technik unterscheidet sich von herkömmlichen DNS-Reflection- und Amplification-Angriffen, da der Bot deutlich weniger Anfragen senden muss und der rekursive DNS-Server des Internetanbieters den Angriff auf den autoritativen DNS-Zielserver ausführt. Bei diesem Angriff sendet der Bot eine korrekt formatierte DNS-Anfrage zur Auflösung des Namens der Zieldomain, wobei er dem Namen ein zufällig generiertes Präfix voranstellt. Der Angriff entfaltet seine Wirkung, sobald der DNS-Zielserver überlastet ist und nicht mehr antwortet. Die DNS-Server des Internetanbieters senden die Anfrage daraufhin automatisch erneut, um einen anderen autoritativen DNS-Server der Zielorganisation zu erreichen, und greifen diese Server somit im Auftrag des Bots an.
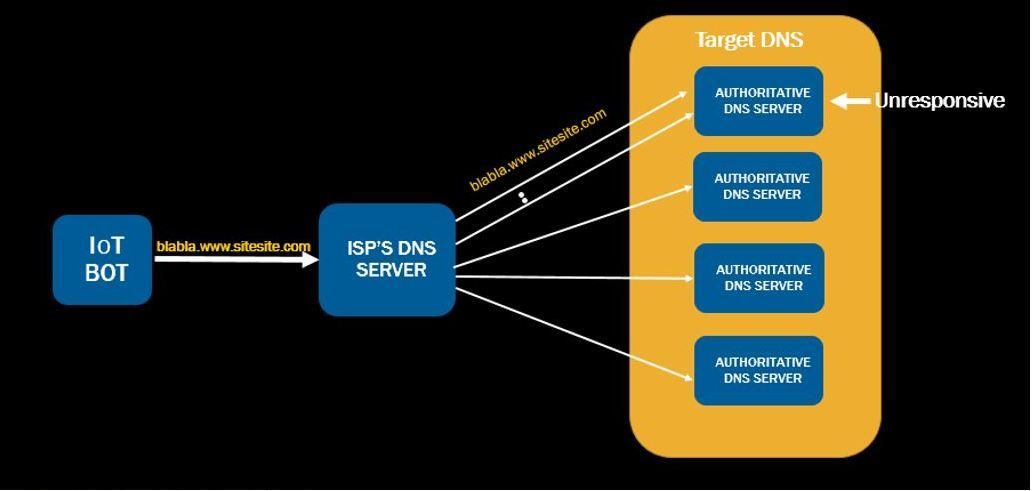
Dyn bestätigte in seinem Blogbeitrag „Dyn-Analyse: Zusammenfassung des Angriffs vom Freitag, dem 21. Oktober“, dass die Water-Torture-Methode tatsächlich gegen das Unternehmen eingesetzt wurde.
„So lösten die Auswirkungen des Angriffs beispielsweise eine Flut legitimer Wiederholungsversuche aus, als rekursive Server versuchten, ihre Caches zu aktualisieren, wodurch über eine große Anzahl von IP-Adressen hinweg das 10- bis 20-Fache des normalen Datenverkehrs entstand. Wenn es zu einer Überlastung des DNS-Datenverkehrs kommt, können legitime Wiederholungsversuche das Datenverkehrsaufkommen zusätzlich erhöhen.
Offenbar gingen die böswilligen Angriffe von mindestens einem Botnet aus, wobei die Flut von Wiederholungsversuchen fälschlicherweise auf eine deutlich größere Anzahl von Endpunkten hindeutete, als es nach heutigem Kenntnisstand tatsächlich waren. Wir arbeiten noch an der Analyse der Daten, doch zum Zeitpunkt dieses Berichts wird die Zahl auf bis zu 100.000 böswillige Endpunkte“
Der F5-Forscher Liron Segal hatte die Funktionsweise der Water-Torture-Attacke des Bots bereits Wochen zuvor in seinem Beitrag „Mirai, der Bot, der Krebs lahmlegte“ ausführlich beschrieben.
Aktualisierte Layer-4-Angriffe
Laut dem Entwickler des Bots handelt es sich bei dem sogenannten „TCP STOMP“-Angriff um eine Variante der einfachen ACK-Flood, die darauf abzielt, Schutzmechanismen zu umgehen. Eine Analyse der tatsächlichen Implementierung dieses Angriffs legt nahe, dass der Bot zunächst eine vollständige TCP-Verbindung aufbaut und anschließend weiterhin eine Flut von ACK-Paketen mit gültigen Sequenznummern sendet, um die Verbindung aufrechtzuerhalten.
Auf Grundlage unseres Verständnisses der einzelnen Bedrohungsvektoren des neuen IoT-Bots können wir einige Empfehlungen zur Abwehr dieser Bedrohungsvektoren geben.
Bevor wir mit den Empfehlungen beginnen, sollten wir eines klarstellen: Die Angriffe auf Krebs, OVH und Dyn bilden eine Klasse für sich. Offensichtlich konnten die Angreifer mit den bestehenden Techniken zur DDoS-Abwehr nicht ohne Weiteres zurückgeschlagen werden – daher die Ausfälle und die Schlagzeilen in den Medien. In vielen Fällen zeigte die Abwehr letztlich jedoch durchaus Wirkung. Auch eine geeignete Architektur, etwa durch den Einsatz von Anycast und geografisch verteilten Rechenzentren, war hilfreich. Bemerkenswert ist, dass die Westküste und die westlichen Regionen der USA vom Angriff auf Dyn weitgehend verschont blieben.
Konkrete Handlungsempfehlungen
Unsere Empfehlungen basieren auf den Erfahrungen unserer eigenen Kunden. F5 stellt seit zwanzig Jahren Anwendungen für die weltweit führenden Marken bereit, und viele dieser Kunden werden täglich mit DDoS-Angriffen konfrontiert. Unsere erfahrensten Kunden unterteilen ihre Abwehrmaßnahmen in drei oder vier Zonen:
- Cloud-Bereinigung
- Netzwerkabwehr
- Anwendungsschutz
- DNS, sofern zutreffend
Eine optimale DDoS-resistente Architektur sieht daher wie folgt aus:
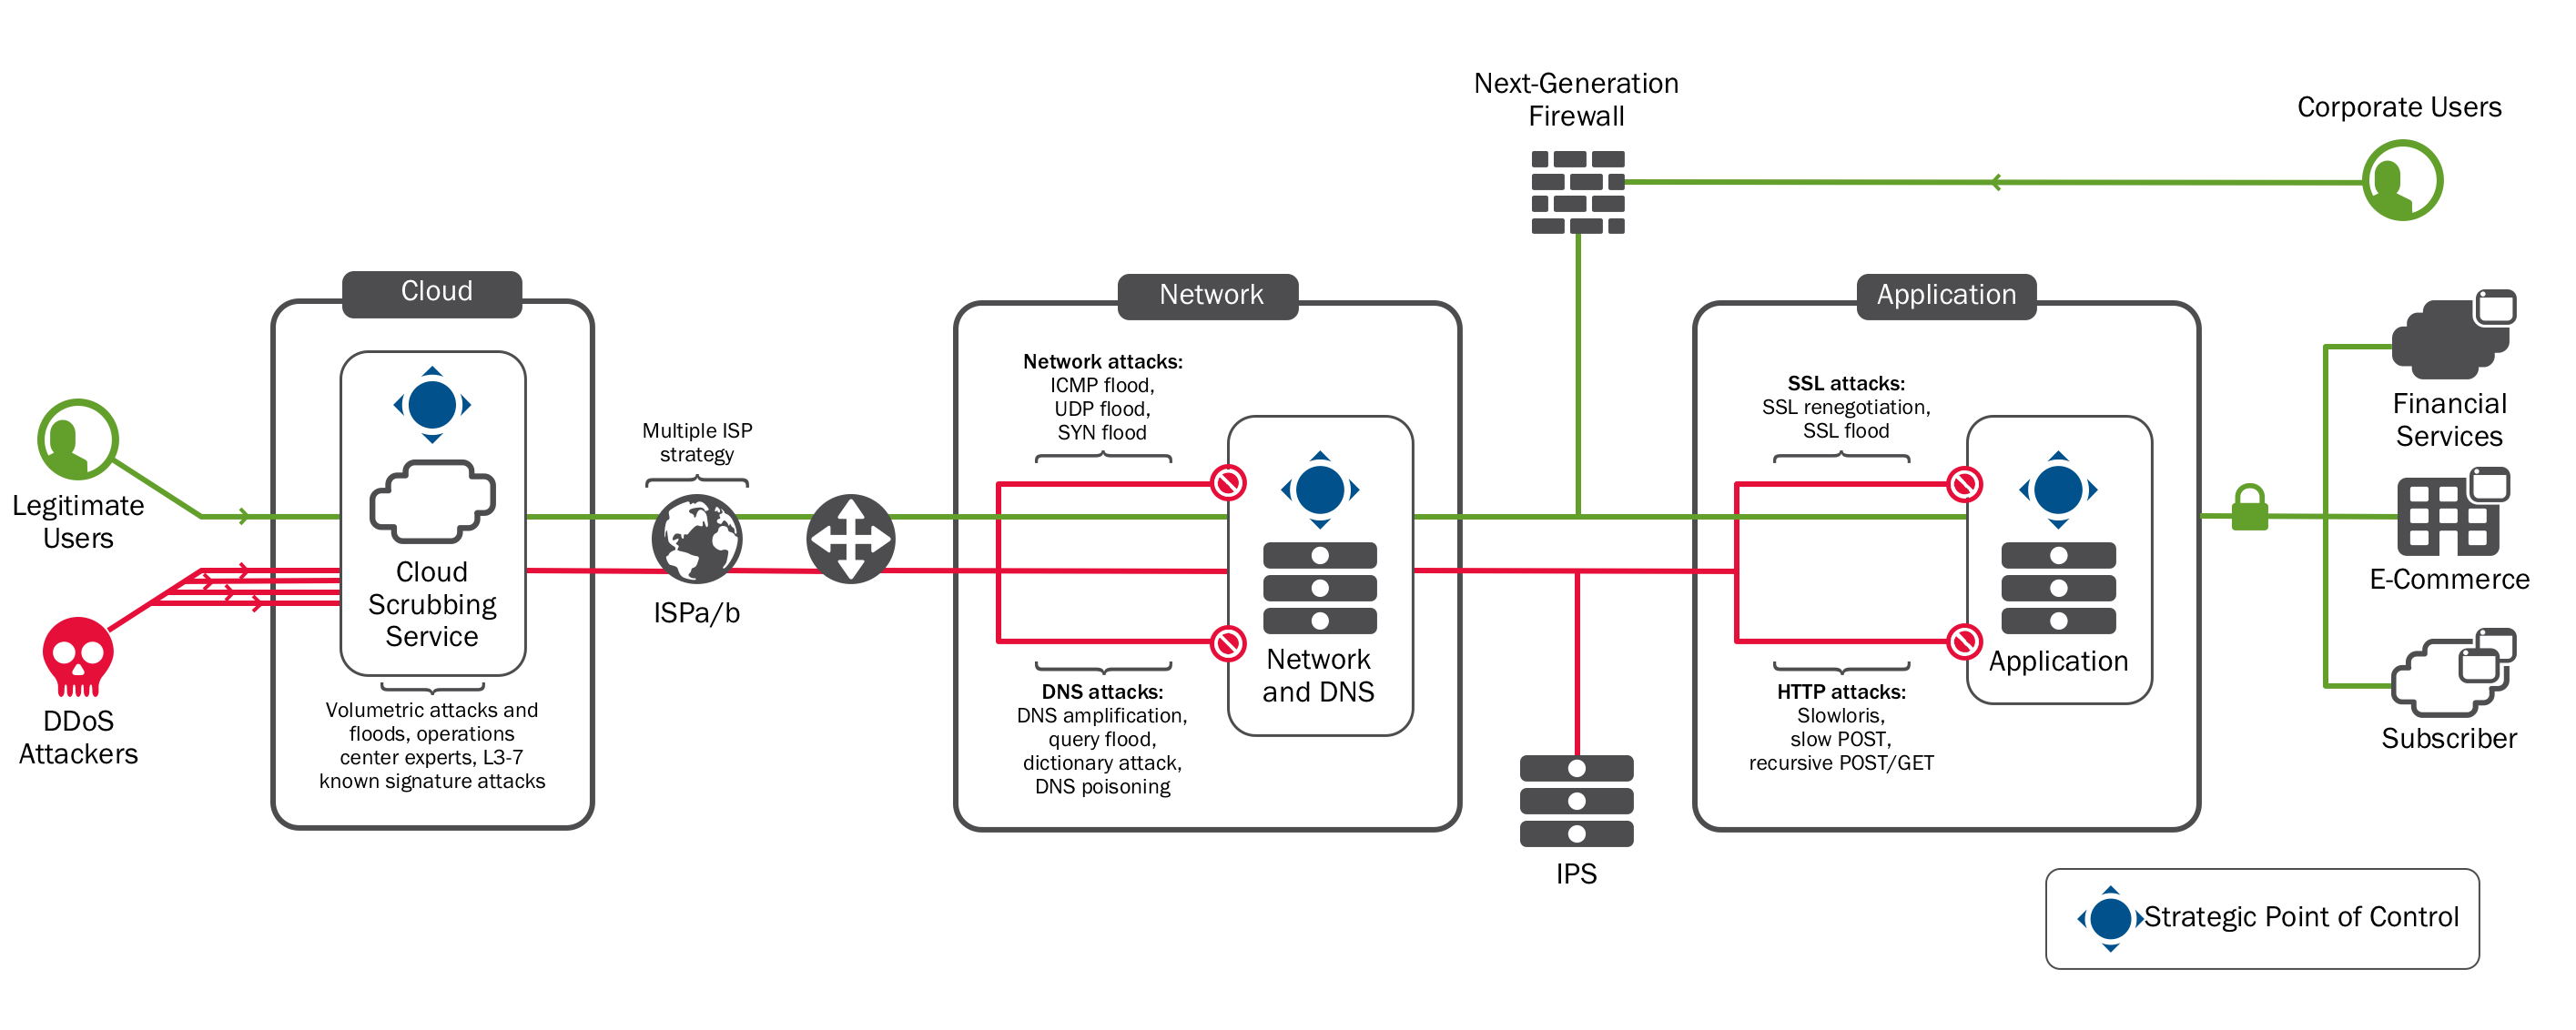
Dies ist die Referenzarchitektur für den DDoS-Schutz, die von F5-Kunden seit Jahren umfassend eingesetzt wird. Die vollständige Referenzarchitektur und die empfohlenen Vorgehensweisen finden Sie auf F5.com. Für einen schnelleren Überblick werden die für diese Angriffe relevanten Empfehlungen jedoch im Folgenden ausführlich beschrieben.
Abwehr volumetrischer Angriffe
Das französische Hosting-Unternehmen OVH wurde von einem volumetrischen Angriff mit 990 Gbit/s getroffen. Berichten zufolge erreichte der Angriff auf Dyn einen Spitzenwert von 1,2 Tbit/s. Angriffe dieser Größenordnung lassen sich in der Regel nur durch Cloud-Scrubbing-Dienste abwehren, die auf Schutzmaßnahmen in großem Maßstab spezialisiert sind. Cloud-Scrubbing-Dienste wie F5 Silverline DDoS Protection fangen den Angriffsverkehr ab, bereinigen ihn und leiten ausschließlich den legitimen Datenverkehr über zuvor eingerichtete Tunnel an das Ziel weiter.
Empfehlung: Unternehmen sollten bereits vor einem Angriff Vereinbarungen mit einem oder mehreren Cloud-Scrubbing-Anbietern treffen. Die vorkonfigurierten Tunnel lassen sich während eines volumetrischen Angriffs nicht ohne Weiteres einrichten. Schließen Sie im Rahmen Ihrer DDoS-Strategie einen Vertrag mit einem Anbieter für cloudbasierten DDoS-Schutz ab.
Empfehlung: Bei volumetrischen Angriffen kann die Verteilung des Angriffs hilfreich sein. Denken Sie daran, dass auch DNS hilfreich sein kann: Nutzen Sie Anycast für Ihre globalen Rechenzentren mit replizierten Inhalten, um DDoS-Angriffe zu verteilen, sobald sie auftreten. Jedes Rechenzentrum, das an Anycast teilnimmt, kann dazu beitragen, die Angriffslast aufzuteilen.
Relevante Materialien:
- F5 Silverline DDoS – Bereitstellungsmethoden
- Das F5 DDoS-Playbook: Zehn Schritte zur Abwehr von DDoS-Angriffen in Echtzeit
- Empfohlene Vorgehensweisen für den F5 DDoS-Schutz
- F5 DDoS-Referenzarchitektur
Netzwerkverteidigung
Der Mirai-Bot verfügt über mehrere Angriffe auf Schicht 4: herkömmliche SYN-Floods, TCP-Floods und UDP-Floods. Diese altbekannten Bedrohungsvektoren müssen entweder durch einen cloudbasierten Scrubbing-Dienst oder – sofern sie klein genug sind – auf der Netzwerkverteidigungsebene im Rechenzentrum abgewehrt werden. Die Netzwerkverteidigungsebene basiert auf der Netzwerk-Firewall. Sie ist darauf ausgelegt, rechenintensive Angriffe wie SYN-Floods und ICMP-Fragmentierungs-Floods abzuwehren. Diese Ebene wehrt auch volumetrische Angriffe ab, solange der Eingangspunkt nicht überlastet wird (in der Regel bei 80 bis 90 Prozent der Nennbandbreite).
Hinweis: Viele Firewalls sind nur dann gegen DDoS-Angriffe geschützt, wenn sie ordnungsgemäß konfiguriert sind. Erkundigen Sie sich bei Ihrem Netzwerk-Firewall-Anbieter nach den entsprechenden Einstellungen. Einige Kunden schalten ihren Firewalls Anti-DDoS-Geräte vor, um Angriffe auf Schicht 4 abzuwehren.
Hinweis: Das F5-Firewall-Modul (BIG-IP Advanced Firewall Manager (AFM)) wurde speziell zur Abwehr von Angriffen auf Schicht 4 entwickelt. Einige Architekten setzen BIG-IP AFM genau für diesen Zweck ein – entweder vor herkömmlichen Netzwerk-Firewalls oder als deren Ersatz. Hardware-Appliances mit AFM verwenden feldprogrammierbare Gate-Arrays, um mehr als 30 Arten von Paketüberflutungen abzuwehren und die CPU zu entlasten.
Relevante Materialien:
- DDoS-Abwehr mit BIG-IP AFM
- F5 BIG-IP Advanced Firewall Manager Datenblatt
- Die zehn leistungsstärksten F5-Sicherheitsfunktionen in BIG-IP 12.1
- Empfohlene Vorgehensweisen für den F5-DDoS-Schutz
Anwendungsschutz
Der Mirai-Bot kann beeindruckende HTTP-GET-Floods erzeugen und Weiterleitungen verarbeiten. Da GET-Floods für Netzwerkabwehrgeräte wie normaler Datenverkehr aussehen, müssen sie auf Anwendungsebene abgewehrt werden. GET-Floods sind mit Abstand die häufigste Art von Angriffen auf die Anwendungsschicht, die F5 beobachtet. Je nach eingesetztem Produktportfolio stehen Kunden zahlreiche Möglichkeiten zur Verfügung, solche Angriffe einzudämmen.
Empfehlung: Für Bots, die einfache Weiterleitungen verarbeiten können, empfiehlt F5, entweder Verbindungen anhand der Anzahl ihrer Anfragen pro Sekunde zu drosseln oder eine sogenannte „Login-Wall“ einzusetzen. Bei einer Login-Wall muss eine Verbindung gegenüber der Anwendung authentifiziert werden, bevor sie nicht zwischengespeicherte oder dynamische Ressourcen wie Datenbankabfragen nutzen kann.
Relevante Materialien:
- Empfohlene Vorgehensweisen für den F5-DDoS-Schutz
- Schutz der Anmeldeseite mit ASM
- DevCentral: Einfache iRule-Anmeldebarriere
DNS-Schutz
Im Zusammenhang mit dem Angriff auf Dyn gibt es zwei DNS-Probleme, die näher betrachtet werden sollten. Das erste und naheliegendste ist die Frage, was zu tun ist, wenn Ihr DNS-Anbieter durch eine der neuartigen Angriffsformen außer Betrieb gesetzt wird. Dyn war der Nameserver-Anbieter für Twitter, GitHub und Spotify. Als Dyn blockiert wurde, konnten Endnutzer daher die IP-Adressen dieser Dienste nicht mehr ermitteln.
Empfehlung: Gestalten Sie Ihre DNS-Strategie ausfallsicher und setzen Sie dabei unter anderem auf mehrere DNS-Anbieter, die die Adressen Ihrer geschäftskritischen Anwendungen bereitstellen. Fällt einer der Anbieter vorübergehend einem Angriff zum Opfer, kann der andere Ihre Adressen weiterhin bereitstellen. Dadurch kann es bei Ihren Endnutzern zu Verzögerungen von wenigen Millisekunden kommen, Ihre Anwendungen und Dienste bleiben jedoch verfügbar.
Die zweite Frage ist, was zu tun ist, wenn Ihr eigener DNS-Server angegriffen wird. DNS ist der am häufigsten angegriffene Dienst, gefolgt von HTTP. Wird DNS gestört, sind alle externen Dienste des Rechenzentrums betroffen – nicht nur eine einzelne Anwendung. Dieser zentrale Ausfallpunkt, gepaart mit der häufig unzureichend dimensionierten DNS-Infrastruktur, macht DNS zu einem attraktiven Ziel für Angreifer.
Denken Sie daran, dass selbst dann, wenn Ihr eigener Server nicht angegriffen wird, ein Ausfall in einem nachgelagerten System dazu führen kann, dass andere DNS-Server Ihre DNS-Server mit Anfragen überfluten, während sie versuchen, ihre eigenen Caches zu füllen. Dyn meldete in einem solchen Fall ein 10- bis 20-mal höheres Anfrageaufkommen als üblich – und diese Anfragen stammten von legitimen DNS-Servern, die versuchten, die Situation zu bewältigen.
Hinweis: Ein erheblicher Anteil der DNS-Dienste verfügt über so geringe Kapazitäten, dass diese Dienste selbst kleinen bis mittelgroßen DDoS-Angriffen nicht standhalten können. DNS-Caches erfreuen sich zunehmender Beliebtheit, da sie die wahrgenommene Leistung eines DNS-Dienstes verbessern und einen gewissen Schutz vor herkömmlichen DNS-Abfrageangriffen bieten können. Angreifer sind inzwischen zu sogenannten „No Such Domain“-Angriffen (auch NXDOMAIN-Angriffe genannt) übergegangen, die die Leistungsvorteile des Caches schnell zunichtemachen.
Für F5-Kunden empfiehlt F5, den DNS-Diensten das DNS-Proxy-Modul F5 DNS Express™ vorzuschalten. DNS Express fungiert als autoritativer Resolver vor den vorhandenen DNS-Servern. Es lädt die Zoneninformationen von den Servern und löst jede einzelne Anfrage auf oder gibt NXDOMAIN zurück. Es handelt sich nicht um einen Cache, sodass es durch eine Flut von NXDOMAIN-Abfragen nicht geleert werden kann.
Empfehlung: Denken Sie daran, dass DNS Ihnen während eines DDoS-Angriffs helfen kann. Nutzen Sie Anycast für Ihre globalen Rechenzentren mit replizierten Inhalten, um DDoS-Angriffe im Ernstfall abzumildern.
Hinweis: Berücksichtigen Sie die Platzierung der DNS-Dienste. Häufig wird der DNS-Dienst auf eigenen Geräten außerhalb des ersten Sicherheitsperimeters betrieben. Dadurch bleibt DNS unabhängig von den Anwendungen, für die der Dienst zuständig ist.
Einige große Unternehmen mit mehreren Rechenzentren stellen DNS außerhalb des primären Sicherheitsperimeters bereit und verwenden dabei eine Kombination aus BIG-IP DNS mit DNS Express und dem Firewall-Modul BIG-IP AFM. Der Hauptvorteil dieses Ansatzes besteht darin, dass die DNS-Dienste auch dann verfügbar bleiben, wenn die Netzwerkverteidigungsebene aufgrund eines DDoS-Angriffs ausfällt.
Relevante Materialien:
- F5 Friday: Kein DNS? Dann geht gar nichts
- F5 DNS-Datenblatt
- DevCentral: DNS Express und Zonenübertragungen
- DevCentral: DNS Express – Teil 1
- Die dynamische DNS-Infrastruktur
- Empfohlene Vorgehensweisen für den F5-DDoS-Schutz
- F5 DDoS-Referenzarchitektur
Fazit
Die Angriffe auf Krebs, OVH und Dyn markieren eine neue Phase bei DDoS-Attacken. Gleichzeitig zeigen sie, dass das Internet der Dinge erwachsen geworden ist.
Wie Sie sehen, verfügt F5 über umfangreiche Erfahrung in der Erforschung und Bekämpfung von DDoS sowie in der Berichterstattung darüber. Wir möchten mit unseren Kunden zusammenarbeiten, um die Verfügbarkeit ihrer Anwendungen sicherzustellen. Dies erfordert von uns allen Wachsamkeit – von F5 über die Partner bis hin zu den Kunden.
Wenn Sie Kunde sind – oder auch wenn nicht – und angegriffen werden, denken Sie daran: F5 Silverline DDoS Protection ist nur einen Anruf entfernt: 866-329-4253.
Was die IoT-Bedrohung betrifft, tauschen sich Blackhats ständig untereinander aus (sie verbreiteten Mirai, nachdem es Krebs und OVH angegriffen hatte, und es wurde beim Angriff auf Dyn eingesetzt). Wir in der InfoSec-Community sollten uns daran ein Beispiel nehmen und uns zusammenschließen, um dieses globale IoT-Problem zu lösen. Uns bleibt keine andere Wahl. Es liegt in der Natur des Menschen, Probleme zu verstehen, sie zu beheben und sich dadurch weiterzuentwickeln.
In den nächsten Jahren wird es zweifellos zu Schwierigkeiten kommen, während die Angriffe immer größer werden, DDoS-Abwehrdienste ihre Bandbreite ausbauen, um diese groß angelegten Angriffe bewältigen zu können, und Hersteller von IoT-Geräten herausfinden, wie sie mit den Sicherheitslücken ihrer Geräte umgehen sollen. Unternehmen und Verbraucher müssen sich an diese sich weiterentwickelnde Bedrohung gewöhnen – so wie an alle anderen großen Herausforderungen zuvor.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...