Der Payment Card Industry Data Security Standard (PCI DSS) in Version 4.0.1 zwingt Einzelhändler und E-Commerce-Anbieter dazu, die Sicherheitsvorkehrungen für ihre Anwendungen zu verstärken. Die möglichen Folgen sind gravierend, da aus Best Practices verbindliche Anforderungen geworden sind. Angesichts der ausgefeilten Methoden von Angreifern und des Kundenwunsches nach einer unkomplizierten Abwicklung von Transaktionen sollten Unternehmen, deren Kerngeschäft auf dem Onlinehandel basiert, integrierte Lösungen in Betracht ziehen. Diese helfen nicht nur dabei, strenge Compliance-Vorgaben zu erfüllen, sondern schützen vor allem das digitale Geschäft nahtlos.
In diesem Blogbeitrag gehen wir auf einige der Gründe dafür ein.
E-Commerce-Plattformen müssen ein nahtloses und sicheres Kundenerlebnis bieten.
Warum gerade jetzt?
Obwohl er nicht neu ist, erweitert der neueste PCI-Standard den Umfang seiner Vorgaben erheblich. Ein weitverbreiteter Irrglaube der vergangenen Jahre lässt sich wie folgt zusammenfassen: „Bei mir ist alles in Ordnung, ich habe eine Firewall – abgehakt.“ Dieser Irrglaube kann nun endgültig als Mythos betrachtet werden.
Die Modernisierung von Anwendungen, die zunehmende Verbreitung digitaler Omnichannel-Kontaktpunkte und die stetig wachsende Raffinesse der Angreifer machen zahlreiche zusätzliche Sicherheitskontrollen erforderlich, um die PCI-DSS-Anforderungen zu erfüllen. Dazu gehören die Absicherung von Zahlungsskripten, der Schutz von APIs, die schnelle Erkennung kompromittierter Zugangsdaten und die Reaktion darauf sowie regelmäßige Schwachstellenscans.
Wie im Gartner Market Guide 2025 für den Schutz von Cloud-Webanwendungen und APIs dargelegt, gewinnt der clientseitige Schutz zunehmend an Bedeutung, da der neueste PCI-Standard Sicherheitskontrollen für alle Zahlungsskripte vorschreibt.
Webanwendungen werden aufgrund der Dezentralisierung der Architektur und der Verteilung von Softwarekomponenten über Hybrid- und Multicloud-Umgebungen hinweg immer komplexer. Diese Entkopplung der Anwendungsinfrastruktur und die Ausweitung der Softwarelieferketten öffnen Bedrohungen Tür und Tor, die im Rahmen des industrialisierten Angriffslebenszyklus auf Geschäftslogik und Client-Browser abzielen.
Was kann schiefgehen? (Tipp: das schwächste Glied)
Clientseitige Angriffe wie Infostealer können dazu genutzt werden, Anmeldedaten von Nutzern abzugreifen, die anschließend für groß angelegte automatisierte Angriffe verwendet werden. Ohne entsprechende Gegenmaßnahmen kann dies zur Übernahme von Konten und zu Betrug führen.
Beim Formjacking wird schädlicher JavaScript-Code in Onlineformulare eingeschleust, um Benutzereingaben direkt im Browser abzugreifen. Dabei werden häufig Schwachstellen in Skripten von Drittanbietern ausgenutzt. Mit herkömmlichen, zentralisierten Sicherheitskontrollen lässt sich Formjacking nur schwer erkennen.
Magecart ist ein Sammelbegriff für eine Reihe cyberkrimineller Gruppen, die sich auf Web-Skimming spezialisiert haben. Sie greifen E-Commerce-Websites an, indem sie JavaScript-Code einschleusen, der während des Bezahlvorgangs Zahlungsdaten stiehlt.
Web Application Firewalls (WAFs) sind nach wie vor eine strategisch wichtige Sicherheitsmaßnahme, insbesondere da der neue Standard festlegt, dass alle Schwachstellen potenzielle Angriffsmöglichkeiten bieten und regelmäßig behoben werden müssen. Viele WAFs können APIs schützen, doch die Geschwindigkeit der modernen Anwendungsentwicklung erfordert zusätzliche Funktionen, um tief in der Geschäftslogik verborgene oder innerhalb von Drittanbieter-Ökosystemen aufgerufene Endpunkte dynamisch zu erkennen und automatisch zu schützen – idealerweise bereits im Code und während der Tests.
Während Software-Lebenszyklusprozesse und sichere Programmiertechniken als Leitbild dienen, müssen Risikobewertungen kontinuierlich erfolgen. Zudem erfordern Maßnahmen zur Risikominderung häufig eine robuste Laufzeitsicherheit in der Produktionsumgebung – einschließlich des Client-Browsers, der Frontend-Webanwendung und der Backend-APIs –, um Angriffe über mehrere Bedrohungsvektoren hinweg bei stark vernetzten digitalen Erlebnissen wirksam abzuwehren.
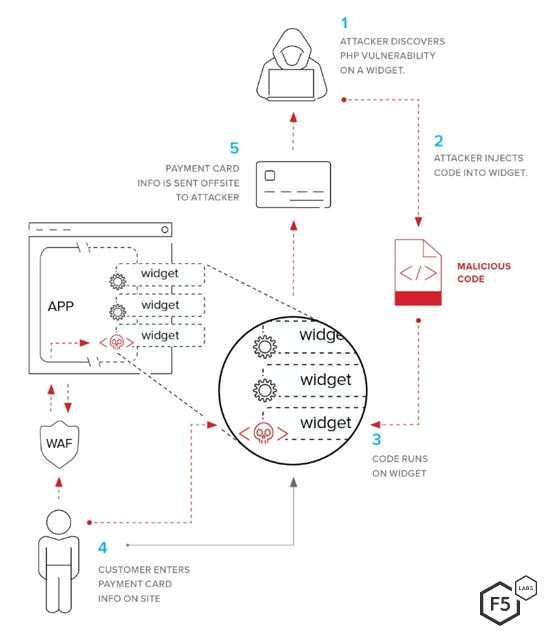
Drittanbieterdienste sind ein gängiger Bestandteil von Webanwendungen und stellen zugleich eine potenzielle Angriffsfläche dar.
Was kann sonst noch schiefgehen? (Hinweis: Plattformmissbrauch)
Schwachstellen sind Fehler oder Schwächen in Software, die von Angreifern ausgenutzt werden können. Da Anwendungen heute im Wesentlichen API-basierte Systeme sind, besteht bei Funktionen der Geschäftslogik im Backend ein hohes Missbrauchsrisiko.
F5 Labs Forschungsergebnisse zeigen, dass der E-Commerce-Sektor einen der höchsten Anteile an fortgeschrittenen Angriffen aufwies: 44,82 % der Credential-Stuffing-Angriffe auf Mobilgeräte waren fortgeschritten. Diese Angreifer nutzen eine Vielzahl von Tools, um das Verhalten von Browsern, Mobilgeräten und Benutzern zu simulieren und so der Erkennung zu entgehen. Dazu gehören das Generieren gültiger Token, das Fälschen von Telemetriesignalen und das Nachahmen von Tastatur- und Mausereignissen. Angreifer passen ihre Werkzeuge ständig an, um Schutzmaßnahmen zu umgehen, wechseln von Web- zu mobilen Apps oder verschärfen ihre Taktiken, Techniken und Vorgehensweisen.
Bei Angriffen auf den E-Commerce-Sektor kommen auch Wiederverkäufer-Bots zum Einsatz, die die Funktion „In den Warenkorb“ missbrauchen und dadurch echte Kunden am Kauf hindern können. Mehr als jeder fünfte beobachtete Vorgang, bei dem ein Artikel in den Warenkorb gelegt wurde, erfolgte automatisiert. Dies ergab die Analyse von über 200 Milliarden Web- und API-Anfragen.
Darüber hinaus manipulieren Bots Nutzerbewertungen, um realistisch wirkende gefälschte Bewertungen zu erstellen – in vielen Fällen mithilfe generativer KI.
Selbst innerhalb des E-Commerce hat die Bedrohungsforschung von F5 Labs ergeben, dass die Modebranche am stärksten von Scrapern betroffen ist. Diese extrahieren große Mengen an Daten und Inhalten von ihren Zielen und verursachen 53,23 % des gesamten Web-Traffics. Scraping kann für Unternehmen zu Wettbewerbsnachteilen bei der Preisgestaltung führen und geistiges Eigentum gefährden.
Bots und bösartige Automatisierung treiben den industrialisierten Angriffszyklus voran.
Was haben Vorschriften damit zu tun?
Der aktuelle PCI DSS enthält mehrere Empfehlungen für den Einsatz gezielter Risikoanalysen anstelle herkömmlicher unternehmensweiter Risikobewertungen.
Insbesondere trägt der aktualisierte Standard der wachsenden Bedrohung durch clientseitige Angriffe mit zwei clientseitigen Anforderungen Rechnung, die ab dem 31. März 2025 gelten, schreibt Unternehmen jedoch nicht im Detail vor, wie sie diese erfüllen müssen.
Diese neuen Vorgaben tragen der Tatsache Rechnung, dass bösartige clientseitige Skripte eine wachsende Angriffsfläche in der Zahlungskartenbranche darstellen. Bewährte Methoden zur Eindämmung dieser Risiken – darunter Content Security Policies (CSPs), die das Einschleusen nicht autorisierten Codes in eine Website verhindern, sowie Subresource Integrity (SRI), mit der sich überprüfen lässt, ob Anwendungen von Drittanbietern manipuliert wurden – sind schwierig zu implementieren und zu pflegen. Dies gilt insbesondere im heutigen KI-Zeitalter, in dem der Wettbewerb um die Aufmerksamkeit der Kunden zu kontinuierlichen Verbesserungen digitaler Erlebnisse führt.
So gelingt ein nahtloses und sicheres Erlebnis
Kunden erwarten eine reibungslose Abwicklung von Transaktionen und tolerieren weder Verzögerungen noch Störungen und insbesondere keine Sicherheitsvorfälle. Weitverbreitete Sicherheitsmaßnahmen wie Web-Application-Firewall-Lösungen bieten möglicherweise keinen ausreichenden Schutz für den Browser des Kunden oder die Backend-APIs. Bot-Management-Lösungen, die Nutzer mittels CAPTCHA vor Aufgaben stellen, halten versierte Cyberkriminelle kaum von Missbrauch ab, sorgen bei Nutzern jedoch sehr effektiv für Frustration. Selbst die Multi-Faktor-Authentifizierung kann umgangen werden.
Angreifer setzen je nach Plattform, Branche und ausnutzbarer Geschäftslogik unterschiedliche Techniken ein. Im E-Commerce stellt es eine erhebliche Bedrohung dar, wenn potenzielle Käufer einen Artikel nicht in ihren Warenkorb legen können. Dadurch stehen die Transaktion, die daraus resultierenden Umsätze und die Kundentreue auf dem Spiel.
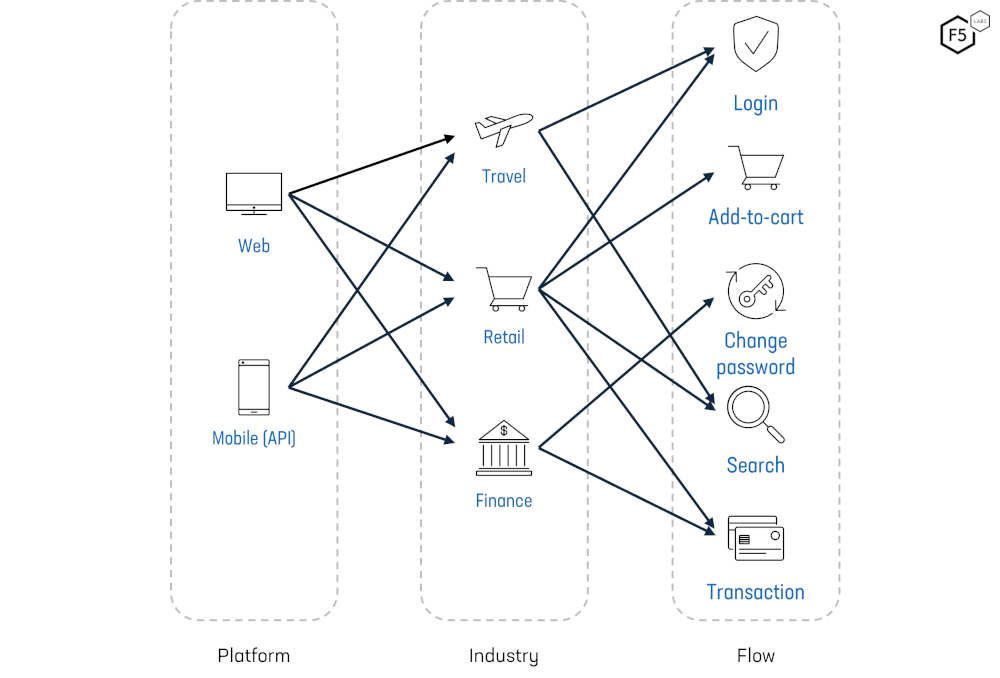
Das Zusammenspiel zwischen Plattformen, Branchen und Datenströmen, die von Bots und automatisierten Angriffen ins Visier genommen werden.
Anstatt eine Vielzahl nur lose integrierter Sicherheitskontrollen einzusetzen, um die Compliance-Anforderungen des PCI DSS zu erfüllen, sollten E-Commerce-Anbieter einheitliche Sicherheitsplattformen in Betracht ziehen, die Webanwendungen, APIs und Kunden während des gesamten digitalen Lebenszyklus vor den tatsächlichen Bedrohungen schützen, die auf ihre Branche abzielen.
Weitere Informationen zu PCI DSS finden Sie in diesen Blogbeiträgen:
- Machen Sie Ihre AWS-Umgebung mit F5 PCI-DSS-v4.0.1-konform
- F5 Distributed Cloud Client-Side Defense bereitet Kunden auf PCI DSS v4.0.1 vor
- F5 unterstützt Sie bei der Erfüllung der neuen Anforderung von PCI DSS v4.0
- PCI-DSS-4.0.1-Update: Umfassende neue API-Sicherheitsupgrades erforderlich
- Wichtige Änderungen in PCI DSS 4.0.1, die Sie kennen sollten
Weitere Informationen finden Sie unter „F5-Lösungen für den E-Commerce“.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...