Agentische KI kann mit minimalen Zugriffsrechten ausgeführt werden und dennoch gegen Sicherheitsrichtlinien verstoßen.
Die Herausforderung
Der Sicherheitskontext legt fest, wer mit einem bestimmten Datensatz welche Aktionen ausführen darf. Berechtigungen zum Erstellen, Ändern oder Löschen von Daten in unternehmensweiten Systemen werden durch die Geschäftsanforderungen definiert, die bestimmten Rollen zugewiesen sind. Wenn Personen in einem Unternehmen bestimmte Rollen ausüben und dabei Software verwenden, benötigt diese Software für ihren Betrieb einen Sicherheitskontext. Dieser Sicherheitskontext wird mithilfe von Konten implementiert. Software wird in der Regel unter einem Benutzerkonto oder einem Dienstkonto ausgeführt. Dienstkonten werden erstellt, damit die Software unabhängig vom Sicherheitskontext eines bestimmten Benutzers über die erforderlichen Berechtigungen zur Bearbeitung von Unternehmensdaten verfügt.
Benutzern auf Grundlage ihrer Rollen nach dem Prinzip der geringsten Rechte Zugriff auf verschiedene Unternehmensressourcen zu gewähren, ist unkompliziert. Dienste hingegen werden trotz gewisser Einschränkungen mit weitreichenden Zugriffsrechten konfiguriert, damit sie alle im Verlauf eines Prozesses erforderlichen Aktionen ausführen können. Beispielsweise darf ein Benutzer möglicherweise nur Datensätze in einem System bearbeiten, die den ihm zugewiesenen Kundenkonten entsprechen, während er auf alle anderen Kundenkonten lediglich Lesezugriff hat. Dienstkonten hingegen benötigen Schreibzugriff auf alle Konten.
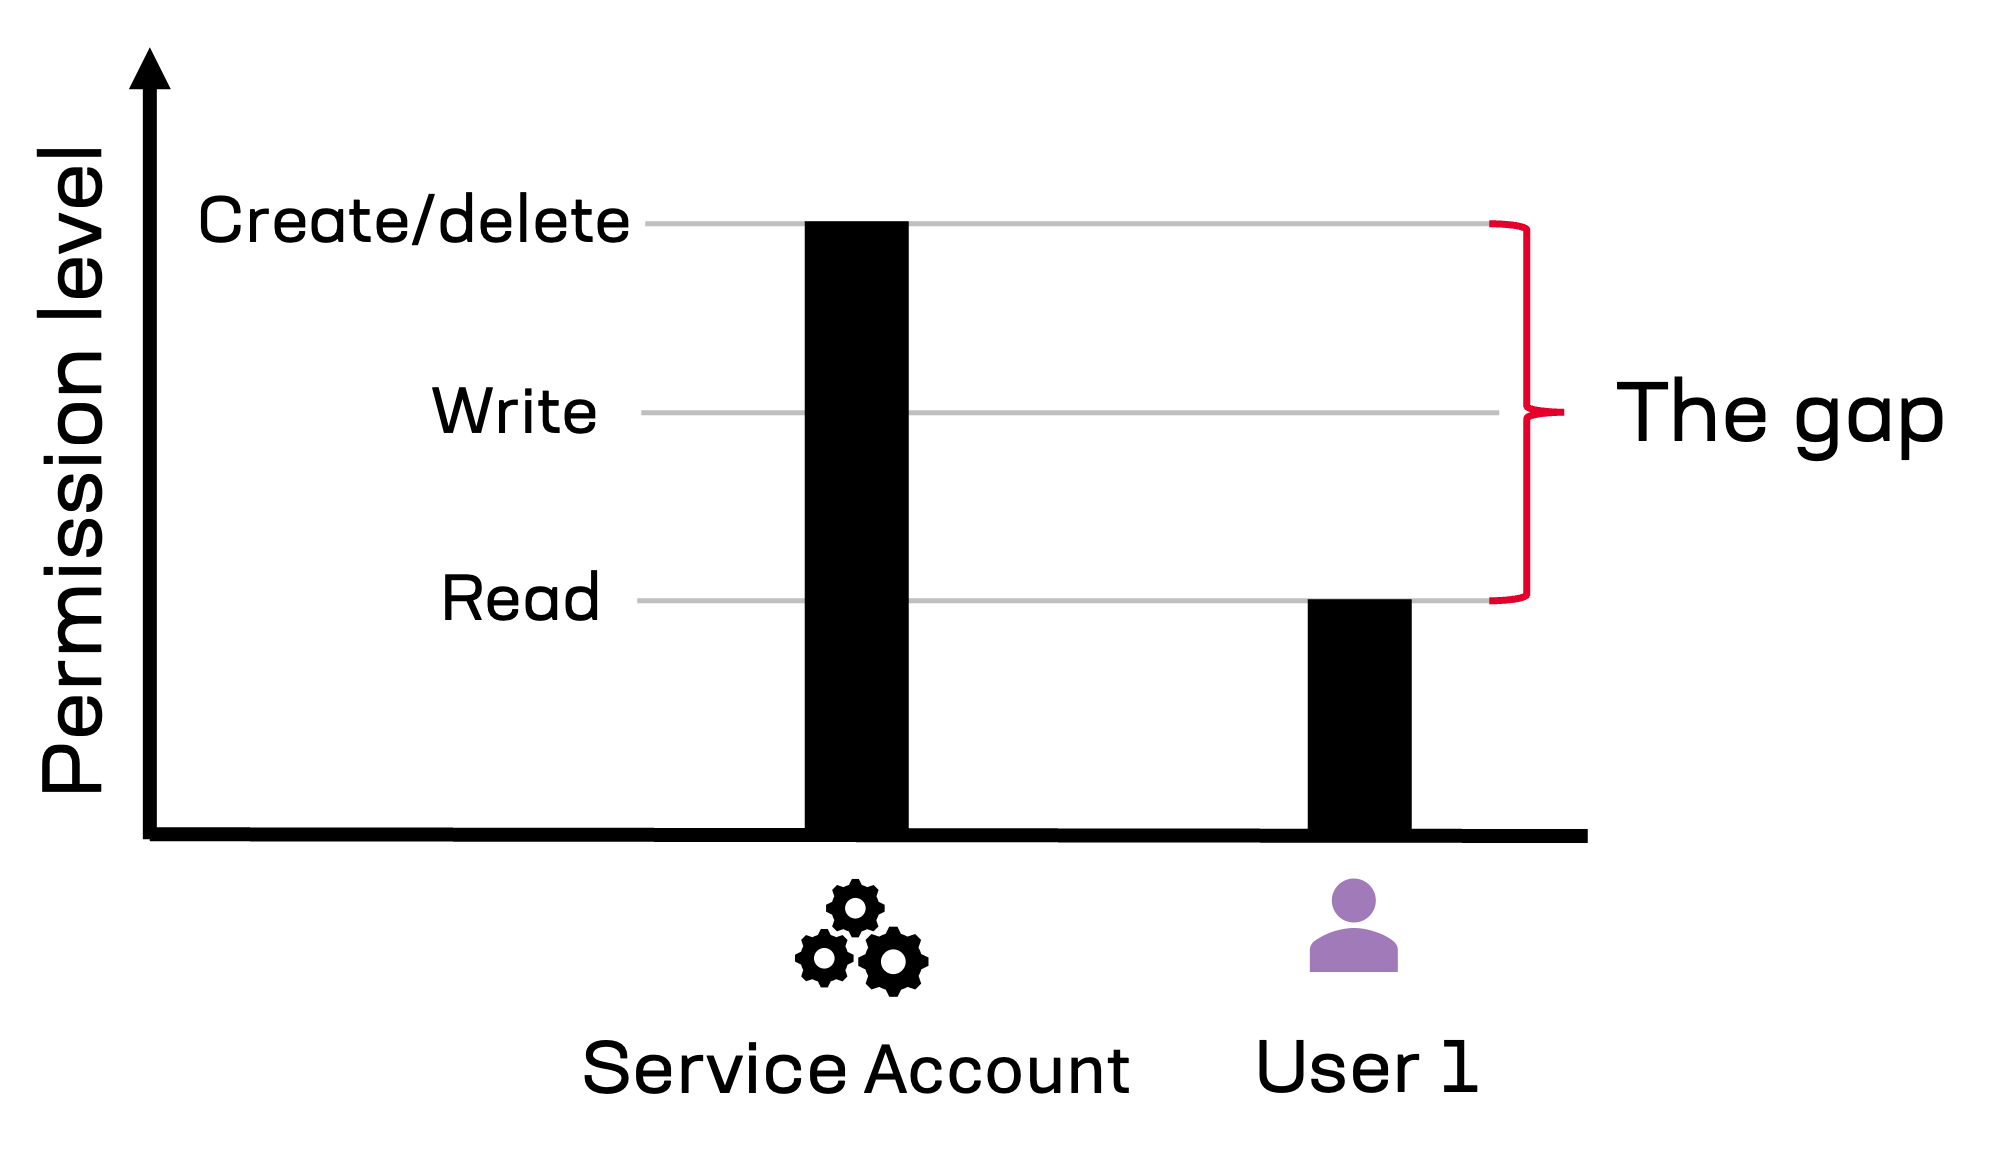
Die Berechtigungslücke in der Prozessautomatisierung.
Beim Einsatz agentischer KI vermischen sich Benutzeraktivitäten mit den Aktivitäten betrieblicher Geschäftsprozesse. Betriebliche Geschäftsprozesse sind darauf ausgelegt, ein Ergebnis übergreifend zu erzielen (d. h. für alle Kunden, alle Mitarbeitenden und alle Instanzen). Für ihren Betrieb benötigen Dienstkonten in der Regel umfassendere Berechtigungen als die meisten einzelnen Benutzer. Dennoch sind einzelne Benutzer oder Benutzerteams dafür verantwortlich, betriebliche Prozesse zu initiieren, zu überwachen und zu beaufsichtigen.
Beispielsweise setzt ein Unternehmen einen agentischen KI-Assistenten ein, um die Einarbeitung neuer Mitarbeitender zu unterstützen. Jeder neue Mitarbeitende hat eine bestimmte Rolle und muss aufgrund dieser Rolle auf einer bestimmten Berechtigungsstufe auf Unternehmenssysteme zugreifen können. Der agentische KI-Assistent wird im Kontext des für die Einarbeitung zuständigen Personalwesens ausgeführt. Was geschieht also, wenn der KI-Agent ein neues Benutzerkonto mit Berechtigungen einrichten muss, die über die Berechtigungen eines oder mehrerer Mitglieder des HR-Teams hinausgehen?
Wenn die Berechtigungen für den Agenten anhand des auszuführenden Prozesses festgelegt werden und nicht danach, ob die Person, die den Agenten verwendet, individuell dazu berechtigt ist, kann es zu Sicherheitsverstößen kommen, da die vom Benutzer gesteuerte Software Zugriff auf Daten gewährt, auf die dieser nicht zugreifen darf. Wird die Aktion hingegen aufgrund fehlender Berechtigungen blockiert, kann der Benutzer die Aufgabe nicht abschließen.
Dieses Szenario lässt sich lösen, indem der Prozess verzweigt wird. Eine Teilaufgabe wird einer Person zugewiesen, die befugt ist, Berechtigungen auf der erforderlichen Ebene zu erteilen. Nach der Genehmigung kann der Prozess mit dem nächsten Schritt fortfahren. Diese Methode, Aktionen nach Sicherheitskontext zu segmentieren, sollte auch auf agentenbasierte Lösungen angewendet werden.
Sicherheitskontextwechsel auf der Mapping-Oberfläche
Der Einsatz agentischer KI kann die Wahrscheinlichkeit erhöhen, dass Software, die zum Starten eines Prozesses im Kontext eines Benutzers verwendet wird, beim Wechsel in den Kontext eines mit einem Dienstkonto ausgeführten Agenten letztlich erweiterte Berechtigungen erhält. In diesem Fall ist es wichtig, dass das agentische System so arbeitet, dass die erweiterten Berechtigungen und der Datenzugriff nicht gegen die Sicherheitsrichtlinie verstoßen.
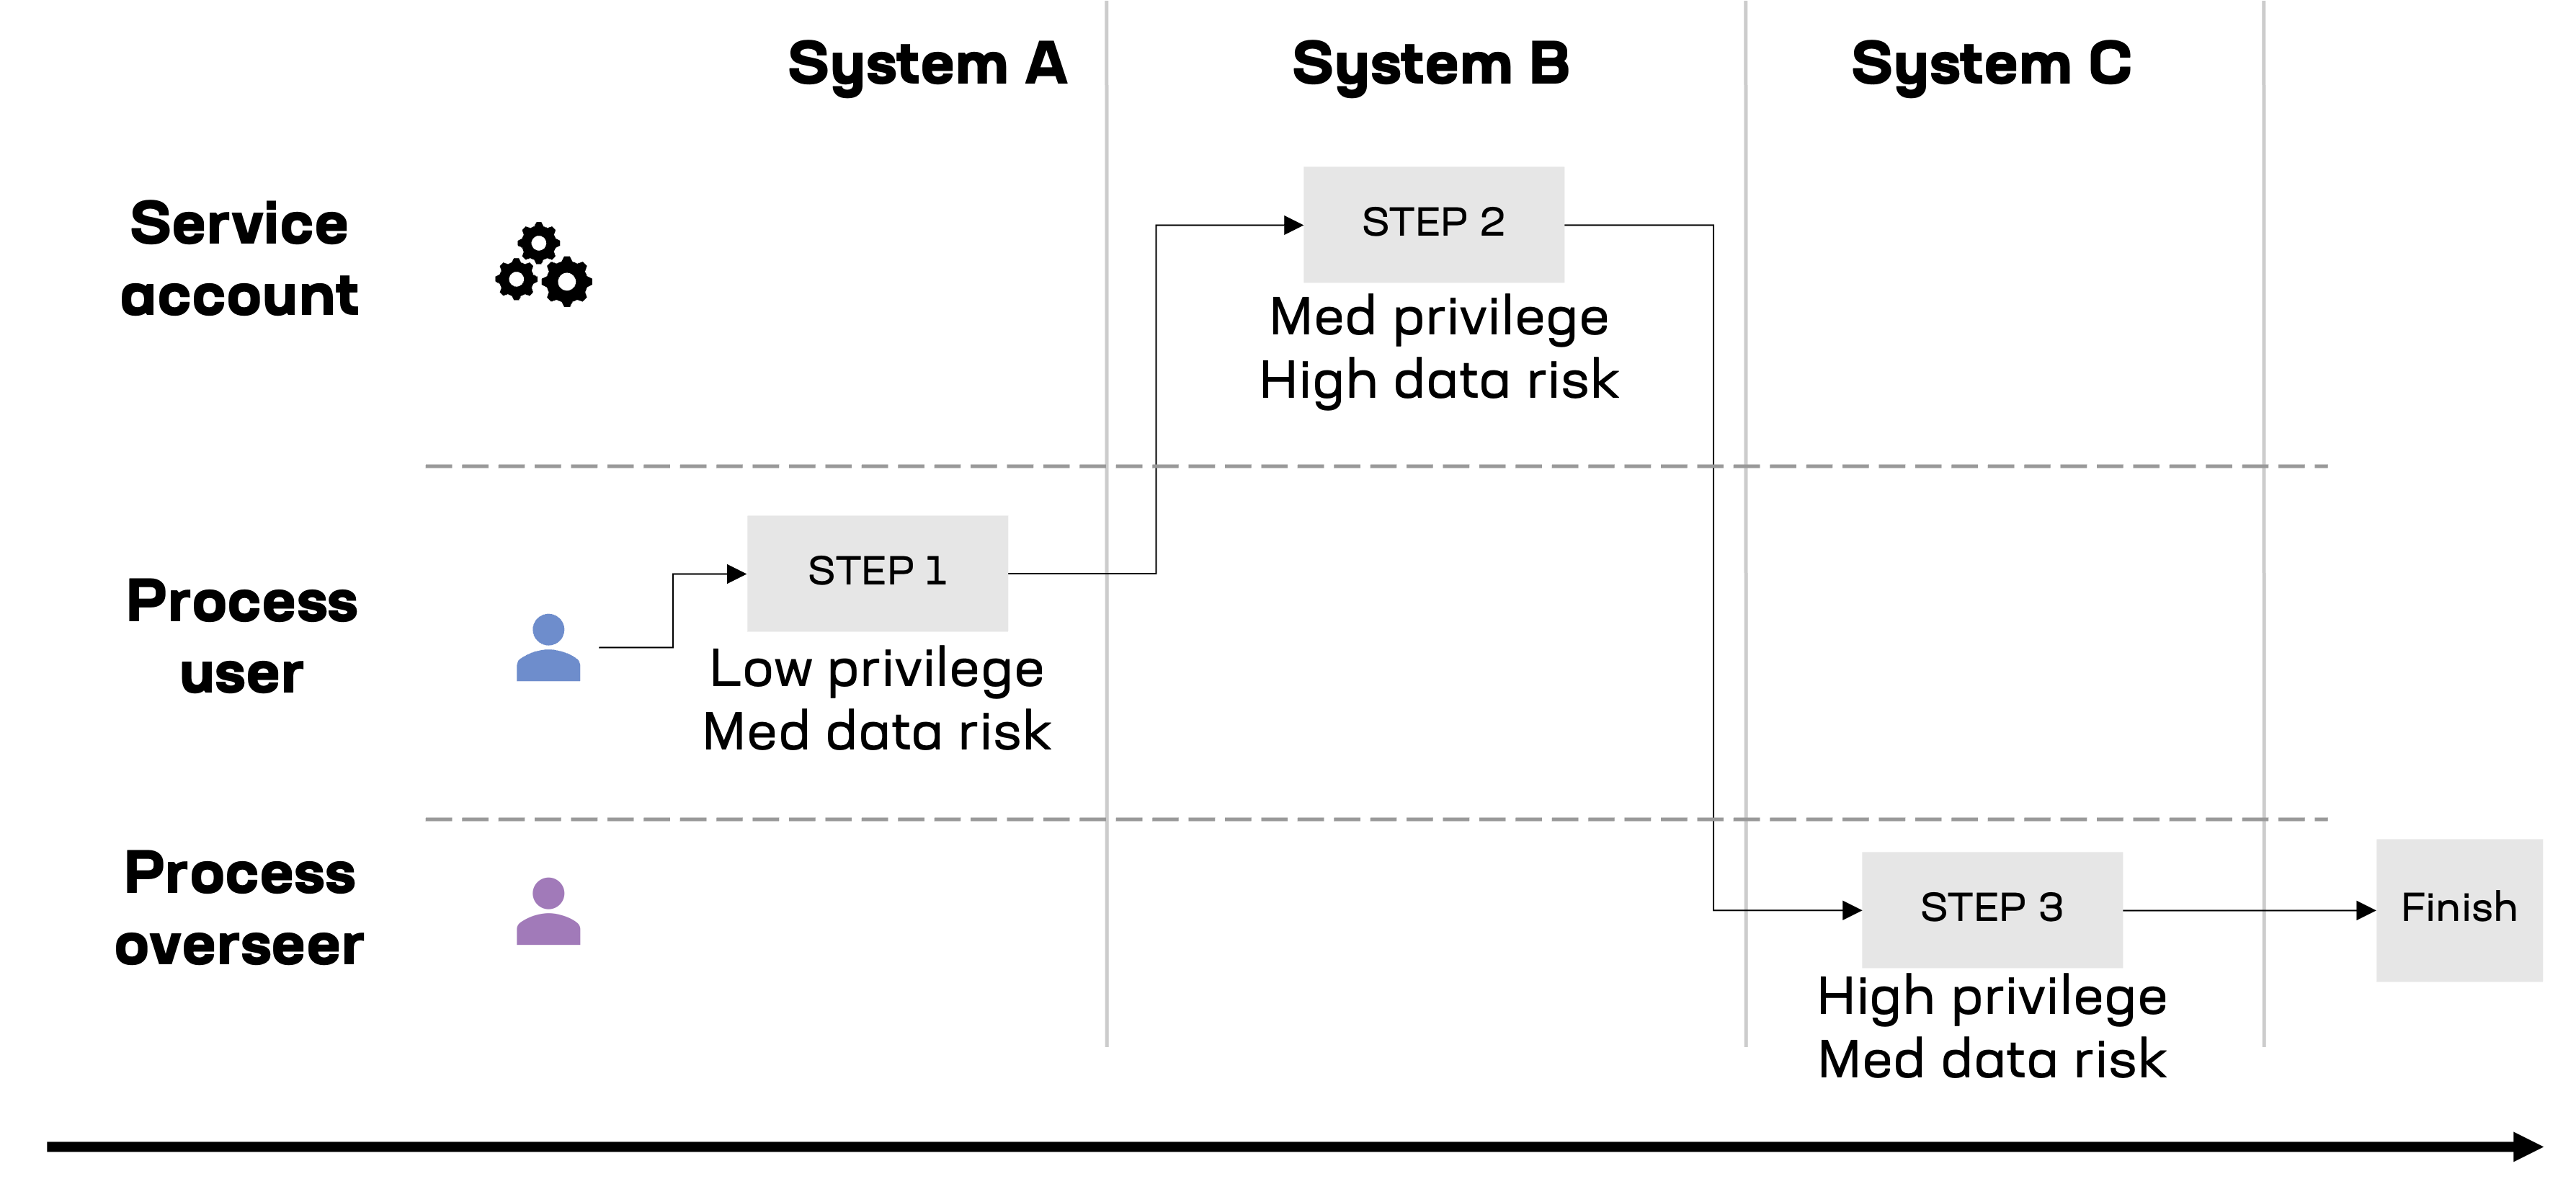
Eine Prozessflussdarstellung, die den Wechsel des Sicherheitskontexts während der einzelnen Schritte eines Workflows zeigt. Änderungen bei Berechtigungen und Vertraulichkeitsstufen werden an den Datenzugriffspunkten abgebildet.
Die Lücke erkennen und vorankommen
Die Entwicklung von KI-Agenten mit dem richtigen Sicherheitskontext beginnt mit der Beantwortung der folgenden Frage: Soll der automatisierte Prozess als persönlicher Assistent für einen oder mehrere Benutzer eingesetzt werden, oder handelt es sich um einen allgemeinen Geschäftsprozess, der im Namen des Unternehmens in großem Maßstab ausgeführt werden muss?
Wenn es sich um einen persönlichen Assistenten handelt, sollte bei der Prozessdarstellung überprüft werden, ob alle Aktionen und Anforderungen an den Datenzugriff den bestehenden Sicherheitsrichtlinien des Unternehmens für die vorgesehenen Benutzer entsprechen. Werden Ausnahmen festgestellt, sind die Aktionen, die erweiterte Berechtigungen erfordern, gesondert zu behandeln. Zudem ist sicherzustellen, dass Zugriffe und Aktionen den jeweiligen Personen mit den erforderlichen Berechtigungsstufen korrekt zugeordnet sind.
Wenn der Prozess unternehmensweit verallgemeinert wird, prüfen Sie die Konzeption des Dienstkontos, um festzustellen, ob der Zugriff mit den weitreichendsten Berechtigungen Sicherheitslücken wie im ersten Beispiel oben verursacht. Vergewissern Sie sich außerdem, dass sensible Daten nicht für Benutzer zugänglich sind, die nicht über die erforderlichen Berechtigungen verfügen.
Organisationen sollten den Sicherheitskontext bei der Konzeption persönlicher und unternehmensweiter Agenten berücksichtigen. Indem Aufgaben, die erhöhte Berechtigungen erfordern, getrennt werden und darauf geachtet wird, ob ein Benutzer- oder Dienstkonto die Aktion ausführt, lässt sich das Risiko unbeabsichtigter Sicherheitslücken verringern.
Weitere Einblicke in das Spannungsfeld zwischen Automatisierung und Sicherheit finden Sie hier: Easing The Tension Between Data Security And Automation | F5
Über den Autor

Ähnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.