AIがアプリケーションデリバリとセキュリティに及ぼす影響は、量子力学の思考実験さながらに複雑です。
シュレーディンガーの有名な「量子状態が重ね合わされた猫」の思考実験を改めて説明するまでもなく、生成AIがアプリケーションデリバリとセキュリティに具体的にどのような影響を及ぼすのかについても、同じような混乱が見られます。
これは主に、AIアプリケーションが持つ2つの中核的な特性に起因します。
- モダンアプリケーションであること
- APIへの依存度が非常に高い
このことから、アプリケーションデリバリとセキュリティは、概して生成AIからそれほど大きな影響を受けないと考えられます。AI APIの保護には従来と同じAPIセキュリティサービスを利用でき、テクノロジースタックにも、DDoS対策や実績あるWAFで防御できる従来のプロトコルが引き続き含まれているためです。ボットに関する懸念にも、ボット対策で対応できます。
APIセキュリティには新たな機能が必要でしょうか。はい、非構造化データの共有への移行に対応する機能など、一部は必要です。アプリケーションデリバリサービス(負荷分散など)は、AI推論特有の性質に対応するために進化する必要があるでしょうか。はい、こちらも一部は必要です。しかし、サービス自体は今もほぼ……同じです。
しかし、ここで2つ目の量子状態が登場します。AIアプリケーションの導入は、一般にアーキテクチャの変更を意味します。つまり、AIはあらゆるものを変えると同時に、何も変えないのです。at the same time.
そもそも、AI推論サーバーは単なるWebサーバーやアプリケーションサーバーではなく、一般に、モダンアプリケーションアーキテクチャを拡張し、AI推論専用の新たな階層を追加するアーキテクチャパターンに従っています。詳細の繰り返しは避け、ここでアプリケーションアーキテクチャの進化を振り返ります。
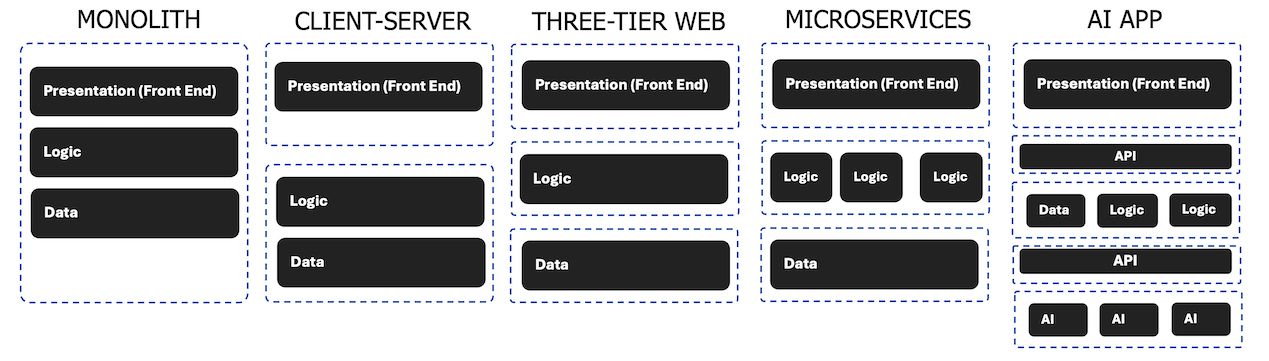
そのモダンアプリケーションでは、内部のコンポーネントとその配置場所が大きく変化しており、アプリケーションセキュリティ以上にアプリケーションデリバリに多大な影響を及ぼしています。
たとえば、アプリケーションデリバリとセキュリティを組み込めるポイントを見ると、アーキテクチャのより深い位置にあるポイントでは、従来「フロントドア」サービスと呼ばれてきた機能が必要となる可能性は低いことがわかります。これには、グローバルサーバーロードバランシング、DDoS対策、マルチクラウドネットワーキングなどの機能が含まれます。したがって、フロントドアでは実質的にそれほど大きな変化はありません。
では、推論層はどうでしょうか。ここでは負荷分散が必要になります。しかも、単なる負荷分散ではなく、インテリジェントな負荷分散です。これがアプリケーションデリバリです。また、送信されるAIトラフィックを監視して保護できるAIゲートウェイに加え、多数のセキュリティサービスも導入するとよいでしょう。実際、今年初めにF5が実施した市場調査から、利用したいサービスとその導入先が明確になりました。「North-South AI」の挿入ポイントにおけるデリバリとセキュリティについて、求められているのは次のとおりです。
- 44% AIゲートウェイ
- 21% APIセキュリティ
- 13% 負荷分散
- 29% ボット対策
現在、これらと同じサービスは「North-South Front Door」の挿入ポイントでも求められていますが、その割合は異なります。AI推論階層の奥に進むほど必要なサービスは少なくなりますが、その一方で、これらのサービスは、その階層に存在する違いに対応するために、アルゴリズム、監視、ルーティングを調整する必要性から最も大きな影響を受けます。サービス自体は従来のロードバランシングと同じでも、その機能はAIファクトリー固有のニーズに対応するために進化していきます。
そして、混乱が生じるのはまさにこの点だと思います。市場では、AIアプリケーションがAPIに依存するモダンアプリケーションであることは理解されています。つまり、既存のアプリケーションデリバリおよびセキュリティサービスが、他のモダンアプリケーションやAPIと同様に、AIにも十分に機能することは容易に認識できます。
しかし市場は、AIによってアーキテクチャが変化し、そうしたサービスをより効果的に導入できる可能性のある新たなポイントが生まれていることも理解しています。そして、AIがもたらす最大の変化は、まさにアーキテクチャです。
これは決して小さな変化ではありません。アーキテクチャの変更は、アプリケーションデリバリやセキュリティから、監視、自動化、ネットワーキングに至るまで、あらゆる領域に影響します。つまり、アプリケーションデリバリおよびセキュリティサービス自体に大きな変化がなくても、その導入場所と方法は大きく変わるということです。
これを適切に実現することは、AIを有意義な形で拡張するための準備において重要です。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事
SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。
WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。