ハイブリッド、マルチクラウド、マルチサイトにまたがるアプリケーション環境の拡大により、かつては単純だった次の問いに答えることが、驚くほど難しくなっています。アプリケーションは正常に稼働しているか?
包括的なプラットフォームであるF5 Application Delivery and Security Platform (ADSP)は、あらゆるアプリとAPIの提供およびセキュリティ確保を統合し、効率化します。部門横断型オペレーション(XOps)は、チームがこのプラットフォームをエンタープライズ規模で運用するための手法です。そのすべては、統合オブザーバビリティから始まります。
一般提供を開始したF5 Insight for ADSPは、XOpsに必要な可視性の基盤を構築します。アプリケーションとインフラストラクチャ全体に分散するシグナルを、実用的なインテリジェンスと包括的な運用状況の把握へとつなげ、最終的には最適化、トラブルシューティング、修復のプロセスを効率化し、拡張可能にします。
運用チームの「通常業務」を再定義
新たな常識となっているのは、94%の組織が採用するハイブリッドマルチクラウドのアプリケーション展開です。これは、データセンター、複数のクラウド、エッジにまたがります。リーダーがハイブリッドマルチクラウド展開を選択するのは、可用性の確保、リソースの最適化、コスト削減、ワークロードとインフラストラクチャの整合、コンプライアンス要件への対応といったビジネス上の要因に基づくものであり、運用の複雑さを好んでいるからではありません。
大多数の組織が複数の導入環境やフォームファクターにわたって運用する現在、明確で効率的な運用プロセスは、もはや「あれば望ましいもの」ではなく、ビジネスに不可欠な要件です。
運用チームの本音:「答えだけ教えてほしい」
運用の複雑さは、可観測性の不足によって生じます。これは多くのお客さまが直面する非常に一般的な課題であり、業界が長年にわたり解決に取り組んできたものです。ほとんどの企業に不足しているのはデータではなく、答えです。F5 BIG-IPのようなアプリケーションデリバリおよびセキュリティソリューションは、大量の有用なデータを生成します。しかし、多くのチームは、そのテレメトリを実用的なインテリジェンスに変換することに苦慮しています。また、その方法を熟知した人材は需要が高い一方で不足しています。
可視性の不足、サイロ化された視点、専門知識の不足により、アプリケーションの健全性に関する問いに明確な答えを出すことは依然として困難です。さらに、チームが関連データにアクセスできない、ダッシュボードの多用による疲弊、問題発生後に初めてデータを使用するといった事後対応型のプロセス、アプリケーションとインフラストラクチャを結び付ける仕組みの欠如、特定されたギャップへの対処方法に関する指針の不足など、よくある要因がこの課題を一層深刻にしています。
こうした不明瞭さは、顧客や運用チーム、さらには収益にまで深刻な影響を及ぼします。
ハイブリッドマルチクラウド環境全体のオブザーバビリティと運用状況の明確な把握が欠けていると、チームは、ダウンタイムのリスク増大、サービス品質の低下、ユーザーエクスペリエンスの悪化から、セキュリティ侵害、データ損失、規制違反に至るまで、さまざまなビジネスリスクに直面する可能性があります。
明らかなのは、現在の運用状況はもはや維持できないということです。
プラットフォームが切り札に
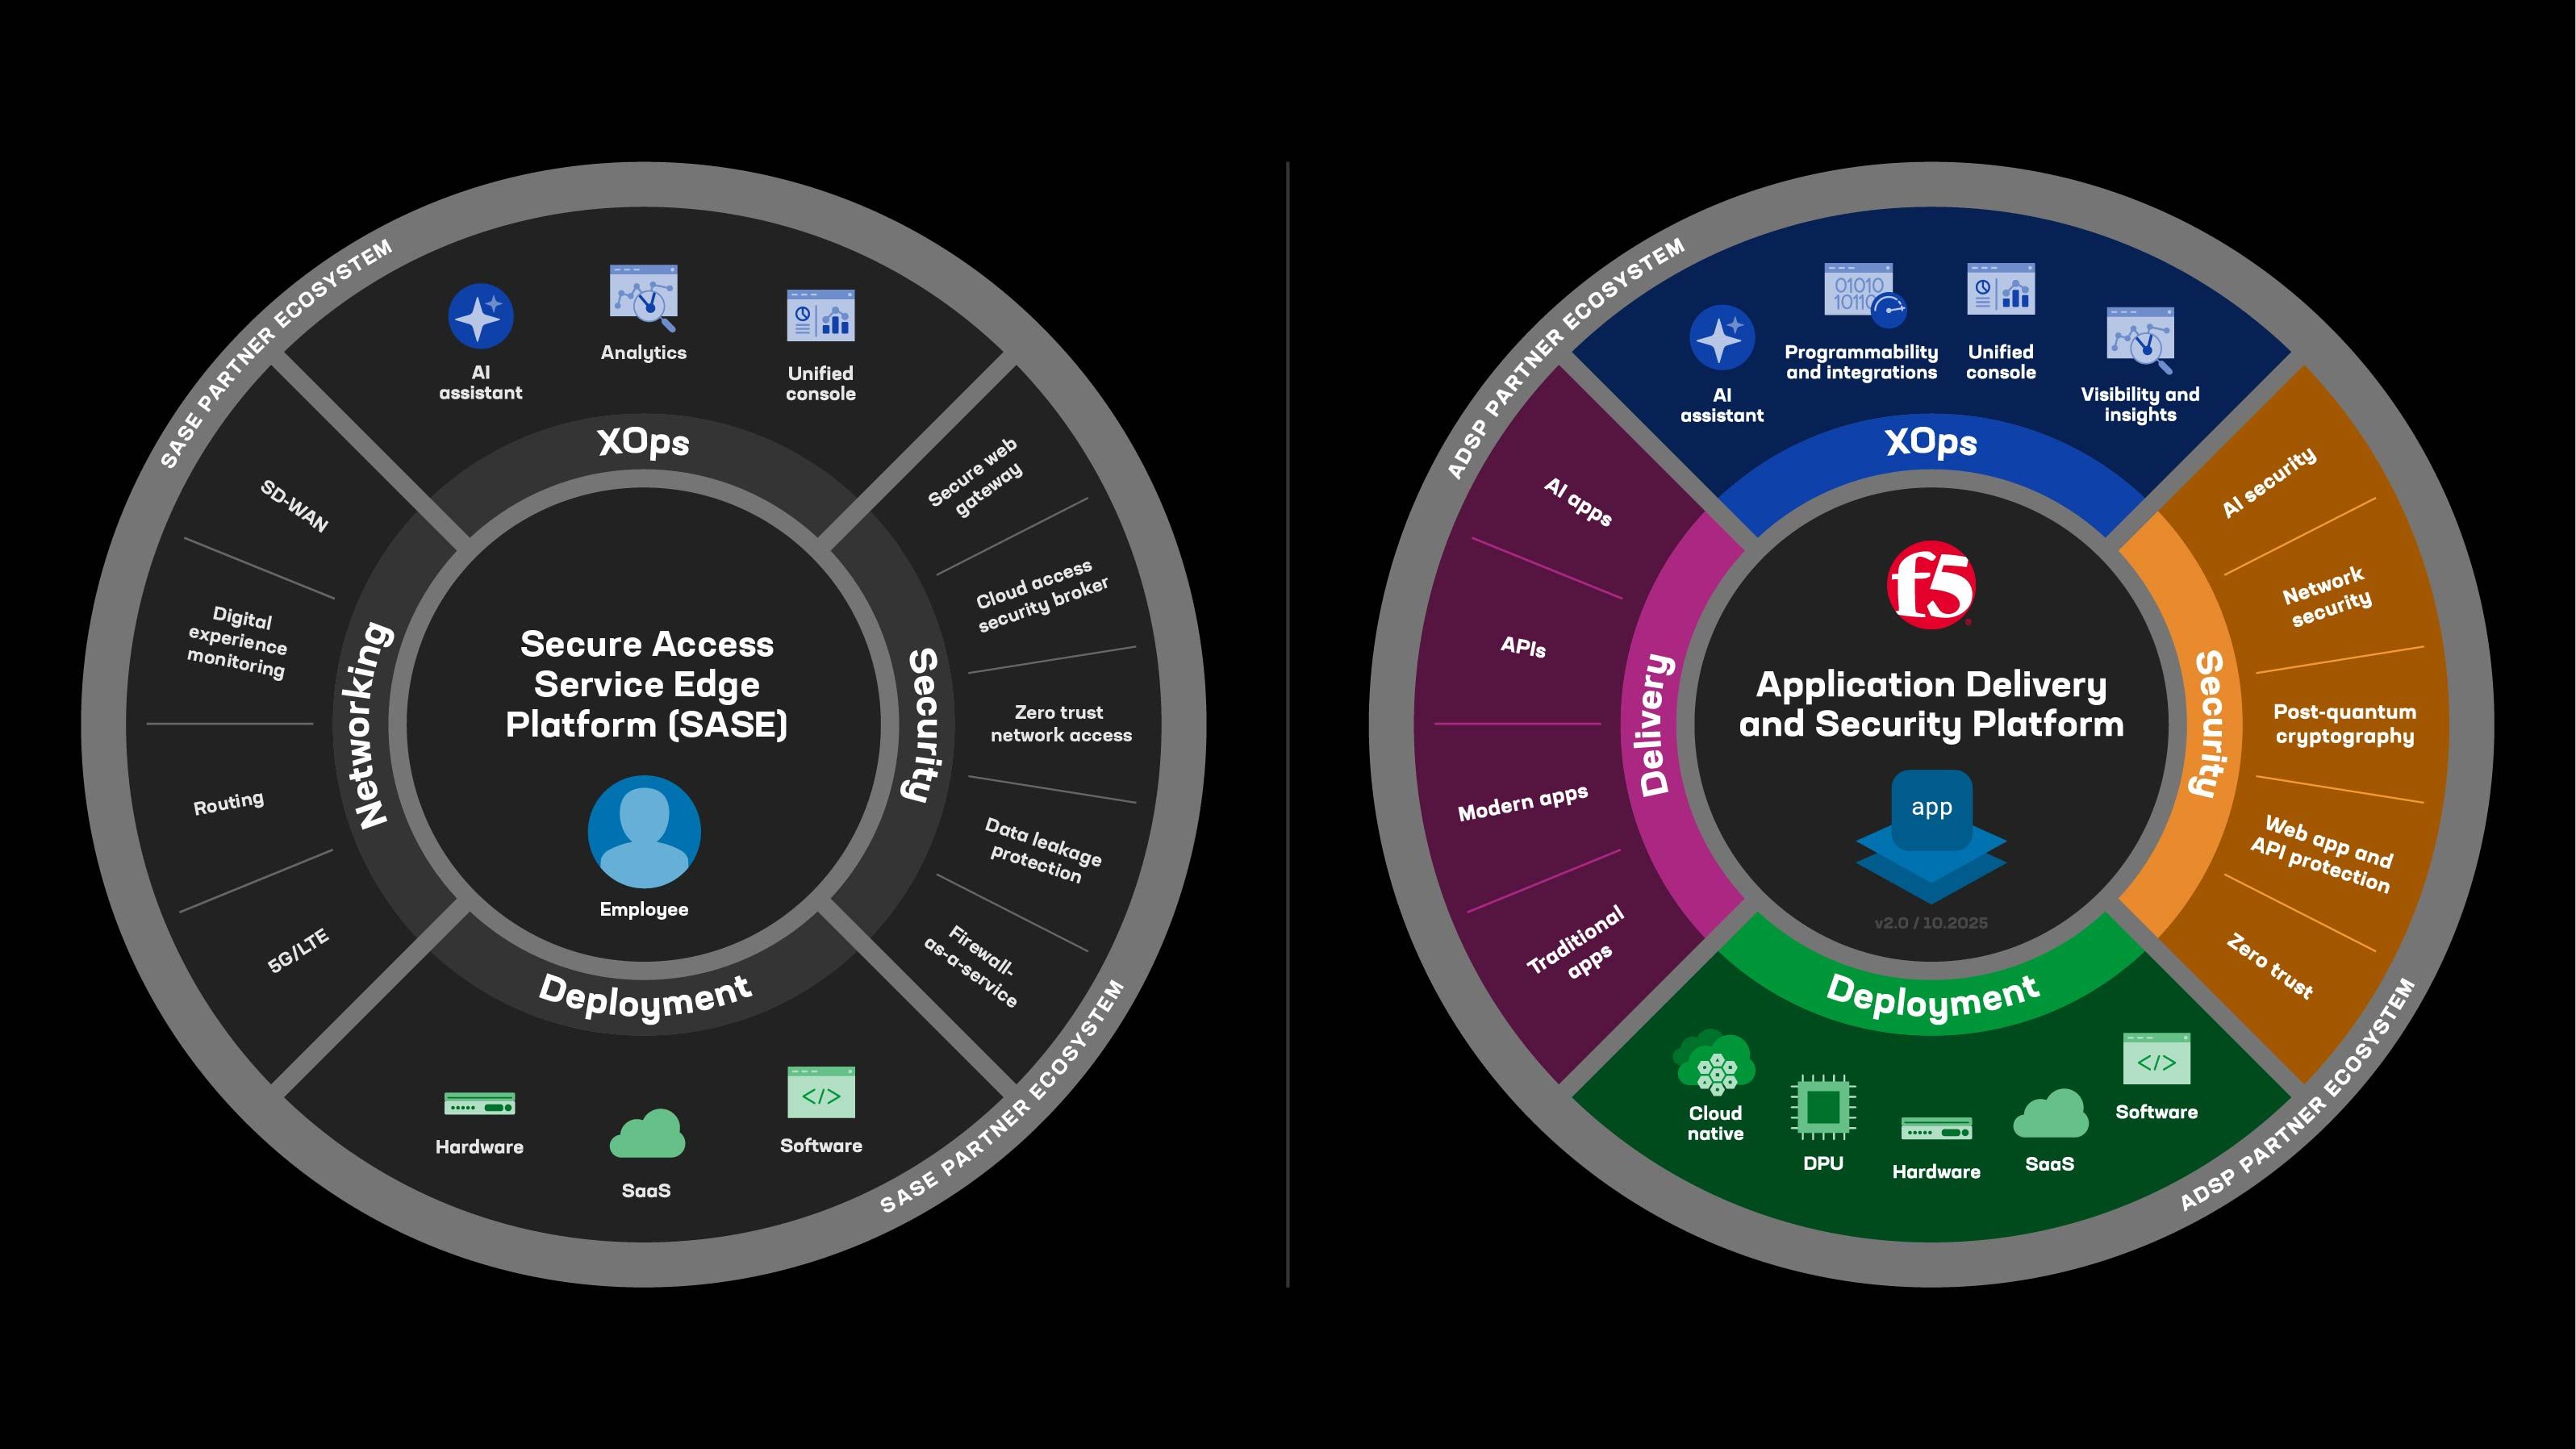
以前のブログでは、相互に補完し合う2つのプラットフォーム、Secure Access Service Edge(SASE)とADSPの違いについて説明しました。簡潔に言えば、SASEはハイブリッドワークフォースのニーズに対応し、従業員、デバイス、ブラウジングセッションに不可欠なデリバリおよびセキュリティサービスを提供します。一方、ADSPはアプリケーションとAPIのニーズに応えるために構築されており、リバースプロキシとして機能し、データセンター、クラウド、エッジ全体にわたって、大規模環境におけるアプリケーションの可用性、パフォーマンス、セキュリティを確保します。異なる役割を持ちながら相互につながるこの2つのプラットフォームが、現代の企業を支える原動力となっています。
どちらのプラットフォームにも大きな可能性がありますが、その価値を実現するには、環境やチームをまたいで一貫した運用ができなければなりません。効率的でスケーラブルな運用ワークフローには、テレメトリを継続的にアクションへと変換できるオブザーバビリティが必要です。
F5 Insight for ADSP:継続的な「把握と実行」のサイクル
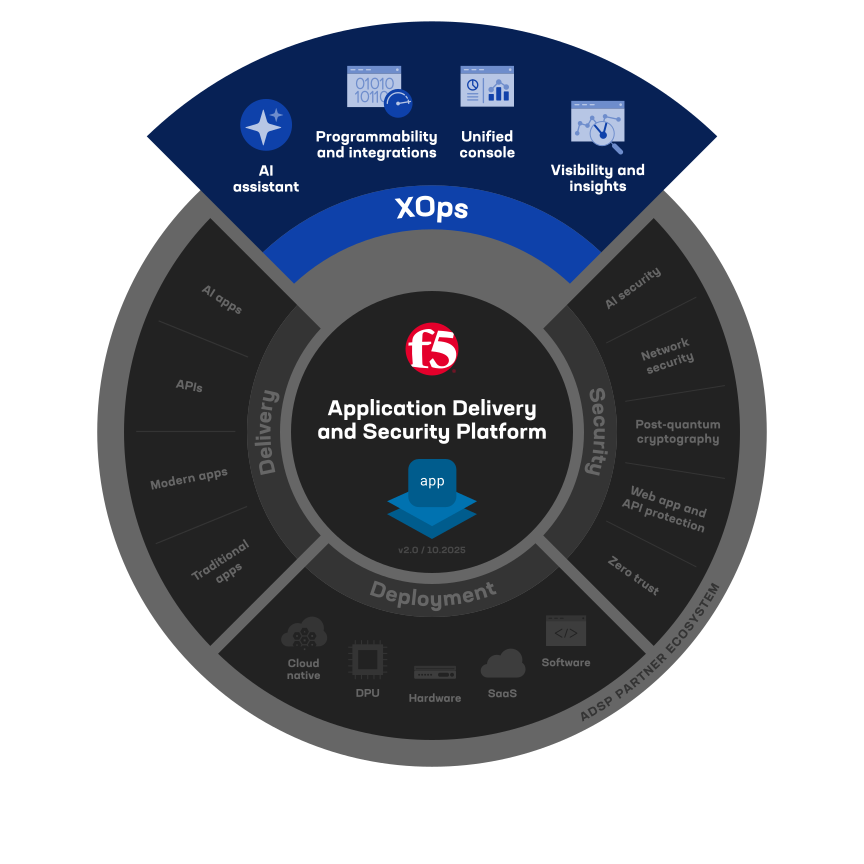
F5 Application Delivery and Security Platform (ADSP)は、可視性を標準で重視しています。プラットフォームの各機能は、アプリケーショントラフィックを検査し、適切な宛先サーバーを特定するとともに、悪意のあるトラフィックや暗号化された脅威を識別できます。F5 ADSPの中核コンポーネントであるF5 Insightは、ADSPの頭脳として機能し、XOpsのオブザーバビリティと運用インテリジェンスを実現します。
F5 Insightは、実用的なインテリジェンス、AIを活用したガイダンス、包括的なオブザーバビリティを融合し、アプリケーションの健全性とセキュリティ、ひいてはエンドユーザーのデジタル体験の向上を常に見据えています。F5 Insightが「単なる可視化ツール」と異なる点は、主に2つあります。
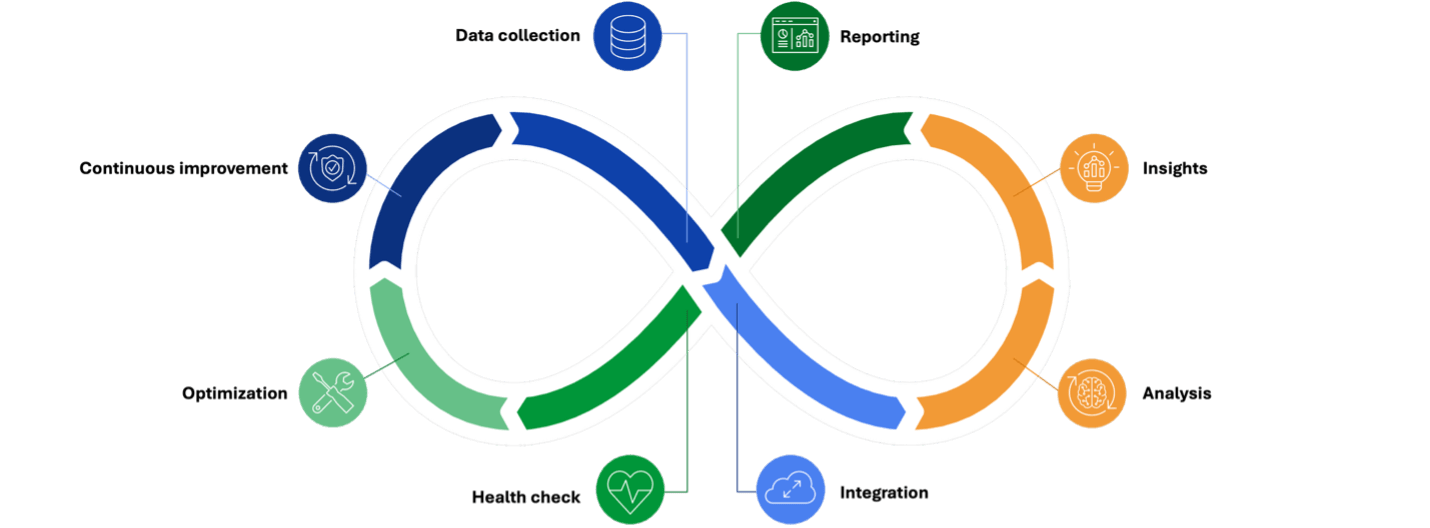
第1に、F5 Insightは、テレメトリ、過去の傾向、アラート、AIが生成するガイダンスを活用する「把握と実行」の継続的なサイクルに沿って、チームが適切な進路を見いだし、インテリジェンスに基づいて意思決定できるよう支援します。F5 Insightは、「行動を伴わない可視性は役に立たない」という理念に基づいています。
F5 Insightの全体的な仕組みは次のとおりです。データ収集 → 分析 → インサイト → 最適化 → レポート/統合/健全性チェック → 継続的な改善 → データ収集。
2つ目の大きな違いは、F5 Insightが可視化に特化したポイントソリューションとは異なり、NetOps、SecOps、PlatformOps、アナリスト、SREなど、優先事項の異なるチームが共通言語で意思疎通し、1つのシステムとして連携できるよう支援する点です。NetOpsとアプリケーション所有者が互いの領域を理解できず、たびたび不満の原因となっています。
F5 Insightにより、各チームは互いの視点を把握し、事象の関連性を理解できます。たとえば、アプリケーションサーバー自体が正常であっても、BIG-IPのCPU使用率やメモリ使用率が高いと、そのデバイスがTLSハンドシェイク、接続管理、負荷分散の判断を効率的に処理する能力に影響し、最終的にページの読み込み遅延、タイムアウト、断続的な障害につながる可能性があるという認識を、NetOpsとアプリケーション所有者の間で共有できます。
XOpsにおけるADSPの全体的なビジョンは、部門横断型チームが相互理解を深め、運用上の課題を協力して解決し、あらゆる場所ですべてのアプリケーションを提供し、保護できるようにすることです。
F5 Insight for ADSP:実行につながるインテリジェンスを提供
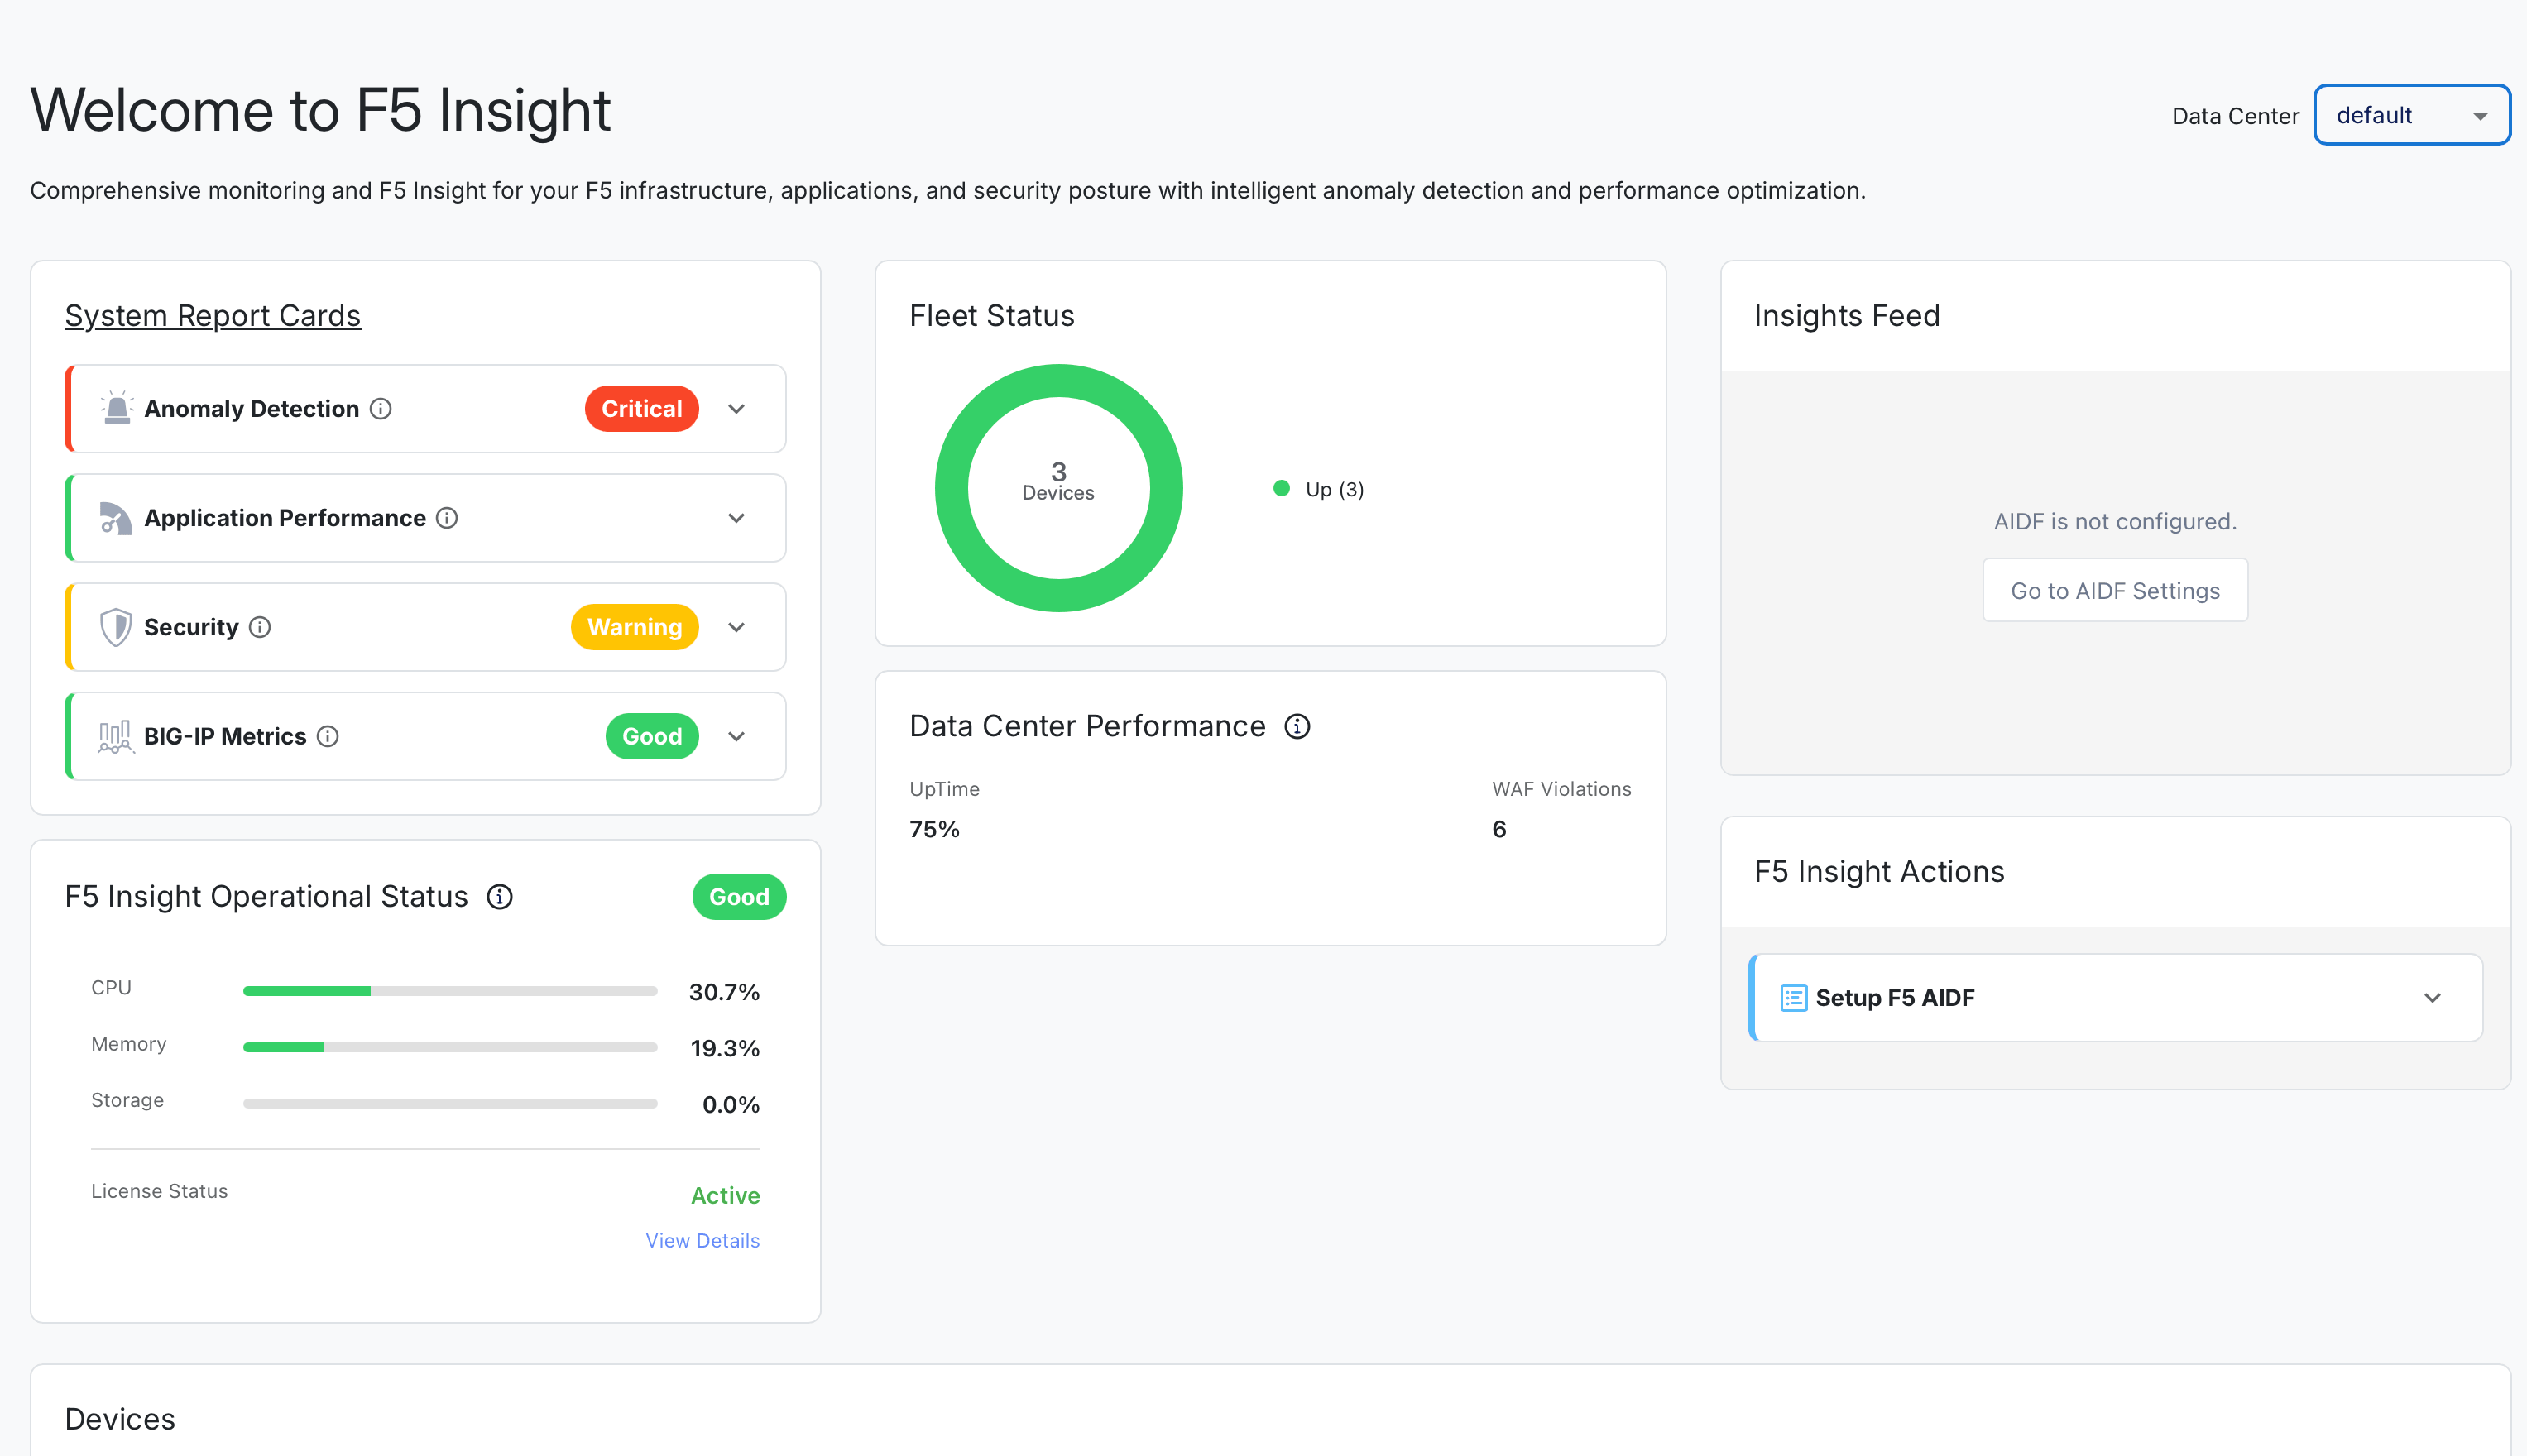
最新のADSP製品であるF5 Insight for ADSPの一般提供を開始しました。この包括的なオブザーバビリティおよび運用戦略ソリューションは、XOpsを先導し、アプリケーション層とインフラストラクチャ層を横断する統合的な可視性を提供します。
この直感的なツールを使用することで、チームはエンドツーエンドの可視性と運用状況の説明を活用し、全体的な改善を図れます。アラート、異常検知、レポートカードにより、対応すべき項目に優先順位を付けられます。F5のエキスパートが構築したビューを活用して、より迅速に価値を引き出せます。さらに、自然言語(MCP/LLM)を通じて、専門的なガイダンスや最適化に関する推奨事項を得られます。
何よりも、さまざまなチームがF5 Insight for ADSPを活用することで、業務成果の向上を促進し、仕事の進め方を強化・改善できます。以下をご覧ください。
- 一貫した運用ストーリー:運用チームに必要なのは、新たな「単一画面」ではなく、明確で包括的な運用ストーリーです。F5 Insight for ADSPは、BIG-IP環境にまさにそれを提供します。アプリケーションからインフラストラクチャまでを統合的に可観測化し、チームが情報を関連付けて全体像を把握できるよう支援します。このようにつながりを可視化することで、従来は分断されていたチーム間の相互理解が深まり、より効果的に連携して、エンドユーザーに優れたデジタル体験を提供できるようになります。
- 根本原因の特定と復旧を迅速化:アプリケーションに障害が発生すると緊張が高まり、わずか数秒が何十年にも感じられることがあります。F5 Insightは、データ、詳細なレポート、補足的なコンテキスト、自然言語による説明を提供し、チームによる原因の迅速な究明を支援します。これにより、平均特定時間(MTTI)を大幅に短縮できます。しかし、ご存じのとおり、診断は問題解決の半分にすぎません。F5 Insightは、優先順位を付けた対応計画もチームに提示できるため、問題の迅速な修復、平均修復時間(MTTR)の短縮、再発防止に向けたデプロイの最適化に役立ちます。
- 運用に活かせる可視性でセキュリティ態勢を強化:見えないものを保護することはできません。F5 Insightは、インシデント、セキュリティ固有のKPI(WAFイベントなど)、特定された脆弱性、導入済みの暗号化プロトコル、ポリシー適用状況全般にわたる実用的なインテリジェンスを提供し、SecOpsチームによるセキュリティの大幅な強化を支援します。こうしたインサイトには、履歴データ、傾向、想定される標準値(実際のトラフィックと重ね合わせて表示)に基づくコンテキストが付加されるため、チームは自らにとっての「良好」な状態を定義できます。このセキュリティテレメトリを活用することで、担当者は異常を検出して対処し、ポリシーを改善するとともに、ギャップや死角をプロアクティブに減らすことができます。
- レポート作成を簡素化・効率化:多くの運用チームにとって、定期的なレポート作成は一般的な業務です。経営幹部向けでもコンプライアンス監査向けでも、レポート作成には多くの時間と労力がかかり、負担の大きい作業になりがちです。F5 Insightは、この定期業務の負担軽減に役立ちます。包括的な可視性により、明確な指標ビューとレポートカードを使用して、経営幹部向けレポートを数分で作成できます。手順もダッシュボードをエクスポートするだけです。同じビューとデータセットを、規制要件への準拠を示す証拠として提示することもできるため、チームはリスクプロファイルを迅速かつ容易に低減できます。
- BIG-IPへの投資価値を実証し、さらに高める:前述のとおり、BIG-IPは有用なテレメトリを豊富に生成します。F5 InsightはBIG-IPデータの価値を最大限に引き出し、企業規模であらゆるチームが利用、アクセスできるようにします。F5 Insightを活用すれば、組織全体のテレメトリを使用して、移行、更新、追加リソースの必要性をビジネス面から裏付けることができます。また、軽減した脅威やアプリケーションの稼働時間などのデータを用いて、BIG-IPへの投資によるROIを実証することも可能です。
設計段階から組み込まれた卓越した運用
ハイブリッドマルチクラウド環境は複雑なため、アプリケーションの健全性、セキュリティ態勢、インフラストラクチャのパフォーマンスを把握することは容易ではありません。F5 Insight for ADSPは、アプリケーションのデプロイ環境全体を網羅するオブザーバビリティにより、チームがこの大きな課題に対処できるよう支援します。F5 ADSPの中核コンポーネントであるF5 Insight for ADSPは、XOpsの可視性基盤として、アプリケーションデリバリとセキュリティの運用を強化し、デプロイを一貫したプログラム可能な方法で改善できるようチームを支援します。
ぜひF5 Insight for ADSPをご覧いただき、デモをお申し込みください。最も重要なBIG‑IPベースのアプリケーションワークロードを新たな視点で把握し、得られたインテリジェンスを組織全体の運用に活用できます
また、ぜひ以前のブログ記事もご覧ください。この記事では、F5 Insight for ADSPが回答に役立つ6つの重要な問いを取り上げています。
著者について
John Maddisonは、F5の最高マーケティング責任者です。サイバーセキュリティ、クラウド、通信の分野で、製品チームおよびコーポレートマーケティング部門を率いてきた30年以上の経験があります。F5入社前はFortinetに12年間在籍し、直近では最高マーケティング責任者兼製品戦略担当エグゼクティブバイスプレジデントを務めました。それ以前には、Trend Micro、Vina Communications、Octel Communicationsで要職を歴任しました。 英国デヴォン州のPlymouth Universityで工学の理学士号(B.S.)を取得しています。
John Maddisonのその他のブログ記事関連するブログ記事
F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。
F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]